

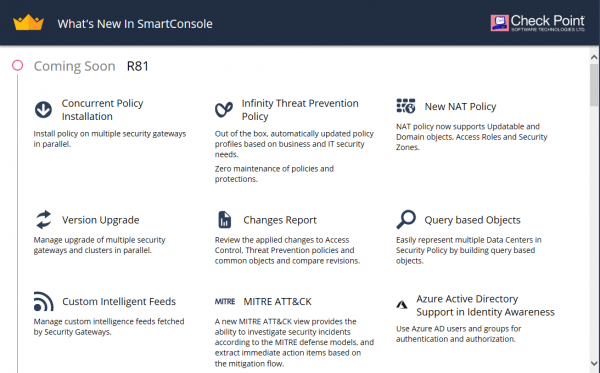
A Gaia R81 új verziója korai hozzáférésben (EA) került publikálásra. Korábban megismerkedhettünk a a kiadási jegyzetekben. Most lehetőségünk nyílt, hogy valós körülmények között is megnézzük ezt. Ehhez egy standard architektúrát állítottunk össze egy dedikált vezérlő szerverrel és átjáróval. Természetesen nem volt időnk minden átfogó tesztet elvégezni, de boldogan megosztjuk azt, ami első pillantásra szemet szúrt az új rendszer bemutatásakor. A részletekben összegyűjtöttük a legfontosabb szempontokat, amelyeket az első találkozónk során kiemeltünk (sok képpel).
Kezelés
A kapu inicializálásakor lehetősége van azonnal csatlakozni a felhőalapú vezérlő szerverhez — Smart 1 Cloud (úgynevezett MaaS):
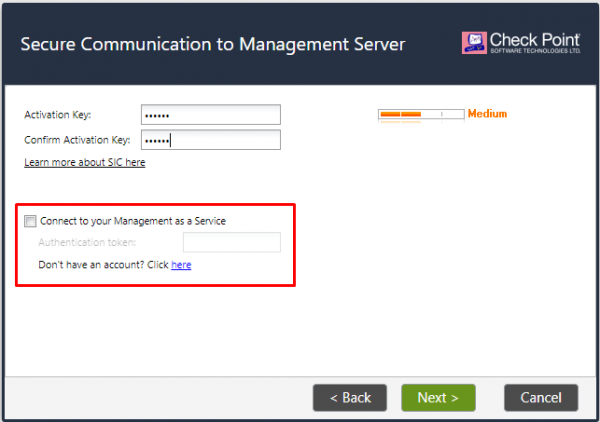
Ez egy viszonylag új lehetőség (már a legfrissebb 80.40-es verziókban is elérhető), és a közeljövőben kicsit részletesebben beszélünk erről a szolgáltatásról. VxLAN és GRE
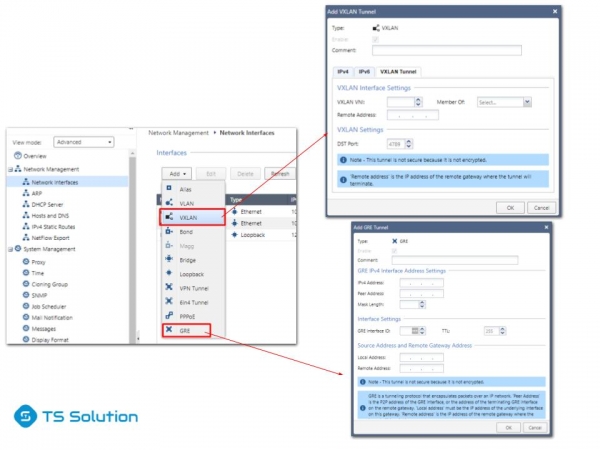
Az első dolog, amit ellenőrizni kezdtünk — a VxLAN és GRE támogatottság. A kiadási jegyzetek nem hazudtak, minden a helyén van:
Vitatkozni lehet arról, hogy szükség van-e ezekre a funkciókra az NGFW-n, de mindenképpen jobb, ha a felhasználónak van ilyen választása.
Infinity Threat Prevention
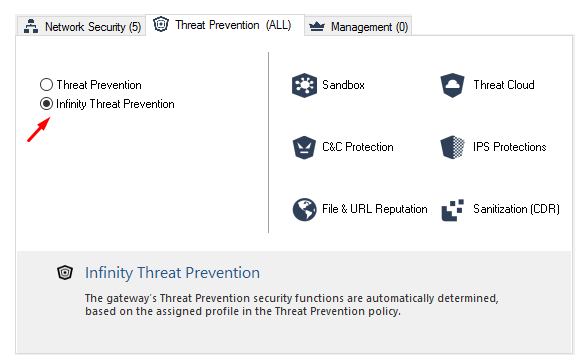
Valószínűleg ez az első, ami szemet szúr, amikor elkezdi módosítani a biztonsági politikát. Új opcióként megjelent a Threat Prevention blade-ek aktiválása — Infinity. Azaz nem kell kiválasztani, mely blade-eket kapcsolja be, a Check Point mindent elintézett helyettünk (nem tudom, mennyire jó ez):
Viszont természetesen megmarad a megszokott, önálló blade-beállítás lehetősége.
Infinity Threat Prevention Policy
Mivel a Threat Prevention-ről beszélünk, nézzük meg azonnal a politikát. Valószínűleg ez az egyik legfontosabb változás:
Amint látható, sokkal több előre konfigurált politika jelent meg. Részletesen megtekinthetjük, miben különböznek ezek egymástól, ha rákattintunk a
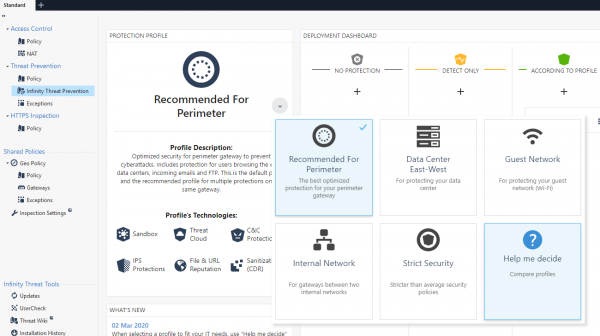
Help me decide Ez a politika dinamikus, és frissül az Ön részvétele nélkül.:
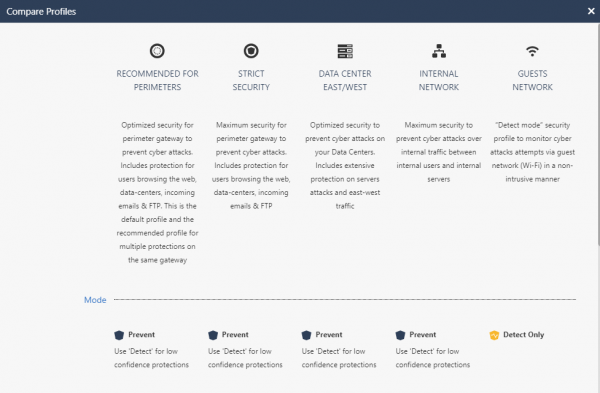
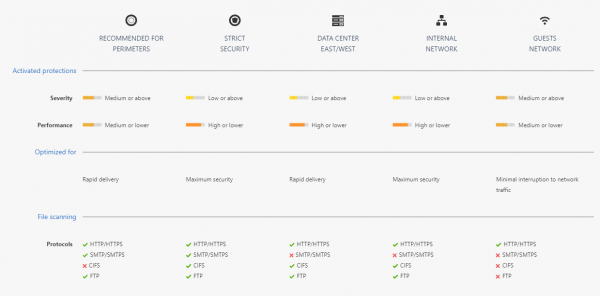
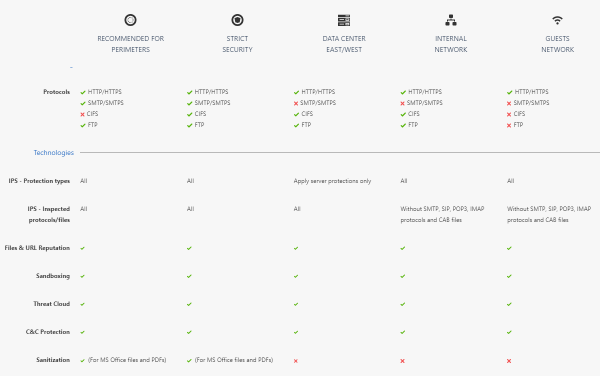
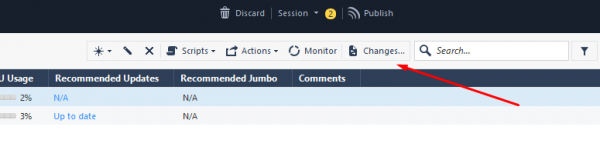
Change Report
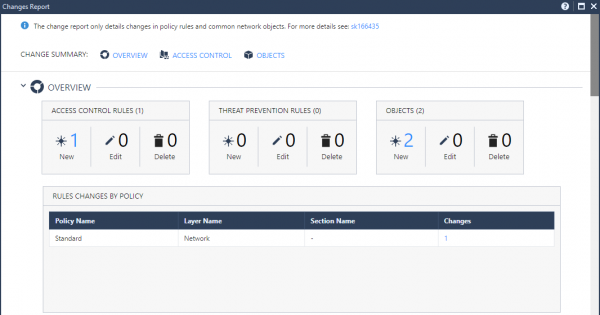
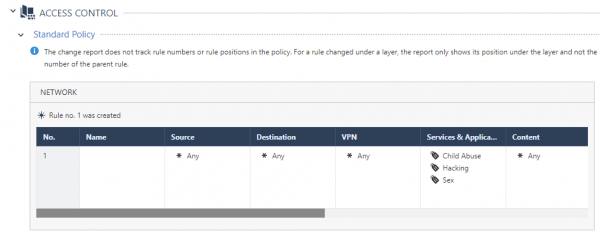
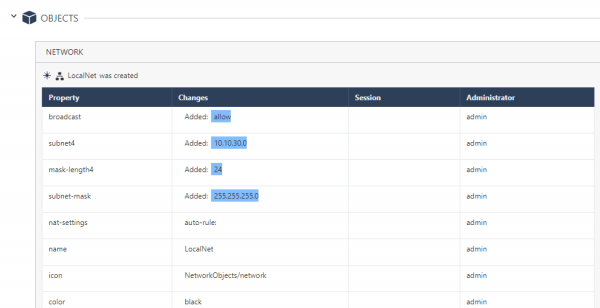
Végre egy kényelmes formában meg lehet nézni, hogy pontosan mi változott a konfiguráció módosítása során:
Van egy általános jelentés:
És vannak teljesen konkrét szakaszok:
Nagyon kényelmes nyomon követni a változásokat.
Web Management az Endpoint számára
Web Management az Endpoint számára
Ahogy biztosan tudja, a kezelő szerveren aktiválhatja az Endpoint Management-ot és kezelheti a SandBlast ügynököket. Az R81-ben egy érdekes lehetőséget adtak hozzá — a böngészőn keresztüli vezérlést. Ez egy igazán érdekes módon aktiválható. A CLI-ben expert módba kell lépni, expert és beírni a parancsot “web_mgmt_start”, majd navigáljon a következő címre — https://:4434/sba/. Ekkor megnyílik a webkonzole:
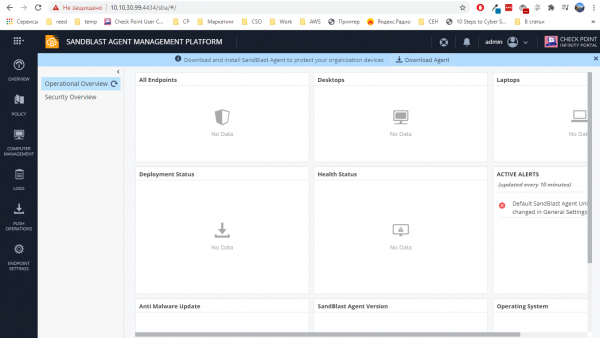
Részben már beszéltünk erről a platformról az "" című cikkben, amelyet Aleksey Malko írt. Igaz, abban a konzol csak felhőben volt elérhető, mostantól azonban ez már a helyi kezelő szervereken is működik.
Smart Update
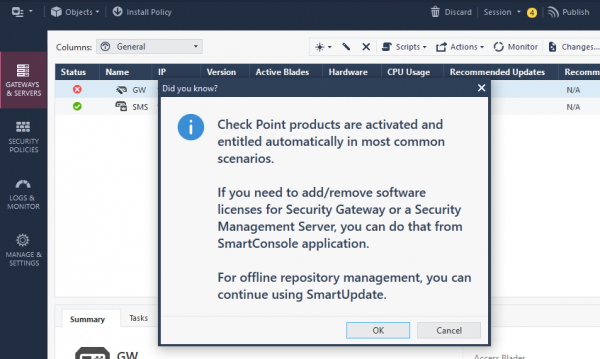
A régi jó Smart Update-on keresztül próbálva licencet hozzáadni, a konzol kedvesen figyelmeztet, hogy ezt most már nem szükséges elhagyni az eddig megszokott Smart Console-ból:
NAT
Nagyon várt funkció. Mostantól a NAT szabályokban használhatók Access Roles, Security Zones vagy Updatable Objects. Vannak esetek, amikor ez nagyon hasznos és szükséges.
Zárás
Eddig is ennyi. Még sok újítást tesztelni kell (IoT, Azure AD, Upgrade, Logs API és így tovább). Ahogy már említettem, a közeljövőben publikálni fogunk egy áttekintést az új felhőalapú kezelőrendszerről — . Kövesse frissítéseinket csatornáinkon (, , , )!
Ne feledkezzen meg a nagy .
Forrás: habr.com
