

A modern nagyváros infrastruktúrája az IoT-eszközökre épül: az út menti kameráktól kezdve a nagy vízerőművekig és kórházakig. A hackerek bármely csatlakoztatott eszközt botrá avanzsálhatnak, hogy ezzel DDoS-támadásokat hajtsanak végre.
A motivációk rendkívül különbözőek lehetnek: a hackereknek például kormányok vagy vállalatok finanszírozhatják a tevékenységüket, máskor pedig egyszerűen olyan bűnözők, akik szórakozni akarnak és pénzt akarnak keresni.
Oroszországban a katonai vezetés egyre inkább megfélemlít minket a "kritikus infrastruktúrák" elleni lehetséges kiber támadásokkal (ezért is fogadták el a szuverén internet törvényt, legalábbis formálisan).
Mindazonáltal ez nem csupán rémtörténet. A Kaspersky adatai szerint 2019 első felében a hackerek több mint 100 milliószor támadták meg az IoT-eszközöket – leggyakrabban a Mirai és Nyadrop botnetek segítségével. Érdekesség, hogy Oroszország a támadások számát tekintve csupán a negyedik helyen áll (a nyugati sajtó által kreált „orosz hacker” imázs ellenére); az első három helyen Kína, Brazília és még Egyiptom is szerepel. Az Egyesült Államok csak az ötödik helyen áll.
Lehetséges tehát sikeresen visszaverni az ilyen támadásokat? Először nézzünk meg néhány ismert esetet ezekből a támadásokból, hogy megtaláljuk a választ arra a kérdésre, hogyan védhetjük meg eszközeinket legalább alap szinten.
Bowman Avenue Gát
A Bowman Avenue Gát a New York állambeli Rye Brook városkában található, kevesebb mint 10 ezer fős lakossággal – magassága mindössze hat méter, szélessége pedig nem haladja meg az ötöt. 2013-ban az Egyesült Államok titkosszolgálatai kártékony szoftvert észleltek a gát információs rendszerében. Akkor a hackerek nem használták fel a megszerzett adatokat az objektum működésének megszakítására (valószínűleg azért, mert a gátat az internethez való kapcsolódását megszüntették a karbantartási munkálatok idejére).
A Bowman Avenue gát a közeli patak áradása idején a területek elöntésének megakadályozására szolgál. A gát működésének megszüntetése nem okozhatott volna pusztító következményeket – a legrosszabb esetben néhány épület pincéje tölthetett volna meg vízzel a patak mentén, de ez nem nevezhető áradásnak.
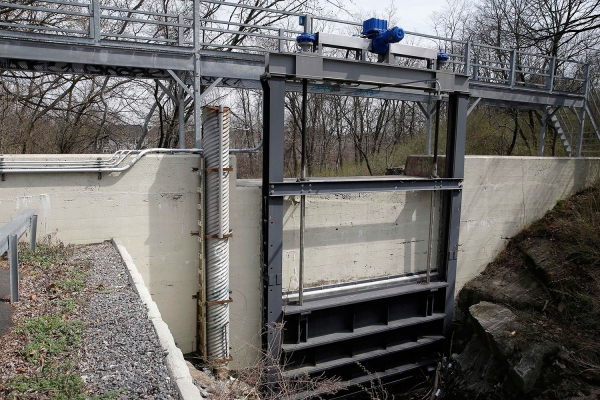
A város polgármestere, Paul Rosenberg, akkor azt feltételezte, hogy a hackerek összekeverhették az épületet egy másik nagy gátat, az Oregon államban találhatót, amelyet számos gazdaság öntözésére használnak. Ott a hiba súlyos károkat okozott volna a helyi lakosok számára.
Elképzelhető, hogy a hackerek csak egy kisebb gáton gyakoroltak, hogy később komoly behatolást végezzenek egy nagy hidroelektromos erőműn vagy az Egyesült Államok energiarendszerének bármely más elemén.
A Bowmán Avenue gát elleni támadást a banki rendszerek elleni támadások sorozataként ismerték el, amelyeket hét iráni hacker hajtott végre egy éven át (DDoS-támadások). Ez idő alatt 46 legnagyobb pénzügyi intézmény működését akadályozták meg, a számos ügyfél bankszámláját zárolták.
Később Hamid Firuzinak, egy iráni férfinek vádat emeltek a bankok és a Bowmán Avenue gát elleni hacker támadások miatt. Kiderült, hogy ő a „Google-dorking” módszert használta a gát működésében lévő „lyukak” keresésére (később a helyi sajtó lavinát indított el a Google vállalat ellen). Hamid Firuzi nem tartózkodott az Egyesült Államok területén. Mivel Iránból kiadatás az Egyesült Államokba nincs, a hackerek nem kaptak valós börtönbüntetést.
2. Ingyenes metró San Franciscóban
2016. november 25-én minden elektronikus jegykiadó terminálon a San Francisco-i tömegközlekedés számára megjelent egy üzenet: „Meghekkelték, minden adat titkosítva van”. A támadás érintette a városi közlekedési ügynökség összes Windows operációs rendszerű számítógépét. A HDDCryptor kártevő (titkosító, amely a Windows számítógépek fő betöltési rekordját támadja) eljutott a vezérlőhöz. domain szervezet.
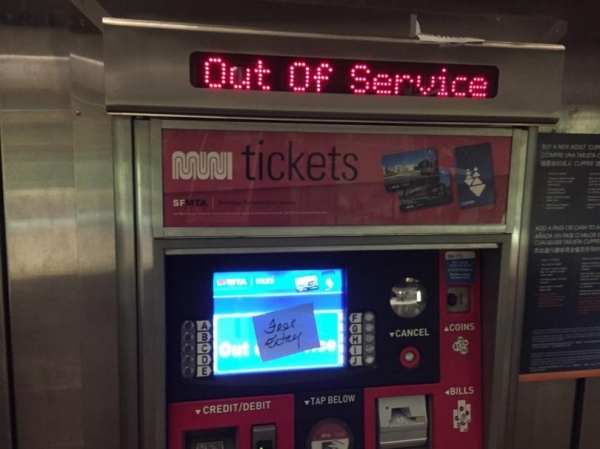
A HDDCryptor titkosítja a helyi merevlemezeket és a hálózati fájlokat véletlenszerűen generált kulcsokkal, majd felülírja a merevlemezek MBR-jét a rendszerek helyes indításának megakadályozása érdekében. A berendezések általában a munkatársak véletlenül csapdát jelentő fájlt megnyitó tevékenysége miatt fertőződnek meg, majd a vírus elterjed a hálózaton.
A rosszindulatú támadók felajánlották a helyi kormányzatnak, hogy lépjenek kapcsolatba velük a cryptom27@yandex.com e-mail címükön (igen, Yandex). Az összes adat dekódolásának kulcsáért 100 bitcoin megfizetését kérték (ez akkor körülbelül 73 ezer dollárt jelentett). A hackerek azt is ajánlották, hogy egy gép dekódolásáért egy bitcoin fejében, bizonyítsák, hogy a helyreállítás lehetséges. De a kormány önállóan birkózott meg a vírussal, igaz, ez több mint egy napig tartott. A rendszer teljes működésének helyreállításáig az metróban ingyenessé tették az utazást.
„A biztonság érdekében nyitottuk meg a beléptető kapukat, hogy minimálisra csökkentsük a támadás hatását az utasokra” – magyarázta a polgármesteri hivatal szóvivője, Paul Rose.
A bűnözők azt is állították, hogy hozzáfértek a San Francisco Városi Közlekedési Ügynökség 30 GB belső dokumentumához, és megígérték, hogy nyilvánosságra hozzák őket, ha a váltságdíjat nem fizetik ki 24 órán belül.
Egyébként egy évvel korábban ugyanebben az államban érte támadás a Hollywoodi Presbiteriánus Kórházat. Akkor a hackerek 17 ezer dollárt kaptak, hogy visszaállítsák a kórház számítógépes rendszeréhez való hozzáférést.
3. Vészhelyzeti figyelmeztető rendszer Dallasban
2017 áprilisában Dallasban az órák 23:40-kor 156 vészhelyzeti sziréna aktiválódott, hogy tájékoztassa a lakosságot a veszélyhelyzetekről. Ezeket csak két órával később tudták kikapcsolni. Ez idő alatt a 911-es szolgálathoz ezrek telefonáltak aggasztóan (néhány nappal az eset előtt három gyenge tornado söpört végig Dallas területén, néhány házat tönkretéve).
A vészhelyzeti figyelmeztető rendszert 2007-ben telepítették Dallasban, a szirénákat a Federal Signal cég biztosította. A hatóságok nem részletezték a rendszerek működését, de azt közölték, hogy „tonális jeleket” használnak. Ezek a jelek általában meteorológiai szolgáltatáson keresztül, Dual-Tone Multi-Frequency (DTMF) vagy Audio Frequency Shift Keying (AFSK) segítségével kerülnek átvitelre. Ezek titkosított parancsok, amelyeket 700 MHz frekvencián továbbítottak.
A város hatóságai feltételezték, hogy a támadók hangjeleket rögzítettek, amelyeket a figyelmeztető rendszer tesztelése alatt sugároztak, majd később visszajátszották őket (klasszikus visszajátszási támadás). A támadás végrehajtásához a hackereknek elegendő volt tesztberendezéseket vásárolniuk a rádiófrekvenciákhoz, amelyeket könnyen meg lehet vásárolni szaküzletekből.
A Bastille kutatócégtől származó szakértők rámutattak, hogy ilyen támadás végrehajtásához a támadóknak alaposan meg kell érteniük a város sürgősségi figyelmeztetési rendszerét, annak frekvenciáit és kódjait.
Dallas polgármestere másnap nyilatkozatot tett, amelyben megígérte, hogy a hackereket megtalálják és megbüntetik, valamint hogy Texas összes figyelmeztető rendszere felújításra kerül. Azonban a tetteseket végül nem találta meg senki.
***
Az okos városok koncepciója komoly kockázatokkal jár. Ha a nagyváros irányító rendszere feltörésre kerül, a támadók távoli hozzáférést nyernek az útviszonyok és a város stratégiai fontosságú objektumainak ellenőrzéséhez.A kockázatok között szerepel az adatbázisok ellopása is, amelyek nemcsak a város teljes infrastruktúrájára vonatkozó információkat, hanem a lakosok személyes adatait is tartalmazzák. Ne feledkezzünk meg a túlzott energiafogyasztásról és a hálózatok túlterheléséről sem – minden technológia a kommunikációs csatornákra és csomópontokra épül, beleértve az áramfogyasztást is.
Az IoT eszközök tulajdonosainak aggodalma egyre csökken.
2017-ben a Trustlook vállalat felmérést végzett az IoT eszközök tulajdonosainak biztonságtudatosságáról. Kiderült, hogy a válaszadók 35%-a nem változtatja meg az alapértelmezett (gyári) jelszót, mielőtt elkezdené használni az eszközt. Ráadásul a felhasználók több mint fele egyáltalán nem telepít harmadik féltől származó szoftvert a hackertámadások elleni védelem érdekében. Az IoT eszközök 80%-ának tulajdonosai soha nem hallottak a Mirai botnet létezéséről.
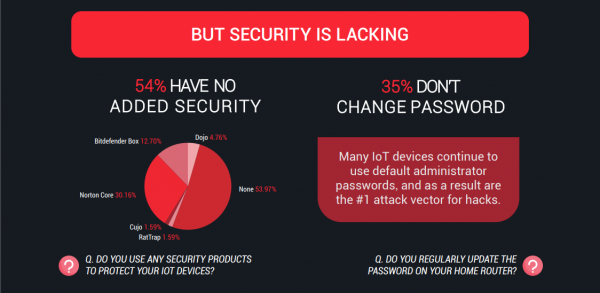
Eközben az internetes dolgok fejlődésével a kiber támadások száma csak növekedni fog. Miközben a vállalatok „okos” eszközöket vásárolnak, megfeledkezve az alapvető biztonsági szabályokról, a kiberbűnözők egyre több lehetőséget kapnak a gondatlan felhasználók kihasználására. Például fertőzött eszközök hálózatát használják DDoS-támadások végrehajtására vagy proxyként.a szerver más egyéb kártékony tevékenységek ellen. Az ilyen kellemetlen incidensek többsége megelőzhető, ha betart néhány egyszerű szabályt:
- Változtassa meg a gyári jelszót, mielőtt használatba venni az eszközt
- Telepítsen megbízható internetbiztonsági szoftvert számítógépeire, táblagépeire és okostelefonjaira.
- Végezzen alapos kutatást vásárlás előtt. Az eszközök intelligensekké válnak, mert sok személyes adatot gyűjtenek. Tudnia kell, hogy milyen típusú információt fognak összegyűjteni, hogyan fogják tárolni és védelmezni, valamint hogy továbbítják-e azt harmadik feleknek.
- Rendszeresen ellenőrizze az eszköz firmware-frissítéseit a gyártó weboldalán
- Ne feledkezzen meg a naplóellenőrzésről (elsősorban az USB-portok használatának elemzéséről)
Forrás: habr.com
