

kdpv – Reuters
Ha bérelte a szervert, akkor nincs teljes kontrollja felette. Ez azt jelenti, hogy bármikor elkérhetik a szolgáltatótól a személyes adatait. A szolgáltató pedig átadja azokat, ha a kérés jogi keretek között van.
Nagyon nem akarja, hogy a webszerverének naplófái vagy a felhasználói adatok valaki más kezébe kerüljenek. Ideális védelmet létrehozni nem lehetséges. A szolgáltatótól, aki birtokolja a hypervisor-ot és virtuális gépet biztosít Önnek, szinte lehetetlen védekezni. De talán valamennyire csökkenteni lehet a kockázatokat. Az bérelt gépek titkosítása nem annyira haszontalan, mint elsőre tűnik. Egyúttal nézzük meg a fizikailag megvalósított szerverekből való adatkinyerés fenyegetéseit.
Fenntarthatósági Modellek
Általában a szolgáltató arra törekszik, hogy a lehető legjobban védje az ügyfelek érdekeit, amennyire az a törvény keretein belül lehetséges. Ha a hatóságok levele csak a hozzáférési naplókat kérte, a szolgáltató nem fogja átadni az összes virtuális gépének dumpját, amelyek adatbázisokat tartalmaznak. Legalábbis nem kellene. Ha minden adatot kérnek, a szolgáltató másolatot készít a virtuális lemezekről az összes fájllal, és Ön erről nem fog tudomást szerezni.
Függetlenül a történtek alakulásától, az alapvető feladatod azon lesz, hogy a támadást túlságosan bonyolulttá és drágává tedd. Általában három fő fenyegetési lehetőség létezik.
Hivatalos
A legtöbb esetben a szolgáltató hivatalos irodájához papíralapú levelet küldenek, amelyben a szükséges adatok átadását kérik a megfelelő határozat alapján. Ha minden helyesen van megfogalmazva, a szolgáltató átadja a szükséges hozzáférési naplókat és egyéb adatokat a hatóságoknak. Általában csak kérik a szükséges adatokat.
Ritkán, ha nagyon szükséges, a bűnüldöző hatóságok képviselői személyesen látogatnak el az adatközpontba. Például, amikor saját dedikált szervere van, és az adatok onnan csak fizikailag vihetők el.
Minden országban a magánterülethez való hozzáférés, a házkutatás és más intézkedések végrehajtása előtt bizonyítékokra van szükség, amelyek azt mutatják, hogy az adatok fontos információkat tartalmazhatnak a bűncselekmények kivizsgálásához. Ezenkívül érvényes, megfelelően megszerkesztett házkutatási engedély is szükséges. Itt lehetnek árnyalatok, amelyek a helyi jogszabályok sajátosságaiból adódnak. A fő dolog, amit meg kell érteni – ha a hivatalos utat helyesen követik, a datacenter képviselői nem engedik be senkit a belépési pontról tovább.
Továbbá, a legtöbb országban nem lehet csak úgy kivenni egy működő berendezést. Például Oroszországban 2018 végéig, az Orosz Föderáció Büntetőeljárási Törvénykönyve 183. cikke 3.1. pontja szerint garantálták, hogy az információs hordozók elvételekor szakember részvételével kell eljárni. A törvényes tulajdonos vagy az információt tartalmazó elektronikus hordozó birtokosának kérelme alapján a szakember, aki részt vesz az elvételnél, tanúk jelenlétében elvégezheti az információ más elektronikus hordozókra való átmásolását.
Sajnos később ezt a pontot eltávolították a cikkből.
Titkos és nem hivatalos
Ez már a jól képzett NSA, FBI, MI5 és hasonló hárombetűs ügynökségek területe. Legtöbbször az országok jogszabályai széleskörű hatalmat biztosítanak az ilyen struktúráknak. Továbbá, majdnem mindig törvényi tilalom van az ilyen hatóságokkal való együttműködés tényének közvetlen és közvetett nyilvánosságra hozatalára. Oroszországban hasonló jogi normák léteznek. .
Ha ilyen fenyegetés éri az adataidat, azokat szinte biztosan eltávolítják. Ezenkívül a sima elvétel mellett használhatják az összes nem hivatalos hátsó kaput, nulladik napi sebezhetőségeket, az adatok kiemelését a virtuális géped memóriájából és egyéb örömöket. A hosztolónak pedig maximálisan segítenie kell a hatósági szakemberek munkáját.
Megbecsülhetetlen alkalmazott
Nem minden ember egyforma jól, és a szerverközpont adminisztrátorai közül valaki megpróbálhatja eladni az adataidat. A további események a hozzáféréseitől és jogosultságaitól függenek. A legrosszabb az, hogy az adminisztrátor, aki hozzáfér a virtualizálási konzolhoz, teljes ellenőrzést gyakorol a gépeid felett. Mindig lehet készíteni egy pillanatképet az összes RAM tartalmával együtt, amit lassan meg lehet vizsgálni.
VDS
Tehát van egy virtuális géped, amit a szolgáltatód adott. Hogyan tudod megszervezni a titkosítást, hogy megvédhesd magad? Valójában szinte sehogy sem. Sőt, még egy másik dedikált szerver is virtuális gép lehet, amelyre a szükséges eszközöket csatlakoztatták.
Ha a távoli rendszer feladata nem csupán az adatok tárolása, hanem valamilyen számítási feladat végrehajtása, akkor az egyetlen lehetőség a megbízhatatlan géppel való munka során . Ekkor a rendszer a számításokat úgy végzi, hogy nem képes megérteni, pontosan mit csinál. Sajnos, a megvalósítás költségei olyan magasak, hogy a gyakorlati alkalmazásuk jelenleg nagyon szűk korlátozások között mozog.
Továbbá, amikor a virtuális gép fut és végrehajt valamilyen műveletet, az összes titkosított kötet elérhető állapotban marad, különben az operációs rendszer egyszerűen nem tud vele dolgozni. Ez azt jelenti, hogy a virtualizálási konzolhoz férve mindig készíthetsz egy pillanatképet a működő gépről, és kinyerheted az összes kulcsot a RAM-ból.
Sok gyártó megpróbálta hardveres titkosítást megvalósítani a RAM számára, hogy még a szolgáltató se férhessen hozzá ezekhez az adatokhoz. Például az Intel Software Guard Extensions technológia olyan területeket hoz létre a virtuális címtartományban, amelyek védettek a külső írás és olvasás ellen, beleértve az operációs rendszer magját is. Sajnos, nem bízhatsz meg teljes mértékben ezekben a technológiákban, mivel korlátozva vagy a virtuális géped által. Ráadásul már léteznek példák e technológia ellen. Ennek ellenére, a virtuális gépek titkosítása nem olyan értelmetlen, mint amilyennek látszik.
Titkosítjuk az adatokat a VDS-en
Előre megjegyzem, hogy mindaz, amit lentebb teszünk, nem biztosít tényleges védelmet. A hypervisor lehetővé teszi a szükséges másolatok készítését a szolgáltatás leállítása nélkül és észrevétlenül.
- Ha a szolgáltató egy „hideg” másolatot küld a virtuális gépéről, akkor viszonylag biztonságban van. Ez a leggyakoribb forgatókönyv.
- Ha a szolgáltató egy működő gép teljes snapshotját adja át, az nem túl kedvező. Minden adat nyíltan lesz csatolva a rendszerben. Ezen kívül lehetőség nyílik a RAM-ban kutakodásra privát kulcsok és hasonló adatok keresése érdekében.
Alapértelmezés szerint, ha a rendszert egy tiszta képből telepítette, a szolgáltatónak nincs root hozzáférése. Mindig lehet csatolni egy mentési képet, és megváltoztatni a root jelszót egy chroot környezetbe lépve a virtuális gépen. De ez újraindítást igényel, ami észlelhető lesz. Ráadásul az összes csatolt titkosított partíció zárva lesz.
Azonban, ha a virtuális gép telepítése nem tiszta képből, hanem előre elkészített kép alapján történik, a szolgáltató gyakran hozzájárulhat egy privilegizált fiók létrehozásához az ügyfél vészhelyzeti segítése érdekében. Például, hogy megváltoztassa a root elfelejtett jelszavát.
Még egy teljes snapshot esetén sem minden olyan borzalmas. A támadó nem kapja meg a titkosított fájlokat, ha azokat egy másik gép távoli fájlrendszeréből csatlakoztatta. Igen, elméletileg ki lehet ásni a RAM dumpot, és onnan kinyerni a titkosítási kulcsokat. De a gyakorlatban ez nagyon nem trivialis, és nagyon valószínűtlen, hogy a folyamat továbbhalad a fájlok egyszerű átvitelénél.
Gép rendelése
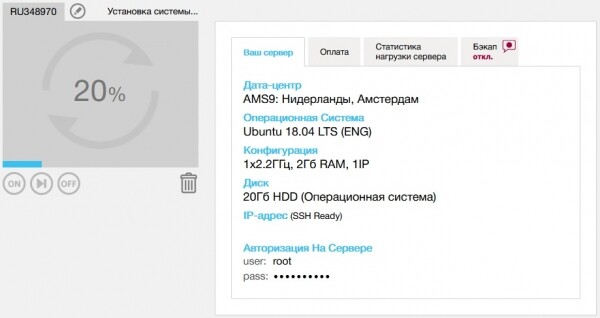
A tesztelési céljainkhoz egy egyszerű gépet veszünk . Nem sok erőforrásra van szükségünk, így válasszuk a ténylegesen felhasznált megahertzek és forgalom alapján elérhető lehetőséget. Pont elég ahhoz, hogy játszadozzunk.
A klasszikus dm-crypt az egész partíción nem működött. A lemez alapértelmezés szerint egy darabban kerül átadásra, a root pedig az egész partíción. Az ext4 partíció csökkentése a csatolt root-on szinte garantáltan bricks helyett fájlrendszert eredményez. Próbáltam) A dob nem segített.
Kryptokonténer létrehozása
Ezért nem titkosítjuk az egész részt, hanem fájltitkosító tartályokat használunk, nevezetesen az auditot végzett és megbízható VeraCryptot. A céljainkhoz ez elegendő. Először is töltsük le és telepítsük a CLI verzió csomagját a hivatalos webhelyről. Ekkor ellenőrizheti a digitális aláírást is.
wget https://launchpad.net/veracrypt/trunk/1.24-update4/+download/veracrypt-console-1.24-Update4-Ubuntu-18.04-amd64.deb
dpkg -i veracrypt-console-1.24-Update4-Ubuntu-18.04-amd64.deb
Most egy tartályt hozunk létre a home mappánkban, hogy kézzel csatlakoztathassuk újraindításkor. Interaktív módban állítsa be a tartály méretét, a jelszót és a titkosítási algoritmusokat. Választhatja a hazafias Kukac titkosítást és a Stribog hash-funkciót.
veracrypt -t -c ~/my_super_secretMost telepítsük az nginx-t, csatlakoztassuk a tartályt és töltsük fel titkos információval.
mkdir /var/www/html/images
veracrypt ~/my_super_secret /var/www/html/images/
wget https://upload.wikimedia.org/wikipedia/ru/2/24/Lenna.png
Kicsit módosítjuk a /var/www/html/index.nginx-debian.html fájlt, hogy megkapjuk a kívánt oldalt, és ellenőrizhessük.
Csatlakozunk és ellenőrizzük
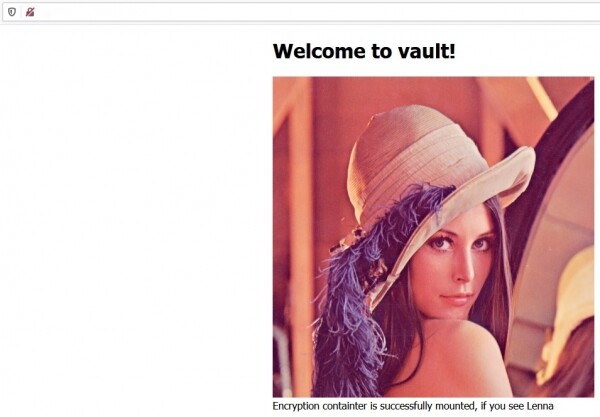
A tartály csatlakoztatva van, az adatok elérhetők és szolgáltatva vannak.
Itt van a gép újraindítás után. Az adatok biztonságosan a ~/my_super_secret mappában vannak.
Ha nagyon akarjuk és hardcore élményre vágyunk, titkosíthatjuk az egész operációs rendszert, hogy újraindításkor SSH csatlakozást és jelszóbevitelt követeljen. Ez is elegendő lesz a "hideg adatok" egyszerű kivonásának forgatókönyvén. Íme és távoli lemeztitkosítással. Bár VDS esetén ez bonyolult és túl késő.
Bare metal
Nem egyszerű saját szervert telepíteni egy adatközpontba. Egy másik dedikált szerver virtuális gép lehet, amelyhez az összes eszköz hozzá van rendelve. De valami érdekes védelmi lehetőség akkor kezdődik, amikor lehetősége van elhelyezni egy megbízható fizikai szervert az adatközpontban. Ekkor már teljes mértékben alkalmazhatja a hagyományos dm-crypt, VeraCrypt vagy bármely más titkosítást az Ön választása szerint.
Meg kell érteni, hogy totális titkosítás megvalósítása esetén a szerver nem tud automatikusan elindulni újraindítás után. Csatlakozni kell az IP-KVM, IPMI vagy más hasonló eszközhöz. Ezután manuálisan be kell vinnünk a mesterkulcsot. A rendszer folyamatoságának és hibatűrésének szempontjából nem túlságosan kedvező, de ha az adatok olyan értékesek, nincsenek különösebb alternatívák.
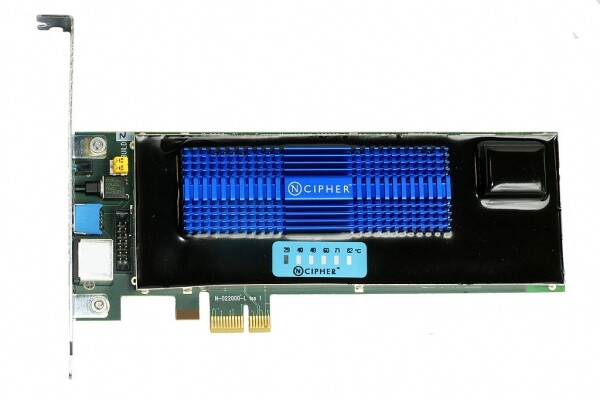
NCipher nShield F3 Hardveres Biztonsági Modul
A lágyabb lehetőség azt feltételezi, hogy az adatok titkosítva vannak, és a kulcs közvetlenül a szerveren található egy speciális HSM (Hardveres Biztonsági Modul) belsejében. Általában ezek nagyon funkcionális eszközök, amelyek nemcsak hardveres titkosítást biztosítanak, hanem fizikai betörés észlelési mechanizmusokkal is rendelkeznek. Ha valaki elkezdi fúrni a szerverét fémvágóval, akkor a független tápegységgel rendelkező HSM törli a benne tárolt kulcsokat. A támadó titkosított masszát kap. Emellett a rendszer újraindítása automatikusan is megtörténhet.
A kulcsok eltávolítása sokkal gyorsabb és humánusabb megoldás, mint aktiválni a termitgyújtót vagy az elektromágneses kisülés generátort. Ezekért az eszközökért nagyon sokáig fognak ütvözni a szomszédok az adatközpontban. Főleg, hogy a használat esetén a tárolókon végzett titkosítás esetén gyakorlatilag semmilyen túltöltődést nem tapasztal. Mindez átláthatóan zajlik az operációs rendszer számára. Az igazság azonban az, hogy bízni kell a feltételes Samsungban, és remélni, hogy ott valóban tisztességes AES256 található, nem pedig egy banális XOR.
Ugyanakkor ne felejtsük el, hogy minden felesleges portnak fizikailag le kell állítva lennie, vagy egyszerűen tömítőanyaggal ki kell öntve. Máskülönben lehetőséget ad a támadóknak, hogy végrehajtsák a . Ha van kint lógó PCI Express vagy Thunderbolt, beleértve a USB-t is a támogatásával – sebezhető vagy. A támadó ezeken a portokon keresztül hajthat végre támadást, és közvetlen hozzáférést nyerhet a kulcsokat tartalmazó memóriához.
Egy nagyon kifinomult variáns esetén a támadó cold boot támadást hajthat végre. Ilyenkor egyszerűen egy jó adag folyékony nitrogént önt a szerverére, brutálisan kiemeli a megfagyott memóriamodulokat, és készít róluk egy dumpot az összes kulccsal. Gyakran egy egyszerű hűtőspray és körülbelül -50 fok elegendő a támadás végrehajtásához. Van egy finomabb lehetőség is. Ha nem tiltotta le a külső eszközökről való indítást, akkor a támadó algoritmusa még egyszerűbb:
- Megfagyasztani a memóriamodulokat a ház kinyitása nélkül
- Csatlakoztatni a saját indító USB-jét
- Speciális segédprogramokkal kinyerni az operatív memóriában lévő adatokat, amelyek a rebootot túlélve, a fagyasztás révén még megmaradtak.
Osztályozd és uralkodj
Oké, nekünk csak virtuális gépeink vannak, de valahogyan szeretnénk csökkenteni az adatszivárgás kockázatát.
Elméletileg megpróbálhatjuk átgondolni az architektúrát, és elkülöníteni az adatok tárolását és feldolgozását különböző joghatóságok alatt. Például a frontend titkosítási kulcsai egy cseh hoszternél, míg a backend titkosított adatai valahol Oroszországban. A standard kifogásolt próbálkozások esetén rendkívül valószínűtlen, hogy az erőszakszervezetek egyszerre tudják ezt végrehajtani különböző joghatóságokban. Ezenkívül ez részben véd minket a snapshot eltávolításának forgatókönyvétől.
Vagy fontolóra vehetünk egy teljesen tiszta megoldást — End-to-End titkosítást. Nyilvánvalóan ez túllépi a követelményeket, és nem teszi lehetővé a számításokat távoli gépen. Mindazonáltal ez egy teljesen elfogadható megoldás, ha az adatok tárolásáról és szinkronizálásáról van szó. Például ezt nagyon jól megvalósították a Nextcloudnál. Ezen túl, a szinkronizáció, verziókezelés és egyéb szerveroldali előnyök megmaradnak.
Összesen
Nincs tökéletesen védett rendszer. A cél csupán az, hogy az támadás költsége nagyobb legyen, mint a potenciális haszon.
A kockázatok csökkentésének érdekében a virtuális adatokhoz való hozzáférés korlátozására néhány védelmet érhetünk el, ha titkosítást és elkülönített tárolást alkalmazunk különböző hosztereknél.
Egy meglehetősen megbízható megoldás — saját fizikai szerver használata.
De a hoszternél mindenképpen bízni kell az emberekben. Erre épül az egész iparág.
Forrás: habr.com
