

A Kubernetes és Linux-infrastruktúrára való áttérés a szervezetek digitális transzformációja során azt eredményezi, hogy az alkalmazások egyre inkább mikroszolgáltatás-alapú architektúrára épülnek, ennek következtében pedig gyakran bonyolult kérésirányítási sémákkal bővülnek a szolgáltatások között.
A Red Hat OpenShift Service Mesh túlmutat a hagyományos kérésirányításon, és olyan komponenseket kínál a kérdések nyomkövetésére és vizualizálására, amelyek egyszerűbbé és megbízhatóbbá teszik a szolgáltatások közötti kölcsönhatást. Egy speciális logikai vezérlési szint bevezetésével, úgynevezett szolgáltatási hálózattal, , egyszerűsíti a csatlakozást, a felügyeletet és a működésirányítást minden egyes alkalmazás szintjén, amelyet a Red Hat OpenShift-en, a vállalati osztályú vezető Kubernetes-platformon telepítettek.
A Red Hat OpenShift Service Mesh külön Kubernetes-operátorként érhető el, amelynek lehetőségeit a Red Hat OpenShift 4 keretein belül tesztelheti. .
Javított nyomkövetés, kérésirányítás és a kommunikációk optimalizálása az alkalmazások és szolgáltatások szintjén.
Csak hardveres terheléselosztók, speciális hálózati berendezések és egyéb hasonló megoldások használatával, amelyek a mai IT-környezetek normájává váltak, nagyon nehéz, sokszor lehetetlen következetesen és egyenletesen szabályozni és kezelni az alkalmazások és szolgáltatásaik közötti „szolgáltatás-szolgáltatás” szintű kommunikációkat. A szolgáltatási hálózat kezelési szintjének megjelenésével a konténerizált alkalmazások jobban nyomon követhetik, irányíthatják és optimalizálhatják kommunikációikat a Kubernetes-alapú platform keretein belül. A szolgáltatási hálózat segíti a hibrid terhelések kezelésének egyszerűsítését, több helyszín és aadatok helyének részletesebb ellenőrzése révén. Az OpenShift Service Mesh megjelenésével bízunk benne, hogy ez a fontos összetevő a mikroszolgáltatás-technológiák stack-jében bővíti a szervezetek lehetőségeit a multi-cloud és hibrid stratégiák megvalósítása során.
Az OpenShift Service Mesh több nyílt forráskódú projektre, mint az Istio, Kiali és Jaeger épül, és lehetővé teszi a kommunikációs logika programozását a mikroszolgáltatás-architektúrában. Ennek eredményeként a fejlesztőcsapatok teljes mértékben a vállalati feladatokat megoldó alkalmazások és szolgáltatások fejlesztésére tudnak összpontosítani.
Megkönnyítve a fejlesztők életét
, mielőtt megjelent a service mesh, a szolgáltatások közötti bonyolult kölcsönhatások kezelésének nagy része a fejlesztőkre hárult. Ebben a helyzetben egy sor eszközre van szükségük az alkalmazás életciklusának kezelésére, kezdve a kódtelepítési eredmények ellenőrzésétől a termelésben lévő alkalmazások forgalmának kezeléséig. Az alkalmazás sikeres működéséhez minden szolgáltatásnak jól kell működnie egymással. A nyomkövetés lehetővé teszi a fejlesztők számára, hogy nyomon kövessék, hogyan lépnek kapcsolatba a különböző szolgáltatások, és segít a felesleges késedelmeket okozó szűk keresztmetszetek azonosításában.
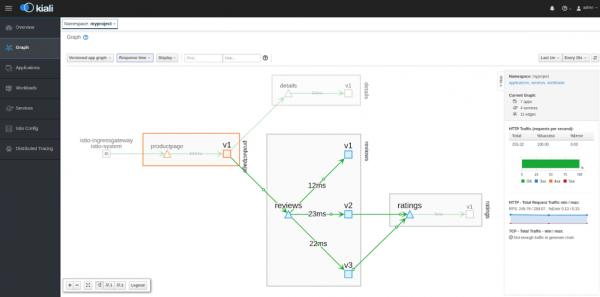
A szolgáltatások közötti kapcsolatok vizualizálásának lehetősége és az interakciók topológiájának megértése szintén segít jobban megérteni a szolgáltatások közötti bonyolult kapcsolatokat. Ezeknek a hasznos funkcióknak a kombinálásával az OpenShift Service Mesh keretében a Red Hat egy kiterjedt eszközkészletet kínál a fejlesztőknek, amely szükséges a felhőalapú mikroszolgáltatások sikeres fejlesztéséhez és telepítéséhez.
A service mesh létrehozásának megkönnyítése érdekében a megoldásunk lehetővé teszi, hogy ezt a kezelési szintet könnyen megvalósítsuk egy már meglévő OpenShift példány keretében a megfelelő Kubernetes operátor segítségével. Ez az operátor átvállalja a szükséges komponensek telepítésével, hálózati integrációjával és működésbeli kezelésével kapcsolatos feladatokat, lehetővé téve, hogy azonnal használatba vegyük az újonnan létrehozott service mesht a valódi alkalmazások telepítésére.
A munkaerők csökkentése a service mesh bevezetésében és kezelésében lehetővé teszi az alkalmazások koncepcióinak gyorsabb létrehozását és tesztelését anélkül, hogy elveszítenénk a helyzet ellenőrzését a fejlődésük során. Miért várnánk, míg a mikroszolgáltatások közötti kommunikáció kezelése valódi problémává válik? Az OpenShift Service Mesh könnyen biztosítja a szükséges skálázhatóságot, még mielőtt arra valóban szükség lenne.
Az OpenShift felhasználóinak biztosított OpenShift Service Mesh előnyeinek listája a következőket tartalmazza:
- Nyomkövetés és megfigyelés (Jaeger). A service mesh aktiválása a kezelhetőség javítása érdekében teljesítménycsökkenéssel járhat, ezért az OpenShift Service Mesh képes alapvető teljesítményméréseket végezni, hogy ezeket az adatokat későbbi optimalizálásra használja fel.
- Vizualizáció (Kiali). A service mesh szemléltetése segít megérteni a szolgáltatások hálózatának topológiáját és a kölcsönhatások általános képét.
- Kubernetes-operator Service Mesh. Minimalizálja az adminisztrációs igényeket az alkalmazások kezelésénél, lehetővé téve a standard feladatok, például telepítések, karbantartás és szolgáltatás életciklusának kezelését. Üzleti logika hozzáadásával még egyszerűbbé tehető a kezelés és felgyorsítható az új funkciók bevezetése a termelésbe. Az OpenShift Service Mesh operátor az Istio, Kiali és Jaeger csomagokat telepíti, együtt a konfigurációs logikával, amely az összes szükséges funkciót megvalósítja.
- Több hálózati interfész támogatása (multus). Az OpenShift Service Mesh megszünteti a manuális műveleteket, és lehetőséget ad a fejlesztőknek, hogy fokozott biztonsággal futtassák a kódot SCC (Security Context Constraint) használatával. Különösen további elszigetelést biztosít a klaszterbeli terhelések számára; például a névterekhez meg lehet határozni, hogy mely terhelések futtathatók root néven, és melyek nem. Ennek eredményeképpen a fejlesztők igényeihez igazítható az Istio előnyös tulajdonságai, miközben a klaszteradminisztrátorok számára szükséges biztonsági intézkedéseket is figyelembe vettük.
- Integráció a Red Hat 3scale API Management-rendszerrel. Fejlesztőknek vagy IT üzemeltetőknek, akiknek fokozott biztonságra van szükségük az API-k hozzáférésében, az OpenShift Service Mesh egy beépített Red Hat 3scale Istio Mixer Adapter komponenst kínál, amely, ellentétben a service mesh-tel, lehetővé teszi az API szintű közötti szolgáltatások közötti kommunikációk ellenőrzését.
A service mesh technológiák további fejlődését illetően az év elején a Red Hat bejelentette részvételét egy ipari projektben, , amelynek célja a különböző gyártók által kínált technológiák interoperabilitásának fokozása. A projekt keretein belüli együttműködés lehetővé teszi számunkra, hogy szélesebb és rugalmasabb választékot kínáljunk a Red Hat OpenShift felhasználóinak, és közelebb kerüljünk ahhoz az új korszakhoz, amikor a fejlesztők számára „NoOps” osztályú környezetet tudunk biztosítani.
Próbálja ki az OpenShift-et
A service mesh technológiák jelentősen egyszerűsítik a mikroszolgáltatások használatát hibrid felhőben. Ezért felhívunk mindenkit, aki aktívan használja a Kubernetes-t és a konténereket, .
Forrás: habr.com
