

Üdvözöljük a Cisco ISE-ről szóló cikksorozat harmadik publikációjában. Az összes cikk hivatkozása alább található:
Ebben a publikációban a vendég hozzáféréssel foglalkozunk, valamint lépésről lépésre útmutatót nyújtunk a Cisco ISE és a FortiGate integrálásához a FortiAP — a Fortinet hozzáférési pont beállításához (általánosságban bármilyen eszköz, amely támogatja) RADIUS CoA — A jogosultság változtatás (Change of Authorization).
Továbbá csatolom a cikkeinket .
Megjegyzés: A Check Point SMB eszközök nem támogatják a RADIUS CoA-t.
Csodálatos angol nyelven leírja, hogyan lehet vendéghozzáférést létrehozni a Cisco ISE és a Cisco WLC (Vezérlő) segítségével. Nézzük meg részletesebben!
1. Bevezetés
A vendég hozzáférés (portál) lehetővé teszi az internetes vagy belső erőforrásokhoz való hozzáférést vendégek és felhasználók számára, akiket nem kíván belépni a helyi hálózatába. Három előre meghatározott típusú vendégportál létezik:
Hotspot vendégportál — a hozzáférést vendégek számára a bejelentkezési adatok megadása nélkül biztosítják. Általában a felhasználóknak el kell fogadniuk a cég “Használati és adatvédelmi politikáját”, mielőtt hozzáférést kapnak a hálózathoz.
Támogatott vendégportál — a hozzáférést a sponszor — a vendég fiókok létrehozásáért felelős felhasználó — adja meg a hálózatba.
Önregisztráló vendégportál — ebben az esetben a vendégek meglévő bejelentkezési adatokkal lépnek be, vagy maguk hoznak létre fiókot a bejelentkezési adatokkal, azonban a hálózati hozzáféréshez a szponzor jóváhagyása szükséges.
A Cisco ISE-n több portál egyidejűleg is elérhetővé válik. Alapértelmezés szerint a vendégportálon a felhasználó a Cisco logóját és általános, standard mondatokat fog látni. Mindez testreszabható, sőt, reklámok kötelező megtekintése is beállítható a hozzáférés előtt.
A vendég hozzáférés beállítása négy alapvető lépésre bontható: FortiAP beállítása, a Cisco ISE és a FortiAP közötti kapcsolat létrehozása, a vendégportál létrehozása és a hozzáférési politika beállítása.
2. FortiAP beállítása a FortiGate-en
A FortiGate a hozzáférési pontok vezérlője, és minden beállítást ott végeznek. A FortiAP hozzáférési pontok támogatják a PoE-t, így amint csatlakozik az Ethernet hálózathoz, el lehet kezdeni a beállítást.
1) A FortiGate-en lépjen a WiFi & Switch Controller > Kezelt FortiAP-ok > Új létrehozása > Kezelt APA hozzáférési pont egyedi sorozatszámának felhasználásával, amely a hozzáférési ponton található, adja hozzá azt objektumként. Alternatívaként önállóan is észlelheti, majd kattintson a Engedélyezés jobb egérgombbal.
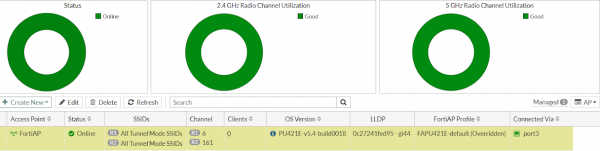
2) A FortiAP beállítások alapértelmezett értékűek lehetnek, például hagyja úgy, ahogyan a képernyőképen látható. Erősen ajánlom az 5 GHz-es üzemmód aktiválását, mivel egyes eszközök nem támogatják a 2.4 GHz-et.
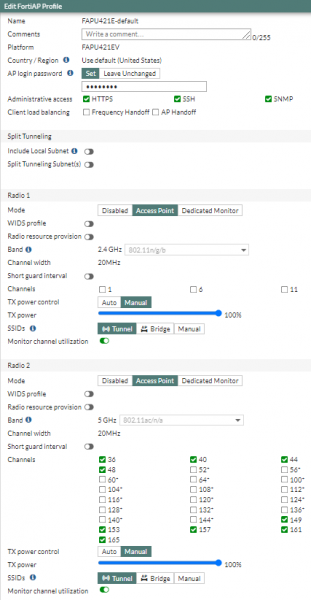
3) Ezután a lapon WiFi & Switch Controller > FortiAP Profílok > Új létrehozása hozzáadjuk a hozzáférési pont beállításainak profilját (a protokoll verziója 802.11, SSID üzemmód, csatorna frekvenciája és azok száma).
Példa FortiAP beállításokra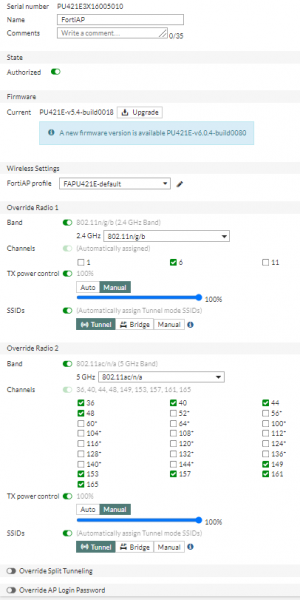
4) A következő lépés az SSID létrehozása. Lépjen át a lapra WiFi & Switch Controller > SSID-k > Új létrehozása > SSID. Itt fontos beállítani:
a vendég WLAN címterület — IP/netmaszk
RADIUS Számlázás és Biztonságos Szövet Kapcsolat az Adminisztratív Hozzáférés mezőben
A Készülékészlelés lehetőség
SSID és a Broadcast SSID opció
Biztonsági Mód Beállítások > Captive Portal
Hitelesítési Portál — Külső, és illessze be a Cisco ISE-ből létrehozott vendégportál linkjét a 20. pontra
Felhasználói Csoport — Vendég Csoport — Külső — adjon hozzá RADIUS-t a Cisco ISE-hez (6. pont és tovább)
Példa SSID beállításokra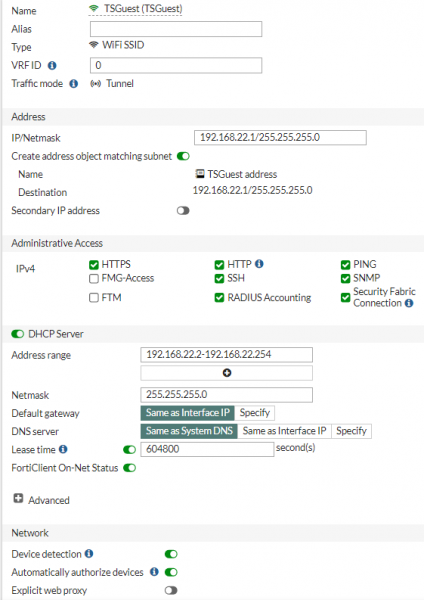
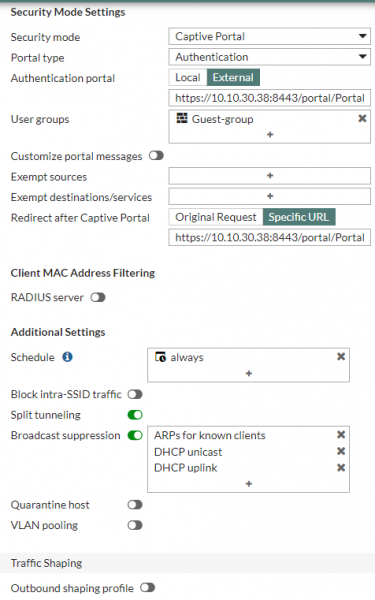
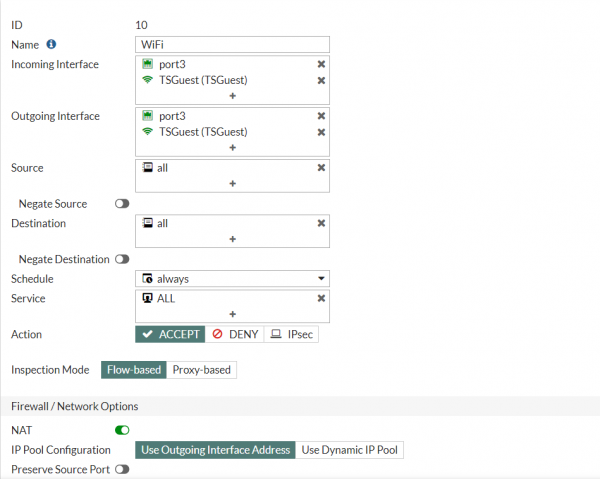
5) Ezután létre kell hozni a hozzáférési politika szabályait a FortiGate-en. Lépjen a lapra Politika & Objektumok > Tűzfal Politika és készítsen egy következő típustú szabályt:
3. RADIUS beállítása
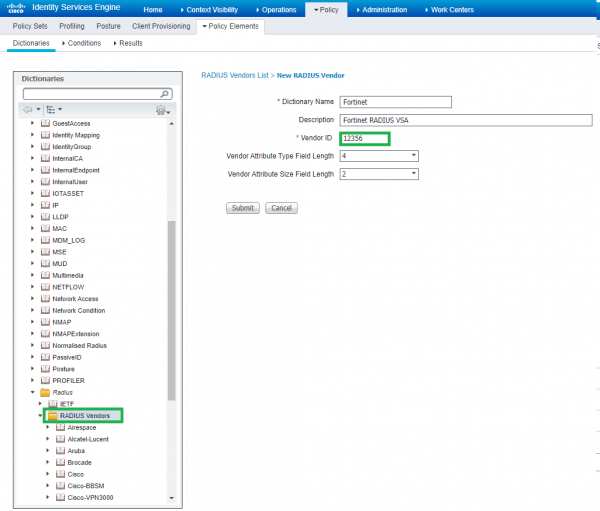
6) Lépjen a Cisco ISE webes felületére a lapra Politika > Politikai Elek > Szótárak > Rendszer > RADIUS > RADIUS Szállítók > Hozzáadás. Ebben a lapon hozzáadjuk a Fortinet által támogatott RADIUS protokollok listájához, mivel szinte minden szállító saját specifikus attribútumokat — VSA-t (Gyártó-specifikus Attribútumokat) tartalmaz.
A Fortinet RADIUS attribútumok listáját itt találhatja meg . A VSA-k egyedi Gyártó ID számmal különböznek. A Fortinet ID = 12356. A teljes VSA-t az IANA szervezet tette közzé.
7) Nevet adunk a szótárnak, megadjuk a Gyártó ID-t (12356) és rákattintunk a Küldés gombra.
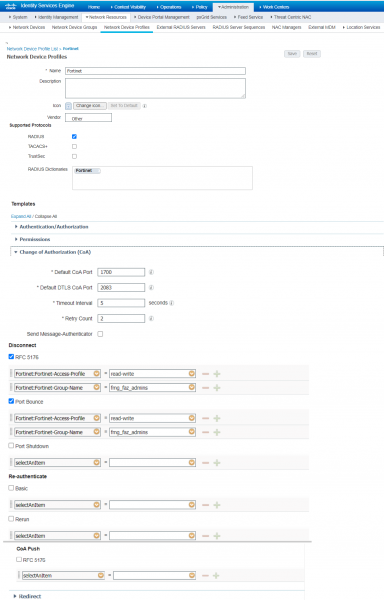
8) Ezután átmegyünk a Adminisztráció > Hálózati Eszköz Profilok > Hozzáadás és létrehozunk egy új eszközprofilt. A RADIUS Szótárak mezőben ki kell választani az előzőleg létrehozott Fortinet RADIUS szótárt, és ki kell választani a CoA módszereket, hogy ezeket később felhasználhassuk az ISE politikájában. Én az RFC 5176-ot és a Port Bounce-t választottam (a hálózati interfész leállítása/újraindítása), és a megfelelő VSA-kat:
Fortinet-Access-Profile = olvasás-írás
Fortinet-Csoport-Név = fmg_faz_admins
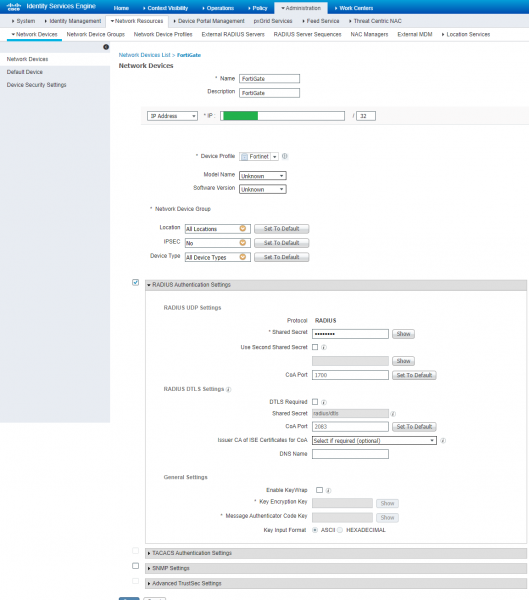
9) Ezután a FortiGate-et kell hozzáadni az ISE-hez való kapcsolódás érdekében. Ehhez lépjen a lapra Adminisztráció > Hálózati Erőforrások > Hálózati Eszköz Profilok > Hozzáadás. A következő mezőket kell módosítani: Név, Gyártó, RADIUS Szótárak (IP cím a FortiGate-et használja, nem a FortiAP-t).
RADIUS beállítási példa az ISE oldaláról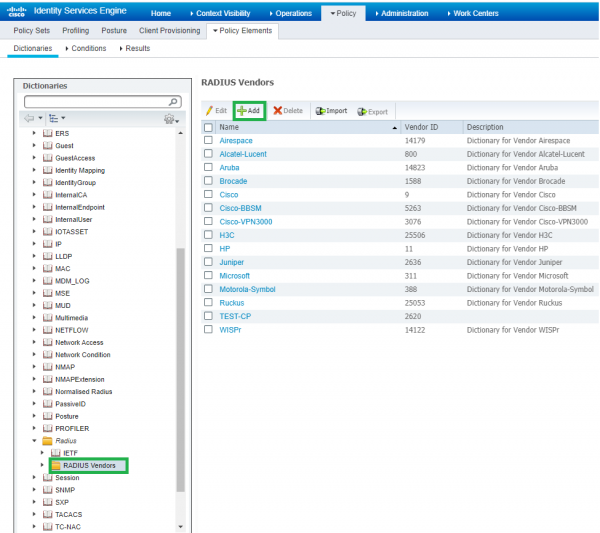
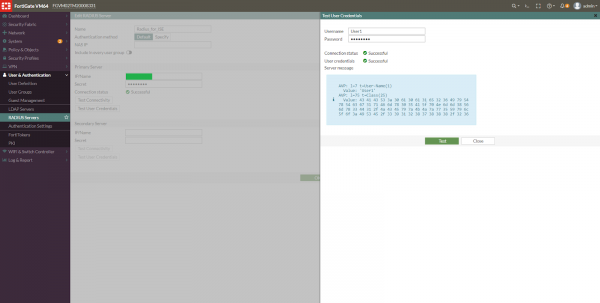
10) Ezután konfigurálni kell a RADIUS-t a FortiGate oldalán. A FortiGate webes felületén lépjen be a Felhasználó & Hitelesítés > RADIUS Szerverek > Új létrehozása. Adja meg a nevet, az IP címet és a Shared secret-et (jelszó), amit az előző pontban határozott meg. Ezután kattintson a Felhasználói hitelesítő adatok tesztelése és adjon meg bármilyen hitelesítő adatot, amely keresztül jöhet a RADIUS-on (például helyi felhasználó a Cisco ISE-n).
11) Adja hozzá a RADIUS szervert a Guest-Group csoporthoz (ha nincs, hozzon létre egyet) és külső felhasználói forrást is.
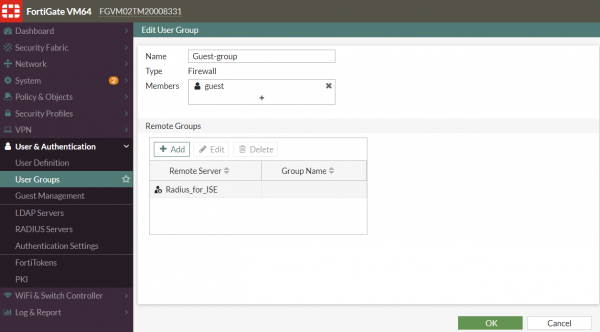
12) Ne felejtsen el a Guest-Group csoportot hozzáadni az SSID-hez, amelyet korábban hoztunk létre a 4. pontban.
4. A hitelesítési felhasználók beállítása
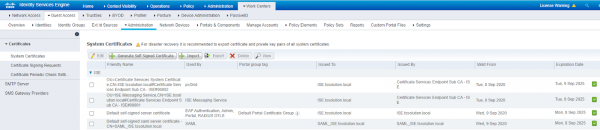
13) Opcionálisan importálhatja a tanúsítványt a vendégportálra az ISE-n, vagy létrehozhat egy önaláírt tanúsítványt a Munka központok > Vendég hozzáférés > Adminisztráció > Tanúsítvány > Rendszer tanúsítványok.
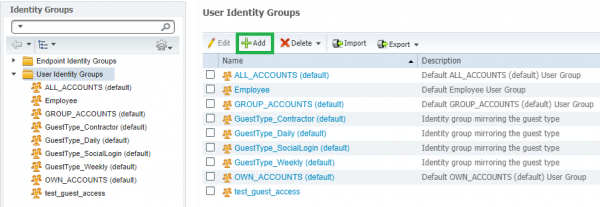
14) Ezután a Munka központok > Vendég hozzáférés > Azonosító csoportok > Felhasználói azonosító csoportok > Hozzáadás hozzon létre egy új felhasználói csoportot a vendéghozzáféréshez, vagy használja a gyárilag létrehozottakat.
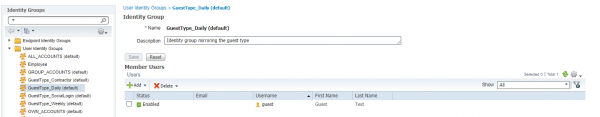
15) Ezután a Adminisztráció > Azonosítók hozzon létre vendégfelhasználókat, és adja hozzá őket a múlt pontból. Ha külső fiókokat szeretne használni, akkor hagyja ki ezt a lépést.
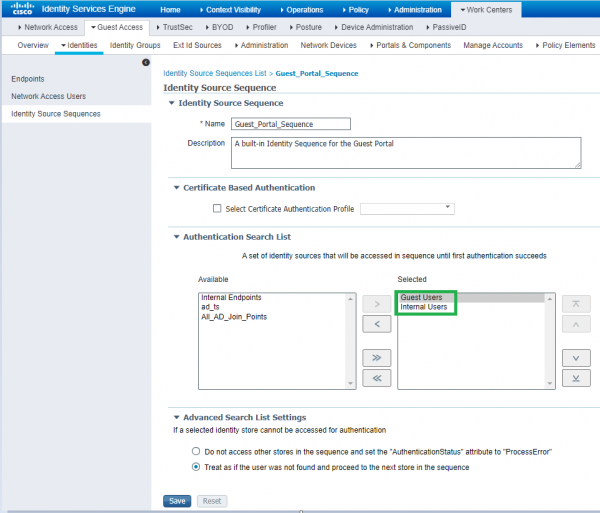
16) Ezután lépjen a beállításokhoz Munka központok > Vendég hozzáférés > Azonosítók > Identitás forrás sorrend > Vendég portál sorrend — ez a vendégfelhasználók azonosításának előre beállított sorrendje. És a Hitelesítési keresési lista mezejében válassza ki a felhasználók hitelesítésének sorrendjét.
17) A vendégek egyszeri jelszóval való értesítésére SMS-szolgáltatók vagy SMTP-szerver konfigurálása lehetséges ehhez a célhoz. Lépjen a Munka központok > Vendég hozzáférés > Adminisztráció > SMTP szerver vagy SMS átjáró szolgáltatók ezekhez a beállításokhoz. Az SMTP szerver esetében kialakul egy fiók az ISE-hez, és meg kell adnia az adatokat ezen a lapon.
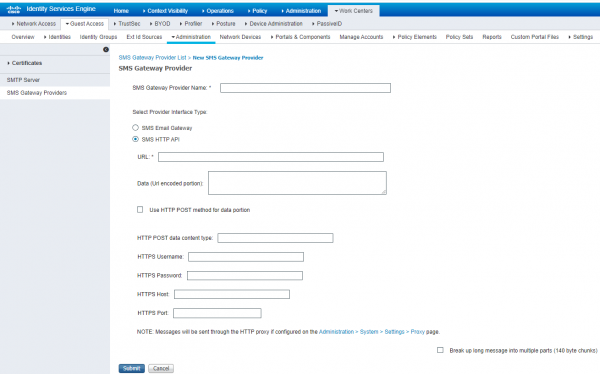
18) SMS értesítésekhez használja a megfelelő lapot. Az ISE-n előre beállított profilok találhatók népszerű SMS szolgáltatók számára, de a legjobb sajátot létrehozni. Ezeket a profilokat példaként használja SMS E-mail átjáróvagy SMS HTTP API.
SMTP szerver és SMS átjáró beállítási példa egyszeri jelszóhoz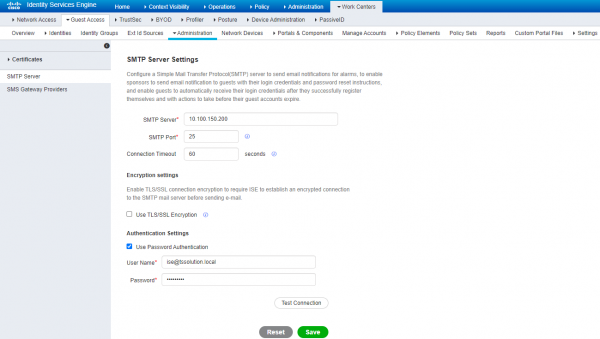
5. A vendégportál beállítása
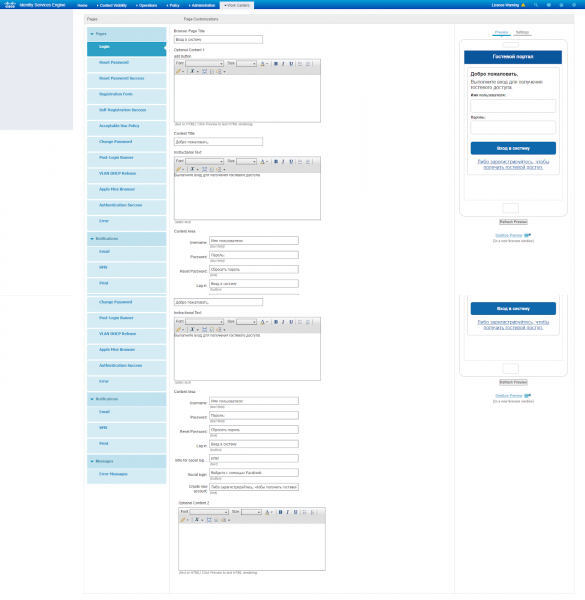
19) Ahogy az elején említettem, háromféle előre beállított vendégportál létezik: Hotspot, Sponsored, Self-Registered. Javaslom a harmadik lehetőség választását, mivel ez a leggyakoribb. Mindenesetre a beállítások nagyrészt azonosak. Tehát lépjünk a fülre Munkahelyek > Vendéghozzáférés > Portálok & Alkatrészek > Vendégportálok > Önszabályozó Vendégportál (alapértelmezett).
20) Tovább a Portáloldal testreszabás fülre válassza ki „Megtekintés oroszul — Русский”, hogy a portál orosz nyelven jelenjen meg. Módosíthatja az összes fül szövegét, hozzáadhatja saját logóját és sok mást. Jobb oldalon előnézet a vendégportálról a kényelmesebb bemutatás érdekében.
Példa az önregisztráló vendégportál beállítására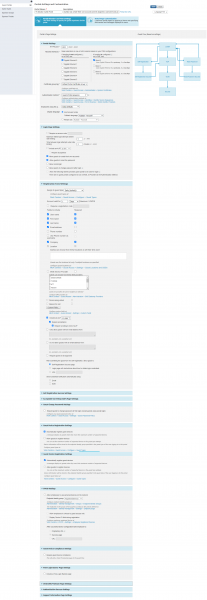
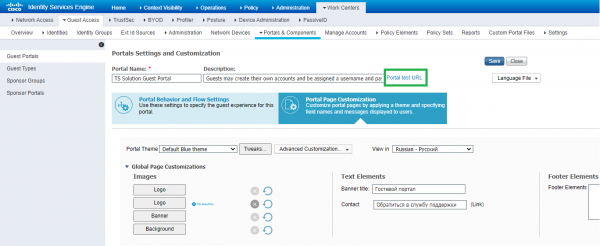
21) Kattintson a kifejezésre „Portál teszt URL” és másolja a portál URL-jét az SSID-be a FortiGate 4. lépésében. Az URL körülbelül így néz ki
Annak érdekében, hogy megjelenjen a domainje, fel kell töltenie a tanúsítványt a vendégportálra, lásd a 13. lépést.
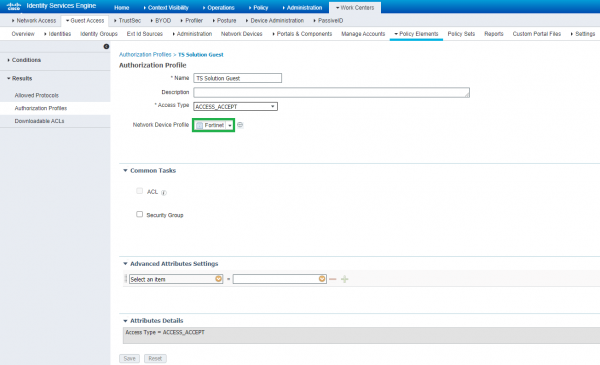
22) Lépjen a fülre Munkahelyek > Vendéghozzáférés > Szabályelemek > Eredmények > Engedélyezési profilok > Hozzáadás az előzőleg létrehozott engedélyezési profil létrehozásához Hálózati eszközprofil.
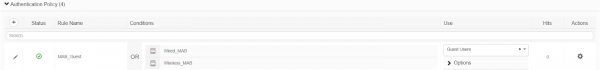
23) A fülön Munkahelyek > Vendéghozzáférés > Politikai készletek szerkessze a hozzáférési politikát a WiFi felhasználók számára.

24) Próbáljuk meg csatlakozni a vendég SSID-hez. Azonnal átirányít a bejelentkezési oldalra. Itt be lehet lépni egy vendégfiókkal, amelyet helyben hoztak létre az ISE-n, vagy vendégfelhasználóként regisztrálni lehet.
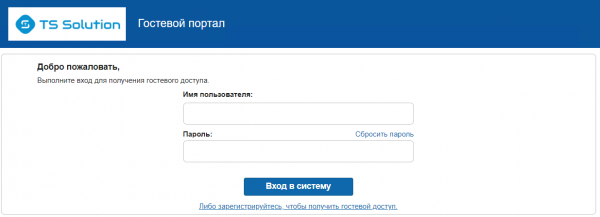
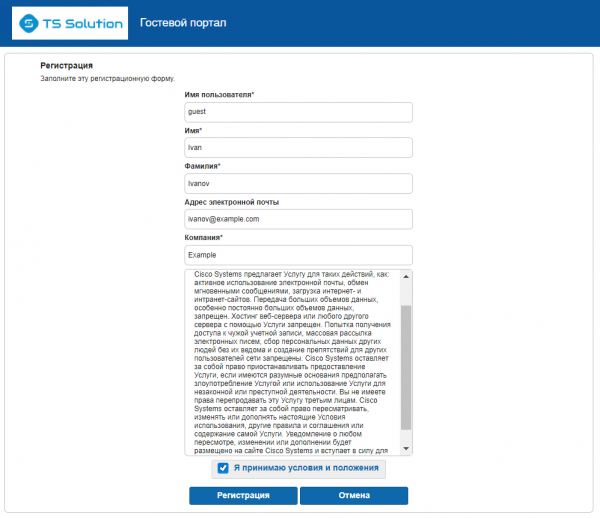
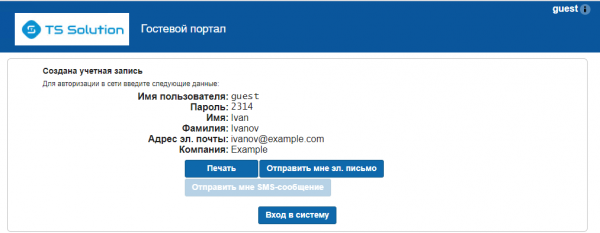
25) Ha az önregisztrálás lehetőségét választotta, az egyszeri belépési adatokat elküldheti e-mailben, SMS-ben vagy kinyomtatva.
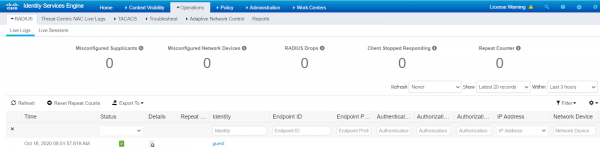
26) A RADIUS > Élő naplók fülön a Cisco ISE-n láthatja a megfelelő belépési naplókat.
6. Következtetés
A hosszú cikkben sikeresen beállítottuk a vendéghozzáférést a Cisco ISE-n, ahol a hozzáférési pontok vezérlője a FortiGate, míg a hozzáférési pont a FortiAP. Ez egy nem triviális integráció lett, ami újra bebizonyítja az ISE széleskörű alkalmazási területét.
A Cisco ISE teszteléséhez kérjük, lépjen kapcsolatba velünk , valamint kövesse híreinket csatornáinkon (, , , , ).
Forrás: habr.com
