

Március 31. a nemzetközi biztonsági mentés napja, és az azt megelőző hét mindig tele van történetekkel, amelyek a biztonsággal kapcsolatosak. Hétfőn már hallottunk a kompromittált Asusról és három névtelen gyártóról. Azok a különösen babonás cégek egész héten izgalomban várakoznak, készítik a biztonsági mentéseket. Ennek oka, hogy mindannyian kissé hanyagul bánunk a biztonsággal: valaki elfelejti becsatolni a biztonsági övét az hátsó ülésen, valaki figyelmen kívül hagyja az élelmiszerek lejárati idejét, valaki a billentyűzet alatt tárolja a bejelentkezési adatait, míg mások inkább minden jelszót egy jegyzetfüzetben írnak le. Egyes emberek képesek letiltani az antivírusokat, "hogy ne lassítsa le a gépet", és nem használják a hozzáférési jogok megosztását a vállalati rendszerekben (miféle titkok lehetnek egy 50 fős cégnél!). Talán az emberiség még nem alakította ki a kiber-önvédelmi reflexet, ami alapvetően új alapvető ösztönné válhatna.
A vállalkozások sem alakították ki ezeket az ösztönöket. Egyszerű kérdés: a CRM-rendszer fenyegetést jelent az információbiztonságra, vagy inkább a biztonság garantálásának eszköze? Valószínűleg senki nem tudna erről azonnal pontosan válaszolni. Itt kell kezdeni, ahogy az angol órákon tanultuk: it depends... Ez függ a beállításoktól, a CRM szállítási formájától, a szállító szokásaitól és meggyőződéseitől, a munkatársak gondatlan hozzáállásától, és a támadók rafináltságától. Végső soron mindent meg lehet hackelni. Tehát hogyan éljünk?
Ilyen lehet az információbiztonság a kis- és középvállalkozásokban
CRM-rendszer mint védelem
A kereskedelmi és működési tevékenység adatait megvédeni és a kliensadatbázist megbízhatóan tárolni a CRM-rendszer egyik alapvető feladata, és ebben fejlettebb a cég minden egyéb alkalmazott szoftverénél.
Valószínűleg elkezdte olvasni ezt a cikket, és a szíve mélyén mosolygott, hogy kinek kell ez az információ. Ha így van, akkor valószínűleg nem foglalkozott eladásokkal, és nem tudja, mennyire keresettek a "valós" és minőségi kliensadatbázisok és az azokkal való munkamódszerekről szóló információk. A CRM-rendszer tartalma nemcsak a cég vezetősége számára érdekes, hanem:
- A támadóknak (ritkábban) — ők azon céllal rendelkeznek, amely kifejezetten az Ön cégére vonatkozik, és minden erőforrást felhasználva próbálják megszerezni az adatokat: munkatársak megvesztegetése, hackelés, az adatainak megvásárlása menedzserektől, interjú menedzserekkel és hasonlók.
- Olyan alkalmazottak (gyakran), akik potenciálisan az Ön versenytársainak belső informátorai lehetnek. Csak készen állnak arra, hogy elvigyék vagy eladják az ügyféladatbázist saját hasznuk érdekében.
- Hobbi hackerek (nagyon ritkán) – Ön helyzetbe kerülhet, hogy feltörik a felhőt, ahol az adatai vannak, vagy egyesek a móka kedvéért megpróbálják "kivonni" az adatait (például a gyógyszer- vagy alkohollal kapcsolatos nagykereskedői adatokat – csak kíváncsiak, hogy mi van ott).
Ha valaki behatol a CRM-jébe, hozzáférést nyer az operatív tevékenységéhez, azaz azokhoz az adathalmazokhoz, amelyek révén a nyereségének nagy részét szerzi. És a CRM-rendszerbe történő rosszindulatú hozzáférés pillanatától kezdve a profit már annak mosolyog, akinek a kezében a kliens adatbázis van. Vagy a partnereinek és megbízóinak (értsd: új munkáltatók).
Jó, megbízható képes ezeket a kockázatokat csökkenteni, és rengeteg kellemes bónuszt ad a biztonság terén.
Tehát mit tud a CRM-rendszer a biztonság érdekében?
(példa alapján, mivel a többiekért nem tudunk felelősséget vállalni)
- Kétfaktoros hitelesítés USB-kulcs és jelszó használatával. támogatja a felhasználók kétfaktoros hitelesítési módját a rendszerbe való belépéskor. Ebben az esetben a jelszó megadása mellett a számítógép USB-portjába be kell helyezni egy előre beállított USB-kulcsot. A kétfaktoros hitelesítési mód segít védekezni a jelszó ellopása vagy nyilvánosságra hozatala ellen.
Kattintható
- Csak megbízható IP-címek és MAC-címek használata. A fokozott biztonság érdekében meg lehet határozni, hogy a felhasználók csak regisztrált IP-címekről és MAC-címekről léphetnek be. Az IP-címek lehetnek a helyi hálózaton belüli belső címek, illetve külső címek, ha a felhasználó távolról (interneten keresztül) csatlakozik.
- Domain hitelesítés (Windows hitelesítés). A rendszer működtetése beállítható úgy, hogy bejelentkezéskor nem szükséges a felhasználói jelszó megadása. Ekkor Windows hitelesítés történik, amely a WinAPI eszközeivel határozza meg a felhasználót. A rendszer azzal a felhasználóval fog működni, akinek a profilja alatt a számítógép működik a rendszer indításakor.
- Egy másik mechanizmus - ez privát ügyfelekA magánügyfelek azok, akiket csak a kurátoruk láthat. Más felhasználók listájában ezek az ügyfelek nem fognak megjelenni, még akkor sem, ha más felhasználók teljes körű jogosultságokkal rendelkeznek, beleértve az adminisztrátori jogokat is. Így megvédheti például egy különösen fontos ügyfélkört vagy egy másik szempont alapján létrehozott csoportot, amelyet egy megbízható menedzserre bíznak.
- A hozzáférési jogok elválasztásának mechanizmusa — egy standard és elsődleges védelmi intézkedés a CRM rendszerben. A felhasználói jogok adminisztrálásának egyszerűsítése érdekében a jogokat nem konkrét felhasználóknak, hanem sablonoknak rendelik hozzá. A felhasználónak azt a sablont rendelik, amely egy adott jogkészlettel rendelkezik. Ez lehetővé teszi, hogy minden alkalmazott — a kezdőtől és gyakornoktól a igazgatóig — számára megvalósíthatók legyenek azok a jogosultságok és hozzáférési jogok, amelyek lehetővé teszik vagy megakadályozzák a bizalmas adatokhoz és fontos kereskedelmi információkhoz való hozzáférést.
- Automatikus adatbákup rendszerek, amely a szkriptek kiszolgálójával állítható be .
Ez a biztonság implementálása egyetlen rendszer példáján, minden szolgáltatónak megvannak a saját politikái. A CRM rendszer azonban valóban védi az Ön információit: láthatja, ki, mikor vette le az egyes jelentéseket, ki nézte meg mely adatokat, ki végzett exportálást és még sok mást. Még ha a sebezhetőségről utólag értesül is, nem hagyja büntetlenül a cselekedetet és könnyen azonosíthatja azt az alkalmazottat, aki visszaélt a cég bizalmával és lojalitásával.
Lazult? Korai! Ez a védelem a gondatlan bánásmód és az adatok védelmének problémáinak figyelmen kívül hagyása esetén ellened fordulhat.
A CRM rendszer mint fenyegetés
Ha a cégében van legalább egy számítógép, az máris kibertámadások forrása. Ennek megfelelően a fenyegetés mértéke a munkaállomások (és az alkalmazottak) számának növekedésével és a telepített, használt szoftverek sokszínűségével együtt növekszik. A CRM rendszerekkel a helyzet nem egyszerű, hiszen ez egy program, amely a legfontosabb és legértékesebb eszközt: az ügyfélbázist és a kereskedelmi információkat tárolja és dolgozza fel, mi pedig a biztonságáról beszélünk. Valójában nem minden olyan sötét, ha helyesen kezelik, a CRM rendszerekből nem kap mást, csak hasznot és biztonságot.
Mik a veszélyes CRM rendszerek jelei?
Kezdjük egy rövid bevezetővel az alapokhoz. A CRM-ek lehetnek felhőalapúak és asztaliak. A felhőalapúak olyan SGBD-k (adatbázisok), amelyek nem az Ön cégénél helyezkednek el, hanem egy magán- vagy nyilvános felhőben, egy adatközpontban (például Ön Csellenyben van, míg az adatbázis egy szupermodern adatközpontban fut Moszkvában, mert a CRM szolgáltató így döntött és szerződése van az adott szolgáltatóval). Az asztaliak (más néven helyben telepítettek, szerver alapúak — ami már nem teljesen igaz) az Ön saját szerverein alapozzák meg az SGBD-jüket (ne, ne képzelje el hatalmas szervertermeket drága állványokkal, a kis- és középvállalkozásoknál gyakran egyedülálló szerver vagy akár egy modern konfigurációjú, átlagos számítógép van), tehát fizikailag az Ön irodájában találhatóak.
A CRM mindkét típusához lehet jogosulatlan hozzáférést szerezni, de a hozzáférés sebessége és egyszerűsége eltérő, különösen ha a KKV-kat nézzük, amelyek nem igazán foglalkoznak az információbiztonsággal.
Veszély jele №1
A felhőalapú rendszerek esetében a problémák magasabb valószínűségének oka a több szintű kapcsolat: Ön (a CRM bérlő) — a szolgáltató — a szolgáltató (génylődhet hosszabb verzió is: Ön — a szolgáltató — a szolgáltató IT-kihelyezettje — szolgáltató). 3-4 kapcsolati szint több kockázattal jár, mint 1-2: probléma merülhet fel a szolgáltatónál (szerződés módosítása, a szolgáltató díjának nem megfizetése), a szolgáltatónál (vis maior, hackertámadás, műszaki problémák), a kihelyezett szolgáltatónál (menedzser vagy mérnök váltás) stb. Természetesen a nagyobb szolgáltatók próbálnak tartalék adatközpontokat fenntartani, kezelni a kockázatokat és fenntartani a DevOps osztályukat, de ez sem zárja ki a problémákat.
A desktop CRM is primarily purchased by a company rather than rented, making the relationships seem simpler and more transparent: the vendor configures necessary security levels during the CRM implementation (from access rights management and physical USB keys to embedding the server in a concrete wall, etc.) and hands over control to the company that owns the CRM, which can enhance security, hire a system administrator, or consult their software provider as needed. Issues are typically related to employee management, network security, and physical information protection. In the case of using desktop CRM, even a complete internet disconnection won’t halt operations, as the database resides in the local office.
One of our employees, who worked at a cloud-integrated office systems development company, including CRM, explains cloud technologies. ‘At one of my workplaces, the company was creating something very similar to a basic CRM, which was all linked to online documents, etc. Once in GA, we noticed abnormal activity from one of the subscribed clients. Our surprise was immense when, not being developers but having a high access level, we simply could open the interface that the client was using by following a link and see what kind of popular table they had. It seems the client wouldn’t have wanted anyone to see this commercial data. Yes, it was a bug, and it wasn't fixed for several years — as far as I know, it’s still there. Since then, I’ve been a desktop advocate and I’m not very trusting of clouds, though, of course, we also use them in work and personal life, where some funny mishaps have also occurred.’
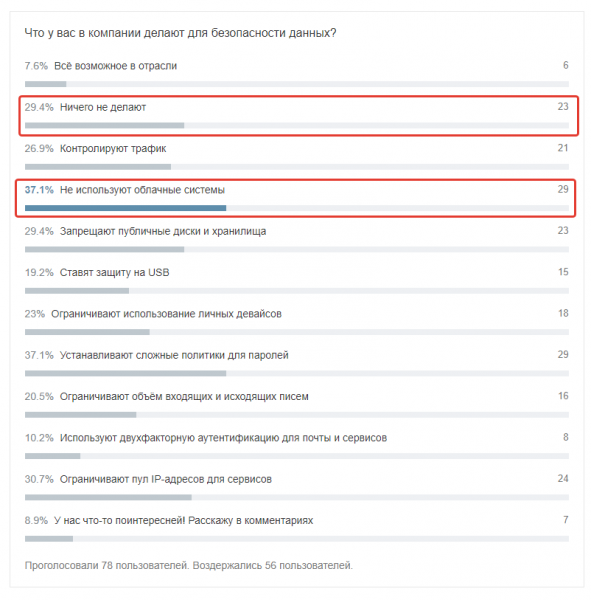
From our survey on Habr, and these are employees from advanced companies
Data loss from a cloud CRM system can be caused by server failures, server unavailability, force majeure, vendor business cessation, and so on. The cloud provides constant, uninterrupted internet access, and security must be unprecedented: at the code level, access rights, and additional cybersecurity measures (like two-factor authentication).
Sign of danger №2
Nem csupán egy jellemzőről van szó, hanem egy jellemzők csoportjáról, amelyek a szállítóhoz és annak politikájához kapcsolódnak. Íme néhány fontos példa, amelyekkel mi és munkatársaink találkoztak.
- A szállító választhat egy nem eléggé megbízható adatközpontot, ahol az ügyfelek adatbázisa működik. Megtakarít, nem ellenőrzi a SLA-t, nem számolja ki a terhelést, és a végeredmény végzetes lesz az Ön számára.
- A szállító megtagadhatja, hogy áthelyezze a szolgáltatást az Ön által választott adatközpontba. Ez egy viszonylag elterjedt korlátozás a SaaS esetében.
- A szállítónak jogi vagy gazdasági konfliktusa lehet a felhőszolgáltatóval, és ilyenkor a „küzdelmek” során a biztonsági mentés műveletei vagy például a sebesség korlátozva lehet.
- A biztonsági mentések létrehozása külön díjért érhető el. Elterjedt gyakorlat, amelyről a CRM rendszer ügyfele csak akkor értesül, amikor a mentésre szükség van, tehát a legkritikusabb és legsebezhetőbb pillanatban.
- A szállító munkatársai korlátlan hozzáféréssel bírhatnak az ügyfelek adataihoz.
- Adatszivárgások történhetnek bármilyen okból (emberi hiba, csalás, hackerek stb.).
Ezek a problémák általában a kisebb vagy fiatalabb szállítókkal kapcsolatosak, de a nagyobbak is többször kerültek kellemetlen helyzetbe (google it). Ezért mindig meg kell találnia az információvédelmi módszereket, és előre meg kell beszélnie az Ön által választott CRM szállítóval a biztonsági kérdéseket. Már az is, hogy Ön érdeklődik a probléma iránt, arra készteti a szállítót, hogy maximálisan felelősségteljesen közelítse meg a bevezetést (különösen fontos, ha nem a szállító irodájával van dolga, hanem olyan partnerrel, akinek fontos a szerződés megkötése és a jutalék megszerzése, nem pedig az Ön kétfaktoros... nos, érti).
A veszély jele №3
A biztonság kezelésének megszervezése a cégénél. Egy évvel ezelőtt hagyományosan írtunk a biztonságról a Habr-on, és felmérést végeztünk. A minta nem volt különösebben nagy, de a válaszok beszédesek voltak:
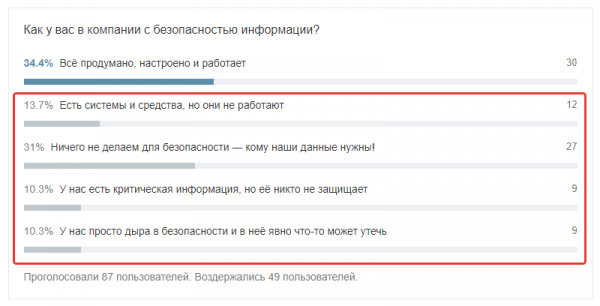
A cikk végén hivatkozásokat adunk saját publikációinkra, ahol részletesen elemeztük a 'cég — alkalmazott — biztonság' rendszert, és itt felsoroljuk azokat a kérdéseket, amelyekre érdemes választ találni a cégen belül (még akkor is, ha nincs szüksége CRM-re).
- Hol tárolják az alkalmazottak a jelszavakat?
- Hogyan van megszervezve a hozzáférés a cég szerverein található tárolókhoz?
- Hogyan van védve a szoftver, amely kereskedelmi és operatív információkat tartalmaz?
- Minden alkalmazott esetében aktív az antivírus szoftver?
- Hány alkalmazott fér hozzá az ügyféladatokhoz, és milyen szintű ez a hozzáférés?
- Hány újonc és hány alkalmazott van elbocsátás alatt?
- Mikor beszélt utoljára a kulcsfontosságú alkalmazottakkal, és hallgatta meg a kéréseiket és panaszukat?
- Kontrollálják a nyomtatókat?
- Hogyan van megszervezve a saját eszközök csatlakoztatásának politikája a számítógépekhez, valamint a munkahelyi Wi-Fi használata?
Valójában ezek alapvető kérdések - a megjegyzésekben biztosan lesznek komolyabb tartalmak, de ez az alap, amelyet még egy kiscégnek is el kell sajátítania, akár két alkalmazottal is.
Hogyan lehet védekezni?
- A biztonsági mentések - a legfontosabb dolog, amiről gyakran elfeledkeznek vagy nem törődnek vele. Ha asztali rendszere van, állítson be adatmentési rendszert meghatározott gyakorisággal (például a RegionSoft CRM esetében ezt meg lehet valósítani a következőképpen: ) és szervezzen megfelelő tárolást a másolatok számára. Ha felhőalapú CRM-e van, mindenképpen a szerződéskötés előtt érdeklődjön a biztonsági mentésekkel kapcsolatos munkáról: szüksége van információra a mélységről és a gyakoriságról, a tárolási helyről és a biztonsági mentés költségeiről (gyakran csak a „legutolsó adatok időszakának” mentése ingyenes, míg a teljes, biztonságos biztonsági mentés díjért történik). Itt egyértelműen nincs helye a spórolásnak vagy a hanyagul végzett munkának. És ne feledje, hogy mindig ellenőrizze, hogy mit lehet visszaállítani a biztonsági mentésekből.
- A hozzáférési jogok megosztása funkciók és adatok szintjén.
- Hálózati szintű biztonság - meg kell engedni a CRM használatát csak az irodai alhálózatban, korlátozni kell a mobil eszközök hozzáférését, meg kell tiltani a CRM-rendszer használatát otthon vagy, ami még rosszabb, nyilvános hálózatokból (co-working irodák, kávézók, ügyfélszervezetek stb.). Különösen legyünk óvatosak a mobil verzióval - legyen az csak egy nagyon korlátozott változat a munkához.
- A valós idejű víruskeresés szükséges bármilyen esetben, de a vállalati adatok biztonsága szempontjából különösen fontos. Tilos önállóan letiltani a politikák szintjén.
- A munkatársak kibertérhigiéniás képzése nem időpocsékolás, hanem sürgető szükségszerűség. Mindig tudatni kell minden kollégával, hogy nemcsak figyelmeztetni kell, hanem helyesen reagálni is a felmerülő fenyegetésre. Az internet vagy a saját e-mail használatának tilalmazása az irodában a múlté, és éles negatív reakciót vált ki, ezért a megelőzésre kell fókuszálni.
Természetesen, ha felhőalapú rendszert használunk, elérhető a megfelelő biztonsági szint: dedikált szerverek alkalmazása, útválasztók beállítása és a forgalom kezelése az alkalmazás- és adatbázis-szinten, magánhálózatok létrehozása, szigorú biztonsági szabályok bevezetése az adminisztrátorok számára, a megbízhatóság biztosítása a szükséges gyakoriságú és átfogó biztonsági mentésekkel, a hálózat folyamatos figyelése... Ha végig gondoljuk, nem olyan bonyolult, inkább költséges. De a gyakorlat azt mutatja, hogy ilyen lépéseket csak néhány cég, főleg a nagyok tesznek. Ezért nem félünk újra megmondani: a felhő és a desktop nem működhetnek önállóan, védd meg az adataidat.
Néhány apró, de fontos tanács a CRM-rendszerek bevezetéséhez
- Ellenőrizd a szállítót sebezhetőségekre — keress információkat a „sebezhetőség Vendor Name”, „betörték a Vendor Name”-et, „adatlopás Vendor Name” kifejezésekkel. Ez nem lehet az egyetlen szempont az új CRM-rendszer keresésében, de jegyzetelni fontos, és különösen fontos megérteni a bekövetkezett incidenst kiváltó okokat.
- Kérdezd meg a szállítót az adatközpontról: elérhetőség, hány van belőlük, hogyan van megszervezve a vészhelyzeti átkapcsolás.
- Állíts be biztonsági jelzőket a CRM-ben, figyeld a rendszer belső aktivitását és a különös ingadozásokat.
- Kapcsold ki a jelentések exportálását, az API-hozzáférést a nem szakterületén dolgozó munkatársak számára — tehát azok számára, akiknek ezek a funkciók nem szükségesek a napi tevékenységükhöz.
- Ügyelj arra, hogy a CRM-rendszeredben be legyen állítva a folyamatok naplózása és a felhasználói tevékenységek naplózása.
Ezek apróságok, de remekül kiegészítik az összképet. Valójában pedig a biztonságban nincsenek apróságok.
A CRM system ensures the security of your data — but only if the implementation is performed correctly and questions of information security are not pushed to the background. Agree, it would be foolish to buy a car and not check the brakes, ABS, airbags, and seat belts. The main thing is not just to drive, but to drive safely and arrive intact. The same applies to business.
And remember: if labor safety rules are written in blood, business cybersecurity rules are written in money.
You can read our detailed articles on cybersecurity and the role of CRM systems in it:
- — an overview of possible security threats in the corporate sphere and a schematic diagram for detection.
- — a detailed analysis of how employees can harm your business and how they do this in the commercial sphere.
If you are looking for a CRM system, then at . If you need a CRM or ERP — carefully examine our products and compare their capabilities with your goals and tasks. If you have questions or difficulties — write to us, call us, we will organize an individual online presentation for you — without ratings or comparisons.
 , ahol reklám nélkül írunk nem teljesen formális dolgokról a CRM-ről és az üzletről.
Forrás: habr.com
