

Amikor az MDM-ről, azaz a Mobile Device Managementről van szó, valahogy mindenki azonnal egy kill-switch-re gondol, amely távolról megsemmisíti az elveszett telefont a biztonsági alkalmazott parancsára. Nem, ez természetesen is létezik, de tűzijáték nélkül. De rengeteg más rutinfeladat is létezik, amelyet az MDM jelentősen egyszerűbben és fájdalommentesebben elvégez.
A vállalkozások az optimalizálásra és a folyamatok egységesítésére törekednek. Ha korábban az új munkavállalónak le kellett mennie egy titokzatos pincébe, ahol zsinórok és lámpák voltak, ahol bölcs, vörös szemű öregek segítettek beállítani a céges e-mailt a Blackberry-jén, most az MDM egy olyan ökoszisztémává fejlődött, amely lehetővé teszi a feladatok elvégzését mindössze két kattintással. Beszélni fogunk a biztonságról, az uborkás-feketeribizli „Kóla”-ról, és az MDM, MAM, EMM és UEM közötti különbségekről. És arról is, hogyan lehet távolról munkát szerezni pirospaprika árusításához.
Péntek a bárban
Még a legfelelősségteljesebb emberek is néha pihennek. És, ahogy ez gyakran előfordul, elfelejtik a hátizsákjaikat, laptopjaikat és mobiltelefonjaikat a kávézókban és bárokban. A legnagyobb probléma az, hogy ezeknek az eszközöknek az elvesztése óriási fejfájást okozhat a biztonsági osztály számára, ha érzékeny információkat tartalmaznak a cégről. Az Apple alkalmazottai legalább kétszer sikeresen bukkanhattak ilyen helyzetekre, miután először , majd — . Igen, manapság a legtöbb mobiltelefon dobozból kivéve titkosítással érkezik, de a céges laptopok esetében nem mindig állítják be alapértelmezettként a merevlemez titkosítást.
Plusz elkezdtek felmerülni olyan fenyegetések, mint a céges eszközök célzott ellopása értékes adatok megszerzése céljából. A telefon titkosítva van, minden a lehető legbiztonságosabb, és minden ilyesmi. De észrevetted azt a megfigyelő kamerát, amely alatt feloldottad a telefont, mielőtt ellopták? Figyelembe véve az adataink potenciális értékét a céges eszközökön, az ilyen fenyegetési modellek teljesen reálisakká váltak.
Az emberek egyébként igazi sklerotikusok. Sok amerikai cég kénytelen lett úgy tekinteni a laptopokra, mint eldobható eszközökre, amelyeket elkerülhetetlenül elfelejtenek a bárban, szállodában vagy a repülőtéren. Vannak adatok arról, hogy az Egyesült Államok repülőterein amelyekből legalább a fele érzékeny információkat tartalmaz védelem nélkül.
Mindez jelentősen megnövelte a biztonsági szakemberek ősz haját, és elvezetett az MDM (Mobil Eszközmenedzsment) kifejlesztéséhez. Ezt követően felmerült a szükség a mobilalkalmazások életciklusának kezelésére az ellenőrzött eszközökön, és megjelentek a MAM (Mobil Alkalmazásmenedzsment) megoldások. Néhány évvel ezelőtt ezek összefonódtak egy közös név alatt, az EMM (Vállalati Mobilitás Menedzsment) – egy egységes rendszer a mobil eszközök kezelésére. E központosítás csúcspontját az UEM (Egységes Végpontmenedzsment) megoldások képezik.
Drágám, állatkertet vettünk.
Elsők között jelentek meg a beszállítók, akik központosított mobil eszközmenedzsment megoldásokat kínáltak. Az egyik legismertebb cég, a Blackberry, még mindig aktív és jól állja a versenyt. Oroszországban is jelen van, és főként a banki szektor számára értékesíti termékeit. Ezen a piacon a SAP mellett kisebb cégek, mint a Good Technology is megjelentek, amelyet később a Blackberry vásárolt fel. Ezzel párhuzamosan népszerűvé vált a BYOD (Hozd a saját eszközöd) koncepció, amikor a cégek próbáltak spórolni azzal, hogy az alkalmazottak a saját eszközeiket hozták dolgozni.
Igaz, nagyon gyorsan kiderült, hogy a technikai támogatás és az IT biztonság már megriadt az olyan kérdésektől, mint a „Hogyan állítsam be az MS Exchange-t az Arch Linux-omon?” és a „Szükségem van egy közvetlen VPN-re a privát Git-repozitóriumhoz és a termék adatbázisomhoz a MacBook-omról.” Központosított megoldások nélkül minden BYOD-ra fordított megtakarítás rémálommá vált az egész állatkert fenntartása szempontjából. A cégeknek szükségük volt arra, hogy minden kezelés automatizált, rugalmas és biztonságos legyen.
A kiskereskedelemben a történelem kicsit másképp alakult. Körülbelül 10 évvel ezelőtt a cégek hirtelen észlelték, hogy megjelentek a mobil eszközök. Korábban a munkavállalók meleg, csöves monitorok előtt ültek, és valahol a közelben egy szakállas, pulóvert viselő személy láthatatlanul ügyelt arra, hogy minden működjön. A teljes értékű okostelefonok megjelenésével a régi, speciális PDA-k funkcióit most már át lehetett adni egy hagyományos, olcsó, sorozatgyártású eszköznek. Ezzel egy időben megértettük, hogy ezt a dzsungelt valahogy irányítani kell, mivel sok platform van, és mind különböző: Blackberry, iOS, Android, később — Windows Phone. Egy nagyvállalat esetében bármilyen kézi beavatkozás — az ember saját lábába lő. Ez a folyamat értékes munkaórákat emészt fel az IT osztály és a támogatás részéről.
A gyártók az elején külön MDM termékeket kínáltak minden platformhoz. Teljesen tipikus volt, hogy csak az iOS vagy az Android okostelefonokat kezelték. Amikor az okostelefonokkal már viszonylag tisztában voltak, kiderült, hogy az adatgyűjtő terminálokat a raktárban is valahogy kezelni kell. Ezen kívül nagyon szükség van arra, hogy új munkavállalót küldjenek a raktárba, hogy egyszerűen csak beolvassa a szükséges dobozok vonalkódját és rögzítse ezeket az adatokat az adatbázisban. Ha az raktárak szerte az országban találhatóak, akkor a támogatás meglehetősen bonyolulttá vált. Minden eszközt csatlakoztatni kell a Wi-Fi hálózatra, alkalmazást kell telepíteni, és hozzáférést kell biztosítani az adatbázishoz. A modern MDM, pontosabban EMM segítségével adminisztrátort fogad, aki megkapja a kezelő konzolt, és több ezer eszközt konfigurál sablonfeladatokkal egy helyről.
Terminálok a McDonald's-ban
A kiskereskedelemben érdekes tendencia tapasztalható – a hagyományos pénztárak és termékkiadó pontok háttérbe szorulnak. Míg korábban, ha az M.Video-ban megtetszett egy vízforraló, a vásárlónak el kellett hívnia az eladót, és végig kellett gyalogolnia a termeken a fix terminálhoz. Útja során a vásárló tízszer is elfelejthette, miért indult el, és meggondolhatta magát. Eltűnt az impulzív vásárlás varázsa. Most az MDM-megoldások lehetővé teszik, hogy az eladó azonnal a POS-terminállal álljon elő, és lebonyolítsa a tranzakciót. A rendszer egyesíti és konfigurálja a raktári és az eladói terminálokat egy kezelőfelületről. Egy időben a McDonald's volt az egyik első cég, amely elkezdte átalakítani a hagyományos pénztári modellt, interaktív önkiszolgáló panelek bevezetésével, és eladókkal, akik mobil terminálokkal vették fel a rendeléseket egy sor közepén.
A Burger King is elkezdte fejleszteni saját ökoszisztémáját, bevezetve egy olyan alkalmazást, amely lehetővé tette a távoli rendelést, hogy a készítést előre elvégezhessék. Mindez egy harmonikus hálózatba fonódott össze, irányított interaktív pultokkal és mobil terminálokkal az alkalmazottaknál.
Saját magad vagy a pénztáros
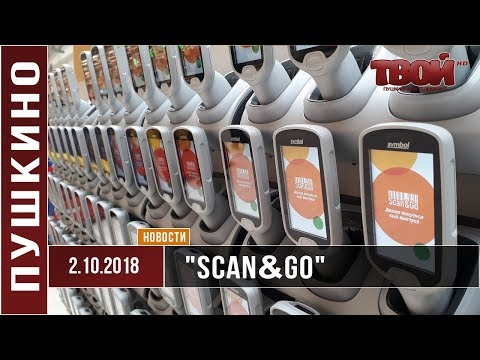
Sok nagyáruház csökkenti a pénztárosokra nehezedő terhelést önkiszolgáló pénztárak telepítésével. A 'Globus' tovább ment. A bejáratnál felkínálják, hogy vegyél egy Scan&Go terminált beépített szkennerrel, amellyel egyszerűen be tudod scan-elni az összes terméket a helyszínen, csomagolni tudod őket, és távozhatsz, miután kifizetted. Nem szükséges a pénztárnál kivenni a csomagokba rendezett termékeket. Minden terminált központilag kezelnek, és integrálódnak a raktárakkal, valamint más rendszerekkel. Néhány cég hasonló megoldásokat próbál ki, amelyek integrálva vannak a bevásárlókocsiba.
Ezer íz
A külön dal a védjegy automaták. Ezeknél is frissíteni kell a firmware-t, figyelni a megmaradt égett kávéra és por tejre. És mindezt szinkronizálni a karbantartó személyzet termináljaival. A nagyobb cégek közül a Coca-Cola tűnt ki, ami 10 000 dolláros díjat hirdetett meg a legeredetibb italreceptért. Azaz lehetővé tette a felhasználóknak, hogy a legszokatlanabb kombinációkat keverjék a hivatalos automatákban. Ennek eredményeképpen megjelentek a cukormentes gyömbér-limonádé kóla és a vaníliás-bársonyos „Sprite” változatai. A fül viasznak ízét, mint a Bertie Bott’s Every Flavour Beans édességekben, még nem érték el, de nagyon elhatározottak. Minden telemetria és az egyes kombinációk népszerűsége gondosan nyomon követhető. Mindez integrálva van a felhasználók mobilalkalmazásaival.
Várjuk az új ízeket.
Pirogokat árulunk.
A MDM/UEM rendszerek minden szépsége abban rejlik, hogy gyorsan méretezheti a vállalkozását, új munkatársak távoli csatlakoztatásával. Egészen egyszerűen elindíthat egy feltételes pirog értékesítést egy másik városban, teljes integrációval a rendszereivel, mindössze két kattintással. Így fog ez kinézni.
Az alkalmazott új eszközt kap. A dobozban — egy papír vonalkóddal. Beolvasás — az eszköz aktiválódik, regisztrálódik az MDM-ben, letölti a firmware-t, alkalmazza és újraindul. A felhasználó megadja az adatait vagy egy egyszer használható tokent. Ennyi. Most már van egy új munkatársa, aki hozzáfér a vállalati levelezéshez, látja a raktárkészlet adatokat, rendelkezik a szükséges alkalmazásokkal, és integrálva van a mobilfizetési terminálhoz. Az ember elmegy a raktárba, átveszi az árut, és közvetlen ügyfeleknek szállítja, miközben ezzel az eszközzel fogadja el a kifizetéseket. Majdnem olyan, mint egy stratégia, hogy felbéreljünk néhány új egységet.
Hogyan néz ki ez
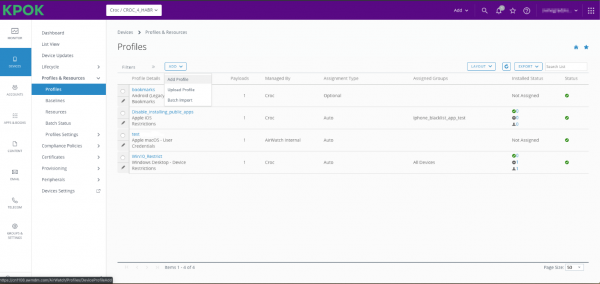
Az egyik legfunkcionálisabb UEM rendszer a piacon a VMware Workspace ONE UEM (korábban AirWatch). Szinte minden mobil és asztali operációs rendszerrel integrálható. és ChromeOS. Még a Symbian is volt nemrégig. Továbbá a Workspace ONE támogatja az Apple TV-t.
Még egy fontos előny. Az Apple csak két MDM-nek, köztük a Workspace ONE-nak, engedi meg, hogy előre belekukkanjanak az API-ba új iOS verzió megjelenése előtt. Mindenkinek legjobb esetben egy hónap alatt, nekik pedig kettő alatt.
Csak megadod a szükséges használati forgatókönyveket, csatlakoztatod az eszközt, és aztán működik, ahogy mondani szokták, automatikusan. Megérkeznek a politikák, korlátozások, meg vannak adva a szükséges hozzáférések a belső hálózati erőforrásokhoz, feltöltődnek a kulcsok, és telepítődnek a tanúsítványok. Pár perc alatt az új munkatársnak már teljesen működésre kész készüléke van, amelyből folyamatosan áramlik a szükséges telemetria. Az alkalmazási forgatókönyvek száma hatalmas, kezdve a telefon kamerájának blokkolását egy adott földrajzi helyszínen, és végződve az SSO-val ujjlenyomat vagy arcfelismerés alapján.
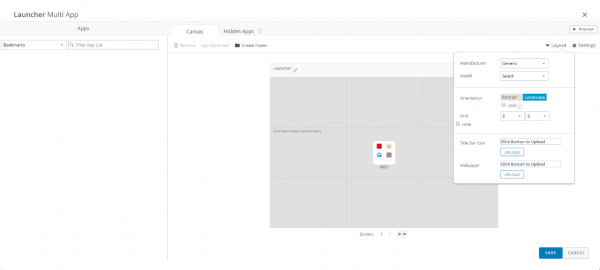
Az adminisztrátor konfigurálja a launchert az összes alkalmazással, amely a felhasználóhoz eljut.
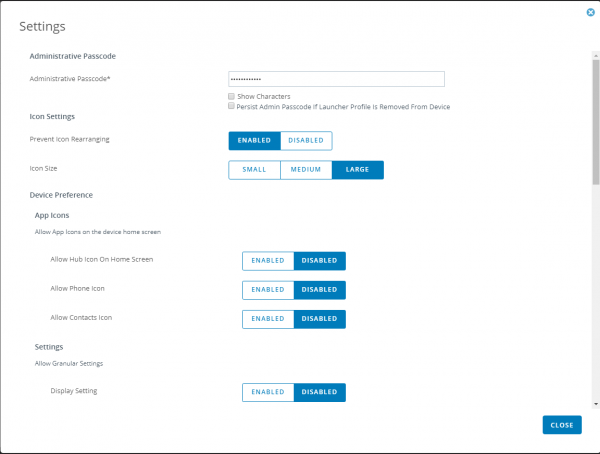
Ugyanilyen rugalmasan beállíthatók minden lehetséges és lehetetlen paraméter, például az ikoncsoportok mérete, azok mozgatásának tilalma, a hívás- és kapcsolati ikon tilalma. Ez a funkció hasznos az Android-platformok étterem interaktív menüjeként való használatakor és hasonló feladatoknál.
A felhasználó részéről ez körülbelül így néz ki. 
Érdekes megoldások más szolgáltatóktól is vannak. Például az EMM SafePhone a NII SOKB-tól tanúsított megoldásokat kínál a biztonságos hang- és üzenetátvitelhez titkosítással és rögzítési lehetőséggel.
Rootolt telefonok.
A biztonsági szakemberek számára a legnagyobb fejfájást a rootolt telefonok jelentik, ahol a felhasználónak maximális jogai vannak. Nem, szubjektíven nézve ez az ideális helyzet. Az eszközödnek teljes jogot kell adnia a kezelésre. Sajnos ez ellentmond a vállalati feladatoknak, amelyek megkövetelik, hogy a felhasználó ne tudjon beavatkozni a vállalati szoftverbe. Például nem lehetősége, hogy belépjen a védett memóriarészbe fájlokkal, vagy hamis GPS-t adjon be.
Ezért minden szolgáltató igyekszik észlelni a gyanús tevékenységeket az irányított eszközön, és blokkolni a hozzáférést, amikor root jogok vagy nem szabványos firmware-t észlelnek.
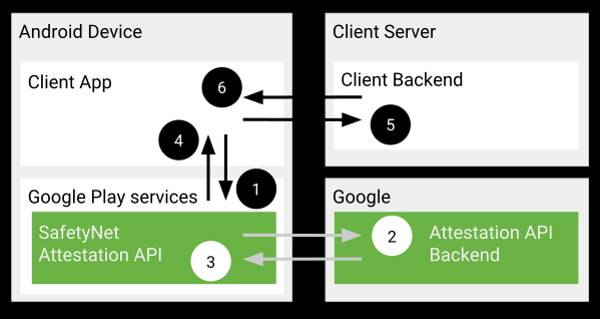
Android esetén általában a következőre támaszkodnak. . Időről időre a Magisk is lehetőséget ad a tesztjeinek megkerülésére, de általában a Google ezt nagyon gyorsan kijavítja. Tudomásom szerint a Google Pay nem működött újra rootolt eszközökön a tavaszi frissítés után.
A kimenet helyett
Ha nagyvállalat vagy, érdemes elgondolkodnod az UEM/EMM/MDM bevezetésén. A modern trendek azt mutatják, hogy az ilyen rendszerek egyre szélesebb körben elterjedtek — a zárolt iPad-ek használatától kezdve, mint terminálok a cukrászatban, egészen a nagyobb integrációkig a raktári rendszerekkel és a futárterminálokkal. Az egységes irányítási pont és a gyors integráció vagy a munkavállalói szerep váltása jelentős előnyöket nyújt.
Az e-mail címem — SVinogradskiy@croc.ru
Forrás: habr.com
