

Két évvel ezelőtt a kutatóintézetek és az információbiztonsági szolgáltatók már elkezdték jelenteni, hogy a DDoS-támadások száma. De már 2019 első negyedévében ugyanazok a kutatók arról számoltak be, hogy . És ezután minden csak fokozódott. Még a pandémia sem segítette elő a béke légkörét — éppen ellenkezőleg, a kiberbűnözők és a spamküldők kiváló jelnek tekintették ezt a támadásokhoz, és a DDoS támadások volumene nőtt .
Biztosak vagyunk benne, hogy a egyszerű és könnyen észlelhető DDoS-támadások (és a megelőzésükhöz szükséges egyszerű eszközök) ideje már lejárt. A kiberbűnözők megtanulták jobban elrejteni ezeket a támadásokat és egyre kifinomultabban végrehajtani azokat. A sötét ipar áttért a bruteforce támadásokról az alkalmazási szintű támadásokra. Komoly megrendeléseket kap business folyamatok megsemmisítésére, beleértve teljesen offline tevékenységeket is.
Bebukva a valóságra
2017-ben a svéd közlekedési szolgáltatások ellen irányuló DDoS-támadás sorozata hosszú okozott. 2019-ben Dánia nemzeti vasúti operátora, rendszerei leálltak. Ennek következtében az állomásokon nem működtek a jegyautomaták és az automatikus kapuk, így több mint 15 ezer utas nem tudott tovább utazni. Ugyanebben az évben egy erőteljes kiber támadás áramkimaradást okozott .
A DDoS-támadások következményeit már nem csupán az online felhasználók tapasztalják meg, hanem az emberek, ahogy mondani szokták, IRL (valós életben) is. Bár a támadók hagyományosan csak online szolgáltatásokra céloztak, mostanra gyakran céljuk bármilyen üzleti művelet megszakítása. Becsléseink szerint ma a támadások több mint 60%-ának ez a célja — zsarolás vagy tisztességtelen verseny miatt. Különösen sebezhetőek a tranzakciók és a logisztika.
Okosabb és drágább
A DDoS továbbra is az egyik legelterjedtebb és leggyorsabban növekvő kiberbűnözési formának számít. A szakértők előrejelzései szerint 2020-tól kezdve a számuk csak nőni fog. Ezt a pandémia miatt a vállalkozások online világba való átmenetével, a kiberbűnözés sötét iparágának fejlődésével, és még a .
A "népszerű" DDoS-támadások egyszerű telepíthetőségük és alacsony költségük miatt váltak elterjedtté: még néhány évvel ezelőtt 50 dollárért naponta elindíthatók voltak. Ma a célok és a támadási módszerek megváltoztak, ami a bonyolultságuk növekedéséhez és ennek következményeként a költségek emelkedéséhez vezetett. Igen, az árak továbbra is 5 dollártól kezdődnek óránként (igen, a kiberbűnözőknek vannak árazásaik és tarifarendszereik), de egy védett weboldalért már 400 dollárt kérnek naponta, míg a " személyre szabott" megrendelések ára nagyvállalatok számára akár több ezer dollárra is rúghat.
Jelenleg két fő DDoS-támadási típust különböztetünk meg. Az első célja, hogy egy online erőforrást egy meghatározott időtartamra elérhetetlenné tegyen. Az ilyen támadásokért a támadók az eljárás idejére kérik a díjat. Ebben az esetben a DDoS-üzemeltető nem törődik semmilyen konkrét eredménnyel, és az ügyfél valójában előre kifizeti a támadás megkezdését. Ezek a módszerek elég olcsók.
A második típus – olyan támadások, amelyek csak akkor fizetendők, ha meghatározott eredményt érnek el. Ezek már sokkal izgalmasabbak. Sokkal bonyolultabbak a kivitelezés során, és ezért jelentősen drágábbak, mivel a támadóknak a lehető leghatékonyabb módszereket kell választaniuk a céljaik eléréséhez. A Varitinál néha egész sakkpartikat játszunk a kiberbűnözőkkel, ahol azonnal váltogatják a taktikáikat és eszközeiket, és egyszerre próbálnak betörni több sebezhetőségen több szinten. Ezek nyilvánvalóan csapatmunkát igényelnek, ahol a hackerek nagyon jól tudják, hogyan reagáljanak és hogyan akadályozzák meg a védelmezők lépéseit. Harcolni velük nemcsak nehéz, hanem rendkívül költséges is a cégek számára. Például egyik ügyfelünk, egy nagy kiskereskedő, közel három évig tartott fenn egy 30 főből álló csapatot, akinek az volt a feladata, hogy harcoljon a DDoS-támadások ellen.
A Variti adatai szerint az unalomból, trollkodásból vagy egy adott vállalat iránti elégedetlenségtől származó egyszerű DDoS-támadások jelenleg az összes DDoS-támadás kevesebb mint 10%-át teszik ki (természetesen a védtelen források statisztikája eltérhet, mi az ügyfeleink adatait nézzük). Minden egyéb egyes profi csapatok munkája. Emellett az összes „rossz” bot háromnegyede bonyolult bot, amelyet a legtöbb modern piaci megoldás nehezen észlel. Ezek valós felhasználók vagy böngészők viselkedését utánozzák, és olyan mintákat indítanak, amelyek megnehezítik a „jó” és a „rossz” kérések közötti különbségtételt. Ezáltal a támadások kevésbé észlelhetővé válnak, ezáltal hatékonyabbá is.
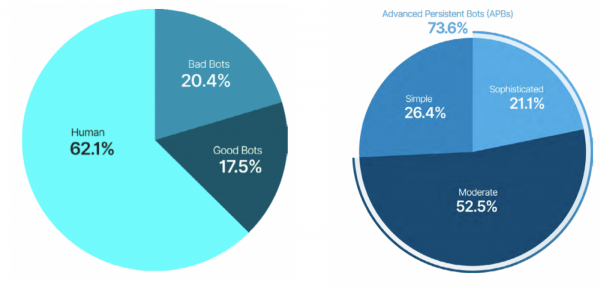
A GlobalDots adatai
Új DDoS-célpontok
Jelentés a GlobalDots elemzőitől származik, és azt mutatja, hogy a botok jelenleg a teljes webforgalom 50%-át generálják, míg ezek 17,5%-a kifejezetten rosszindulatú bot.
A botok különböző módon teszik tönkre a vállalatok életét: azon kívül, hogy „leállítják” a weboldalakat, most a hirdetési költségek növelésével is foglalkoznak, hirdetésekre kattintva, árakat keresve, hogy egy kicsit olcsóbbá tegyék őket, ezzel elcsábítva a vásárlókat, és különböző rossz célokra tartalmat lopva (például nemrégiben olyan weboldalakról beszéltünk, amelyek ellopott tartalmat használnak, hogy a felhasználókat mások CAPTCHA-jának megoldására kényszerítsék). A botok erősen torzítanak különböző üzleti statisztikákat, ami végül ahhoz vezet, hogy a döntések hibás adatok alapján születnek. A DDoS-támadások gyakran füstfelhőként működnek, sokkal súlyosabb bűncselekmények, például hackelés és adatlopás mögött. Most pedig egy teljesen új kiberfenyegetés osztályával találkozunk - amely a vállalati üzleti folyamatok akadályozásával jár, gyakran offline folyamatokkal (hiszen manapság semmi sem lehet teljesen „offline”). Különösen gyakran látjuk, hogy a logisztikai folyamatokat és az ügyfelekkel való kommunikációt törik meg.
„Nem kézbesített”
A logisztikai üzleti folyamatok kulcsfontosságúak a legtöbb vállalat számára, ezért gyakran támadják őket. Íme néhány támadási forgatókönyv, amely eközben előfordulhat.
Nincs készleten
Ha online kereskedelemmel foglalkozik, akkor már biztosan tisztában van a hamis rendelések problémájával. Ha támadások történnek, a robotok túlterhelik a logisztikai erőforrásokat, és a termékek más vásárlók számára elérhetetlenné válnak. Ehhez hatalmas mennyiségű hamis rendelést adnak le, amely egyenlő a készleten lévő termékek maximális számával. Ezeket a termékeket később nem fizetik ki, és egy idő után visszakerülnek a weboldalra. De a kár már megtörtént: „nincs készleten” jelölést kaptak, és egy része a vásárlóknak már a versenytársakhoz távozott. Ez a taktika jól ismert a repülőjegy-iparban, ahol előfordul, hogy a robotok szinte azonnal „megveszik” az összes jegyet, amint azok megjelennek. Például egyik ügyfelünk, egy nagy légitársaság, szenvedett el egy ilyen támadást, amelyet kínai versenytársak szerveztek. Mindössze két óra alatt 100%-ban lefoglalták a jegyeket bizonyos útvonalakra.
Sneakers botok
A következő népszerű forgatókönyv: a robotok azonnal megvásárolják az összes termékcsaládot, és tulajdonosaik később túlárazott áron értékesítik őket (az átlagos áremelkedés 200% körüli). Az ilyen robotokat sneakers botoknak hívják, mert ezzel a problémával a divatos edzőcipők iparágában különösen a limitált kiadásoknál már jól ismertek. A robotok perceken belül felvásárolták a nemrégiben megjelent új termékvonalakat, úgy blokkolva az erőforrást, hogy valós felhasználók ne tudjanak bekerülni. Ez ritka eset, amikor a robotokról divatos magazinokban is írtak. Habár általában a belépőjegyek, például a focimeccsekre szólóak viszonteladói ugyanazzal a forgatókönyvvel dolgoznak.
Más forgatókönyvek
De ez még nem minden. Létezik egy még bonyolultabb támadási forma a logisztikára, amely komoly veszteségeket okoz. Ezt az opciót felhasználva, ha a szolgáltatás lehetőséget ad „Fizetés a termék átvételekor”. A robotok hamis rendeléseket hagynak ilyen termékekre, hamis vagy akár valós címeket megadva gyanútlan emberek számára. A vállalatok óriási költségeket viselnek a szállítással, tárolással és az adatok tisztázásával kapcsolatban. Közben a termékek más ügyfelek számára elérhetetlenné válnak, és még helyet is foglalnak a raktárban.
Mi más? A robotok tömeges, hamis rossz értékeléseket hagynak a termékekről, leállítják a "kifizetési visszatérítési" funkciót, blokkolva a tranzakciókat, ellopják az ügyféladatokat, valódi vásárlókat spammelnek - a lehetőségek száma végtelen. Egy jó példa a nemrégiben történt támadás a DHL, Hermes, AldiTalk, Freenet, Snipes.com ellen. A hackerek , mintha "DDoS védelmi rendszerek tesztelését" végeznék, de végül leállították a vállalati ügyfelek portálját és az összes API-t. Ennek eredményeként jelentős zavarok léptek fel a termékek szállításában az ügyfelek számára.
Hívjon holnap
Tavaly a Szövetségi Kereskedelmi Bizottság (FTC) a vállalkozások és felhasználók panaszainak megduplázódásáról számolt be, a spam és csaló telefonhívások miatt. Néhány becslés szerint ezek képviselik az összes hívásnak.
A DDoS esetekhez hasonlóan a TDoS céljai - a telefonokra irányuló bot támadások - változatosak, a "nyereményjátékoktól" kezdve a tisztességtelen versenyig. A robotok képesek túlterhelni a kapcsolattartó központokat, és nem engedik be a valódi ügyfeleket. Ez a módszer nemcsak az "élő" operátorokkal rendelkező call centerek számára hatékony, hanem ott is, ahol AVR rendszerek működnek. A robotok tömegesen támadhatják más ügyfélszolgálati kommunikációs csatornákat (csevegések, e-mailek), megzavarhatják a CRM rendszerek működését, sőt bizonyos mértékben negatívan befolyásolhatják a munkaerő-gazdálkodást is, hiszen az operátorok túlterheltek, miközben próbálnak megbirkózni a válsággal. A támadások szinkronizálhatók a hagyományos DDoS támadásokkal is az áldozat online erőforrásaival szemben.
Nemrégiben egy hasonló támadás megzavarta a mentőszolgálat működését az Egyesült Államokban - a szokásos emberek, akik sürgős segítségre szorultak, egyszerűen nem tudtak telefonálni. Körülbelül ugyanebben az időben a Dublini állatkert ugyanazt a sorsot osztotta: legalább 5000 ember spam SMS-üzeneteket kapott, amelyek arra ösztönözték őket, hogy sürgősen hívjanak fel egy fiktív személyt az állatkert telefonján.
A Wi-Fi nem lesz elérhető.
A kiberbűnözők könnyen blokkolhatják a vállalati hálózatokat is. Gyakran az IP cím blokkolását használják a DDoS-támadások elleni küzdelemben. Ez azonban nemcsak hogy hatástalan, de rendkívül veszélyes is. Az IP-cím könnyen megtalálható (például erőforrás-figyeléssel), és könnyen lecserélhető (vagy hamisítható). A Varitihoz való csatlakozás előtt ügyfeleinknél voltak olyan esetek, amikor egy adott IP blokkolása egyszerűen letiltotta a Wi-Fi-t a saját irodájukban. Volt olyan eset is, amikor egy ügyfélnek „beadták” a szükséges IP-t, és ezáltal blokkolta a hozzáférést a forráshoz egy egész régió felhasználói számára, ráadásul ezt sokáig észre sem vette, mivel a többi funkció tökéletesen működött.
Mi újság?
Az új fenyegetések új védelmi megoldásokat igényelnek. Ez a piacon lévő új szegmens azonban csak most kezd kialakulni. Számos megoldás létezik az egyszerű bot-támadások hatékony visszaverésére, de a bonyolultabbakkal már nem ilyen egyszerű a helyzet. Sok megoldás továbbra is az IP blokkolás módszereihez folyamodik. Másoknak időre van szükségük az elsődleges adatok összegyűjtésére, hogy elkezdhessék a munkát, és ezek a 10-15 percnyi késleltetés sebezhetőséget jelenthet. Vannak gépi tanuláson alapuló megoldások, amelyek képesek észlelni a botokat a viselkedésük alapján. Ugyanakkor a „másik” oldalon lévő csapatok dicsekednek, hogy már rendelkeznek olyan botokkal, amelyek képesek utánozni a valós, emberhez hasonló mintázatokat. Ki ki ellen – ez még nem világos.
Mit tegyünk, ha professzionális botcsapatokkal és bonyolult, többlépcsős támadásokkal kell megküzdenünk egyszerre több szinten?
Tapasztalataink szerint a hangsúlyt az illegitim kérelmek szűrésére kell helyezni IP-címek blokkolása nélkül. A bonyolult DDoS-támadások esetén szűrésre van szükség azonnal több szinten, beleértve a szállítási szintet, az alkalmazásszintet és az API-interfaces-t is. Ennek köszönhetően képesek vagyunk visszaverni akár az alacsony frekvenciájú támadásokat is, amelyek általában észrevétlenek, és ezért gyakran átengedik őket. Végül is lehetővé kell tenni, hogy minden valós felhasználót átengedjünk, még akkor is, amikor aktív támadási fázis zajlik.
Másodsorban a vállalatoknak lehetőségük kell, hogy legyen saját, többlépcsős védelmi rendszereik kialakítására, amelyekbe a DDoS-támadások megelőzésére szolgáló eszközök mellett beépített rendszerek lesznek az adathalászat, az adatok lopása, a tartalom védelme stb. ellen.
Harmadszor, valós időben kell működniük az első kéréstől kezdve — a biztonsági incidenst azonnal kezelni tudás jelentősen növeli a támadás megelőzésének vagy károkozásának csökkentésének esélyeit.
Közeljövő: Hírnévmenedzsment és big data gyűjtés botok segítségével
A DDoS története a egyszerűtől a bonyolultig fejlődött. Eleinte a támadók célja az volt, hogy leállítsák a weboldalt. Ma már hatékonyabbnak tekintik, ha a fő üzleti folyamatokat célozzák meg.
A támadások bonyolultsága továbbra is növekedni fog, ez elkerülhetetlen. A rossz botok jelenlegi tevékenységei — adatok ellopása és hamisítása, zsarolás, spam — mellett a botok sok forrásból (Big Data) gyűjtenek adatokat, és "megbízható" hamis fiókokat hoznak létre a befolyás, a hírnév irányításához vagy a tömeges phishinghez.
Jelenleg csak a nagy cégek engedhetik meg maguknak, hogy befektessenek a DDoS és botok elleni védekezésbe, de még ők sem mindig képesek teljes mértékben nyomon követni és kiszűrni a botok által generált forgalmat. A bot támadások bonyolultabbá válásának egyetlen pozitívuma, hogy ez ösztönzi a piacot okosabb és fejlettebb védelmi megoldások kidolgozására.
Mit gondolsz — hogyan fog fejlődni a botvédelmi ipar, és milyen megoldásokra van szükség a piacon már most?
Forrás: habr.com
