

A hackerek hozzáfértek a Deloitte nemzetközi cég fő levelezőszerveréhez. Ennek a szervernek a rendszergazda fiókját csak egy jelszó védte.
Az osztrák független kutató, David Wind 5000 dolláros jutalmat kapott, amiért felfedezte a Google intranetes bejelentkezési oldalának sebezhetőségét.
A orosz cégek 91%-a eltitkolja az adatlopási eseteket.
Az ilyen hírek szinte minden nap megjelennek az internetes hírcsatornákban. Ez közvetlen bizonyíték arra, hogy a vállalat belső szolgáltatásait mindenképpen védeni kell.
Minél nagyobb egy vállalat, minél több alkalmazottja van, és annál bonyolultabb az IT-infrastruktúrája, annál aktuálisabb számára az információs szivárgás problémája. Milyen információk érdeklik a rosszindulatú támadókat, és hogyan lehet védeni ezeket?
Milyen információk szivárgása okozhat kárt a cégnek?
- ügyfelek és üzletek adatai;
- termékek technikai információi és know-how;
- partnerek és különleges ajánlatok információi;
- személyes adatok és könyvelési információk.
Ha pedig észrevetted, hogy a felsorolt információk bármelyike hozzáférhető bármelyik szegmensből az üzletedben csupán egy felhasználónév és jelszó megadásával, érdemes elgondolkodni az adatok biztonsági szintjének emelésén és a jogosulatlan hozzáférés védelmén.
A hardveres kriptográfiai eszközök (tokenek vagy okoskártyák) által biztosított kéttényezős azonosítás megbízhatósága miatt nagyon népszerűvé vált, és egyben meglehetősen egyszerűen alkalmazható.
A kéttényezős azonosítás előnyeiről szinte minden cikkünkben beszélünk. Erről többet olvashatsz a következő cikkekből, és .
Ebben a cikkben megmutatjuk, hogyan használható a kéttényezős azonosítás a szervezet belső portáljaiba való belépéshez.
Például a legcélszerűbb üzleti alkalmazásra a RUTOKEN modellt választjuk – egy kriptográfiai USB-token. .
Kezdjük el a beállítást.
1. lépés – A szerver beállítása
Bármely szerver alapja az operációs rendszer. A mi esetünkben ez a Windows Server 2016, amely más Windows családú operációs rendszerekkel együtt terjeszti az IIS-t (Internet Information Services).
Az IIS egy internetes szerverek csoportja, beleértve a webszervert és az FTP-szervert. Az IIS tartalmazza a weboldalak létrehozására és kezelésére szolgáló alkalmazásokat.
Az IIS webszolgáltatások létrehozására lett kifejlesztve, felhasználói fiókokat alkalmazva, amelyeket a tartomány vagy az Active Directory szolgáltatás biztosít. Ez lehetővé teszi a meglévő felhasználói adatbázisok használatát.
A Részletesen ismertettük, hogyan lehet telepíteni és beállítani a tanúsítványkezelőt a szerverén. Most nem állunk meg ennél, és feltételezzük, hogy minden be van állítva. A HTTPS tanúsítványnak a webszerverhez helyesen kell kiállításra kerülnie. Jobb ezt azonnal ellenőrizni.
A Windows Server 2016-ban az IIS 10.0 verziója van beépítve.
Ha az IIS telepítve van, akkor azt helyesen kell konfigurálni.
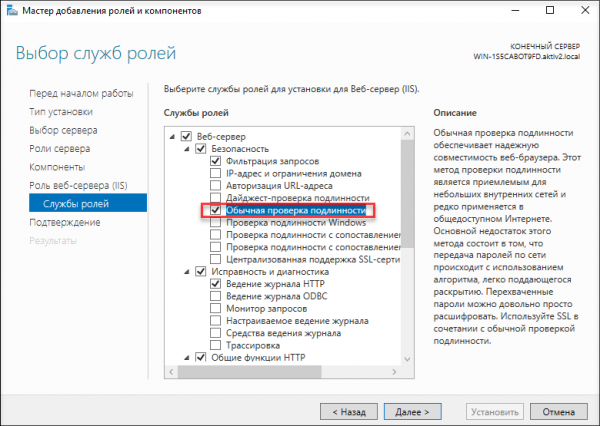
A szerepkörszolgáltatások kiválasztásának szakaszában bejelöltük a jelölőnégyzetet. Normál hitelesítés.
Ezután a IIS Szolgáltatáskezelőben bekapcsoltuk a Normál hitelesítést.
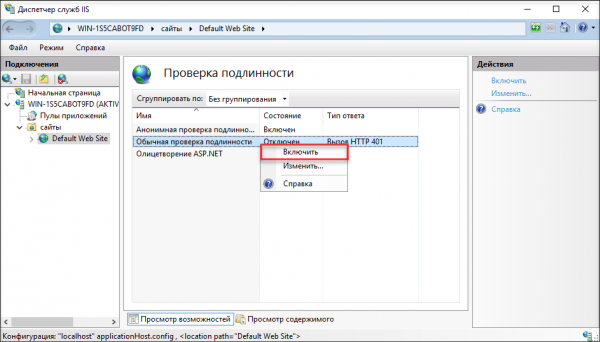
és megadtuk a tartományt, amelyben a webszerver található.
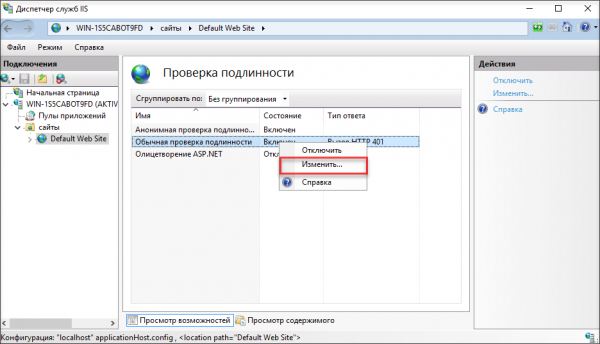
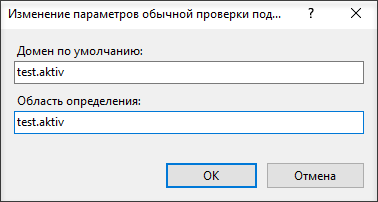
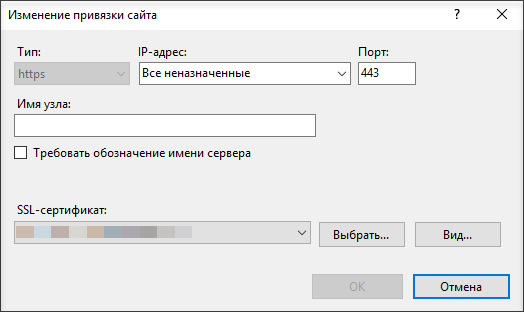
Ezután hozzáadtuk a webhely köteléket.
És kiválasztottuk az SSL beállításait.
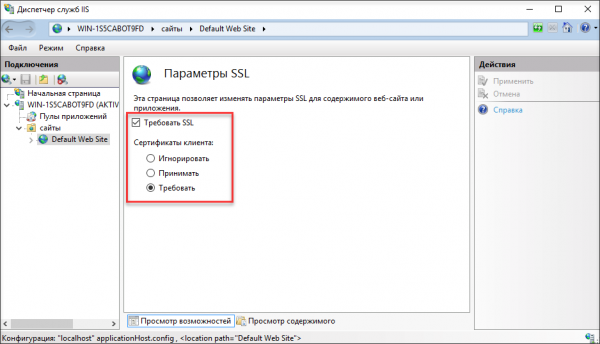
Ezzel a szerver beállítása befejeződött.
A megadott lépések elvégzése után a webhelyhez csak az a felhasználó férhet hozzá, akinek van tanúsítványt tartalmazó tokenje és PIN-kódja.
Még egyszer emlékeztetjük, hogy a , a felhasználónak előre ki kellett adni egy kulcsokkal és feltételek típusú tanúsítvánnyal ellátott tokent. A felhasználó, aki smart kártyát használ.
Most áttérünk a felhasználói számítógép beállítására. Neki be kell állítania azokat a böngészőket, amelyeket a védett webhelyekhez való csatlakozáshoz fog használni.
2. lépés — A felhasználói számítógép beállítása
A egyszerűség kedvéért feltételezzük, hogy a felhasználónak Windows 10 operációs rendszere van.
Továbbá feltételezzük, hogy telepítve van neki a .
Az illesztőprogramcsomag telepítése opcionális, mivel valószínűleg a token támogatása a Windows Update-en keresztül érkezik.
De ha ez nem történt meg, akkor a Rutoken illesztőprogramok Windowshoz csomag telepítése megoldja a problémákat.
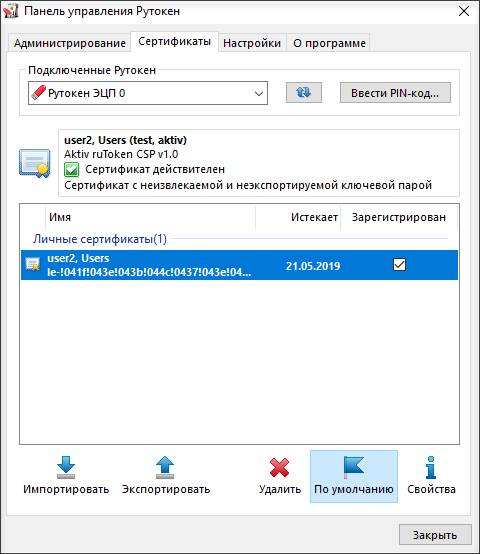
Csatlakoztatjuk a tokent a felhasználó számítógépéhez, és megnyitjuk a Rutoken Vezérlőpultot.
A Tanúsítványok megjelöljük a szükséges tanúsítvány melletti jelölőnégyzetet, ha az nincs bejelölve.
Ezzel ellenőriztük, hogy a token működik, és tartalmazza a szükséges tanúsítványt.
Az összes böngészőt, kivéve a Firefoxot, automatikusan beállítják.
Azokkal külön semmit sem kell csinálni.
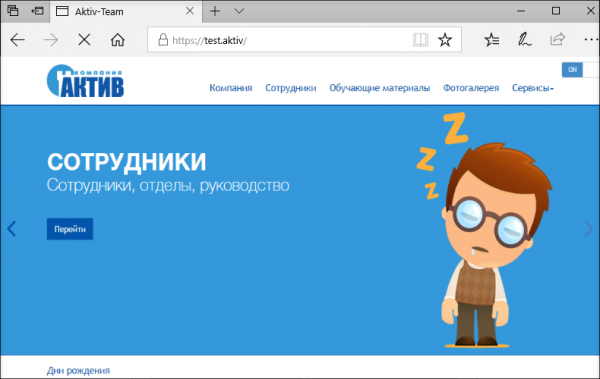
Most nyissunk meg egy böngészőt, és írjuk be az erőforrás címét.
Mielőtt a weboldal betöltődne, megjelenik egy ablak a tanúsítvány kiválasztásához, majd egy ablak a token PIN-kódjának megadásához.
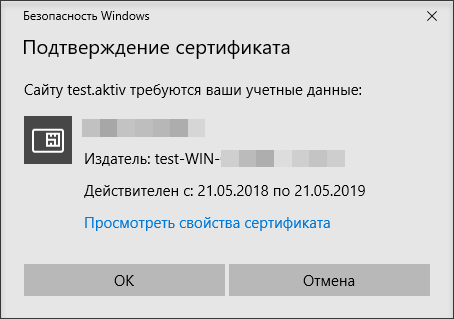
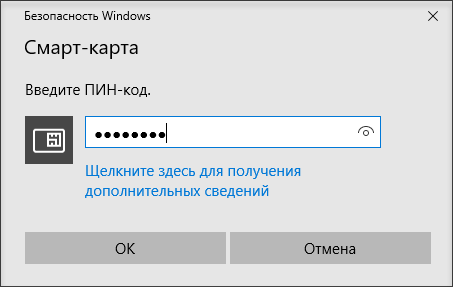
Ha az eszközhöz alapértelmezett kriptográfiai szolgáltatóként az Aktiv ruToken CSP van kiválasztva, akkor a PIN-kód megadásához egy másik ablak fog megnyílni.
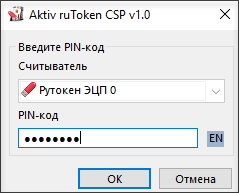
Csak a sikeres megadás után nyílik meg a weboldal a böngészőben.
A Firefox böngészőhöz további beállításokat kell végezni.
A böngésző beállításaiban válassza Adatvédelem és Védelem. A Tanúsítványok kattintson Védelmi Eszköz. Egy ablak fog megnyílni. Eszközkezelés.
Kattintson Letöltésés adja meg a Rutoken ECP nevét és az elérési utat C:windowssystem32rtpkcs11ecp.dll.
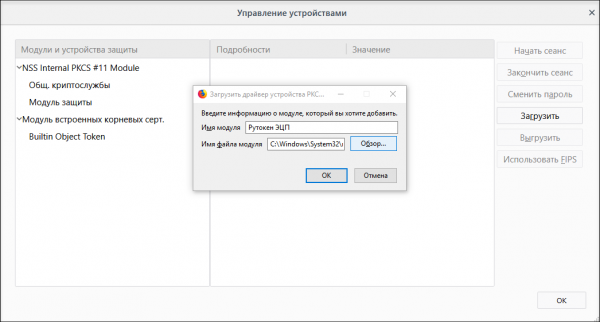
Ennyi, most a Firefox tudja, hogyan kell kezelni a tokent, és lehetővé teszi a weboldalra való belépést azzal.
Egyébként a tokennel való belépés a weboldalakra Mac-en is működik a Safari, Chrome és Firefox böngészőkben.
Csak a Rutoken weboldaláról kell telepíteni és látnia kell a tanúsítványt a tokenen.
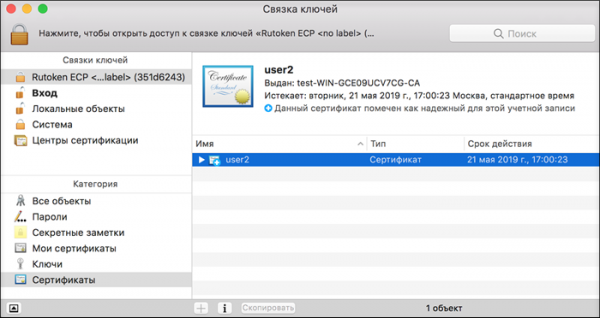
A Safari, Chrome, Yandex és más böngészők beállítása nem szükséges, elég csak megnyitni a weboldalt bármelyikben.
A Firefox böngészőt majdnem ugyanúgy állítjuk be, mint Windows-on (Beállítások — További — Tanúsítványok — Védelmi Eszközök). Csak az elérési út a könyvtárhoz kicsit más: /Library/Akitv Co/Rutoken ECP/lib/librtpkcs11ecp.dylib.
Következtetések
Bemutattuk, hogyan kell beállítani a kétfaktoros hitelesítést weboldalakon kriptográfiai tokenek használatával. Mint mindig, ehhez nem volt szükség semmiféle további szoftverre, csak a Rutoken rendszerkönyvtárait használtuk.
Ezt a folyamatot bármelyik belső erőforrással elvégezheti, és rugalmasan beállíthatja a felhasználói csoportokat, akik hozzáféréssel rendelkeznek az oldalhoz, ahogyan a Windows Server-en is.
Más operációs rendszert használ a szerverhez?
Ha azt szeretné, hogy más operációs rendszerekről is írjunk, írja meg ezt a cikk megjegyzéseiben.
Forrás: habr.com
