

Kép:
Ma a globális internetes tartalom jelentős része CDN-hálózatok segítségével kerül terjesztésre. Ugyanakkor a kutatások arra vonatkozóan, hogy különböző cenzorok hogyan gyakorolnak befolyást az ilyen hálózatokra, korlátozottak. A Massachusettsi Egyetem tudósai a CDN-tartalom blokkolásának lehetséges módszereit a kínai hatóságok gyakorlatainak példáján, és kifejlesztettek egy eszközt az ilyen blokkok megkerülésére.
Összeállítottunk egy áttekintő anyagot a kísérlet főbb megállapításaival és eredményeivel.
Bevezetés
A cenzúra globális fenyegetést jelent az internetes szólásszabadságra és az információhoz való szabad hozzáférésre. Ennek jelentős része azért lehetséges, mert az internet a múlt századi 70-es évek telefonhálózatai közötti 'end-to-end kommunikációs' modellt kölcsönözte. Ez lehetővé teszi a felhasználók számára, hogy az IP-címük alapján jelentős erőfeszítések vagy költségek nélkül blokkolják a tartalomhoz való hozzáférést vagy a kommunikációt. Itt van néhány módszer a tiltott tartalomhoz kapcsolódó IP-cím blokkolásától kezdve egészen addig, hogy a felhasználóknak megakadályozzák annak felfedezését DNS manipuláción keresztül.
Az internet fejlődése azonban új módszerek megjelenéséhez is vezetett az információ terjesztésére. Az egyik ilyen a gyorsítótárazott tartalom használata a teljesítmény javítása és a kommunikáció felgyorsítása érdekében. Ma a CDN-szolgáltatók a világ forgalmának jelentős mennyiségét kezelik – a vezető szereplő, az Akamai, akár a globális statikus webforgalom 30%-át is adhatja.
A CDN-hálózat egy elosztott rendszer az internetes tartalom maximális sebességgel való szállítására. Egy tipikus CDN-hálózat földrajzi helyeken elhelyezett szerverekből áll, amelyek gyorsítótáraznak tartalmakat, hogy azokat a legközelebbi felhasználóknak szolgáltathassák. Ez jelentősen növeli az online kommunikáció sebességét.
A végfelhasználók szolgáltatásának javítása mellett a CDN-hosting segít a tartalomkészítőknek a projektjeik skálázásában, csökkentve az infrastruktúrára nehezedő terheket.
A CDN-tartalom cenzúrázása
Bár a CDN-forgalom már jelentős részesedést képvisel az interneten át továbbított információkban, eddig szinte nincsenek kutatások arról, hogy a valóságban hogyan közelítenek a cenzorok ennek ellenőrzéséhez.
A kutatás szerzői a cenzúra különböző technikáinak vizsgálatával kezdték, amelyeket a CDN-ek esetében alkalmazhatnak. Ezt követően a kínai hatóságok által alkalmazott valós mechanizmusokat tanulmányozták.
Először beszéljünk a lehetséges cenzúrázási módszerekről és azok alkalmazásaik lehetőségeiről a CDN kontrollálására.
IP-alapú szűrés
Ez a legegyszerűbb és legolcsóbb internetes cenzúrázási technika. Ekkor a cenzor azonosítja és feketelistára teszi a tiltott tartalmat közzétevő források IP-címeit. Ezután az alárendelt internetszolgáltatók leállítják az ilyen címekre küldött csomagok kézbesítését.
Az IP-alapú blokkolás az internet cenzúrájának egyik legelterjedtebb módszere. A legtöbb kereskedelmi hálózati eszköz folyamatai között ilyen blokkolások végrehajtására alkalmas funkciókkal rendelkezik, komoly számítási költségek nélkül.
Ez a módszer azonban nem nagyon alkalmas a CDN-forgalom blokkolására, a technológia néhány sajátossága miatt:
- Elosztott gyorsítótárazás A CDN-hálózatok a legmagasabb elérhetőség biztosítása és a teljesítmény optimalizálása érdekében a felhasználói tartalmakat számos edge kiszolgálón tárolják, amelyek földrajzilag elosztott helyszíneken találhatók. Az ilyen tartalom IP-alapú szűréséhez a cenzornak ismernie kell az összes edge kiszolgáló IP-címét, és azokat feketelistára kell tennie. Ez elvágja a módszer fő jellemzőit, mivel az a lényege, hogy egy szerver leblokkulása azonnali hozzáférési korlátozást jelent egy nagy számú felhasználó számára a tiltott tartalomhoz.
- Megosztott IP-k A kereskedelmi CDN-szolgáltatók megosztják az infrastruktúrájukat (azaz edge kiszolgálókat, térképező rendszereket stb.) számos ügyfél között. Ennek eredményeként a tiltott CDN-tartalom azonos IP-címekről töltődik le, mint a nem tiltott tartalom. Így bármely IP-szűrési kísérlet során számos olyan weboldal és tartalom is blokkolásra kerül, ami nem érdekli a cenzorokat.
- Nagydinamizmusú IP-kiadás A terheléselosztás optimalizálása és a szolgáltatás minőségének javítása érdekében az edge szerverek és a végfelhasználók közötti mappolás nagyon gyorsan és dinamikusan zajlik. Például az Akamai évente frissíti a visszaadott IP-címeket. Ez szinte lehetetlenné teszi a címek tiltott tartalommal való összekapcsolását.
DNS-érdekkonfliktus
Az IP-k szűrése mellett a cenzúra egy másik népszerű módja a DNS-interferencia. Ez a megközelítés a cenzorok olyan tevékenységeire vonatkozik, amelyek célja, hogy a felhasználók egyáltalán ne tudják meg a tiltott tartalom IP-címeit. Tehát a beavatkozás a domainnevek feloldásának szintjén történik. Több módja van ennek végrehajtásának, beleértve a DNS-kapcsolatok megsértését, a DNS poisoning technikát és a DNS-lekérdezések blokkolását a tiltott webhelyek felé.
Ez egy nagyon hatékony blokkolási módszer, azonban megkerülhető, ha szokatlan DNS-feloldási módszereket alkalmaznak, például out-of-band csatornákat. Ezért a cenzorok általában a DNS-blokkolásokat kombinálják az IP-szűréssel. De, ahogy már említettem, az IP-szűrés nem hatékony a CDN-tartalom cenzúrázására.
URL/Kulcsszó szűrés DPI segítségével
A modern hálózati aktivitás-figyelő berendezések használhatók konkrét URL-ek és kulcsszavak elemzésére az átkonfigurált adatcsomagokban. Ezt a technológiát DPI-nek (deep packet inspection) nevezik. Ezek a rendszerek megtalálják a tiltott szavak és erőforrások említéseit, majd beavatkoznak az online kommunikációba. Ennek következtében a csomagok egyszerűen eldobásra kerülnek.
Ez a módszer hatékony, de bonyolultabb és erőforrásigényes, mivel minden adatcsomag defragmentálását igényli, amely meghatározott áramlatokban kerül elküldésre.
A CDN-tartalom is védhető az ilyen szűrések ellen, ahogyan a "normál" tartalom – mindkét esetben segít a titkosítás használata (például HTTPS).
A kulcsszavak vagy a tiltott források URL-jeinek keresése mellett ezek az eszközök fejlettebb elemzésekhez is felhasználhatók. Ilyen módszerek közé tartozik az online/offline forgalom statisztikai elemzése és az azonosító protokollok elemzése. Ezek a módszerek rendkívül erőforrás-igényesek, és jelenleg a cenzorok által történő alkalmazásukról elegendő bizonyíték nem áll rendelkezésre.
A CDN-szolgáltatók öncenzúrája
Ha a cenzor az állam, akkor minden lehetősége megvan arra, hogy megtiltsa a működést azoknak a CDN-szolgáltatóknak az országban, akik nem tartják be a helyi törvényeket, amelyek a tartalomhoz való hozzáférést szabályozzák. Az öncenzúrával szemben semmilyen módon nem lehet ellenállni - ezért ha egy CDN-szolgáltató érdeklődik az országban való működés iránt, követnie kell a helyi törvényeket, még ha ezek korlátozzák is a szólásszabadságot.
Hogyan cenzúrázza Kína a CDN-tartalmakat
A nagy kínai tűzfal jogosan tekinthető a legfejlettebb és leghatékonyabb rendszernek az internetes cenzúra biztosítására.
A kutatási metodológia
A kutatók kísérleteket végeztek egy Kínában található Linux-csomópont segítségével. Ezen kívül hozzáférésük volt néhány számítógéphez az országon kívül. Először a kutatók ellenőrizték, hogy a csomópont milyen cenzúrával szembesül, ami hasonló ahhoz, amelyet más kínai felhasználók is tapasztalnak - ehhez különböző tiltott webhelyek megnyitásával próbálkoztak. Így a cenzúra azonos szintjének meglétével tudták igazolni.
A Kínában blokkolt CDN-tartalmú weboldalak listáját a GreatFire.org webhelyről szerezték be. Ezután a blokkolás módjának elemzése történt minden esetben.
A nyilvános adatok szerint az egyetlen jelentős CDN-piac szereplő saját infrastrukturával Kínában az Akamai. A kutatásban részt vevő egyéb szolgáltatók: CloudFlare, Amazon CloudFront, EdgeCast, Fastly és SoftLayer.
A kísérletek során a kutatók felfedezték az Akamai edge szerverek címeit az országon belül, majd megpróbálták ezen keresztül elérni a cache-elt, engedélyezett tartalmat. A tiltott tartalomhoz való hozzáférés nem volt lehetséges (HTTP 403 Forbidden hibaüzenetet kaptak) - nyilvánvalóan a cég öncenzúrát gyakorol, hogy megőrizze a működési lehetőségeket az országban. Ezzel szemben az országon kívül ezekhez az erőforrásokhoz továbbra is hozzáférhetőek maradtak.
A kínai infrastruktúra nélküli szolgáltatók nem alkalmaznak öncenzúrát a helyi felhasználók számára.
A többi szolgáltató esetében a leggyakrabban használt blokkolási módszer a DNS-szűrés volt - a blokkolt webhelyekre tett kérések helytelen IP-címekre irányulnak. Ezzel szemben a tűzfal nem blokkolja a CDN edge-szervereit, mivel ezek tiltottnak és engedélyezett információkat is tárolnak.
És ha a nem titkosított forgalom esetén a hatóságoknak lehetőségük van blokkolni a weboldalak egyes lapjait DPI segítségével, akkor HTTPS használata esetén csak az egész domainhez való hozzáférést tilthatják. Ez beleértve a megengedett tartalom blokkolását is.
Továbbá Kínában vannak saját CDN szolgáltatók is, ilyen például a ChinaCache, ChinaNetCenter és a CDNetworks. Mindezek a cégek teljes mértékben megfelelnek az ország jogszabályainak és blokkolják a tiltottnak számító tartalmakat.
CacheBrowser: eszköz a CDN blokkolások megkerülésére
Elemzés alapján a cenzoroknak elég nehéz dolga van a CDN-tartalom blokkolásával. Ezért a kutatók úgy döntöttek, hogy tovább lépnek, és kifejlesztenek egy online blokkolásokat megkerülő eszközt, amely nem használja a proxy technológiát.
Az eszköz alapvető ötlete az, hogy a cenzoroknak a CDN blokkolásához bele kell avatkozniuk a DNS működésébe, azonban a CDN-tartalom betöltéséhez valójában nem kötelező a domainnevek feloldása. Így a felhasználó közvetlenül is hozzáférhet a kívánt tartalomhoz, ha közvetlenül az edge-szerverhez fordul, ahol már tárolva van.
Az alábbi diagram bemutatja a rendszer felépítését.
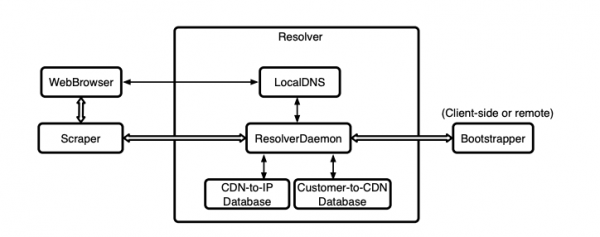
A felhasználó számítógépére kliens szoftver kerül telepítésre, a tartalomhoz való hozzáféréshez pedig egy szokványos böngészőt használnak.
URL vagy az előzőleg kért tartalom egy része esetén a böngésző lekérést küld a helyi DNS rendszernek (LocalDNS), hogy megkapja a hosting IP-címét. A hagyományos DNS csak olyan domainek esetén kerül lekérésre, amelyek még nem találhatóak meg a LocalDNS adatbázisában. A Scraper modul folyamatosan végigjárja a kért URL-eket, és keres a potenciálisan blokkolt domainnevek listájában. Ezt követően a Scraper a Resolver modulhoz fordul, hogy feloldja az újonnan felfedezett blokkolt domaineket, amely modul elvégzi a feladatot, és hozzáad egy bejegyzést a LocalDNS-hez. Ezután a böngésző DNS gyorsítótára törlődik, hogy eltávolítsa belőle a blokkolt domainhez tartozó meglévő DNS bejegyzéseket.
Ha a Resolver modul nem tudja, hogy melyik CDN szolgáltatóhoz tartozik a domain, akkor segítséget kér a Bootstrapper modultól.
Hogyan működik ez a gyakorlatban
A termék kliensoldali szoftvere Linuxra lett kifejlesztve, de könnyen portolható Windowsra is. A böngészőként egy szokásos Mozilla
Firefoxot használ. A Scraper és a Resolver modulok Python nyelven íródtak, míg a Customer-to-CDN és CDN-to-IP adatbázisok .txt fájlokban tárolódnak. A LocalDNS adatbázisként a szokásos fájl /etc/hosts szolgál Linux alatt.
Végül egy blokkolt URL, mint például a szkript az edge-szerver IP-címét a /etc/hosts fájlból szerzi meg, és HTTP GET kérést küld a BlockedURL.html eléréséhez a következő HTTP fejléc mezőkkel: Host:
blocked.com/ és User-Agent: Mozilla/5.0 (Windows NT 5.1; rv:14.0) Gecko/20100101 Firefox/14.0.1A Bootstrapper modult a digwebinterface.com ingyenes eszközével valósították meg. Ez a DNS-lezáró nem blokkolható, és DNS-kérésekre válaszol számos geográfiailag elosztott DNS-szerver nevében különböző hálózati régiókban.
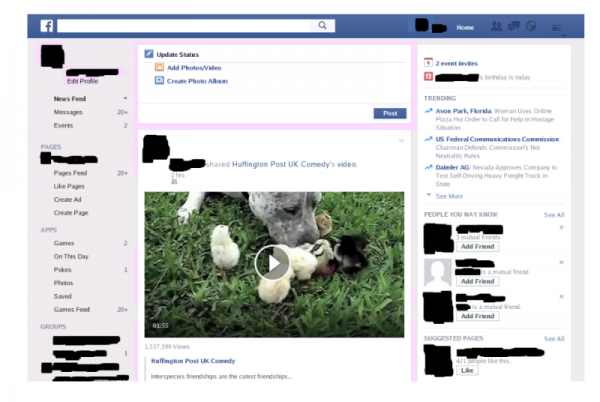
Ezzel az eszközzel a kutatóknak sikerült a kínai node-jukról hozzáférniük a Facebookhoz, noha a közösségi hálózat régóta blokkolva van Kínában.
Zárás
A kísérlet azt mutatta, hogy a problémák, amelyek a cenzorokat érik, amikor a CDN-tartalom blokkolására próbálnak intézkedéseket hozni, felhasználhatók a blokkok megkerülésére szolgáló rendszer létrehozásához. Ez az eszköz lehetővé teszi a blokkok megkerülését még Kínában is, ahol az egyik legnagyobb online cenzúrarendszer működik.
További cikkek a lakossági proxy használatáról Hogyan segítenek a lakossági proxyk az üzletben: valós példák az Infatica használatára az adatbányászat terén
Forrás: habr.com
