

Néhány korábbi cikkünk a blogunkban a személyes információk biztonságával foglalkozott, amelyeket üzenetküldők és közösségi média segítségével továbbítanak. Most itt az ideje, hogy beszéljünk az eszközökhöz való fizikai hozzáférés védelméről.
Hogyan lehet gyorsan megsemmisíteni az információkat egy USB meghajtón, HDD-n vagy SSD-n.
Gyakran a legkönnyebb információt megsemmisíteni, ha az a közelben van. A tárolókról van szó — USB meghajtók, SSD-k, HDD-k. A meghajtót egy speciális aprítógépben megsemmisíthetik, vagy egyszerűen valami nehéz dologgal, de mi egy elegánsabb megoldásokról fogunk beszélni.
Különböző cégek olyan adattárolókat gyártanak, amelyek önmegsemmisítési funkcióval rendelkeznek, már a dobozból való kibontás után. Számos megoldás létezik.
Az egyik legegyszerűbb és legszembetűnőbb példa a Data Killer USB meghajtó és hasonló típusok. Ez az eszköz kívülről nem különbözik más USB meghajtóktól, de belül van egy akkumulátor. A gomb megnyomásakor az akkumulátor a chipen erős felmelegítéssel semmisíti meg az adatokat. Ezt követően a meghajtót nem ismerik fel csatlakoztatáskor, így a chip is megsemmisül. Sajnos részletes kutatások nem készültek arról, hogy vissza lehet-e állítani.
Kép forrása:
Vannak olyan USB meghajtók, amelyek nem tárolnak semmilyen információt, viszont képesek megsemmisíteni egy számítógépet vagy laptopot. Ha egy ilyen „USB meghajtót” a laptopja közelében helyeznek el, és valaki gyorsan meg kívánja nézni, hogy mi van rajta, akkor az megsemmisíti saját magát és a laptopot is. Íme egy példa egy ilyen gyilkosra. .
Az információ megbízható megsemmisítésére, amely a PC belsejében található merevlemezen tárolódik, érdekes rendszerek léteznek.
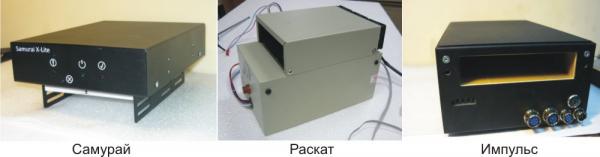
Ezeket korábban de nem lehet őket említés nélkül hagyni. Ezek a rendszerek autonóm táplálással vannak ellátva (így az épület áramkimaradásával nem lehet megállítani az adatok megsemmisítését). Van egy időzítő is az áramkimaradásra, amely segít, ha a számítógépet eltávolítják a felhasználó távollétében. Ráadásul rádió- és GSM-csatornák is elérhetők, így az információkat távolról is megsemmisíthetik. Az adatok megsemmisítése egy 450 kA/m mágneses mező generálásával történik.
SSD-kkel ez nem kivitelezhető, és számukra egyszer egy hőmérsékleti megsemmisítési megoldást javasoltak. .
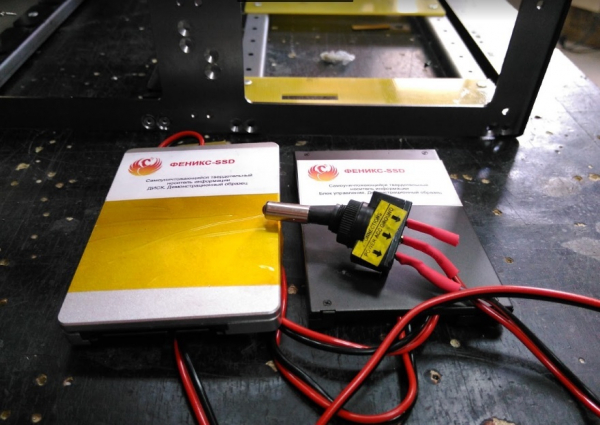
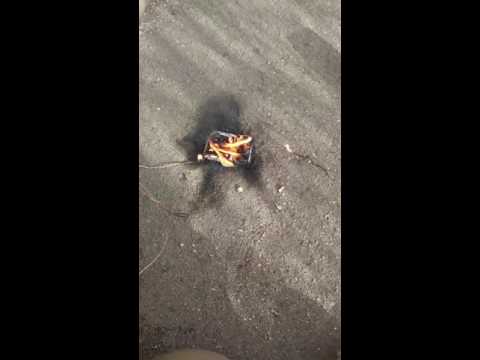
A fenti kézműves módszer megbízhatatlan és veszélyes. Az SSD-k esetében más típusú eszközöket használnak, mint például az Impulse-SSD, amely 20 000 V feszültséggel pusztítja el a meghajtót.

Az információ törlődik, a chippek megrepednek, a meghajtó teljesen használhatatlanná válik. Léteznek távoli megsemmisítési lehetőségek is (GSM-en keresztül).
Mechanikus HDD-megsemmisítők is kaphatók. Különösen egy ilyen eszközt gyárt az LG — ezt CrushBox-nak hívják.
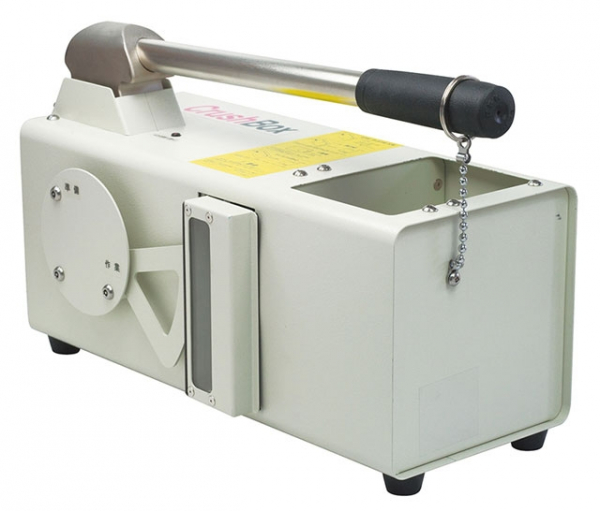
Sokféle gadget létezik HDD-k és SSD-k megsemmisítésére: ezek Oroszországban és külföldön is gyártásra kerülnek. Javasoljuk, hogy beszélgessünk az ilyen eszközökről a kommentek között — valószínűleg sok olvasónak van saját példája.
Hogyan védjük meg a PC-nket vagy laptopunkat
HDD-k és SSD-k esetében rengeteg laptop-védelmi rendszer létezik. Az egyik legmegbízhatóbb módszer az összes adat titkosítása, úgy, hogy az információhoz való hozzáférési kísérletek után az adatok megsemmisüljenek.
A legismertebb PC- és laptopvédelmi rendszer az Intel fejlesztése. A technológia neve Anti-Theft. Igaz, hogy támogatását néhány éve leállították, tehát ezt a megoldást nem lehet újként nevezni, de példaként a védelemre alkalmas. Az Anti-Theft lehetővé tette egy ellopott vagy elveszett laptop megtalálását és zárolását. Az Intel weboldalán azt írták, hogy a rendszer védi a bizalmas információkat, blokkolja a titkosított adatokhoz való hozzáférést, és megakadályozza az operációs rendszer indítását, ha jogosulatlanul próbálják bekapcsolni az eszközt.
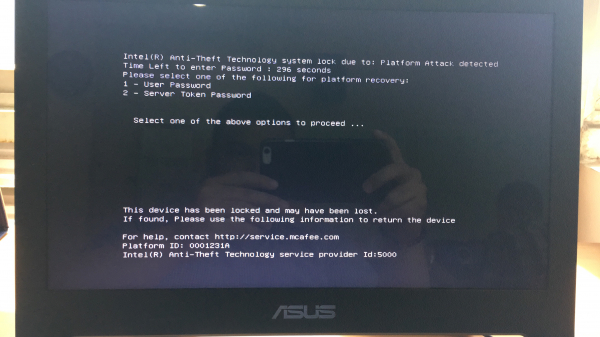
Ez és a hasonló rendszerek ellenőrzik a laptopot a külső beavatkozás jelei, például a túl sok bejelentkezési kísérlet, a korábban beállított szerverhez való bejelentkezés sikertelensége és a laptop interneten keresztüli zárolása alapján.
Az Anti-Theft blokkolja a hozzáférést az Intel rendszerlogikai chipkészletéhez, így a laptop szolgáltatásaihoz való belépés, szoftverek vagy operációs rendszerek futtatása lehetetlenné válik, még a HDD vagy SSD cseréje vagy újraformázása esetén is. Ezenkívül eltávolítja a fő kriptográfiai fájlokat, amelyek szükségesek az adatokhoz való hozzáféréshez.
Ha a laptop vissza kerül a tulajdonoshoz, az gyorsan helyrehozhatja a működését.
Van egy lehetőség okoskártyák vagy hardveres tokenek használatára – ebben az esetben a rendszerbe nem lehet bejelentkezni ezen eszközök nélkül. De a mi esetünkben (ha már kopogtatnak az ajtón) szükséges egy PIN-kódot is beállítani, hogy a kulcs csatlakoztatásakor a számítógép további jelszót kérjen. Amíg az ilyen típusú blokkoló nincs csatlakoztatva a rendszerhez, szinte lehetetlen a rendszer indítása.
Jelenleg is működő változat a Python nyelven írt USBKill szkript. Ez lehetővé teszi, hogy a laptop vagy a számítógép használhatatlanná váljon, ha váratlanul megváltoznak az indítási paraméterek. Ezt Hephaest0s fejlesztő készítette, és a GitHub-on közzétette a szkriptet.
Az USBKill működésének egyetlen feltétele a laptop vagy a számítógép rendszermeghajtójának titkosítására van szükség, beleértve az olyan eszközöket, mint a Windows BitLocker, az Apple FileVault vagy a Linux LUKS. Az USBKill aktiválásának több módja is van, beleértve a flash meghajtó csatlakoztatását vagy leválasztását.
Egy másik lehetőség azok a laptopok, amelyek integrált önmegsemmisítő rendszert tartalmaznak. Egy ilyen laptop 2017-ben megjelent orosz katonák számára. Az adatok eltüntetéséhez egyszerűen meg kell nyomni egy gombot. Elvileg hasonló, házilag készített rendszert elkészíthetünk magunk is vagy vásárolhatunk az interneten – ezekből nem kevés van.
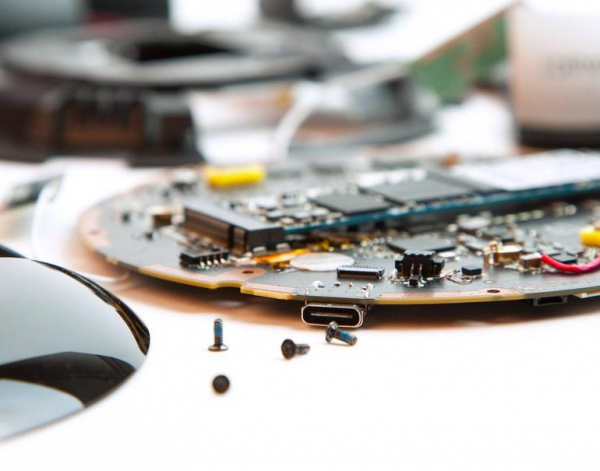
Az egyik példa – , amely különböző operációs rendszerek alatt működhet, és önmegsemmisít, ha támadást észlel. Az ár viszont embert próbáló – 1699 dollár.
Adatainkat blokkoljuk és titkosítjuk okostelefonokon
Az iOS alapú okostelefonokon van lehetőség az adatok törlésére ismételt, sikertelen bejelentkezési kísérletek esetén. Ez a funkció gyári, és a beállításokban lehet aktiválni.
Az egyik munkatársunk felfedezett egy érdekes jellemzőt az iOS eszközökben: ha gyorsan szeretnénk lezárni az iPhone-t, elegendő öt egymás utáni alkalommal megnyomni a bekapcsoló gombot. Ebben az esetben elindul a sürgősségi hívás mód, és a felhasználó nem férhet hozzá az eszközhöz Touch vagy FaceID használatával – csak a jelszóval.
Az Androidon is különböző gyári adatvédelmi funkciók találhatók (titkosítás, többfaktoros hitelesítés különböző szolgáltatásokhoz, grafikus jelszavak, FRP, stb.).
Az egyszerű trükkök között a telefon zárolásához ajánlott például a gyűrűsujj vagy a kisujj ujjlenyomatának használata. Ha valaki arra kényszeríti a felhasználót, hogy a hüvelykujját a szenzorhoz érintse, akkor néhány próbálkozás után a telefon zárolva lesz.
Igaz, hogy az iPhone és Android esetében léteznek szoftver-hardware rendszerek, amelyek lehetővé teszik szinte bármilyen védelem megkerülését. Az Apple lehetőséget biztosított a Lightning csatlakozó letiltására, ha a felhasználó egy bizonyos ideig inaktív, de hogy ez segít-e a telefon feltörését megakadályozni a megadott rendszerekkel, nem egyértelmű.
Néhány gyártó olyan telefonokat ad ki, amelyek védettek a lehallgatás és a feltörés ellen, de 100%-ban megbízhatóknak őket nem lehet nevezni. Az Android fejlesztője, Andy Rubin két évvel ezelőtt kiadta amelyet a fejlesztők "a legjobban védett" telefonnak neveztek. De sosem vált népszerűvé. Továbbá gyakorlatilag nem volt javítható: ha a telefon megsérült, akkor a sírra is rá lehetett volna írni.
Biztonságos telefonokat gyártott a Sirin Labs és a Silent Circle. A készülékek neve Solarin és Blackphone. A Boeing létrehozta a Boeing Black-et — egy eszközt, amelyet a védelmi ügynökségek alkalmazottainak ajánlanak. Ennek a gadgetnek van egy önmegsemmisítő üzemmódja, amely aktiválódik, ha feltörik.
Bárhogy is legyen, a okostelefonok esetében a külső beavatkozás elleni védelem sokkal rosszabb, mint az információs adathordozók vagy laptopok esetében. Az egyetlen tanács, amit adhatunk, hogy ne használja az okostelefont érzékeny információk megosztására és tárolására.
De mi legyen, ha egy nyilvános helyen vagyunk?
Eddig arról beszéltünk, hogyan lehet gyorsan megsemmisíteni az információkat, ha valaki kopog az ajtón, és nem várt vendégeink vannak. De léteznek nyilvános helyek is — kávézók, gyorséttermek, az utca. Ha valaki hátulról megközelíti és elveszi a laptopot, akkor az adatok megsemmisítésére szolgáló rendszerek nem fognak segíteni. Akármennyi titkos gomb is legyen, a kezelt kezekkel nem tudják elérni őket.
A legegyszerűbb az, ha egyáltalán nem viszünk ki olyan készülékeket, amelyek kritikus fontosságú információkat tartalmaznak. Ha mégis viszünk, akkor ne oldjuk fel az eszköz zárolását zsúfolt helyen, kivéve szélsőséges szükség esetén. Pont ebben a pillanatban, a tömegben állva, a készüléket probléma nélkül el lehet csípni.
Minél több eszköz van nálunk, annál könnyebb elcsípni valamit. Ezért a 'okostelefon + laptop + tablet' kombináció helyett érdemes csak egy netbookot használni, például Linuxszal a fedélzeten. Ezen keresztül lehet telefonálni, és egy készüléken könnyebb védelmet biztosítani, mint három különböző eszköz információit.
Nyilvános helyen, például egy kávézóban, érdemes olyan helyet választani, ahol széles látószög van, és legjobb háttal a falnak ülni. Így láthatjuk, ki közeledik. Gyanús esetben zároljuk a laptopot vagy a telefont, és várjuk a helyzet alakulását.
A zárolást különböző operációs rendszerekhez be lehet állítani, és a legegyszerűbb ezt egy bizonyos billentyűkombináció megnyomásával megtenni (Windows esetén rendszergomb + L, ez egy töredék másodperc alatt megnyomható). MacOS-en ez a Command + Control + Q. Ez is gyorsan megnyomható, különösen, ha gyakorolják.
Természetesen előre nem látható helyzetekben hibázni is lehet, ezért van egy másik lehetőség — a készülék zárolása, ha több billentyűt egyszerre megnyomunk (például egy ököllel megütve a billentyűzetet). Ha tudsz egy olyan alkalmazásról, amely ezt tudja MacOS, Windows vagy Linux alatt — oszd meg a linket.
A MacBookban is található giroszkóp. El lehet képzelni egy olyan forgatókönyvet, amikor a laptop zárolódik, ha felemelik, vagy hirtelen gyorsan megváltozik a helyzete a beépített giroszkópos érzékelő adatai alapján.
Megfelelő segédprogramot nem találtunk, de ha valaki tud ilyen alkalmazásokról, kérem, meséljen róluk a megjegyzések között. Ha nincs, akkor azt javasoljuk, hogy írjunk egy segédprogramot, amelyért ajándékba adunk az alkotónak egy több éves a VPN szolgáltatásunkra (a bonyolultsága, funkcionalitása függvényében), és segítünk a segédprogram terjesztésében.
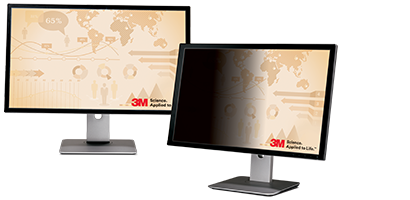
Egy másik lehetőség — eltakarni a képernyőt (laptop, telefon, tablet) a kíváncsi szemek elől. Erre ideálisak a úgynevezett 'személyes adatvédelmi szűrők' — speciális fóliák, amelyek elsötétítik a kijelzőt a nézési szög megváltoztatásakor. A felhasználó tevékenységét csak hátulról lehet látni.
Egy egyszerű, aktuális praktika: ha otthon tartózkodik és valaki zörget az ajtón vagy csörgő telefonon (mondjuk a futár hozta a pizzát), akkor érdemes letiltani a kütyüket. Csak a biztonság kedvéért.
Védelmet találni a "kedves ezredes" ellen, vagyis a váratlan próbálkozások ellen, hogy egy külső fél hozzáférjen a személyes adatokhoz, lehetséges, de nem könnyű. Ha vannak saját példái, amelyeket megoszthat, nagyon várjuk azokat a kommentekben.
Forrás: habr.com
