

Üdvözöljük! Ma elmondjuk, hogyan lehet elvégezni az alapvető beállításokat a levelezési átjárón. – a Fortinet vállalat megoldása az elektronikus levelek védelmére. A cikk során áttekintjük a modellt, amellyel dolgozni fogunk, és elvégezzük a szükséges konfigurációt , amely szükséges a levelek fogadásához és ellenőrzéséhez, valamint teszteljük annak működését. Tapasztalataink alapján bátran állíthatjuk, hogy a folyamat nagyon egyszerű, és még minimális konfiguráció után is láthatók az eredmények.
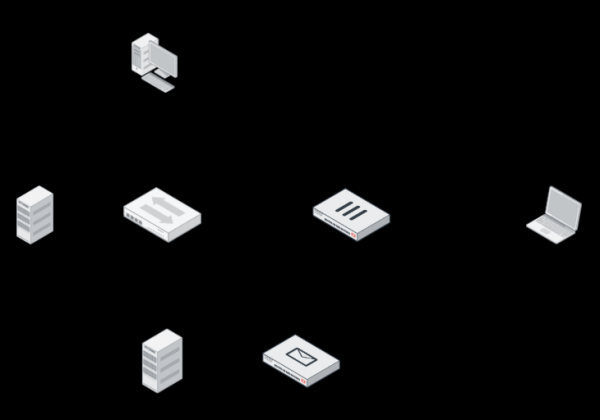
Kezdjük a jelenlegi modellel. Az alábbi ábra mutatja be.
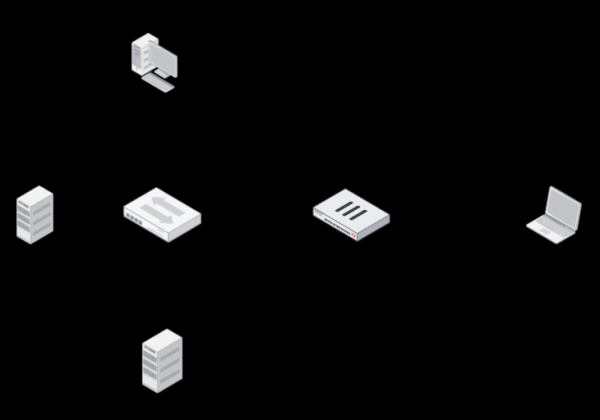
Jobb oldalon egy külső felhasználó számítógépét látjuk, ahonnan levelet fogunk küldeni egy belső hálózati felhasználónak. A belső hálózaton egy felhasználói számítógép, egy tartományvezérlő található, amelyen DNS szerver és levelező szerver fut. A hálózat határán egy tűzfal áll — a FortiGate, melynek fő jellemzője az SMTP és DNS forgalom átirányításának beállítása.
Hangsúlyozzuk a DNS-t.
Az elektronikus levelek interneten való irányításához két DNS rekordot használnak — A rekord és MX rekord. Ezeket a DNS rekordokat általában nyilvános DNS szerveren állítják be, de a modellezési korlátozások miatt egyszerűen átirányítjuk a DNS-t a tűzfalon (azaz a külső felhasználónál a DNS szerverként 10.10.30.210 cím van megadva).
Az MX rekord — a levelező szerver nevét tartalmazó rekord, amely a domaint kiszolgálja, valamint ennek a levelező szervernek a prioritását. Az esetünkben ez így néz ki: test.local -> mail.test.local 10.
Az A rekord — a domain nevet IP címre átkonvertáló rekord, nálunk ez: mail.test.local -> 10.10.30.210.
Amikor a külső felhasználónk megpróbál egy levelet küldeni az an@test.local címre, a DNS szerverétől lekéri a test.local domain MX rekordját. A DNS szerverünk válaszul megadja a levelező szerver nevét — mail.test.local. Most a felhasználónak meg kell szereznie ennek a szervernek az IP címét, ezért ismét a DNS-hez fordul A rekordért, és megkapja az IP címet 10.10.30.210 (igen, újra az:) ). Lehet küldeni a levelet. Ezért megpróbál kapcsolatot létesíteni a kapott IP címmel a 25-ös porton. A tűzfalon lévő szabályok segítségével ez a kapcsolat átirányításra kerül a levelező szerverhez.
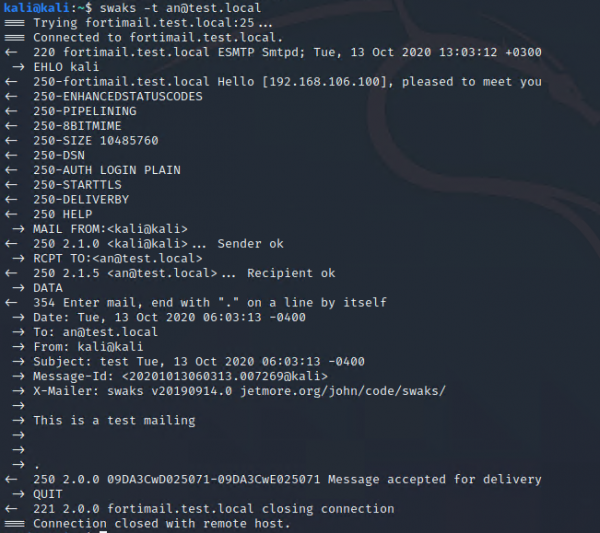
Ellenőrizzük a levelezés működését a minta aktuális állapotában. Ehhez egy külső felhasználó számítógépén a swaks segédprogramot fogjuk használni. Ezzel tesztelhetjük az SMTP működését, egy levél elküldésével a címzett számára, különböző paraméterek beállításával. Előzetesen a levelező szerveren már létezik egy felhasználó an@test.local fiókkal. Próbáljuk meg elküldeni neki a levelet:
Most lépjünk be a belső felhasználó gépére, és győződjünk meg róla, hogy a levél megérkezett:
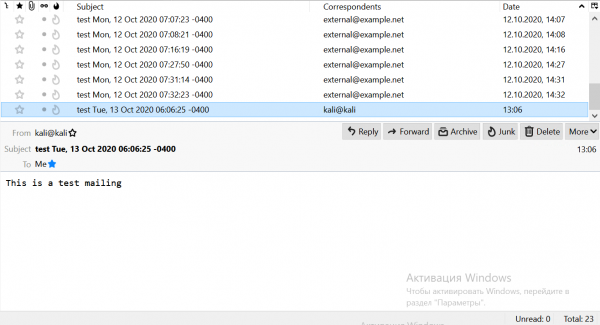
A levél valóban megérkezett (a listában ki van emelve). Ez azt jelenti, hogy a minta megfelelően működik. Itt az ideje áttérni a FortiMailre. Bővítsük ki mintánkat:
A FortiMail-t három üzemmódban lehet telepíteni:
- Gateway — teljes értékű MTA-ként működik: fogadja az összes levelet, ellenőrzi, majd továbbítja a levelező szerverre;
- Transparent — vagy más néven átlátszó üzemmódban. A szerver elé telepítve ellenőrzi a bejövő és kimenő leveleket. Ezután a leveleket továbbítja a szerverre. Nem igényel hálózati konfigurációs változtatásokat.
- Server — ebben az esetben a FortiMail teljes értékű levelező szerver, amely képes levelezési fiókok létrehozására, levél küldésére és fogadására, valamint egyéb funkciókkal rendelkezik.
A FortiMail-t Gateway üzemmódban fogjuk telepíteni. Lépjünk be a virtuális gép beállításaiba. Bejelentkezés — admin, jelszó nincs megadva. Az első belépéskor új jelszót kell megadni.
Most konfiguráljuk a virtuális gépet a webes felület eléréséhez. A gépnek internet-hozzáféréssel is rendelkeznie kell. Beállítjuk az interfészt. Csak a port1-re van szükségünk. Ezen keresztül csatlakozunk a webes felülethez, és használni fogjuk az internetre való kimenethez is. Az internetre való kimenetre szükség van a szolgáltatások frissítéséhez (víruskereső aláírások stb.). A konfigurációhoz az alábbi parancsokat fogjuk beírni:
config system interface
edit port 1
set ip 192.168.1.40 255.255.255.0
set allowaccess https http ssh ping
end
Most állítsuk be az útvonalakat. Ehhez az alábbi parancsokat kell beírni:
config system route
edit 1
set gateway 192.168.1.1
set interface port1
end
A parancsok beírásakor használhatja a tabulátort, hogy ne kelljen azokat teljesen beírni. Ezenkívül, ha elfelejtette, hogy melyik parancsnak kell következnie, használhatja a „?” gombot.
Most ellenőrizzük az internetkapcsolatot. Ehhez pingeljük meg a Google DNS-t:
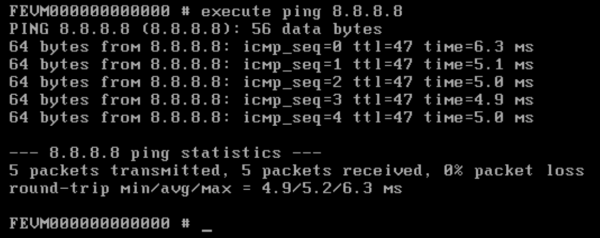
Ahogy látjuk, az Internet már működik. Az alapbeállítások, amelyek minden Fortinet eszközre jellemzőek, elkészültek, most áttérhetünk a konfigurációra a webes felületen. Ehhez nyissuk meg a kezelőoldalt:
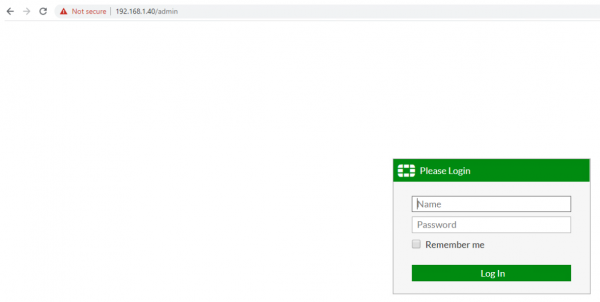
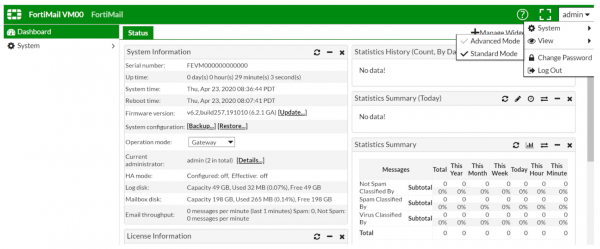
Figyeljen, a következő címre kell navigálnia: <ip cím>\/admin. Ellenkező esetben nem fog tudni belépni a kezelőfelületre. Alapértelmezetten az oldal a konfigurációs módban van. A beállításokhoz az Advanced mód szükséges. Lépjünk a menü admin->View és váltsuk a módot Advanced-ra:
Most szükségünk van egy próbaverziós licencre. Ezt a License Information → VM → Update menüben tudjuk elvégezni:
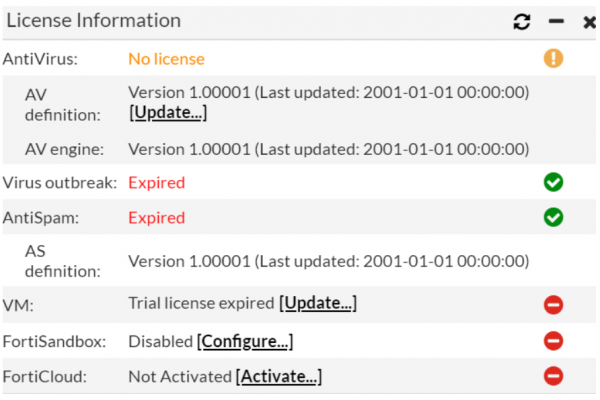
Ha nincs próbaverziós licencje, kérheti azt a következőtől: .
A licenc megadása után a készüléknek újra kell indulnia. Ezt követően automatikusan elkezdi frissíteni az adatbázisait a szerverekről. Ha ez nem történik meg automatikusan, lépjen a System → FortiGuard menübe, és az Antivirus, Antispam fül alatt nyomja meg az Update Now gombot.
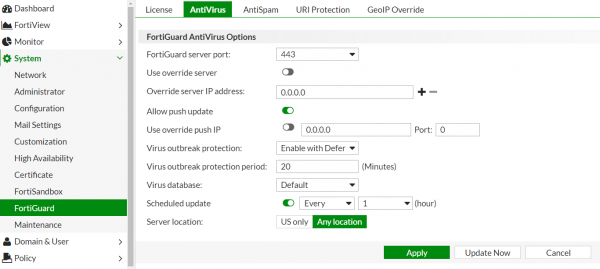
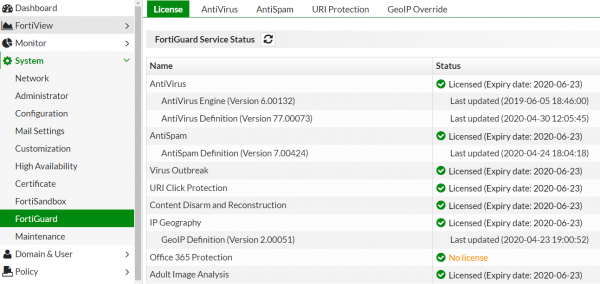
Ha ez nem segít, meg lehet változtatni a frissítésekhez használt portokat. Általában ezután minden licenc megjelenik. Az eredménynek így kell kinéznie:
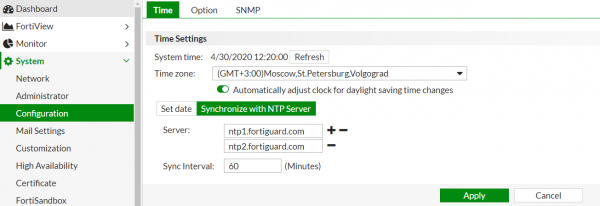
Állítsuk be a megfelelő időzónát, ami hasznos lesz a naplók vizsgálatakor. Ehhez lépjünk a System → Configuration menübe:
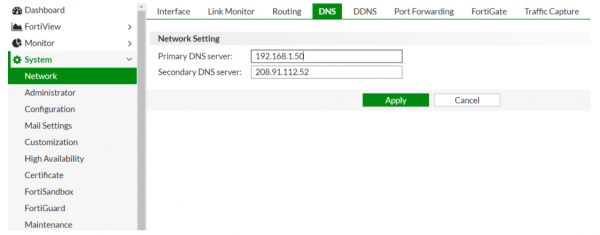
Állítsuk be a DNS-t is. Alapértelmezett DNS szerverként a belső DNS szervert állítjuk be, a tartalék DNS-ként pedig a Fortinet által biztosított DNS-t hagyjuk.
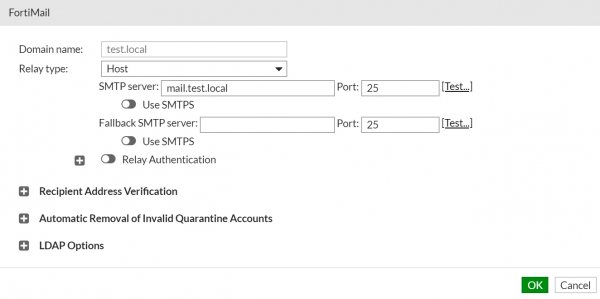
Most térjünk a legérdekesebb részhez. Ahogy valószínűleg észrevette, az eszköz alapértelmezés szerint Gateway módban van. Ezért ezt nem kell módosítanunk. Lépjünk a Domain & User → Domain részhez. Hozzunk létre egy új domaint, amelyet védeni kell. Itt csak a domain nevét és a levelezőszerver címét kell megadnunk (a domain nevének megadása is lehetséges, a mi esetünkben mail.test.local):
Most meg kell adnunk egy nevet a levelezési átjárónk számára. Ezt használni fogjuk az MX és A rekordokban, amelyeket később módosítanunk kell:
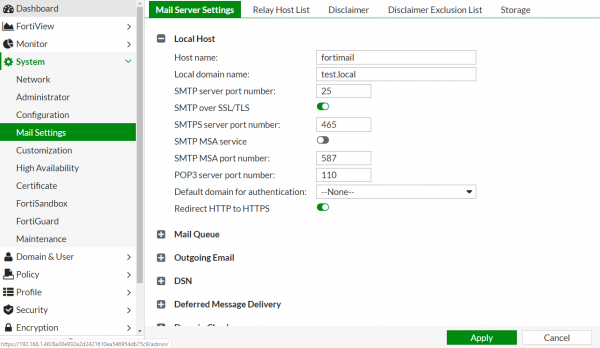
A Host Name és Local Domain Name pontokból áll össze a FQDN, amely a DNS rekordokban használatos. A mi esetünkben a FQDN = fortimail.test.local.
Most beállítjuk a fogadási szabályt. Szükség van arra, hogy minden, a külsőből érkező e-mail, amelyet a felhasználónak a domainekben címzünk, az e-mail szerverre legyen továbbítva. Ehhez lépjünk a Policy → Access Control menübe. Az alábbiakban látható a beállítás példája:
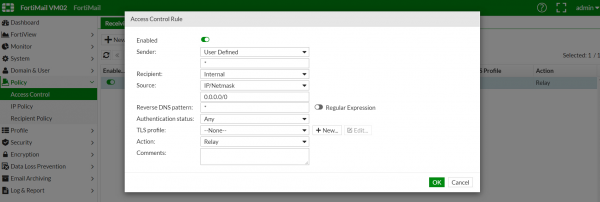
Nézzük meg a Recipient Policy fület. Itt meghatározhatók bizonyos e-mail ellenőrzési szabályok: ha az e-mail az example1.com doménből érkezik, azt az ehhez a doménhez kifejezetten beállított mechanizmusokkal kell ellenőrizni. Jelenleg már van egy alapértelmezett szabály az összes e-mail számára, amely számunkra megfelelő. A szabályt az alábbi ábrán lehet megtekinteni:
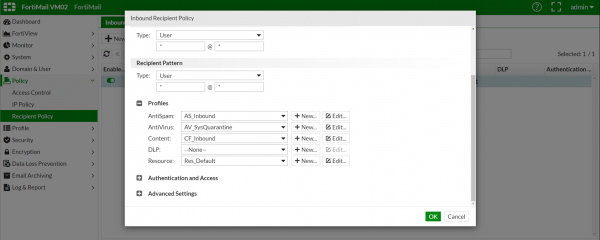
Ezzel a FortiMail beállítása befejezettnek tekinthető. Valójában sok más beállítási lehetőség is létezik, de ha mindegyiket megvizsgálnánk, egy könyvet lehetne írni :) A célunk az, hogy a FortiMail-t minimális erőfeszítéssel tesztüzem módban indítsuk el.
Már csak két dolog maradt — megváltoztatni az MX és A rekordokat, valamint megváltoztatni a portok továbbítási szabályait a tűzfalon.
Az MX rekordot test.local -> mail.test.local 10 ki kell cserélni test.local -> fortimail.test.local 10-re. De általában a próbalépések során hozzáadják a második MX rekordot, magasabb prioritással. Például:
test.local -> mail.test.local 10
test.local -> fortimail.test.local 5
Emlékeztetem, hogy minél kisebb az MX rekordban a posta szerver preferenciájának sorszáma, annál magasabb a prioritása.
Az A rekordot nem lehet megváltoztatni, ezért egyszerűen létrehozunk egy újat: fortimail.test.local -> 10.10.30.210. A külső felhasználó az 10.10.30.210 címre fog fordulni a 25-ös porton, és a tűzfal továbbítja a kapcsolatot a FortiMail-re.
Ahhoz, hogy megváltoztassuk a FortiGate-en a továbbítási szabályt, módosítani kell a címet a megfelelő Virtual IP objektumban:
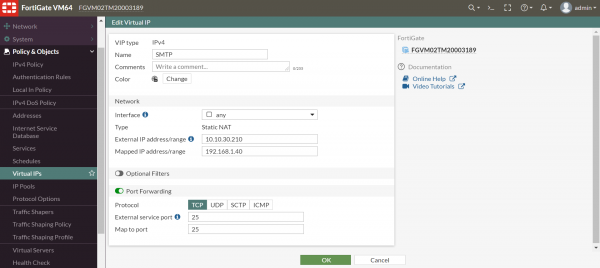
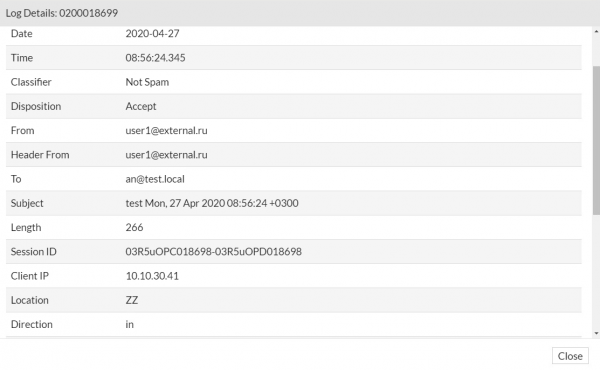
Minden kész. Nézzük meg, hogyan állunk. Küldjünk újra egy levelet a külső felhasználó számítógépéről. Most lépjünk a FortiMail-be a Monitor → Logs menübe. A History mezőben látható, hogy a levelet áttették. További információk megtekintéséhez kattintsunk a bejegyzésre jobb gombbal, és válasszuk a Részletek lehetőséget:
A teljes kép érdekében ellenőrizzük, hogy a FortiMail képes-e a jelenlegi konfigurációjában blokkolni a spamot és a vírusokat. Ehhez küldjünk egy teszt vírust (eicar) és egy teszt levelet, amelyet egy spam levélbázisból találtunk (http://untroubled.org/spam/). Utána ismét lépjünk be a napló megtekintési menübe:

Ahogyan látjuk, a spam és a vírusos levél sikeresen azonosításra került.
Ez a konfiguráció elegendő a vírusok és spam ellenálló alapvédelméhez. Azonban a FortiMail funkcionalitása ezzel nem ér véget. A hatékonyabb védelem érdekében fontos, hogy megismerjük a rendelkezésre álló mechanizmusokat és azokat a saját igényeinknek megfelelően állítsuk be. A jövőben a megoldás további, fejlettebb lehetőségeit is be fogjuk mutatni.
Ha kérdései vagy nehézségei vannak a megoldással kapcsolatban, kérem írja le azokat a megjegyzésekben, igyekszünk gyorsan válaszolni.
A próbaverziós licenc igénylését a megoldás teszteléséhez itt kérheti. .
Szerző: Alexej Nyikuljin. Információbiztonsági mérnök a Fortiservice-nél.
Forrás: habr.com
