

2019. július 26-án a Google a szerver SSL/TLS tanúsítványok maximális érvényességi idejének csökkentésére a jelenlegi 825 napról 397 napra (kb. 13 hónap), ami körülbelül felére csökkentést jelent. A Google úgy véli, hogy csak a tanúsítványokkal kapcsolatos tevékenységek teljes automatizálása segíthet megszüntetni a jelenlegi biztonsági problémákat, amelyek gyakran emberi tényezővel magyarázhatók. Ezért ideális esetben törekedni kell a rövid élettartamú tanúsítványok automatizált kiadására.
A kérdést szavazásra bocsátották a CA/Browser Forum (CABF) szervezetben, amely az SSL/TLS tanúsítványokra vonatkozó követelményeket, köztük a maximális érvényességi időt is megállapítja.
És 2019. szeptember 10-én : a konzorcium tagjai szavaztak a a javaslatra.
Eredmények
A tanúsítványkiadók szavazása
Igen (11 szavazat): Amazon, Buypass, Certigna (DHIMYOTIS), certSIGN, Sectigo (korábban Comodo CA), eMudhra, Kamu SM, Let’s Encrypt, Logius, PKIoverheid, SHECA, SSL.com
Nem (20): Camerfirma, Certum (Asseco), CFCA, Chunghwa Telecom, Comsign, D-TRUST, DarkMatter, Entrust Datacard, Firmaprofesional, GDCA, GlobalSign, GoDaddy, Izenpe, Network Solutions, OATI, SECOM, SwissSign, TWCA, TrustCor, SecureTrust (korábban Trustwave)
Tartózkodtak (2): HARICA, TurkTrust
A tanúsítványok felhasználóinak szavazása
Igen (7): Apple, Cisco, Google, Microsoft, Mozilla, Opera, 360
Nem: 0
Tartózkodott: 0
A CA/Browser Forum szabályai szerint a pozitív döntéshez a tanúsítványkiadók két harmadának és a fogyasztók 50% plusz egy szavazatának támogatnia kell.
A Digicert képviselői az elmaradt szavazásért, amely során támogatták volna a tanúsítványok érvényességi idejének csökkentését. Megjegyzik, hogy egyes ügyfelek számára a rövid érvényességi idő problémát jelenthet, de hosszú távon ez biztonsági előnyöket nyújt.
Akárhogy is, az ipar jelenleg nem kész arra, hogy csökkentse a tanúsítványok érvényességi idejét és teljes mértékben átálljon az automatizált megoldásokra. A tanúsító hatóságok ajánlhatnak ilyen szolgáltatásokat, de sok ügyfél még nem implementálta az automatizálást. Ezért a 397 napra való csökkentés jelenleg elhalasztásra kerül. De a kérdés nyitva áll.
Most a Google megpróbálhatja a standardot «kényszerítő módon» bevezetni, ahogyan azt a protokollal tette . Ráadásul más fejlesztők is támogatják: Apple, Microsoft, Mozilla és Opera.
Emlékezzünk arra, hogy a teljes automatizálás az a alapelv, amelyen a Let’s Encrypt nonprofit tanúsítványkiadó működik. Ingyenes tanúsítványokat ad ki bárki számára, de a tanúsítvány maximális élettartama 90 napra korlátozódik. A tanúsítványok rövid élettartamának :
- a kompromittált kulcsok és tévesen kibocsátott tanúsítványok által okozott károk korlátozása, mivel ezek kisebb időintervallumban használatosak;
- A rövid élettartamú tanúsítványok támogatják és ösztönzik az automatizálást, amely elengedhetetlen a HTTPS használatának egyszerűsítéséhez. Ha az egész világhálót HTTPS-re szeretnénk migrálni, akkor semmiképp sem lehet elvárni, hogy az egyes webhelyek adminisztrátorai manuálisan frissítsék a tanúsítványokat. Amint a tanúsítványok kiadása és frissítése teljesen automatizált lesz, a rövidebb élettartamú tanúsítványok éppen ellenkezőleg, kényelmesebbé és praktikusabbá válnak.
kimutatta, hogy a válaszadók 73,7%-a "inkább támogatja" a tanúsítványok érvényességi idejének csökkentését.
Ami az EV jelvény SSL tanúsítványok címsorban való elrejtését illeti, erről a kérdésről a konzorcium nem szavazott, mert a böngészők UI-jának kérdése teljes egészében a fejlesztők hatáskörébe tartozik. Szeptember-októberben érkezik a Chrome 77 és a Firefox 70 új verziója, amelyek megfosztják az EV tanúsítványokat a címsorban betöltött különleges helyüktől. Így néz ki a változás a Firefox 70 asztali változatán:
Régebben:

Lesz:
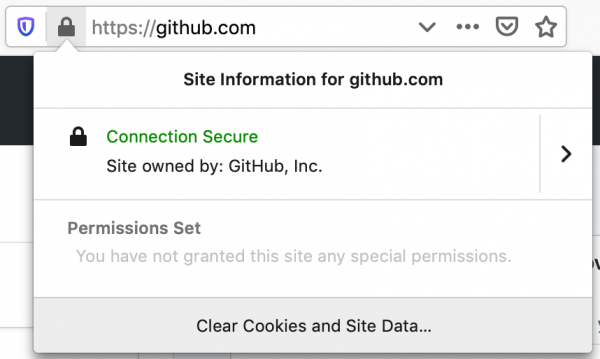
Troy Hunt biztonsági szakértő véleménye szerint az EV információ eltávolítása a böngészők címsorából .
Forrás: habr.com
