

Ha beleássunk az internet mélységeibe, hogy szoftvert keressünk a saját VPN-ünk felépítéséhez, folyamatosan rengeteg útmutatóba botlunk, amelyek az OpenVPN kényelmetlen telepítésével és használatával foglalkoznak, és amelyekhez a Wireguard saját kliensére van szükség, azonban a SoftEther egyedül ebből a cirkusból ésszerű megvalósítással bír. De most a Windows natív VPN-implementációjáról, a Routing And Remote Access (RRAS) témájáról fogunk beszélni.
Furcsa okból senki nem írt egyetlen útmutatóban sem arról, hogyan kell ezt mind telepíteni és hogyan kell NAT-ot aktiválni, ezért most mindent kijavítunk, és elmondjuk, hogyan készíthet saját VPN-t Windows Serveren.
Az előre beállított és kész VPN-t megrendelheti a , amely egyébként dobozból kiemelve működik.
1. Telepítjük a szolgáltatásokat
Először is, szükségünk van a Windows Server Desktop Experience-re. A Core telepítés nem megfelelő, mert hiányzik az NPA komponens. Ha a számítógép a domain tagja, megállhatunk a Server Core-nál is, ekkor az egész elfér egy gigabyte RAM-ban.
Telepítenünk kell az RRAS-t és az NPA-t (Network Policy Server). Az elsőre szükségünk lesz a alagút létrehozásához, a másodikra pedig, ha a szerver nem a domain tagja.
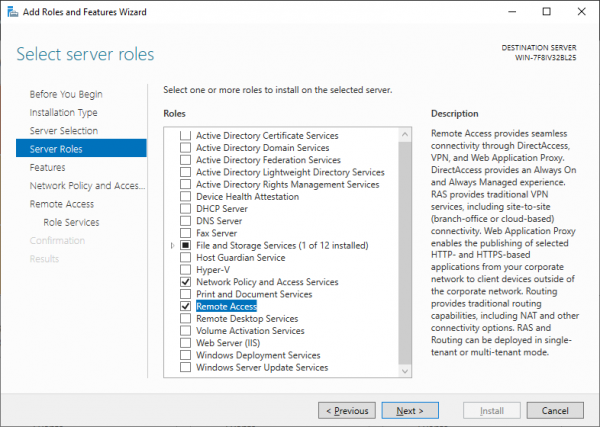
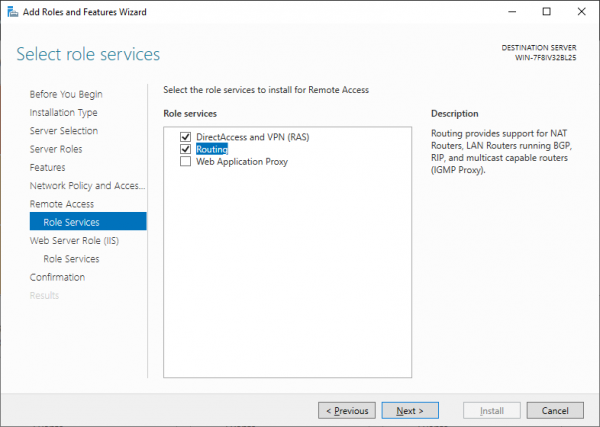
Az RRAS komponensei közül válasszuk a Direct access and VPN és Routing opciót.
2. Beállítjuk az RRAS-t
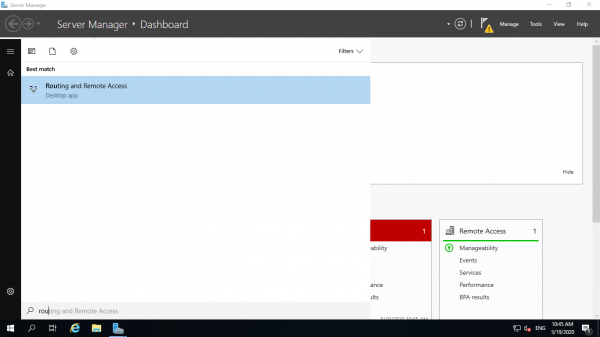
Miután telepítettük az összes komponenst és újraindítottuk a gépet, el kell kezdenünk a beállítást. Mint a képen, a Start menüben keressük meg az RRAS kezelőt.
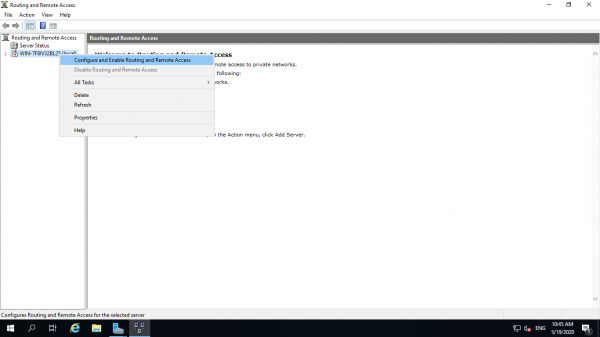
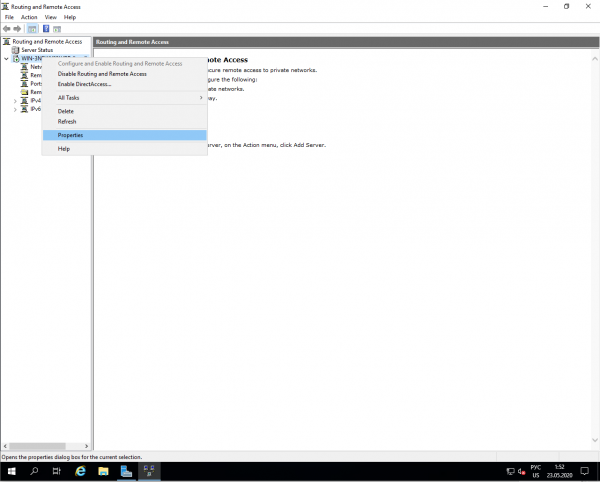
Ezen a konzolon keresztül tudjuk kezelni az RRAS-szel telepített szervereket. Kattintsunk jobb gombbal, válasszuk a beállítást, és lépjünk tovább.
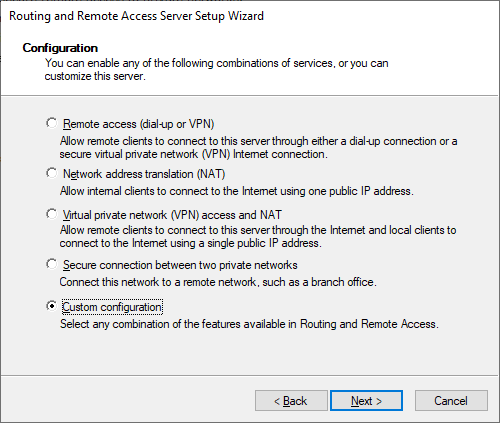
Az első oldal átugrása után áttérünk a konfigurációs választásra, ahol kiválasztjuk a saját megoldásunkat.
A következő lapon lehetőségünk van a komponensek kiválasztására, válasszuk a VPN-t és NAT-ot.
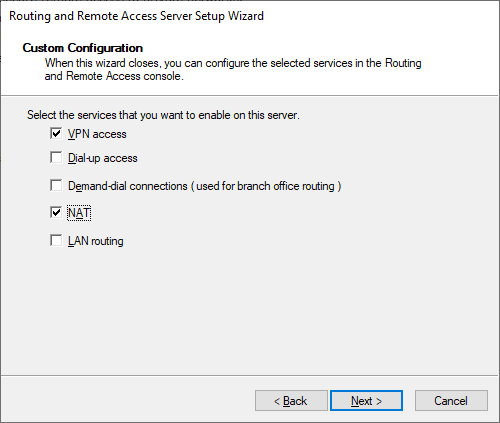
Ezután tovább, kész.
Most be kell kapcsolnunk az IPsec-et, és ki kell jelölnünk az IP-címek tartományát, amelyet a NAT-unk használni fog. Kattintsunk jobb gombbal a szerverre, és lépjünk a tulajdonságokhoz.
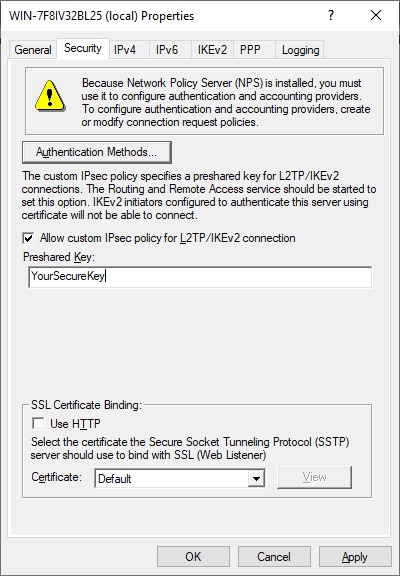
Először is, adjuk meg a jelszavunkat az L2TP IPsec-hez.
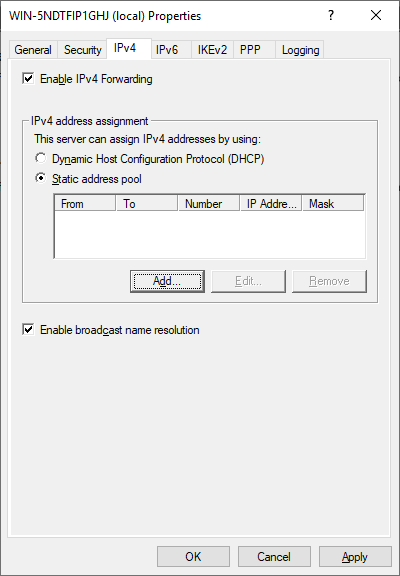
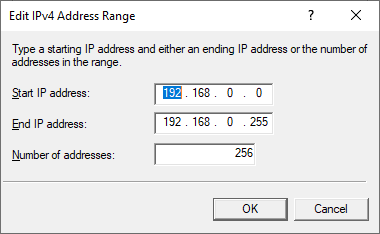
Az IPv4 lapon mindenképpen be kell állítanunk az ügyfeleknek kiosztott IP-címek tartományát. Enélkül a NAT nem fog működni.
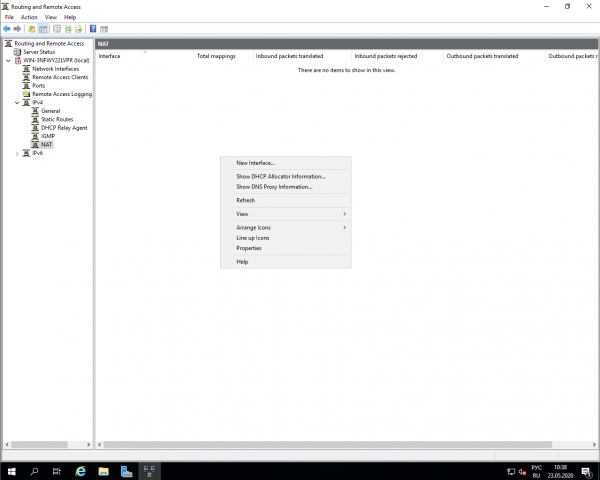
Most már csak annyit kell tennünk, hogy hozzáadunk egy interfészt a NAT mögé. Lépjünk az IPv4 alpontra, kattintsunk jobb gombbal egy üres helyre, és adjunk hozzá új interfészt.
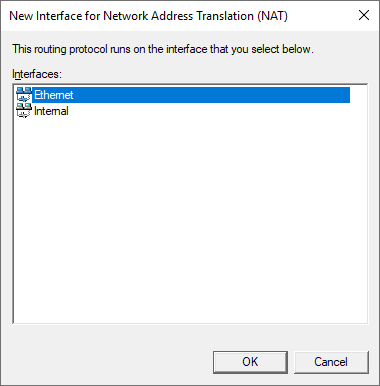
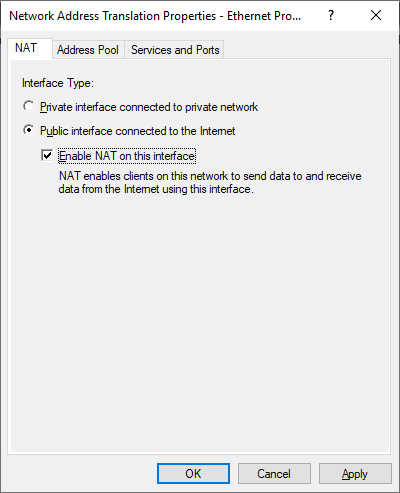
Az interfészen (amely nem belső) kapcsoljuk be a NAT-ot.
3. Engedélyezzük a tűzfal szabályait
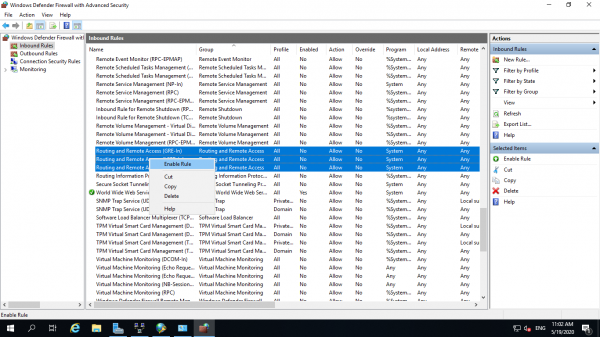
Itt minden egyszerű. Meg kell találni a Routing and Remote Access szabálycsoportot, és mindet be kell kapcsolni.
4. NPS beállítása
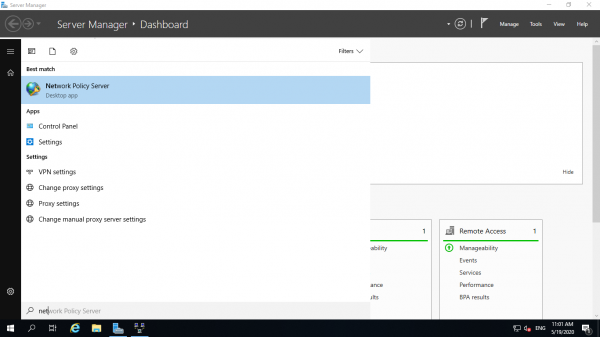
A Start menüben keressük meg a Hálózati Szabályzatkiszolgálót.
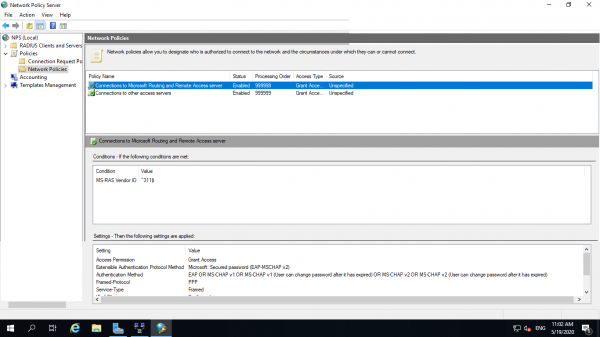
A fülek alatt, ahol az összes szabályzat található, be kell kapcsolnunk mindkét alapértelmezettet. Ez lehetővé teszi, hogy minden helyi felhasználó csatlakozzon a VPN-hez.
5. Csatlakozás VPN-en keresztül
Demuóciós célokra válasszuk a Windows 10-et. A Start menüben keressük meg a VPN-t.
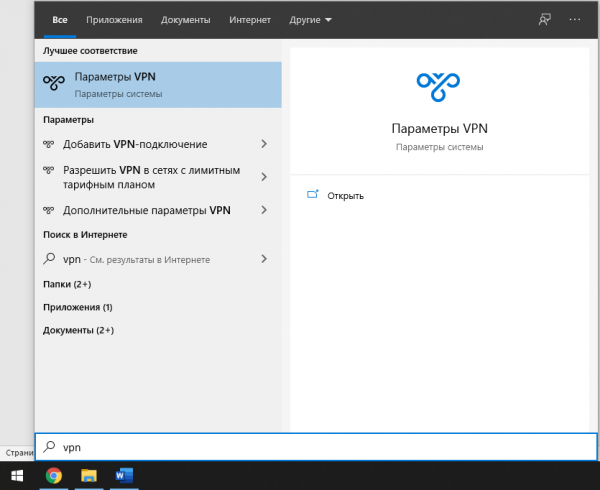
Kattintsunk a kapcsolat hozzáadása gombra, és lépjünk a beállításokhoz.
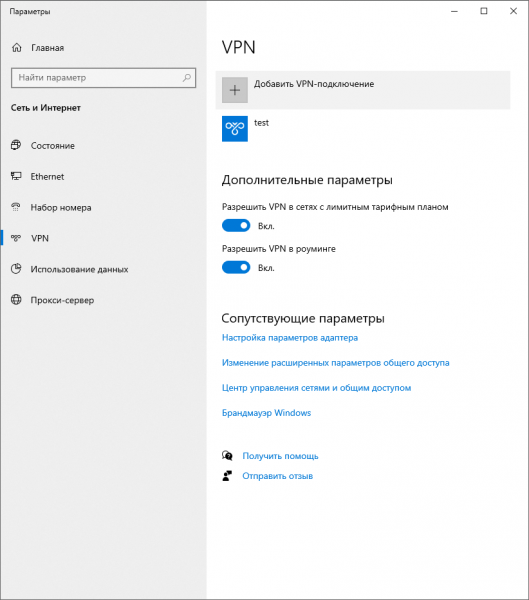
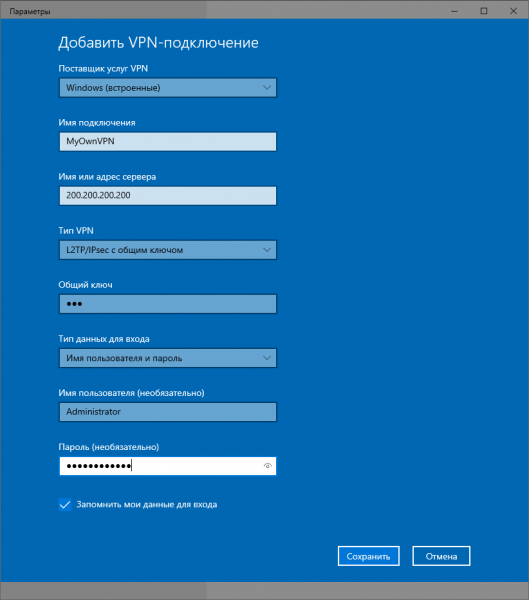
A kapcsolat nevét bármilyen tetszőleges névre állíthatjuk.
Az IP cím – a VPN-szerverünk címe.
A VPN típusa – l2TP előzetes kulccsal.
Közös kulcs – vpn (a mi példánk a piactéren).
A felhasználónév és jelszó pedig a helyi felhasználó, tehát az adminisztrátor bejelentkezési adatai.
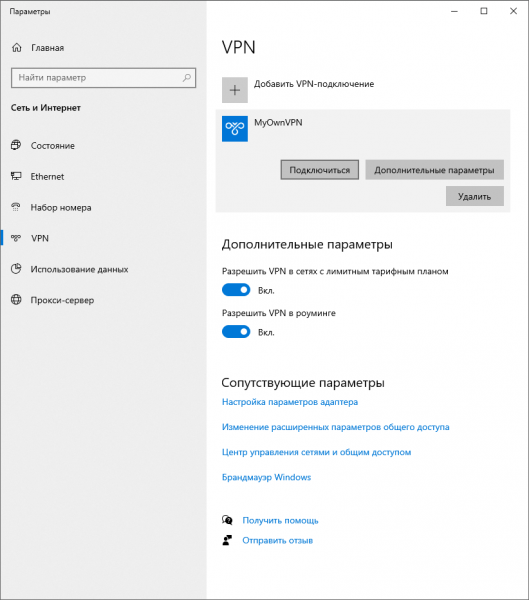
Kattintsunk a csatlakozásra és kész. Íme, a saját VPN-je készen áll.
Reméljük, hogy útmutatónk egy új lehetőséget ad azoknak, akik saját VPN-t szeretnének létrehozni anélkül, hogy Linuxot kellene használnunk, vagy egyszerűen szeretnének egy átjárót hozzáadni az AD-jükhöz.
Forrás: habr.com
