

2019. április 10-én a GitHub háborús bejelentés nélkül eltávolította a népszerű GoodByeDPI utility tárolóját GoodByeDPI, amelyet állami blokkolások (cenzúra) megkerülésére terveztek az interneten.
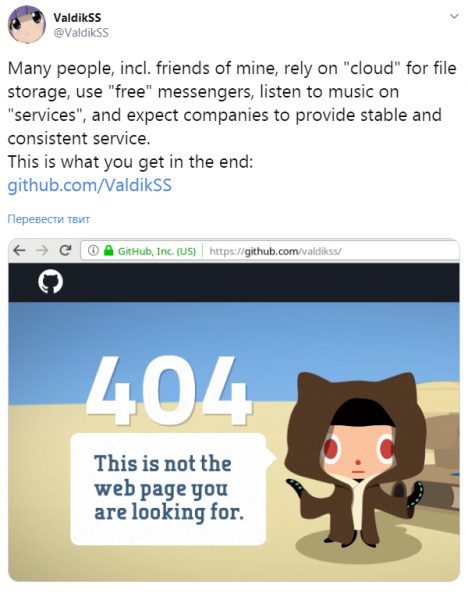
Mi az a DPI, hogyan kapcsolódik a blokkolásokhoz, és miért kell ezzel küzdeni (a szerző véleménye szerint):
Oroszországi szolgáltatók túlnyomó többsége mélycsomag-elemző rendszereket (DPI, Deep Packet Inspection) alkalmaz a tiltott listán szereplő weboldalak blokkolására. Nincs egységes DPI szabvány, számos megoldás létezik különböző DPI-beszállítóktól, eltérő csatlakozási típusokkal és működési módszerekkel.
Csak pár nappal ezelőtt, a Google gyorsítótárának adatai szerint, a tároló sokkal vidámabbnak tűnt:
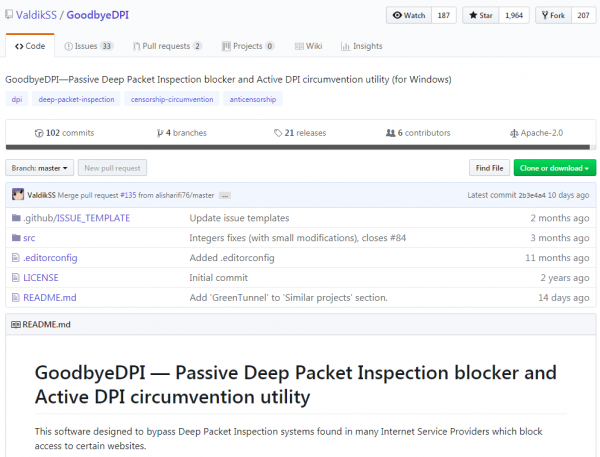
Meg lehetett észlelni, hogy közel 2000 ember tette a kedvencei közé az eszközt, és 207 — elkészítette a fork-ját. De ez három nappal ezelőtt volt, most pedig 404-es hiba.
Íme, hogyan írta le az eszköz funkcióit a szerző:
A GoodbyeDPI képes blokkolni a passzív DPI-től érkező átirányító csomagokat, kicserélni a Host-ot hoSt-ra, eltávolítani a szóközt a kettőspont és a Host értéke között a Host fejlécben, „fragmentálni” az HTTP és HTTPS csomagokat (beállítani a TCP Window Size-t), és további szóközt adni az HTTP-módszer és az útvonal közé. Ennek a megoldásnak az az előnye, hogy teljesen autonóm: nincsenek külső szerverek, amelyek blokkolhatják.
A GoodbyeDPI-ról bővebben lehet olvasni a szerző két évvel ezelőtti cikkében itt a Habr-on.
Forrás: habr.com
