

A Habr-on már van néhány cikk a Honeypot és Deception technológiákról (, ). Azonban még mindig találkozunk a két védekezési forma közötti különbségek nem teljes megértésével. Ehhez kollégáink a (az első orosz fejlesztője a ) részletesen leírják az eltéréseket, előnyöket és architekturális jellemzőket.
Nézzük meg, hogy mi is az a "honey pot" és "deception":
"Csalási technológiák" (angolul, Deception technology) viszonylag nem régen jelentek meg az információbiztonsági rendszerek piacán. Azonban egyes szakemberek még mindig úgy vélik, hogy a Security Deception csak egy fejlettebb "honey pot" (angolul, honeypot).
Ebben a cikkben próbáljuk megvilágítani a hasonlóságokat és a lényeges különbségeket e két megoldás között. Az első részben a "honey pot"-ról beszélünk, hogy fejlődött ez a technológia, és mik az előnyei és hátrányai. A második részben pedig részletesen megvizsgáljuk a hamis célok létrehozásának elveit (angolul, Distributed Deception Platform — DDP).
A honeypotok alapelvét a hackerek csapdába csalása képezi. Ugyanezen elv alapján fejlesztették ki az első Deception megoldásokat is. Azonban a modern DDP-k jelentősen felülmúlják a honeypotokat mind funkcionalitásban, mind hatékonyságban. A Deception platformok magukban foglalják: csapdák (angolul, decoys, traps), csalékony elemek (angolul, lures), alkalmazások, adatok, adatbázisok, Active Directory. A modern DDP-k széles lehetőségeket kínálnak a fenyegetések észlelésére, a támadások elemzésére és a válaszlépések automatizálására.
Így a Deception módszerek az IT-infrastruktúra imitációját és a hackerek megtévesztését jelentik. Ennek eredményeként ezek a platformok lehetővé teszik a támadások megállítását, mielőtt a vállalat eszközeiben jelentős kárt okoznának. A honeypotok, természetesen, nem rendelkeznek ilyen széles funkcionalitással és automatizáltsággal, ezért alkalmazásuk nagyobb szaktudást igényel az IT-biztonsági osztály alkalmazottaitól.
1. Honeypotok, Honeynetek és Sandbox: mik ezek és hogyan alkalmazzák őket
Először a "honeypots" kifejezést 1989-ben használták Clifford Stoll "A Cuckoo's Egg" című könyvében, amely a hackerek nyomon követésének eseményeit írja le a Lawrence Berkeley National Laboratoryban (USA). A gyakorlatban ezt az ötletet 1999-ben valósította meg Lance Spitzner, a Sun Microsystems kiberbiztonsági szakértője, aki megalapította a "Honeynet Project" kutatási projektet. Az első honeypotok nagyon erőforrás-igényesek voltak, nehezen beállíthatók és karbantarthatók.
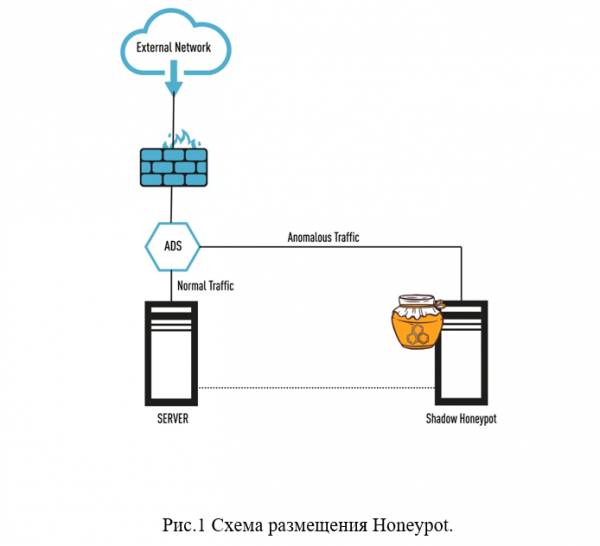
Nézzük meg részletesebben, hogy mi is az honeypots és honeynets. A honeypotok különálló hosztok, amelyek célja, hogy vonzzák a támadókat, hogy behatoljanak a vállalat hálózatába és megpróbálják ellopni az értékes adatokat, valamint kiterjesszék a hálózat határait. A honeypot (szó szerint "mézesbödönként" fordítva) egy speciális szerver, amely különböző hálózati szolgáltatások és protokollok, mint például HTTP, FTP stb. készletét tartalmazza (lásd az 1. ábrát).
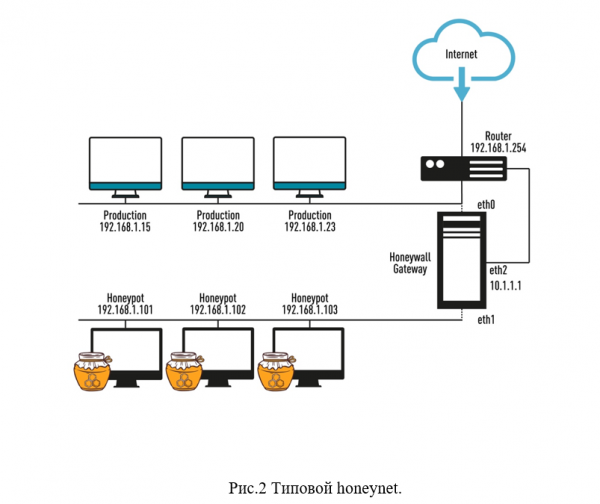
Ha több honeypots honeypotot összekapcsolunk egy hálózatba, akkor egy már hatékonyabb rendszert kapunk honeynet, amely a vállalat vállalati hálózatának emulációját jelenti (webszerver, fájlszerver és a hálózat egyéb összetevői). Ez a megoldás lehetővé teszi a támadók működésének megértését és megtévesztésüket. A tipikus honeynet jellemzően párhuzamosan működik a munkahálózattal és teljesen független tőle. Ez a "hálózat" külön csatornán keresztül közzétehető az interneten, számára külön IP-cím tartomány is kijelölhető (lásd a 2. ábrát).
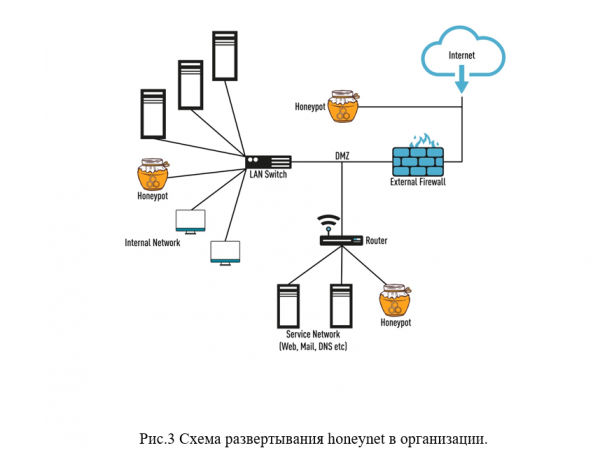
A honeynet alkalmazásának lényege, hogy a hackernek azt mutassa, mintha behatolt volna a vállalat hálózatába, miközben valójában a támadó egy "izolált környezetben" van, amelyet a kiberbiztonsági szakértők szoros figyelemmel követnek (lásd a 3. ábrát).
Itt meg kell említeni egy olyan eszközt is, mint a "sandbox" (angolul, sandbox), amely lehetővé teszi a támadók számára, hogy vírusos programokat telepítsenek és futtassanak egy izolált környezetben, ahol az IT-szakértők nyomon tudják követni a tevékenységüket a potenciális kockázatok azonosítása és szükséges ellenintézkedések megtétele érdekében. Jelenleg a sandboxing általában dedikált virtuális gépeken valósul meg virtuális hősztökön. Fontos megjegyezni, hogy a sandboxing csak azt mutatja meg, hogyan viselkednek a veszélyes és rosszindulatú programok, míg a honeynet segít a szakember számára elemezni a "veszélyes játékosok" viselkedését.
A nyilvánvaló előnye a honeyneteknek, hogy tévesen vezetik a támadókat, elpazarolva erejüket, erőforrásaikat és idejüket. Ennek eredményeként a valós célpontok helyett hamisakat támadnak, és képesek leállítani a hálózatra irányuló támadást, anélkül hogy bármit elérnének. Leggyakrabban a honeynet technológiákat kormányzati intézményekben és nagyvállalatoknál, illetve pénzügyi szervezeteknél alkalmazzák, mivel ezek a struktúrák a legnagyobb kiber támadások célpontjaivá válnak. Azonban a kis- és középvállalkozásoknak (KKV-k) is szükségük van hatékony eszközökre a kiberbiztonsági események megelőzésére, de a honeynetek használata a KKV-szektorban nem is olyan egyszerű, mivel hiányzik a magasan képzett munkaerő az ilyen bonyolult feladatokhoz.
A honeypotok és honeynetek korlátai
Miért nem a honeypotok és honeynetek a legjobbak a támadások elleni védekezés szempontjából napjainkban? Meg kell jegyezni, hogy a támadások egyre inkább méretüket és technikai bonyolultságukat tekintve növekednek, és képesek komoly kárt okozni a szervezetek IT-infrastruktúrájában, míg a kiberbűnözés egy teljesen új szintre lépett, és magasan szervezett árnyékgazdasági struktúrákat képvisel, amelyek minden szükséges erőforrással rendelkeznek. Ehhez hozzá kell adni az „emberi tényezőt” (szoftver- és hardverbeállítási hibák, belső támadók tevékenységei stb.), ezért a támadások megelőzésére csak technológiák alkalmazása jelenleg már nem elegendő.
Az alábbiakban felsoroljuk a honeypotok (honeynetek) legfontosabb korlátait és hátrányait:
A "honeypotok" eredetileg olyan fenyegetések meghatározására készültek, amelyek a vállalati hálózaton kívül helyezkednek el, inkább a támadók viselkedésének elemzésére szolgálnak, és nem arra lettek tervezve, hogy gyorsan reagáljanak a fenyegetésekre.
A támadók általában már megtanulták felismerni az emulált rendszereket, és elkerülik a honeypotokat.
A honeynetek (honeypotok) rendkívül alacsony szintű interaktivitással rendelkeznek, és nehezen tudnak együttműködni más biztonsági rendszerekkel, így a honeypotok használata során nehéz részletes információt nyerni a támadásokról és a támadókról, ami megnehezíti a kiberbiztonsági események hatékony és gyors kezelését. Továbbá a kiberbiztonsági szakemberek sok hamis riasztást kapnak fenyegetésekről.
Néhány esetben a hackerek kompromittált honeypotot használhatnak a szervezet hálózatának további támadásához.
Gyakran felmerülnek a honeypotok méretezhetőségével, a magas operatív terheléssel és az ilyen rendszerek beállításával kapcsolatos problémák (magasan képzett szakembereket igényelnek, nem rendelkeznek könnyen kezelhető vezérlőfelülettel, stb.). Jelentős nehézségek adódnak a honeypotok telepítésében olyan speciális környezetekben, mint az IoT, POS, felhőalapú rendszerek, stb.
2. Csalási technológia: előnyök és fő működési elvek
Minden előny és hátrány megvizsgálása után arra a következtetésre jutunk, hogy teljesen új megközelítés szükséges az IT biztonsági incidensek kezelésére, a támadók cselekedeteire gyors és megfelelő válasz kidolgozása érdekében. És az ilyen megoldás a technológiák. Cyberekcsalás (Security deception).
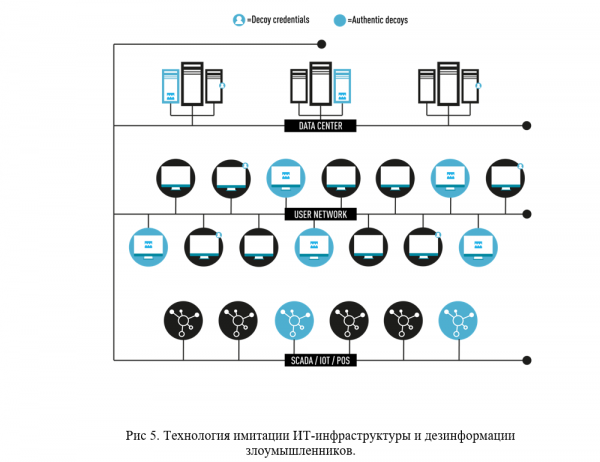
A "Cyberekcsalás", "Security deception", "Deception technology", "Distributed Deception Platform" (DDP) terminológiája viszonylag új, és nem olyan régen jelent meg. Ezek a kifejezések lényegében a "csaló technológiák" vagy az "IT-infrastruktúra szimulációjának és a rosszindulatú felek félrevezetésének" alkalmazását jelentik. A legegyszerűbb Deception megoldások a honeypotok ötleteinek továbbfejlesztése, csak technológiailag fejlettebb szinten, amely nagyobb automatizálást feltételez a fenyegetések észlelésében és kezelésében. Azonban a piacon már léteznek komoly DDP szintű megoldások, amelyek könnyű telepítést és méretezhetőséget biztosítanak, valamint komoly "csapdákkal" és "csalogatókkal" rendelkeznek a támadók számára. Például, a Deception lehetővé teszi olyan IT-infrastruktúra elemek emulálását, mint adatbázisok, munkaállomások, routerek, switchek, ATM-ek, szerverek és SCADA, orvosi berendezések és IoT.
Hogyan működik a "Distributed Deception Platform"? A DDP telepítése után a szervezet IT-infrastruktúrája úgy épül fel, mintha két rétegből állna: az első réteg a vállalat valódi infrastruktúrája, a második pedig egy "emulált" környezet, amely csapdákból (angolul: decoys, traps) és csalizókból (angolul: lures) áll, amelyek valódi fizikai eszközökön találhatóak a hálózatban (lásd a 4. ábrát).
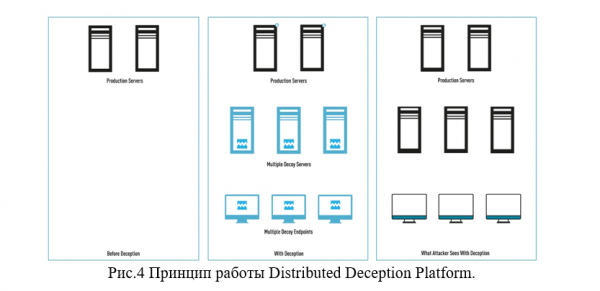
Például a támadó hamis adatbázisokat találhat, amelyek „bizalmas dokumentumokat” tartalmaznak, hamis bejelentkezési adatokat alegységes „privilegált felhasználóktól” - ezek mind hamis célpontok, amelyek felkelthetik a jogsértők érdeklődését, így eltérítve figyelmüket a cég valódi információs vagyonáról (lásd 5. ábra).
A DDP újdonságnak számít az információbiztonsági termékek piacán, ezek a megoldások mindössze néhány évesek, és egyelőre csak a vállalati szektor engedheti meg magának őket. De a kis- és középvállalkozások is hamarosan élvezhetik a Deception előnyeit, ha DDP-t bérelnek szakosodott szolgáltatóktól, »mint szolgáltatást«. Ez a megoldás még kényelmesebb, mivel nem szükséges saját magasan képzett szakembereket alkalmazni.
Az alábbiakban bemutatjuk a Deception technológia fő előnyeit:
Hitelesség. A Deception technológia képes teljesen autentikus IT-környezetet reprodukálni a cég számára, minőségi módon emulálva operációs rendszereket, IoT-t, POS-t, specializált rendszereket (orvosi, ipari stb.), szolgáltatásokat, alkalmazásokat, bejelentkezési adatokat stb. A csapdák (decoys) gondosan keverednek a munkakörnyezetbe, és a támadó nem tudja őket azonosítani honeypot-ként.
Bevezetés. A DDP gépi tanulást (angolul: machine learning, ML) használ a működésében. Az ML egyszerűséget, rugalmasságot a beállításokban és a Deception bevezetésének hatékonyságát biztosítja. A „csapdák” és a „csalogatók” nagyon gyorsan frissülnek, bevonva a támadót a cég „hamis” IT-infrastruktúrájába, miközben a fejlett mesterséges intelligencia alapú elemző rendszerek képesek észlelni a hackerek aktív tevékenységét, és megakadályozni azokat (például hamis bejelentkezési adatokkal történő próbálkozás Access Directory-be való belépésre).
Könnyű használat. A modern „Distributed Deception Platform” egyszerűen karbantartható és kezelhető. Általában helyi vagy felhőalapú konzolon keresztül irányítják, API-n keresztül integrálható a vállalati SOC-kkal (Biztonsági Műveleti Központ) és sok meglévő biztonsági ellenőrzési eszközzel. A DDP karbantartásához és működéséhez nem igényelnek magasan képzett információbiztonsági szakértők szolgáltatásait.
Skálázhatóság. A biztonsági megtévesztés fizikai, virtuális és felhőalapú környezetekben is rendelkezésre áll. A DDP sikeresen működik olyan speciális környezetekben is, mint az IoT, ICS, POS, SWIFT és mások. A fejlett megtévesztési platformok képesek „megtévesztő technológiákat” kivetíteni távoli irodákba és izolált környezetekbe, mindezt anélkül, hogy szükség lenne a platform teljes körű új telepítésére.
Interakció. Hatékony és vonzó csapdák (decoys) segítségével, amelyek valódi operációs rendszereken alapulnak és ügyesen elhelyezkednek a tényleges IT-infrastruktúrában, a megtévesztő platform széleskörű információkat gyűjt a támadóról. Ezt követően a DDP értesítéseket küld a fenyegetésekről, jelentéseket generál, és automatikusan reagál a kiberbiztonsági eseményekre.
A támadás kiindulópontja. A modern megtévesztési csapdák és csalik a hálózat belső tartományába kerülnek, nem pedig azon kívül (mint a honeypotok esetében). Ez a csapda telepítési modell megakadályozza, hogy a támadó ezeket mint kiindulási pontokat használja a cég valós IT-infrastruktúrájára irányuló támadáshoz. A fejlettebb megtévesztési megoldások távvezérlési lehetőségeket kínálnak, így az összes támadói forgalmat egy erre a célra kialakított kapcsolaton keresztül lehet irányítani. Ez lehetővé teszi a támadók tevékenységének elemzését anélkül, hogy a cég értékes eszközeire kockázatot jelentenének.
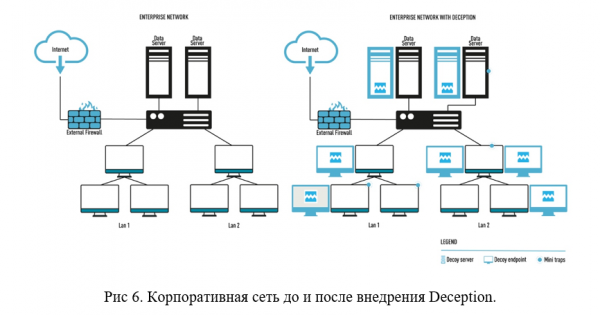
A megtévesztő technológiák hitelessége. A támadás kezdeti szakaszában a támadók információkat gyűjtenek és elemeznek az IT-infrastruktúráról, majd ezeket felhasználják a vállalati hálózaton való vízszintes előrehaladásra. A megtévesztő technológiák segítségével a támadó biztosan „csapdákba” kerül, amelyek távol tartják őt a szervezet valódi eszközeitől. A DDP elemezni fogja a vállalati hálózatban történő hozzáférési lehetőségeket, és „hamis célokat” fog biztosítani a támadónak a valódi hitelesítő adatok helyett. Ezek a lehetőségek már hiányoztak a honeypot technológiákból. (Lásd a 6. ábrát).
Megtévesztés VS Honeypot
Végül elérkeztünk a kutatásunk legérdekesebb részéhez. Próbáljuk meg kiemelni a Deception és a Honeypot technológiák közötti főbb különbségeket. Bár van némi hasonlóság, ezek a két technológia jelentősen eltér egymástól, az alapötlettől kezdve a működés hatékonyságáig.
Különböző alapötletek. Mint, amint fentebb írtuk, a honeypotokat a vállalat értékes eszközeinek „csali” formájában állítják fel (a vállalati hálózaton kívül), ezzel próbálva elvonni a kiberbűnözők figyelmét. A honeypot technológia a szervezet infrastruktúrájára vonatkozó elképzelésen alapul, ugyanakkor a honeypotok támadási alappontként is szolgálhatnak a vállalat hálózata ellen. A Deception technológia azt a szempontot figyelembe véve készült, hogy a támadó hogyan gondolkodik, és lehetővé teszi a támadások korai azonosítását, így a kiberbiztonsági szakemberek jelentős előnyhöz jutnak, és időt nyernek a támadók ellen.
„Figyelemfelkeltés” VS „Zavarossá tétel”. A honeypotok alkalmazásakor a siker azon múlik, hogy mennyire tudják felhívni a támadók figyelmét, és milyen motivációt tudnak adni ahhoz, hogy a honeypotra essenek. Ez azt jelenti, hogy a támadónak el kell jutnia a honeypotra, és csak ezután tudja megállítani. Így a támadók jelenléte a hálózaton hónapokig is eltarthat, ami adatlopáshoz és kárhoz vezethet. A DDP minőségileg imitálja a cég valós IT-infrastruktúráját, és célja nem csupán a támadó figyelmének felkeltése, hanem zavarba ejtése is, hogy időt és erőforrásokat pazaroljon, de ne férjen hozzá a vállalat valós erőforrásaihoz.
„Korlátozott skálázhatóság” VS „automatikus skálázhatóság”. Ahogy korábban említettük, a honeypotoknak és honeyneteknek skálázási problémáik vannak. Ez nehéz és költséges, és a honeypotok számának növeléséhez új számítógépeket, operációs rendszereket kell beszerezni, licencet vásárolni és IP-címeket kiosztani. Ráadásul képzett személyzet is szükséges az ilyen rendszerek kezeléséhez. A Deception platformok automatikusan települnek az infrastruktúra skálázásával, jelentős költségek nélkül.
„Sok hamis riasztás” VS „hamis riasztások hiánya”A probléma lényege, hogy még egy egyszerű felhasználó is találkozhat álcázott csapdákkal, ezért ennek a technológiának a „másik oldala” a sok hamis riasztás, ami eltéríti a kiberbiztonsági szakembereket a munkájuktól. A DDP-ben található „csalik” és „csapdák” gondosan el vannak rejtve az egyszerű felhasználó elől, és kizárólag a támadók számára vannak tervezve, így minden jelzés egy ilyen rendszerből egy valódi fenyegetést jelez, nem hamis riasztást.
Zárás
Véleményünk szerint a Deception technológia hatalmas előrelépés a régebbi Honeypot technológia szemben. A DDP lényegében egy integrált biztonsági platformmá vált, amely könnyen telepíthető és kezelhető.
A modern platformok ezen a téren vitathatatlanul fontos szerepet játszanak a hálózati fenyegetések pontos és hatékony észlelésében, és integrációjuk más biztonsági technológiákkal fokozza az automatizálás szintjét, növeli a hatékonyságot és a reagálás eredményességét. A Deception-platformok az autentikus alapokra, skálázhatóságra, egyszerű kezelésre és más rendszerekkel való integrációra építenek. Mindez jelentős előnyt ad a kiberbiztonsági incidensek gyors reagálásában.
Ezen kívül a vállalatok tervezési tesztjeinek tapasztalatai alapján, ahol az Xello Deception platformot bevezették vagy kipróbálták, arra lehet következtetni, hogy még a tapasztalt pentesterek is gyakran nem képesek észlelni a csali rendszereket a vállalati hálózaton, és kudarcot vallanak, miközben a csapdákba lépnek. Ez a tény ismét megerősíti a Deception hatékonyságát és a jövőbeli lehetőségeket, amelyek e technológia előtt állnak.
Termék tesztelés
Ha érdeklik a Deception platformok, készen állunk .
Kövessen minket frissítéseinkért a csatornánkon (, , , )!
Forrás: habr.com
