

2020 első két negyedévében a DDoS-támadások száma közel háromszorosára nőtt, és ezek 65%-a egyszerű „terheléses tesztelési” kísérletekre vonatkozik, amelyek könnyedén „kikapcsolják” a védtelen kis webáruházak, fórumok, blogok, híroldalak honlapjait.
Hogyan válasszunk DDoS-támadásoktól védett tárhelyszolgáltatót? Mire figyeljünk, és mire készüljünk fel, hogy ne kerülhessünk kellemetlen helyzetbe?
(Védőoltás a „szürke” marketing ellen)
A DDoS-támadások lebonyolításához szükséges eszközök elérhetősége és sokszínűsége arra kényszeríti az online szolgáltatók tulajdonosait, hogy megfelelő intézkedéseket tegyenek a fenyegetéssel szemben. A DDoS-védelemre nem csak az első leállás után, és nem csak az infrastruktúra megbízhatóságának növelésére irányuló intézkedések részeként kell gondolni, hanem már a szolgáltató (tárhelyszolgáltató vagy adatközpont) kiválasztásakor is.
A DDoS-támadásokat a felhasznált protokollok és a kihasznált sebezhetőségek alapján osztályozzák az Open Systems Interconnection (OSI) modell szintjei szerint:
- kapcsolati (L2),
- hálózati (L3),
- szállítási (L4),
- alkalmazási (L7).
A védelmi rendszerek szempontjából azokat két csoportra lehet általánosítani: az infrastruktúra szintű (L2-L4) és az alkalmazási szintű (L7) támadásokra. Ez összefügg a forgalom-elemzési algoritmusok végrehajtásának sorrendjével és a számítási bonyolultsággal: minél mélyebbre nézünk az IP-csomagba, annál több számítási teljesítményre van szükség.
Egyáltalán, a valós idejű forgalomkezelés számításainak optimalizálása külön ciklus cikkének témája. Most csak képzeljük el, hogy van egy felhőszolgáltató, akinek feltételezhetően korlátlan számítási erőforrásai vannak, amely biztosítani tudja a weboldalak védelmét az alkalmazás szintjén végzett támadásokkal szemben (többek között ).
3 fő kérdés a DDoS-támadásokkal szembeni védettség meghatározásához a tárhelyszolgáltatónál
Nézzük meg a DDoS-támadások elleni védelem nyújtásának feltételeit és a tárhelyszolgáltató Szolgáltatási Szint Megállapodását (SLA). Vannak válaszok a következő kérdésekre?
- milyen technikai korlátozásokat jelöl meg a szolgáltató?
- mi történik, ha az ügyfél túllépi a korlátozásokat?
- hogyan alakítja ki a tárhelyszolgáltató a DDoS-támadások elleni védelmet (technológiák, megoldások, szolgáltatók)?
Ha nem találta meg ezt az információt, akkor érdemes elgondolkodni a szolgáltató komolyságán, vagy megoldani az alapvető DDoS (L3-4) védekezést saját erőből. Például rendeljen fizikai csatlakozást egy speciális védelmi szolgáltatótól.
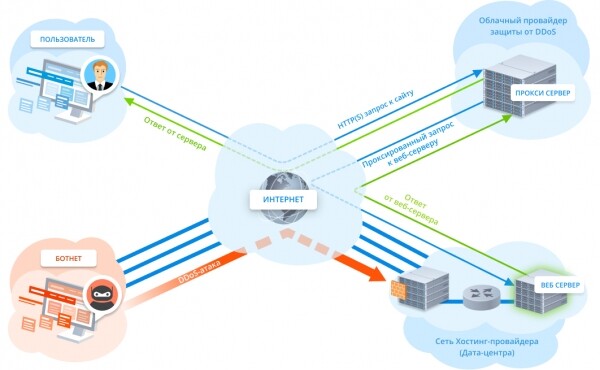
Fontos! Nincs értelme alkalmazás szintű támadások elleni védelmet biztosítani Forward Proxy segítségével, ha a tárhelyszolgáltató nem képes védeni az infrastruktúra szintű támadásoktól: a hálózati berendezések túlterhelődnek és elérhetetlenné válnak, beleértve a felhőszolgáltató proxyszervereit is (1. ábra).
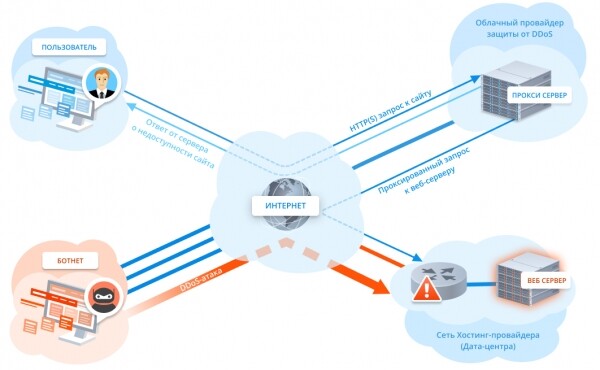
1. ábra. Közvetlen támadás a tárhelyszolgáltató hálózatára
Ne hagyja magát átverni azzal a mesével, hogy a szerver valódi IP-címe el van rejtve a védelmi szolgáltató felhője mögött, ezért közvetlenül megtámadni azt lehetetlen. Kilenc esetből tízben a támadó könnyedén megtalálja a szerver valódi IP-címét vagy legalábbis a tárhelyszolgáltató hálózatának IP-címét, hogy 'leromboljon' egy teljes adatközpontot.
Hogyan keresnek a hackerek valódi IP-címet
A spoiler alatt néhány módszert talál a valódi IP-cím keresésére (csak tájékoztató jelleggel).
1. módszer: Keresés nyílt forrásokban
A keresést az online szolgáltatással: kezdd, amely információt keres a sötét interneten, dokumentumcsere-platformokon, feldolgozza a Whois adatokat, közérdekű adatokat és sok más forrást.
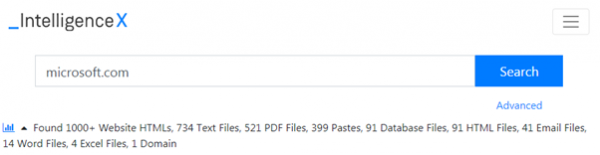
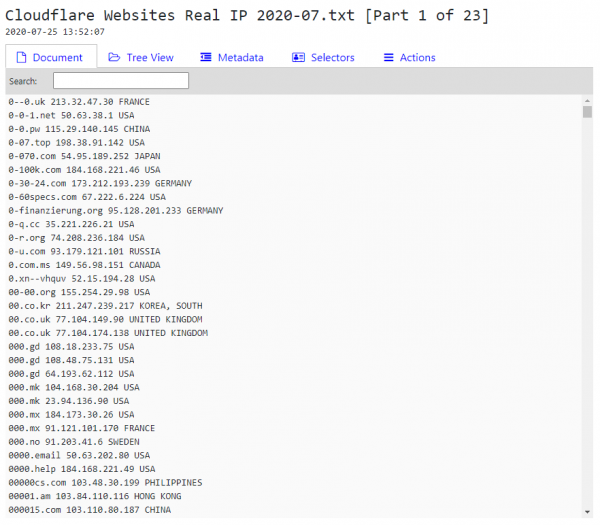
Ha valamilyen jel alapján (HTTP-fejlécek, Whois adatok stb.) meg tudta állapítani, hogy a weboldal védelmét Cloudflare segítségével oldották meg, akkor a valódi IP keresését a-tól kell kezdeni, amely körülbelül 3 millió IP-címet tartalmaz, amelyek Cloudflare mögött helyezkednek el.
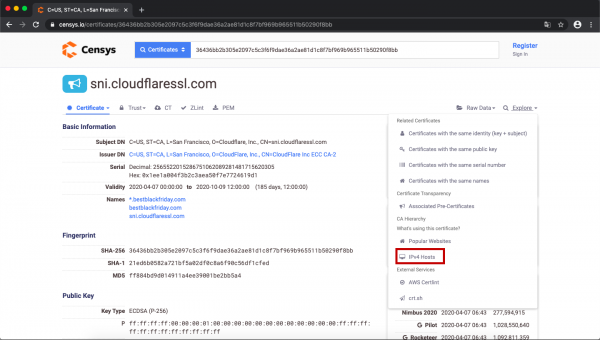
Az SSL-tanúsítvány és a szolgáltatás sok hasznos információt találhat, beleértve a weboldal valódi IP-címét. A saját erőforrására vonatkozó lekérdezésünket a Certificates fülre lépve és beírva alkothatjuk meg:
_parsed.names: névweboldal ÉS tags.raw: trusted
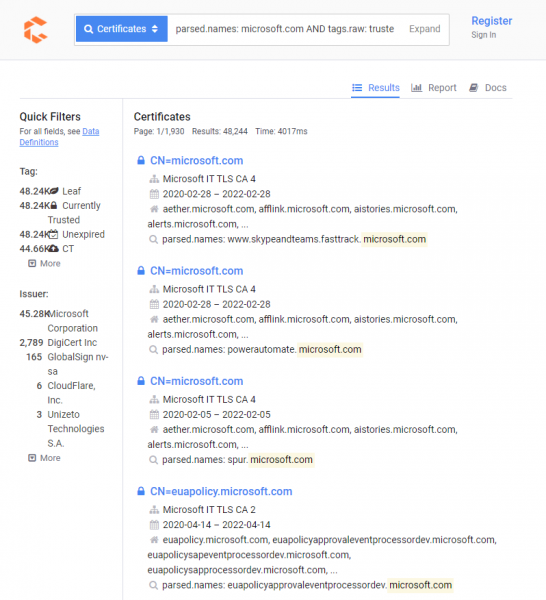
Az SSL-tanúsítványt használó szerverek IP-címének kereséséhez a legördülő listát manuálisan kell végigböngészni több eszközzel (Explore fül, majd válassza az IPv4 Hosts-t).
2. módszer: DNS
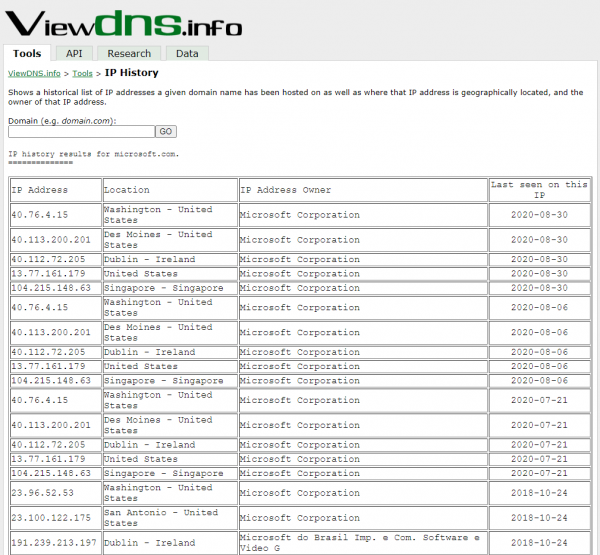
A DNS-rekordok változásának története alapján történő keresés régi, jól bevált módszer. A weboldal korábbi IP-címe tisztább képet adhat arról, hogy melyik hoszton (vagy adatközpontban) helyezkedett el. A felhasználóbarát online szolgáltatások közül kiemelkedik a és .
A web server will not immediately use the IP address of the cloud provider or CDN when changing settings; it will continue to operate directly for a while. In this case, there is a possibility that online services tracking IP address changes contain information about the website's original address.
If there’s nothing but the name of the old DNS server, special utilities (dig, host, or nslookup) can be used to request the IP address by the domain name of the site, for example:
_dig @old_dns_server_name domain_nameweboldalról
Method 3: email
The idea of this method is to use a feedback/registration form (or any other way to initiate sending an email) to receive an email at your address and check the headers, particularly the 'Received' field.
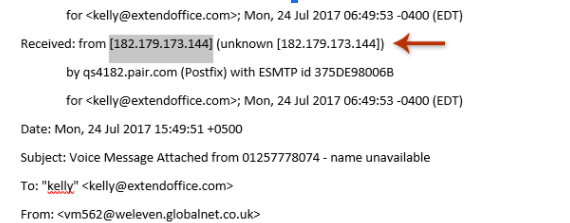
The email header often contains the actual IP address of the MX record (mail exchange server), which can serve as a starting point for discovering other target servers.
Tools for automating the search
Software to find IPs behind Cloudflare typically operates on three tasks:
- scanning for incorrect DNS setup using DNSDumpster.com;
- scanning the Crimeflare.com database;
- brute-forcing subdomains using a dictionary method.
Searching for subdomains often proves to be the most effective option of the three — the site owner might have protected the main site while leaving the subdomains operating directly. The easiest verification can be done with .
Additionally, there are utilities specifically designed to find subdomains using dictionary brute-forcing and open-source searches, such as: vagy .
How the search occurs in practice
For example, let's take the website seo.com, which uses Cloudflare. We will find it using the well-known service (which allows both identifying the technologies/engines/CMS on which the site operates and conversely searching for sites based on the technologies used).
When navigating to the 'IPv4 Hosts' tab, the service will display a list of hosts using the certificate. To find the necessary one, look for the IP address with an open port 443. If it redirects to the desired site, the task is accomplished; otherwise, you need to add the domain name of the site to the 'Host' header of the HTTP request (for example, *curl -H "Host: site_name" *).
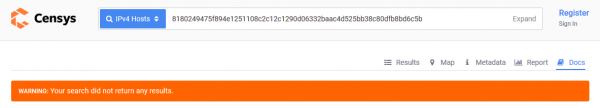
In our case, the search through the Censys database yielded no results, so we proceed further.
DNS keresést végzünk a szolgáltatón..
A CloudFail eszközzel említett DNS szerverek listáján szereplő címek átjárásával dolgozó erőforrásokat találunk. Az eredmény már néhány másodpercen belül kész lesz.
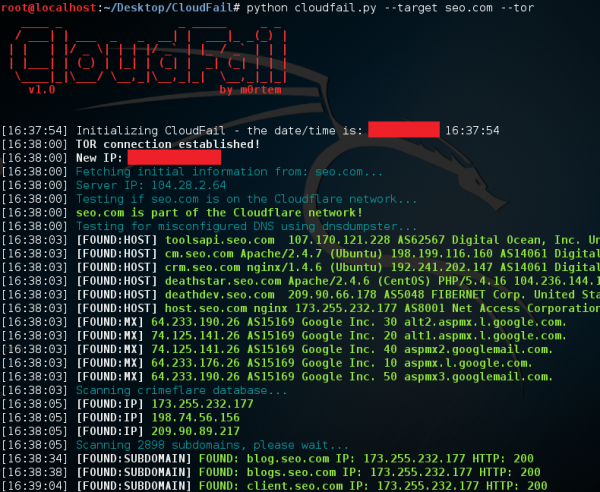
Csak nyilvános adatok és egyszerű eszközök felhasználásával meghatároztuk a webkiszolgáló valós IP címét. A többi már a támadó technikai tudásától függ.
Térjünk vissza a hosting szolgáltató kiválasztásához. A szolgáltatás ügyfél számára történő hasznosságának értékeléséhez vizsgáljuk meg a DDoS támadások elleni védekezés lehetséges módjait.
Hogyan építi fel a hosting szolgáltató a védelmét
- Saját védelmi rendszer szűrő berendezésekkel (2. ábra).
Szükséges:
1.1. Forgalom szűrésére szolgáló berendezés és szoftverlicenc;
1.2. Helyben dolgozó szakemberek a rendszer támogatásához és üzemeltetéséhez;
1.3. Internet-hozzáférési csatornák, amelyek elegendőek a támadások fogadásához;
1.4. Jelentős előre kifizetett sávszélesség a "szemét" forgalom fogadásához.

2. ábra. A hosting szolgáltató saját védelmi rendszere
Ha ezt a rendszert a modern DDoS támadások elleni védekezés eszközeként vizsgáljuk, amelyek elérhetik a száz Gbps-t, akkor ennek a rendszernek az ára nagyon magas lesz. Van-e ilyen védelme a hosting szolgáltatónak? Készen áll-e előre kifizetni a "szemét" forgalmat? Nyilvánvaló, hogy ez a gazdasági modell a szolgáltató számára veszteséges, ha a tarifákban nincsenek előre nem tervezett költségek. - Reverse Proxy (csak weboldalak és néhány alkalmazás esetén). Számos hátránya ellenére , a szolgáltató nem garantálja a közvetlen DDoS támadások elleni védelmet (lásd 1. ábra). A hosting szolgáltatók gyakran úgy ajánlják ezt a megoldást, mint megoldást, áttételesen a védelmi szolgáltatóra terhelve a felelősséget.
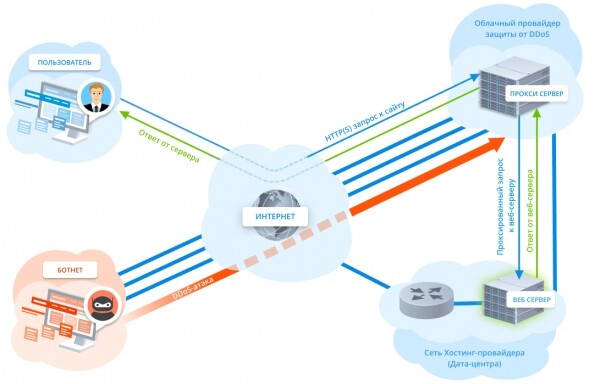
- Specializált felhőszolgáltató szolgáltatásai (a szűrési hálózatának felhasználása) a DDoS támadások elleni védelem érdekében az OSI minden szintjén (3. ábra).

3. ábra. Átfogó védelem DDoS támadások ellen specializált szolgáltató segítségével
mély integrációt és a technikai kompetencia magas szintjét feltételezi mindkét fél részéről. A forgalom szűrésének kiszervezése lehetővé teszi a hosting szolgáltató számára, hogy csökkentse az ügyfél számára nyújtott kiegészítő szolgáltatások árát.
Fontos! Minél részletesebben vannak leírva a megadott szolgáltatás műszaki jellemzői, annál nagyobb a valószínűsége annak, hogy érvényesíteni tudják őket, vagy kompenzációt kérhetnek leállás esetén.
A három fő módszeren kívül számos kombináció és egyéb megoldás létezik. Fontos, hogy a megrendelő a hosting kiválasztásakor figyelembe vegye, hogy a döntése nem csupán a blokkolt támadások mennyiségét és a szűrés pontosságát befolyásolja, hanem a reakciósebességet és az informativitást is (a blokkolt támadások listája, általános statisztikák stb.).
Ne feledje, hogy a világ hosting szolgáltatóinak csak egy része képes önállóan elfogadható védelmi szintet biztosítani, a többi esetben a kooperáció és a technikai tudás segít. Így a DDoS-támadások elleni védelem alapelveinek megértése lehetővé teszi a weboldal tulajdonosa számára, hogy elkerülje a marketingfogásokat és ne vásároljon "macskát zsákban".
Forrás: habr.com
