

Ma nemcsak a Huawei termékcsaládjára fókuszálunk az adatközponti hálózatok létrehozásához, hanem arra is, hogyan lehet ezekre építve fejlett, komplex megoldásokat kialakítani. Kezdjük a forgatókönyvekkel, átmegyünk a konkrét funkciókhoz, a támogatott berendezésekhez, és végül áttekintjük azokat az eszközöket, amelyek az automatizált hálózati folyamatokkal rendelkező modern adatközpontok alapját képezhetik.
Bármilyen lenyűgözők is a hálózati berendezések jellemzői, az alapjukon felépített alkalmazási architekturális megoldások lehetőségeit az határozza meg, hogy mennyire hatékonyan tud együttműködni a kapcsolódó hardverek, szoftverek, virtuális és egyéb technológiák integrációja. A technológiai fejlődéssel lépést tartva igyekszünk ügyfeleinknek modern és ígéretes lehetőségeket kínálni, amelyek gyakran megelőzik más gyártók legmerészebb elképzeléseit.
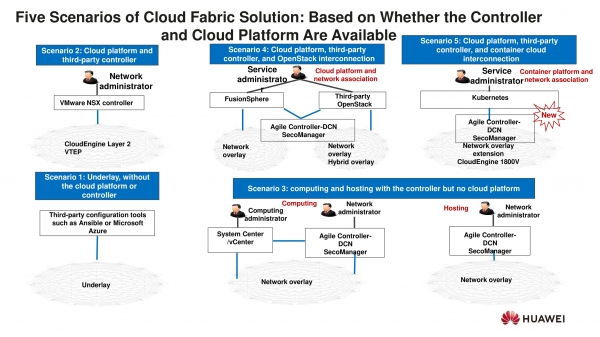
A Cloud Fabric alapú megoldások tartalmazzák az adatfeldolgozó központ hálózatát, az SDN vezérlőt, valamint a konkrét projekthez szükséges egyéb komponenseket, beleértve más gyártók termékeit is.
Az első és legegyszerűbb forgatókönyv a minimális komponensszám felhasználását jelenti: a hálózat Huawei hardverén és harmadik féltől származó eszközök segítségével épül fel, amelyek az irányítási folyamatok automatizálását és monitorozását szolgálják. Például olyan eszközökkel, mint az Ansible vagy a Microsoft Azure.
A második forgatókönyv azt feltételezi, hogy az ügyfél már használ virtualizációs rendszert és SDN-t az adatfeldolgozó központok számára, mondjuk az NSX-et, és szeretné, ha a Huawei berendezését hardveres VTEP (Vitual Tunnel End Point) eszközként használják a meglévő VMware megoldáson belül. E cég weboldalán a Huawei készülékekről, amelyeket teszteltek, és amelyek VTEP-ként alkalmazhatóak. Mert senki előtt nem titok, hogy bármennyire is sikeresek a VXLAN (Virtual Extensible LAN) szoftveres megoldások a virtuális kapcsolók esetében, a hardveres megoldások teljesítmény szempontjából hatékonyabbak.
A harmadik forgatókönyv a hosting & computing osztályba tartozó rendszerek kiépítése, amelyek tartalmaznak egy vezérlőt, de hiányoznak belőlük bármilyen felsőbb platform, amellyel integrálódni kellene. Az ilyen forgatókönyv megvalósításának egyik lehetősége az Agile Controller-DCN külön SDN-vezérlő meglétét feltételezi. Ezt az architektúrát a rendszergazdák a hálózatkezelési mindennapi feladatok elvégzésére használhatják. A harmadik forgatókönyv fejlettebb változata az Agile Controller-DCN és a VMware vCenter együttműködésén alapul, amelyet valamilyen üzleti folyamat köt össze, de ismét csak felsőbb adminisztrációs rendszer nélkül.
Figyelemre méltó a negyedik forgatókönyv — integráció egy felsőbb platformmal az OpenStack vagy a FusionSphere virtualizációs termékünk alapjának megfelelően. Számos ilyen architektúrára vonatkozó kérés érkezik hozzánk, amelyek közül az OpenStack (CentOS, Red Hat stb.) a legnépszerűbb. Mindez attól függ, hogy a központi adatközpontban milyen orkestrációs és számítási források kezelésére szolgáló platformot alkalmaznak.
Az ötödik forgatókönyv teljesen új. A jól ismert hardveres switch-ek mellett magában foglalja a CloudEngine 1800V (CE1800V) elosztott virtuális switch-et, amelyet csak KVM (Kernel-alapú Virtuális Gépek) használatával lehet üzemeltetni. Ez az architektúra az Agile Controller-DCN és a Kubernetes konténerizáló platform egyesítését feltételezi a CNI beépülő modul segítségével. Így a Huawei a világgal együtt halad. a rendszerek virtualizálásáról az operációs rendszerek virtualizálására..
További információ a konténerizálásról
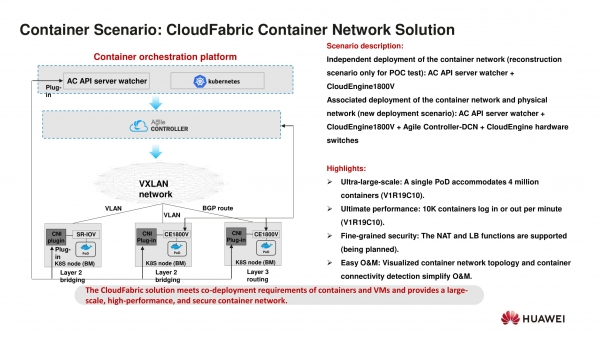
Korábban már említettük a CE1800V virtuális switch-et, amelyet az Agile Controller-DCN segítségével telepítenek. A Huawei hardveres switch-eivel kombinálva ez egyfajta "hibrid overlay-t" alkot. Hamarosan a Huawei konténerforgatókönyvei NAT és terheléselosztás funkciók támogatását kapják.
Az architektúra korlátozása, hogy a CE1800V nem használható önállóan az Agile Controller-DCN nélkül. Azt is figyelembe kell venni, hogy egy Kubernetes platform PoD-ja nem tartalmazhat több mint 4 millió konténert.
A VXLAN data center network connection occurs via VLAN (Virtual Local Area Network), but there is an option where the CE1800V acts as a VTEP with BGP (Border Gateway Protocol) processing. This allows for exchanging BGP routes with the backbone network without requiring separate hardware switches.
Intent-Driven Networks: networks that analyze intentions
The concept of Intent-Driven Network (IDN) by Huawei emerged back in 2018. Since then, the company has continued to work on networks that utilize cloud computing technology, big data, and artificial intelligence to analyze user goals and intentions.
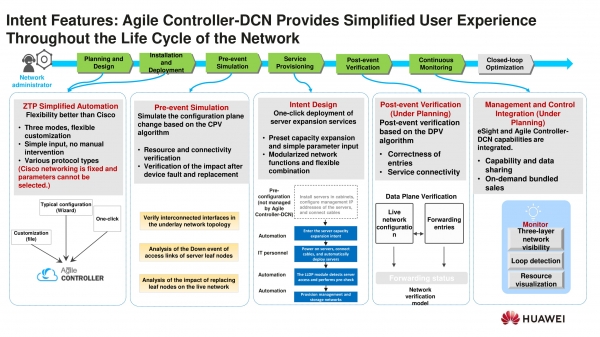
Essentially, we are talking about a shift from automation to autonomy. The expressed user intent is returned in the form of recommendations for network products on how to realize that intent. The capabilities of Agile Controller-DCN underpin this functionality, which will be added to the product to embody the IDN ideology.
In the future, with the implementation of IDN, network services will be deployable with a single click, implying the highest degree of automation. The modular architecture of network functions and the ability to combine these functions will allow the administrator to simply specify which services need to be made available in a given network segment.
To achieve such a level of manageability, the ZTP process (Zero Touch Provisioning) is very important. Huawei has made significant progress in this area, thus offering the possibility of complete network deployment 'out of the box.'
The subsequent installation and deployment process necessarily includes a procedure for checking connectivity between resources (network connectivity) and assessing changes in network performance depending on its operating modes. This step involves conducting a simulation before actual operation begins.
The next step involves configuring services to meet customer needs (service provisioning) and their verification, carried out using Huawei's built-in tools. After that, it is only necessary to monitor the results.
You can now traverse the entire described path using a single comprehensive mechanism based on the iMaster NCE platform, which includes the Agile Controller-DCN and the network element management system (EMS) eSight.
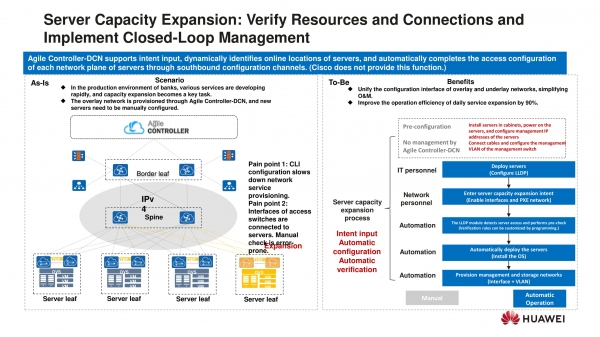
Jelenleg az Agile Controller-DCN képes ellenőrizni az erőforrások elérhetőségét és a kapcsolatok meglétét, valamint proaktívan reagálni a hálózati problémákra (adminisztrátor jóváhagyása után). A szükséges szolgáltatások hozzáadása jelenleg manuálisan történik, de a jövőben a Huawei szándékában áll automatizálni ezt és más műveleteket, mint például a szerverek telepítése, a hálózatok konfigurálása tárolórendszerekhez stb.
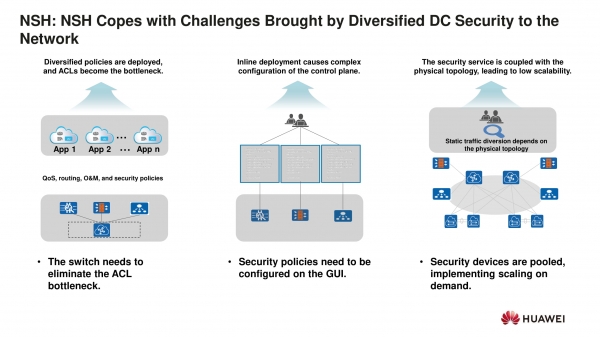
Szolgáltatási láncok és mikroszegmentáció
Az Agile Controller-DCN képes feldolgozni a szolgáltatási fejléceket (Net Service Headers, vagy NSH), amelyek VXLAN csomagokban találhatók. Ez hasznos a szolgáltatási láncok létrehozásához. Például, ha bizonyos típusú csomagokat szeretne küldeni egy olyan útvonalon, amely eltér a szabványos routing protokoll által ajánlottól. Mielőtt elhagynák a hálózatot, át kell menniük egy eszközön (tűzfal stb.). Ezt elegendő egy szolgáltatási lánc konfigurálásával megvalósítani, amely tartalmazza a szükséges szabályokat. E mechanizmus segítségével például biztonsági politikákat lehet konfigurálni, de más alkalmazási területek is lehetségesek.
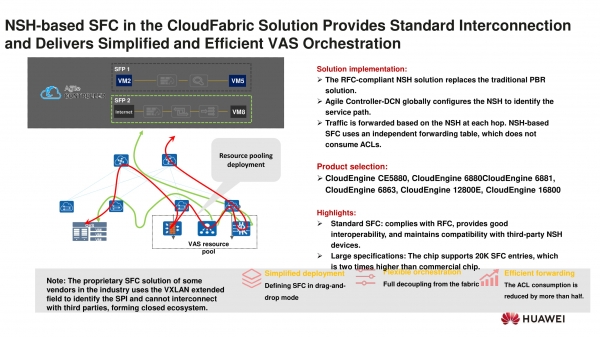
A diagram világosan bemutatja a RFC-kompatibilis szolgáltatási láncok működését, amelyek NSH alapúak, valamint tartalmazza a támogató hardveres switch-ek listáját.
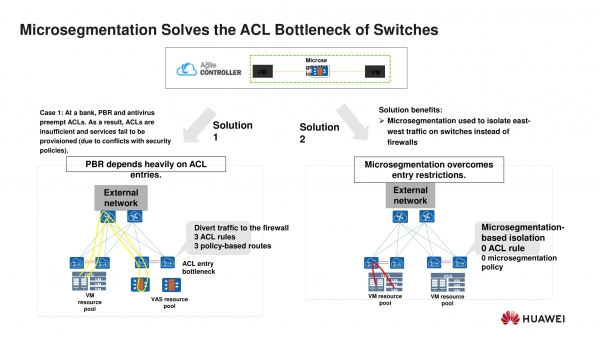
A Huawei megoldásainak lehetőségeit, amelyek szolgáltatási láncokat építenek, a mikroszegmentációs eszközök egészítik ki - a hálózati biztonság módszere, amely a biztonsági szegmensek elszigetelését jelenti egészen az egyes terhelési elemekig. A hozzáférési szabályzatok (Access Control List vagy ACL) kézi konfigurálásának szükségességének hiánya segít elkerülni a "szűk keresztmetszetet".
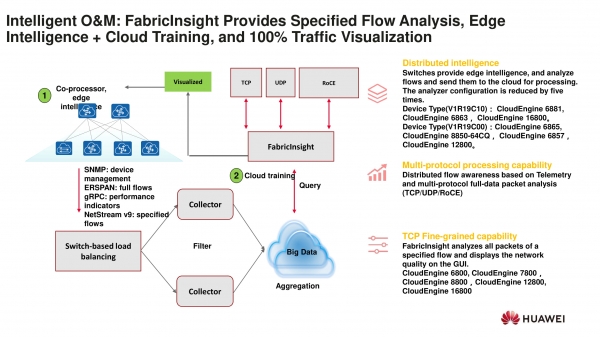
Intelligens üzemeltetés
Átkelve a hálózat üzemeltetésének kérdésére, nem hagyhatjuk említés nélkül a márkacsalád másik komponensét, az iMaster NCE intelligens hálózati elemzőjét, a FabricInsight-et. Széleskörű lehetőségeket kínál a hálózatban zajló telemetria és adatfolyam-információk gyűjtésére. A telemetria gRPC segítségével gyűjtődik, összegyűjtve az áthaladó, puffertöltött és elveszett csomagok adatait. A második nagyobb információs halmaz az ERSPAN (Encapsulated Remote Switch Port Analyzer) révén aggregálódik, így áttekintést nyújt az adatfolyamokról az adatközpontban. Lényegében TCP-eltérítőkből és a minden TCP-munka során átvitt információ mennyiségéről van szó. Ezt különböző Huawei eszközök alkalmazásával lehet végezni — a lista az ábrán található.
A SNMP és NetStream sem maradt ki, így a Huawei régi és új mechanizmusokat is felhasznál, hogy a hálózat ne csak egy »fekete doboz« legyen, hanem olyan hálózat, amelyről szinte mindent tudunk.
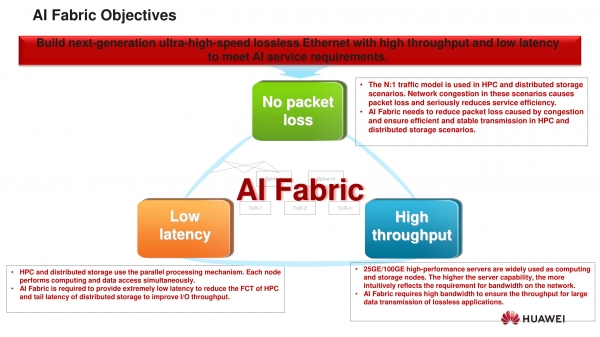
AI Fabric: intelligens, veszteségmentes hálózatok
Az AI Fabric funkciói, amelyeket berendezéseink támogatnak, arra hivatottak, hogy az Ethernetet nagy teljesítményű, alacsony késleltetésű, csomagveszteség nélküli hálózattá alakítsák. Ez elengedhetetlen az adatközponti alkalmazások telepítési forgatókönyveinek megvalósításához.
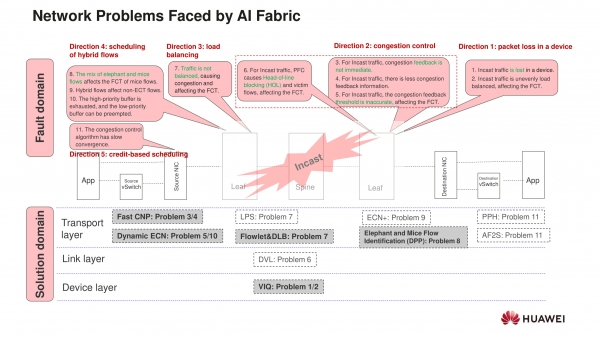
A fenti ábrán látható problémák, amelyekkel a hálózat üzemeltetése során szembesülhetünk:
- csomagveszteség;
- puffer-túlcsordulás;
- az optimális hálózati terhelés problémája párhuzamos linkek használata esetén.
A Huawei berendezésekben olyan mechanizmusok valósultak meg, amelyek képesek kezelni ezeket a problémákat. Például a chip szintjén virtuális bejövő sorok technológia van beépítve, amely megakadályozza a fejlesztési blokkokat (HOL blocking).
A protokollok szintjén dinamikus ECN (Dynamic ECN) mechanizmusok működnek — a pufferméret dinamikus megváltoztatása, valamint a gyors CNP (Fast CNP) — gyors értesítések küldése a forráshoz a hálózati problémáról.
A folyamok egyenlő jogainak biztosítása és segíti a Dynamic Packet Prioritization (DPP) technológia támogatása, amely abban áll, hogy a különböző folyamok rövid adatfrakcióit egy magas prioritású sorba helyezi. Így a rövid csomagok jobban „túlélik” a hosszú és nehéz folyamok környezetében.
Fontos észben tartani, hogy a fent említett mechanizmusok hatékony működéséhez közvetlenül a berendezés által kell támogatva lenniük.
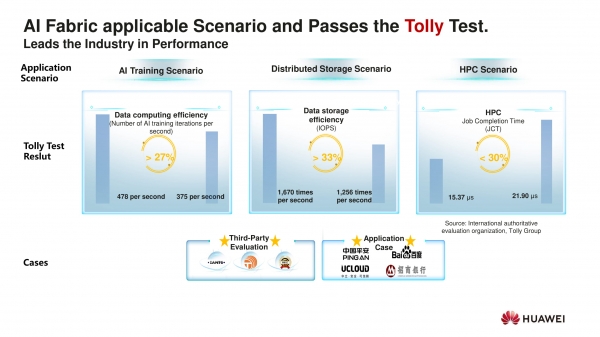
Ezek a funkciók a Huawei eszközeinek három felhasználási forgatókönyvében alkalmazhatók:
- mesterséges intelligencián alapuló elosztott alkalmazások rendszereinek kiépítésekor;
- elosztott adat tárolási rendszerek létrehozásakor;
- magas teljesítményű számítástechnikai (HPC) rendszerek létrehozásakor.
Az ötletek megvalósulása a "hardverben"
Miután megvitattuk a Huawei megoldásainak tipikus felhasználási forgatókönyveit és felsoroltuk alapvető lehetőségeit, térjünk át közvetlenül az eszközökre.
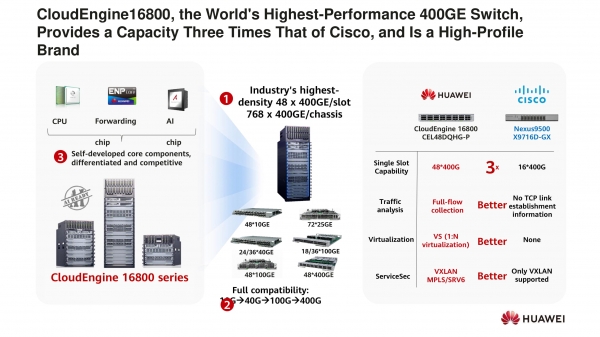
A CloudEngine 16800 olyan platform, amely 400 Gbit/s interfészeken történő működést biztosít. Karakteres jellemzője, hogy a CPU mellett saját forwarding chip és mesterséges intelligenciát támogató processzor is található, ami szükséges az AI Fabric lehetőségeinek megvalósításához.
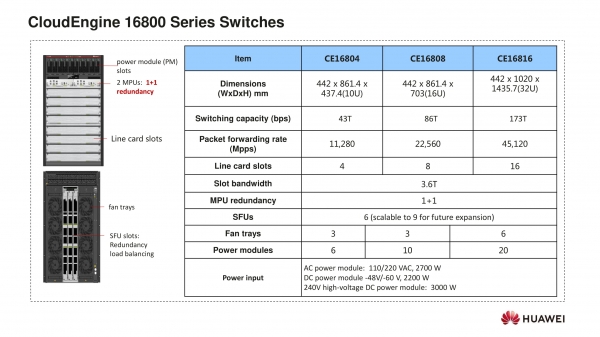
A platform klasszikus ortogonális architektúrával készült, front-to-back hűtési rendszerrel és három típusú házzal érkezik — 4 (10U), 8 (16U), vagy 16 (32U) helyre.
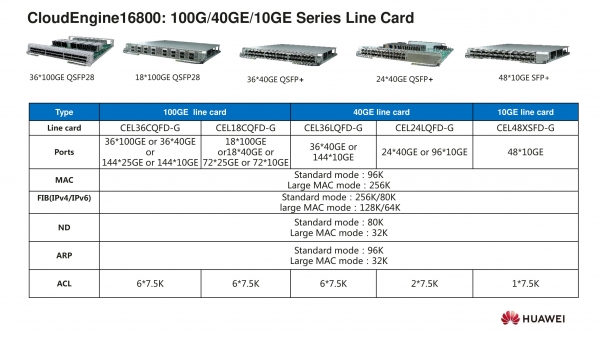
A CloudEngine 16800-ban többféle típúsú lineáris kártya használható. Ezek között megtalálhatók a hagyományos 10 Gbit-es, 40 Gbit-es és 100 Gbit-es kártyák, a legújabbak között pedig új modellek is várhatóak. Kiadásra kerülnek a 25 és 400 Gbit/s interfészes kártyák is.
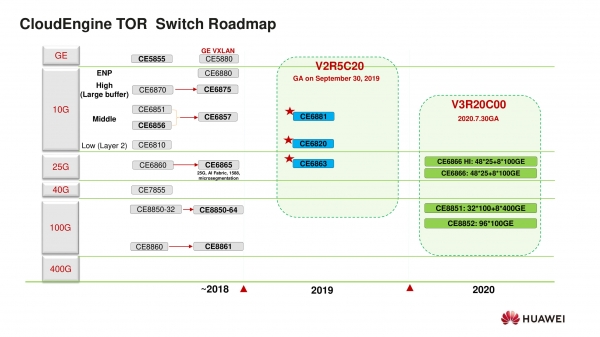
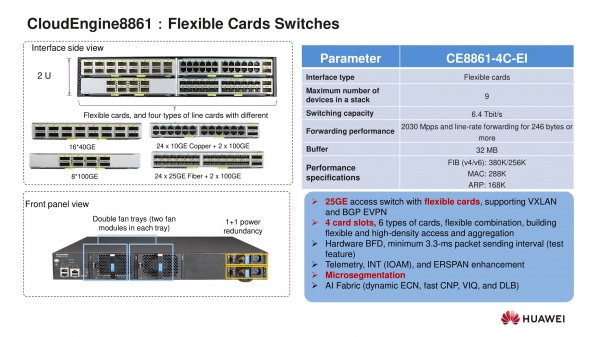
A ToR (Top of Rack) típusú switch-ek jelenlegi modelljei a fenti idővonalon láthatók. A legnagyobb érdeklődés a vadonatúj 25 Gbit-es modellek, a 400 Gbit-es uplinkekkel rendelkező 100 Gbit-es switch-ek, valamint a 96 porttal ellátott nagy sűrűségű 100 Gbit-es eszközök iránt figyelhető meg.
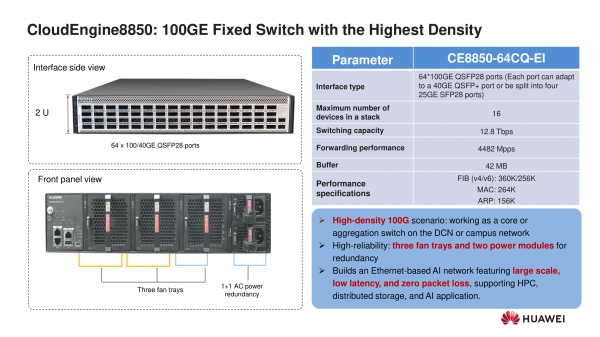
A Huawei főállású, fix konfigurációjú switch-e jelenleg a CloudEngine 8850. Helyébe lép egy 8851 modell 32 darab 100 Gbit/s interfésszel és nyolc 400 Gbit/s interfésszel, amelyek feloszthatók 50, 100 vagy 200 Gbit/s sebességre.
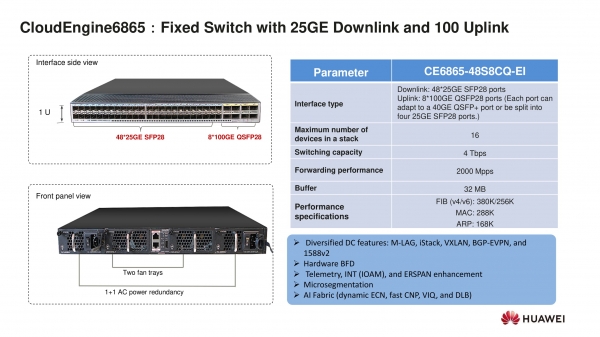
Egy másik fix konfigurációjú switch, a CloudEngine 6865, továbbra is része a Huawei aktuális termékportfóliójának. Ez egy már bizonyított, megbízható "munkásló", amely 10/25 Gbit/s hozzáférést és nyolc 100 Gbit-es uplinket kínál. Ráadásul támogatja az AI Fabric-ot is.
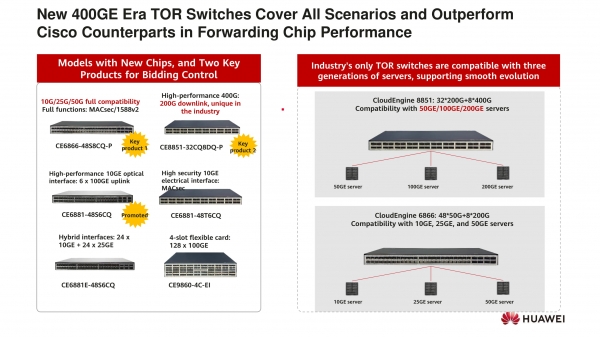
A diagramon láthatók az összes új switch modell jellemzői, amelyek megjelenésére a következő hónapokban, sőt hetekben számítunk. A kiadásuk késlekedése a koronavírus körüli helyzettel függ össze. Továbbá a Huawei céggel szembeni szankciós nyomás is aktuális kérdések, de ezek az események kizárólag a premier időzítését befolyásolhatják.
Több információt a Huawei megoldásairól és alkalmazási lehetőségeiről könnyen beszerezhet, ha feliratkozik webináriumainkra vagy közvetlenül a cég képviselőihez fordul.
***
Emlékeztetjük, hogy szakértőink rendszeresen webináriumokat tartanak a Huawei termékeiről és a bennük használt technológiákról. A közeljövő webináriumainak listája elérhető itt: .
Forrás: habr.com
