

Bárhány mitikus történetet és legendát elemeztek a 152-FZ megfelelősége körül, mindig marad valami a háttérben. Ma olyan szempontokat szeretnénk átbeszélni, amelyek nem mindig nyilvánvalóak, és amelyekkel mind a nagy cégek, mind a nagyon kicsi vállalkozások szembesülhetnek:
a személyes adatok kategóriák szerinti osztályozásának bonyodalmai — amikor egy kis online bolt olyan adatokat gyűjt, amelyek egy különleges kategóriába tartoznak, anélkül, hogy erről tudomása lenne;
hol lehet tárolni a gyűjtött személyes adatok biztonsági másolatait, és milyen műveleteket lehet rajtuk végezni;
mi a különbség a tanúsítvány és a megfelelőségi nyilatkozat között, milyen dokumentumokat kell kérni a szolgáltatótól, és ehhez hasonlók.
Végezetül megosztjuk önökkel saját tapasztalatainkat a tanúsítás folyamatáról. Lássunk neki!
A mai cikk szakértője Alekszej Afanaszjev, az „IT-GRAD” felhőszolgáltatókkal kapcsolatos információbiztonsági szakértője és a #CloudMTS (az MTS csoport tagja).
Az osztályozás bonyodalmai
Gyakran szembesülünk azzal az ügyféligénnyel, hogy gyorsan, audit nélkül határozza meg a szükséges védelmi szintet az ISPDn számára. Néhány internetes anyag ebben a témában hamis benyomást kelt arról, hogy ez egy egyszerű feladat, és elkövetni a hibát elég nehéz.
A védelmi szint meghatározásához fontos megérteni, hogy milyen adatokat fognak gyűjteni és feldolgozni az ügyfél IS. Néha nehéz egyértelműen meghatározni a védelmi követelményeket és a személyes adatok kategóriáját, amelyekkel a vállalkozás foglalkozik. Azonos típusú személyes adatok teljesen eltérően értékelhetők és osztályozhatók. Ezért bizonyos esetekben a vállalkozás véleménye eltérhet a auditor vagy a hatóság véleményétől. Nézzünk meg néhány példát.
Járműpark. Ez egyeseknek talán egy hagyományos üzleti ágnak tűnik. Sok szállítmányozó cég évtizedek óta működik, és tulajdonosaik magánszemélyeket és egyéni vállalkozókat alkalmaznak. Általában az alkalmazottak adatai az UZ-4 követelményei alá tartoznak. Azonban a sofőrökkel való munkához nemcsak az adatgyűjtés szükséges, hanem egészségügyi ellenőrzést is kell végezni a flottán belül a műszak kezdetén, és az így gyűjtött információk azonnal egészségügyi adatok kategóriájába kerülnek – ez pedig különleges kategóriájú személyes adatok. Ezenkívül a flottának kérheti a dokumentumokat, amelyek később a sofőr dossziéjában tárolódnak. Egy ilyen dokumentum elektronikus másolata – az egészségügyi állapot adatai, különleges kategóriájú személyes adatok. Tehát az UZ-4 már nem elegendő, minimum UZ-3 szükséges.
Webáruház. Első pillantásra a gyűjtött nevek, e-mailek és telefonszámok nyilvános kategóriába tartoznak. Azonban ha az ügyfelek gasztronómiai preferenciákat adnak meg, például halal vagy koser, akkor ez az információ vallási hovatartozásként és meggyőződésként is értelmezhető. Ezért a kontroll során a vizsgáló az Ön által gyűjtött adatokat a különleges kategóriájú személyes adatok közé sorolhatja. Ha a webáruház azt gyűjtené, hogy az ügyfél inkább húst vagy halat preferál, akkor az adatok egyéb személyes adatok közé sorolhatók. Sőt, mi a helyzet a vegetáriánusokkal? Ez is vallási meggyőződéshez tartozhat, ami szintén speciális kategóriának számít. Másrészt viszont egyszerűen lehet ennél fogva döntés, amely során az egyén kizárta a húst az étrendjéből. Sajnos nincs táblázat, amely egyértelműen meghatározná a személyes adatok kategóriáját az ilyen "finom" helyzetekben.
Reklámügynökség valamilyen nyugati felhőszolgáltatás segítségével dolgozzák fel ügyfeleik nyilvános adatait – nevek, e-mail címek és telefonszámok. Ezek az adatok természetesen személyes adatnak minősülnek. Felmerül a kérdés: legálisan végezhető-e ilyen feldolgozás? Lehet-e ezeket az adatokat, például a más országokban történő tárolás során, névtelenítés nélkül kivinni Oroszországból? Természetesen lehetséges. Az ügynökségnek joga van ezeket az adatokat Oroszországon kívül is tárolni, azonban a kezdeti gyűjtést a vonatkozó jogszabályaink szerint Oroszország területén kell elvégezni. Ha ilyen információkat ment, statisztikák készítése, kutatások végzése vagy egyéb műveletek elvégzése céljából — mindezeket nyugati erőforrások segítségével is megteheti. A jogszabályok szempontjából kulcsfontosságú kérdés, hogy hol történik a személyes adatok gyűjtése. Ezért fontos megkülönböztetni a kezdeti gyűjtést és a feldolgozást.
E rövid példákból látható, hogy a személyes adatokkal való munka nem mindig egyértelmű és egyszerű. Nemcsak azt kell tudni, hogy foglalkozik ezekkel, hanem azt is, hogyan kell helyesen besorolni őket, és megérteni az informatikai rendszerek működését, hogy pontosan meghatározhassa a szükséges védelmi szintet. Egyes esetekben felmerül a kérdés, hogy valójában hány személyes adatra van szüksége a szervezetnek a működéséhez. Lehetséges-e lemondani a legfontosabb vagy éppen felesleges adatok gyűjtéséről? Ezen kívül a szabályozó ajánlja a személyes adatok névtelenítését, ahol ez lehetséges.
Mint a fenti példákban, néha előfordulhat, hogy a felügyelő hatóságok másképp értelmezik a gyűjtött személyes adatokat, mint ahogyan Ön maga értékelte őket.
Természetesen igénybe vehet auditor vagy rendszerszervező segítségét, de vajon a 'segítő' felelős lesz a kiválasztott döntésekért egy esetleges ellenőrzés során? Érdemes megjegyezni, hogy a felelősség mindig az adatkezelőn van – a személyes adatok üzemeltetőjén. Ezért, amikor egy cég ilyen munkákat végez, fontos, hogy komoly piaci szereplőkhöz forduljon, például olyan cégekhez, amelyek tanúsítási munkákat végeznek. A tanúsító cégek széleskörű tapasztalattal rendelkeznek az ilyen munkák elvégzésében.
A személyes adatok rendszerezésének lehetőségei
Az ISPDn kialakítása nemcsak technikai, hanem nagymértékben jogi kérdés is. Az IT-igazgatónak vagy a biztonsági igazgatónak mindenképpen konzultálnia kell egy jogásszal. Mivel a vállalatnál nem mindig van megfelelő szakképzett szakember, érdemes auditorokra és tanácsadókra figyelni. Sok csúszós pont nem nyilvánvaló.
A konzultáció segít meghatározni, hogy milyen személyes adatokkal dolgozik, és milyen védelmi szint szükséges. Ennek megfelelően képet kap arról az információs rendszerről, amelyet létre kell hozni, vagy ki kell egészíteni védelmi eszközökkel és dokumentációval.
Gyakran a vállalat számára két lehetőség merül fel:
Megépíteni a megfelelő információs rendszert saját szoftveres és hardveres megoldásainkon belül, lehetőség szerint a saját szervertermünkben.
Felvenni a kapcsolatot egy felhős szolgáltatóval, és kiválasztani egy rugalmas megoldást, egy már hitelesített "virtuális szervertermet".
A személyes adatokat kezelő információs rendszerek többsége a hagyományos megközelítést alkalmazza, amelyet üzleti szempontból nehéz könnyűnek és sikeresnek nevezni. E választás esetén fontos tudni, hogy a technikai projekt tartalmazni fogja a berendezés leírását, beleértve a szoftveres és hardveres megoldásokat és platformokat. Ez azt jelenti, hogy szembe kell nézni a következő nehézségekkel és korlátozásokkal:
nehezen skálázható;
hosszú projektmegvalósítás: szükség van a rendszer kiválasztására, megvásárlására, telepítésére, beállítására és leírására;
sok "papírmunkával", például a teljes dokumentációs csomag kidolgozása az ISPDn-hez.
Továbbá, a vállalat általában csak az információs rendszerének "felső" szintjén jártas — a használt üzleti alkalmazásokban. Más szavakkal, az IT-személyzet szakképzett a saját szűk területén. Nincs megértésük arról, hogyan működnek az összes "alsó szint": a szoftveres és hardveres védelmi eszközök, tárolórendszerek, biztonsági másolatok, és természetesen, hogy a követelményeknek megfelelően beállítsák a védelmi eszközöket, és felépítsék a konfiguráció "szilárd" részét. Fontos megérteni: ez egy óriási tudásanyag, amely a megbízó üzletén túllép. Itt jöhet jól egy felhős szolgáltató tapasztalata, aki hitelesített "virtuális szervertermét" kínál.
A felhőszolgáltatók számos előnnyel rendelkeznek, amelyek kétségkívül kielégítik a vállalkozások 99%-os igényét az adatvédelmi védelem terén.
A tőkeberuházások üzemeltetési költségekké alakulnak.
A szolgáltató garantálja a szükséges biztonsági és elérhetőségi szint biztosítását egy bevált, standard megoldás alapján.
Nincs szükség szakemberek alkalmazására, akik a személyes adatkezelő rendszert a 'hardver' szintjén menedzselik.
A szolgáltatók sokkal rugalmasabb és alkalmazkodóbb megoldásokat kínálnak.
A szolgáltató szakemberei rendelkeznek minden szükséges tanúsítvánnyal.
A megfelelőség nem alacsonyabb, mint a saját architektúra kiépítése esetén, figyelembe véve a szabályozók követelményeit és ajánlásait.
A régi mítosz, hogy a személyes adatokat nem lehet felhőben tárolni, még mindig rendkívül népszerű. Csak részben igaz: a személyes adatokat valóban nem lehet elhelyezni akárhol, bármilyen felhőben. Bizonyos technikai intézkedések betartása, valamint bizonyos tanúsított megoldások alkalmazása szükséges. Ha a szolgáltató megfelel minden jogszabályi követelménynek, a személyes adatok kiszivárgásával kapcsolatos kockázatok minimálisra csökkenthetők. Számos szolgáltatónak van külön infrastruktúrája a személyes adatok feldolgozására a 152-FZ szerint. Azonban a szolgáltató kiválasztásához is jól meg kell ismerni bizonyos kritériumokat, amelyeket mindenképpen érinteni fogunk alább.
Az ügyfelek gyakran keresnek meg minket aggályaikkal a személyes adatok felhőben történő tárolásával kapcsolatban. Nos, nézzük ezeket át azonnal.
Az adatok elveszhetnek átvitel vagy migráció során.
Ettől nem kell tartani — a szolgáltató biztosítja az ügyfél számára a védett adatátviteli csatorna létrehozását, tanúsított megoldásokra építve, fokozott hitelesítési intézkedéseket a partnerek és munkavállalók számára. Csak a megfelelő védelmi intézkedéseket kell kiválasztani és megvalósítani az ügyféllel való együttműködés során.
Rendőrök érkeznek, és elviszik / lezárják / áramtalanítják a szervert.
Teljesen érthető, hogy a megrendelők aggódnak amiatt, hogy az üzleti folyamataik megsérülhetnek a infrastruktúra elégtelen ellenőrzése miatt. Általában azok a kliensek aggódnak, akiknek a gépei korábban kisebb szervertermekben helyezkedtek el, nem pedig a specializált adatközpontokban. A valóságban az adatközpontok modern eszközökkel vannak felszerelve, mind fizikai, mind információs védelem terén. Bármilyen művelet egy ilyen adatközpontban gyakorlatilag lehetetlen végrehajtani elegendő indoklás és dokumentum nélkül, és az ilyen tevékenységek komoly eljárások betartását követelik meg. Ezen kívül a szerver „kihúzása” az adatközpontból más szolgáltatói ügyfeleket is érinthet, és ez már biztosan senkinek sem szükséges. Ráadásul senki nem tudja megmutatni éppen a „te” virtuális szerveredet, így ha valaki el akarja lopni vagy akciót akar indítani, először számos bürokratikus akadályba ütköznie kell. Ezen idő alatt valószínűleg többször is át tudsz migrálni egy másik platformra.
A hackerek feltörik a felhőt és ellopják az adatokat
Az internet és a nyomtatott sajtó tele van címsorokkal, amelyek arról számolnak be, hogy egy újabb felhő áldozatául esett a kiberbűnözőknek, és milliók adatainak szivárgása történt. A legtöbb esetben a sebezhetőségek nem a szolgáltató oldalán, hanem az áldozatok informatikai rendszereiben kerültek felfedezésre: gyenge vagy akár alapértelmezett jelszavak, „lyukak” a weboldalak és adatbázisok motorjában, valamint a vállalkozások banális gondatlansága a védelmi eszközök és az adatokhoz való hozzáférés megszervezésében. Minden tanúsított megoldást ellenőriznek sebezhetőségekre. Mi is rendszeresen végezünk „ellenőrző” penetrációs teszteket és biztonsági auditokat, akár önállóan, akár külső szervezetek segítségével. A szolgáltató számára ez a hírnév és az üzlet szempontjából is fontos kérdés.
A szolgáltató/az alkalmazottak jogtalan célokra ellopják az adatokat
Ez egy elég kényes téma. Számos információbiztonsági cég "megijeszti" ügyfeleit, és ragaszkodik ahhoz, hogy "a belső munkatársak veszélyesebbek, mint a külső hackerek". Talán bizonyos esetekben ez igaz, de üzletet építeni nem lehet bizalom nélkül. Időről időre felbukkanak hírek arról, hogy az alkalmazottak ügyféladatokat adnak át rosszindulatú szereplőknek, miközben a belső biztonság sokszor sokkal gyengébben van megszervezve, mint a külső. Fontos megérteni, hogy bármely nagy szolgáltató rendkívül nem érdekelt a negatív esettanulmányokban. A szolgáltató munkatársainak tevékenysége jól szabályozott, a szerepek és felelősségi területek elkülönítettek. Minden üzleti folyamat úgy van felépítve, hogy az adatlopás esélye rendkívül kicsi, és mindig észlelhetők a belső szolgáltatások által, ezért az ügyfeleknek nem kell aggodalmakat táplálniuk e téren.
Keveset fizet, mert a vállalkozása adataival fizeti a szolgáltatásokat.
Még egy mítosz: az ügyfél, aki megfizethető áron bérel védett infrastruktúrát, valójában az adataival fizet érte – ezt gyakran gondolják azok a szakemberek, akik szívesen olvasnak néhány összeesküvés-elméletet lefekvés előtt. Először is, bármilyen művelet elvégzésének lehetősége az adataival, a megbízásban foglaltakon kívül, gyakorlatilag nulla. Másodszor, egy megfelelő szolgáltató nagyra értékeli a veled való kapcsolatát és a hírnevét — rajtad kívül számos más ügyfele is van. Sokkal valószínűbb az ellenkező forgatókönyv, amelyben a szolgáltató elszántan védi ügyfelei adatait, amelyekre az üzlete is épül.
Felhőszolgáltató választás az adatkezeléshez
Napjaink piacán számos megoldás elérhető az adatkezelő cégek számára. Az alábbiakban általános ajánlásokat adunk a megfelelő választáshoz.
A szolgáltatónak készen kell állnia arra, hogy hivatalos szerződést kössön a felek kötelezettségeinek, a szolgáltatási szint megállapodásnak és a felelősségi területeknek az adatkezelés szempontjából történő leírásával. Gyakorlatilag a te és a szolgáltató között, a szolgáltatási szerződésen kívül, alá kell írni egy megbízást az adatkezelésre. Minden esetben érdemes ezeket alaposan átnézni. Fontos megérteni a felelősségi területek meghatározását közötted és a szolgáltató között.
Felhívjuk figyelmét, hogy a szegmensnek meg kell felelnie a követelményeknek, ami azt jelenti, hogy rendelkeznie kell a biztonsági szintet jelző tanúsítvánnyal, amely nem lehet alacsonyabb, mint amit az Ön információs rendszere megkövetel. Előfordulhat, hogy a szolgáltatók csak a tanúsítvány első oldalát teszik közzé, amelyből nem sok érthető dolog derül ki, vagy hivatkoznak egy auditra vagy megfelelőségi eljárásra anélkül, hogy a tanúsítványt közzé tennék ("volt fiú?"). Érdemes kérni azt – ez egy nyilvános dokumentum, amely tartalmazza, hogy ki végezte a tanúsítást, meddig érvényes, hol található a felhő stb.
A szolgáltatónak információt kell nyújtania arról, hogy hol találhatók a helyszínei (védendő objektumok), hogy Ön ellenőrizhesse az adatai elhelyezését. Emlékeztetjük, hogy a személyes adatok kezdeti gyűjtése az Orosz Föderáció területén kell, hogy történjen, így a szerződésben/tanúsítványban célszerű látni a típusú adatközpontok címét.
A szolgáltatónak hitelesített biztonsági eszközöket (SZÉ) és titkosító eszközöket (TKÉ) kell használnia. Természetesen a legtöbb szolgáltató nem hirdeti a használt biztonsági technikai eszközöket és a megoldások architektúráját. De Ön mint ügyfél nem maradhat erről informálatlan. Például a rendszergazdai portálhoz való távoli csatlakozáshoz biztonsági eszközöket kell használni. A szolgáltató nem tudja kikerülni ezt a követelményt, és biztosít majd Önnek (vagy megköveteli, hogy Ön használja) a hitelesített megoldásokat. Tesztelje az erőforrásokat, és azonnal megérti, hogyan és mi működik.
Nagyon kívánatos, hogy a felhőszolgáltató kiegészítő szolgáltatásokat nyújtson az információbiztonság területén. Ezek lehetnek különböző szolgáltatások: DDoS-támadások elleni védelem és WAF, vírusirtó szolgáltatás vagy homokozó stb. Mindez lehetővé teszi, hogy a védelmet mint szervizt kapja, ne kelljen a védelmi rendszerek kiépítésével foglalkoznia, hanem a business alkalmazásokra összpontosítson.
A szolgáltatónak a FSTEK és az FSB engedélyezett szolgáltatójának kell lennie. Általában az ilyen információk közvetlenül a weboldalon találhatók. Kérje el ezeket a dokumentumokat, és ellenőrizze, hogy helyesen szerepelnek-e a szolgáltatások nyújtásának címei, a szolgáltató cég neve stb.
Összefoglalva: az infrastruktúra bérlése lehetővé teszi a CAPEX elkerülését, miközben csak a saját üzleti alkalmazásainak és adataiknak felel meg, a nehéz kötelezettségeket a szolgáltatóra hárítva.
Hogyan zajlott a tanúsításunk
Nemrégiben sikeresen átadtuk a „FZ-152 védett felhő” infrastruktúrájának újraértékelését, hogy megfeleljen a személyes adatok kezelésére vonatkozó követelményeknek. A munkát a „Nemzeti Akkreditáló Központ” végezte.
Jelenleg a „FZ-152 védett felhő” tanúsítva lett információs rendszerek tárolására, feldolgozására vagy továbbítására vonatkozóan, amelyek személyes adatokat kezelnek (IISP) a UZ-3 szint követelményeinek megfelelően.
A tanúsítási eljárás az adatszolgáltató infrastruktúrájának védelmi szintre való megfelelésének ellenőrzését jelenti. Maga a szolgáltató IaaS szolgáltatást nyújt, és nem személyes adatokat kezelő üzemeltető. A folyamatól elvárások az szervezeti (dokumentáció, rendeletek, stb.) és technikai intézkedések (védelmi eszközök beállítása stb.) értékelését is magában foglalja.
Nem nevezhetjük triviálisnak. Annak ellenére, hogy a tanúsítványok megadásának módszerei és programjai már 2013 óta léteznek, még mindig nincsenek szigorú programok felhő alapú objektumok számára. A tanúsító központok saját tapasztalataik alapján dolgozzák ki ezeket a programokat. Az új technológiák megjelenésével a programok bonyolultabbá és korszerűbbé válnak, így a tanúsítónak tapasztalattal kell rendelkeznie a felhő alapú megoldásokkal és értenie kell a specifikus jellemzőiket.
A mi esetünkben a védendő objektum két helyszínből áll.
A felhőforrások (szerverek, tároló rendszerek, hálózati infrastruktúra, védelmi eszközök stb.) közvetlenül a DC-ban helyezkednek el. Természetesen, egy ilyen virtuális DC csatlakozik a közhasználatú hálózatokhoz, így bizonyos követelményeket teljesíteni kell a tűzfalak tekintetében, például tanúsított tűzfalak használata esetén.
A másik része az objektumnak a felhőmenedzsment eszközök. Ezek olyan munkastációk (adminisztrátori munkahely), ahonnan a védett szegmens irányítása történik.
A helyszínek összekapcsolódnak egy VPN-csatornán, amelyet kriptográfiai védelemmel (SKZI) hoztak létre.
Mivel a virtualizációs technológiák a fenyegetések megjelenéséhez vezetnek, további tanúsított védelmi eszközöket is alkalmazunk.
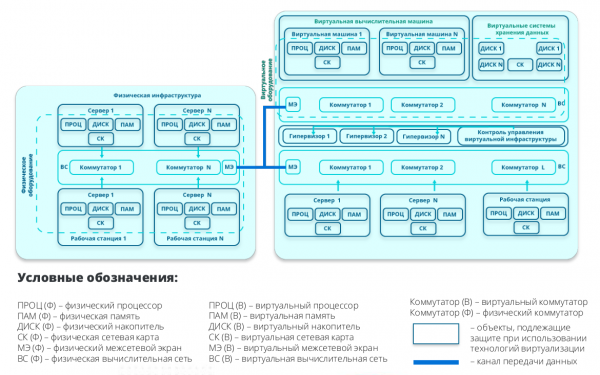 A tanúsító szemszögéből nézve a struktúra schemáját
Ha a kliensnek szüksége van az ő ISPDN tanúsítására, akkor az IaaS bérlés után csak az információs rendszer értékelését kell elvégeznie, amely a virtuális adatközpont szintje felett van. Ez a folyamat magában foglalja az infrastruktúra és az azon használt szoftver ellenőrzését. Mivel az összes infrastruktúrával kapcsolatos kérdésben hivatkozhat a szolgáltató tanúsítványára, önnek csak a szoftverrel kell foglalkoznia.
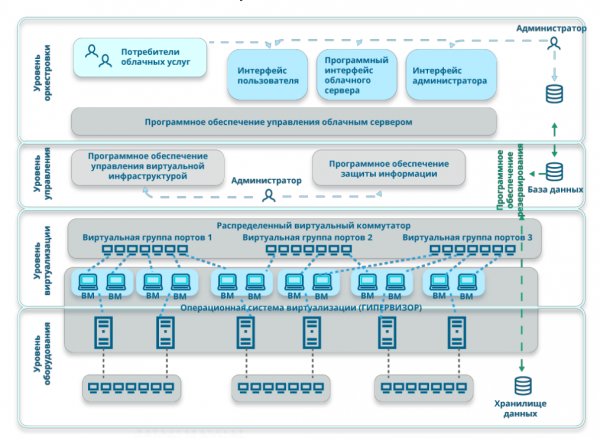 Absztrakciós szintű megosztás
Zárásként itt van egy rövid ellenőrzőlista azoknak a cégeknek, akik már dolgoznak a PDa-n, vagy akiket ez még csak tervez. Tehát, hogyan kell kezelni és elkerülni a csalódásokat.
Az audit és a fenyegetés-vázlatok kidolgozásához hívjon tapasztalt konzultánsokat az akkreditáló laboratóriumok közül, akik segítenek a szükséges dokumentációk kidolgozásában és eljuttatják Önt a műszaki megoldások szakaszába.
A felhőszolgáltató kiválasztásának szakaszában figyeljen a tanúsítvány meglétére. Jó, ha a cég nyilvánosan közzétette azt a weboldalán. A szolgáltatónak a FSTEK és az FSB licenctulajdonosának kell lennie, a kínált szolgáltatásnak pedig tanúsítottnak kell lennie.
Győződjön meg róla, hogy hivatalos szerződést kötnek, és aláírásra kerül a PDn feldolgozásának megbízása. Ezen alapjában elvégezheti mind a megfelelőségi ellenőrzést, mind az ISPDN tanúsítványt. Ha ezek a feladatok a műszaki projekt és a műszaki dokumentáció kidolgozása során terhesnek tűnnek, érdemes külső tanácsadó cégekhez fordulni az akkreditáló laboratóriumok közül.
Ha Ön számára aktuális a PDn feldolgozásának kérdése, szeptember 18-án, ezen a pénteken örömmel látjuk a webináriumon. .
Forrás: habr.com
