

Nemrég osztottam meg a szervezetünkben. A kommentekben komoly kérdés merült fel a USB over IP hardvermegoldások informatikai biztonságával kapcsolatban, ami minket is aggaszt.
Tehát először is határozzuk meg a kiindulási feltételeket.
- Nagyon sok elektronikus védőkulcsunk van.
- Hozzáférésük szükséges különböző földrajzi helyekről.
- Csak az USB over IP hardvermegoldásokat vizsgáljuk, és próbáljuk meg a megoldást biztonságossá tenni további szervezeti és technikai intézkedések bevezetésével (alternatívák nem kerülnek megvitatásra).
- A cikk keretein belül nem fogom teljesen részletezni a vizsgált fenyegetési modelleket (sok mindent meg lehet nézni a ), de vázlatosan két pontra szeretnék kitérni. Kiküszöböljük a modellből a társadalmi manipulációt és a felhasználók illegális cselekedeteit. Azt vizsgáljuk, hogy milyen lehetőségek vannak az USB eszközökhöz való jogosulatlan hozzáférésre bármelyik hálózaton, anélkül hogy rendelkezésünkre állnának a szokásos belépési adatok.
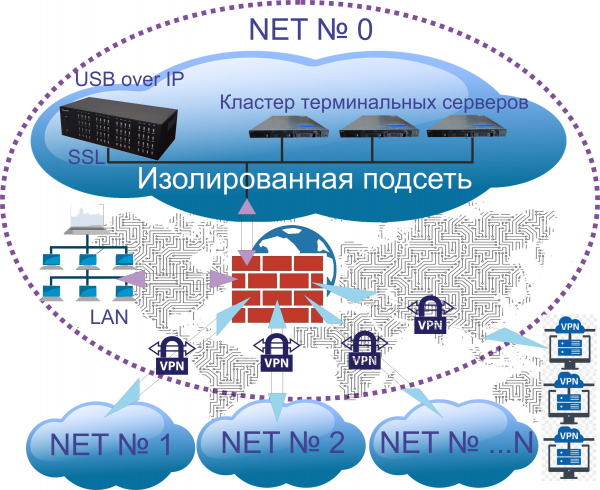
Az USB eszközökhöz való hozzáférés biztonsága érdekében a következő szervezeti és technikai intézkedéseket hoztuk:
1. Szervezeti biztonsági intézkedések.
Az irányított USB over IP koncentrátor olyan zárható, kulcsos szerverszekrénybe van telepítve, amely biztosítja a fizikai hozzáférést (beléptető rendszer a helyiségbe, videokamerás megfigyelés, kulcsok és hozzáférési jogok egy szűk kör számára).
A szervezetünkben használt USB eszközöket három csoportra osztottuk:
- Kritikus. Pénzügyi elektronikus aláírások – a bankok ajánlásai szerint használjuk (nem USB over IP-n keresztül)
- Fontos. Elektronikus aláírások kereskedelmi platformokhoz, szolgáltatásokhoz, elektronikus dokumentumokhoz, jelentésekhez stb., egyes szoftverekhez tartozó kulcsok – irányított USB over IP koncentrátorral használják őket.
- Nem kritikus. Számos kulcs szoftverekhez, kamerák, néhány Flash memória és nem kritikus információt tartalmazó lemezek, USB modemek – irányított USB over IP koncentrátorral használják őket.
2. Technikai biztonsági intézkedések.
A kiépített USB over IP koncentrátorhoz való hálózati hozzáférés kizárólag egy elszigetelt alműveleten belül biztosított. Az elszigetelt alművelethez való hozzáférés a következő forrásokból történik:
- terminál szerverek farmjából,
- VPN-en keresztül (tanúsítvány és jelszó) korlátozott számú számítógép és laptop számára, a VPN-en állandó címeket kapnak,
- VPN-alagutak révén, amelyek összekapcsolják a regionális irodákat.
A DistKontrolUSB USB over IP koncentrátor legjobban kezelt funkciói a következők:
- Az USB eszközök eléréséhez az USB over IP koncentrátor használ SSL titkosítást (a koncentrátoron a titkosítás engedélyezve van), bár lehet, hogy ez már felesleges.
- Be van állítva az "USB eszközökhöz való hozzáférés IP cím alapján történő korlátozása". Az IP cím alapján a felhasználónak engedélyezhető vagy megtiltható a hozzáférés a hozzárendelt USB eszközökhöz.
- Be van állítva az "USB porthoz való hozzáférés korlátozása bejelentkezés és jelszó alapján". Ennek megfelelően a felhasználók hozzáférési jogokat kaptak az USB eszközökhöz.
- "USB eszközhöz való hozzáférés korlátozása bejelentkezés és jelszó alapján" használatát elvetettük, mivel az összes USB kulcs állandóan csatlakozik az USB over IP koncentrátorhoz, és nem cserélgetjük őket egyik portra a másikra. Számunkra ésszerűbb hozzáférést biztosítani a felhasználóknak az USB portra, amelyhez hosszú távon csatlakoztatva van egy USB eszköz.
- Az USB portok fizikai bekapcsolása és kikapcsolása a következők által történik:
- Szoftver és EDO kulcsok esetében - a koncentrátor által ütemezett feladatok segítségével (bizonyos kulcsokat reggel 9.00-ra és este 18.00-ra programoztunk, másokat 13.00-tól 16.00-ig);
- Kereskedelmi piacok és különböző szoftver kulcsok esetében - azokkal a felhasználókkal, akik jogosultsággal rendelkeznek a WEB felületen keresztül;
- Kamerák, valamint nem kritikus információkat tartalmazó USB flash meghajtók és lemezek - mindig be vannak kapcsolva.
Tervezzük, hogy ez a hozzáférés szervezési mód biztonságos használatot biztosít az USB eszközök számára:
- regionális irodákból (feltételezhetően NET №1 …… NET № N),
- korlátozott számú számítógép és laptop számára, amelyek USB eszközöket csatlakoztatnak a globális hálózaton keresztül,
- az alkalmazás terminál szerverein közzétett felhasználók számára.
A megjegyzésekben szeretnénk hallani konkrét gyakorlati intézkedéseket, amelyek növelik az információbiztonságot az USB eszközökhöz való globális hozzáférés biztosításában.
Forrás: habr.com
