

Számos ok miatt szükség volt VPN-kapcsolat létrehozására a VMWare Cloud Director hálózata és egy külön Ubuntu gép között a felhőben. Ez a megjegyzés nem kívánja teljeskörűen bemutatni a témát, csupán egy kis útmutató.
A hálózaton csak egyetlen, 2015-ös cikk található a témában "».
Sajnos közvetlenül nem tudtam felhasználni, mivel erősebb titkosítást szerettem volna, nem önaláírt tanúsítványt, és a NAT mögött a leírt konfiguráció nem működne.
Ezért le kellett ülnöm, és átnézni a dokumentációt.
Alapként egy régen használt konfigurációt vettem, amely lehetővé teszi a csatlakozást gyakorlatilag bármely operációs rendszerből, és egyszerűen hozzáadtam egy darabot, amely lehetővé teszi a csatlakozást az NSX Edge-hez.
Mivel a Strongswan szerver telepítése és teljes körű beállítása meghaladja a megjegyzés kereteit, lehetővé teszem, hogy hivatkozzak .
Tehát, lépjünk át közvetlenül a beállításokra.
A kapcsolat sémája a következőképpen fog kinézni:
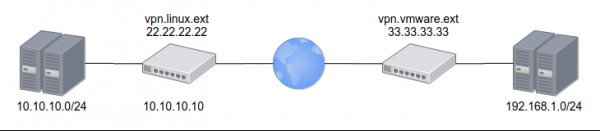
A VMWare oldaláról a külső cím 33.33.33.33, a belső hálózat 192.168.1.0/24
A Linux oldaláról a külső cím 22.22.22.22, a belső hálózat 10.10.10.0/24
szükség lesz továbbá egy Let's Encrypt tanúsítvány beállítására a vpn.linux.ext címhez
PSK mindkét oldalon: ChangeMeNow!
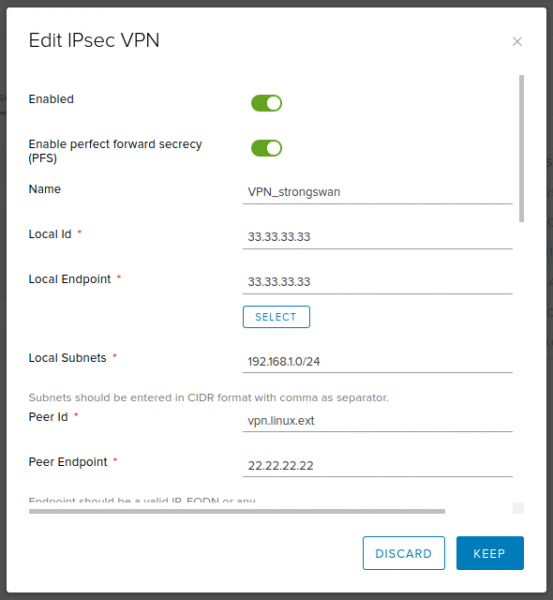
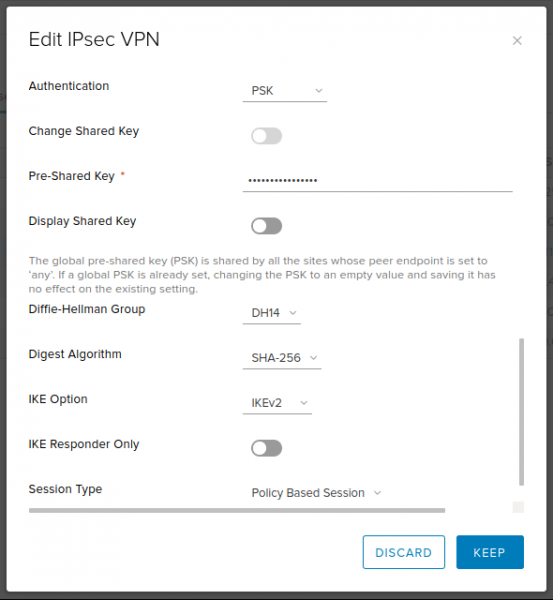
Beállítás NSX Edge oldaláról:
Szöveg
Engedélyezve: igen
Engedélyezze a tökéletes előrehaladási titkosítást (PFS): igen
Név: VPN_strongswan (tetszés szerint)
Helyi Id: 33.33.33.33
Helyi Végpont: 33.33.33.33
Helyi Alhálózatok: 192.168.1.0/24
Pár Id: vpn.linux.ext
Pár Végpont: 22.22.22.22
Pár Alhálózatok: 10.10.10.0/24
Titkosító Algoritmus: AES256
Hitelesítés: PSK
Előre megosztott kulcs: ChangeMeNow!
Diffie-Hellman Csoport: 14 (2048 bit — megfelelő kompromisszum a sebesség és a biztonság között. De ha szeretné, állíthat nagyobbat is)
Összegző Algoritmus: SHA256
IKE Opció: IKEv2
IKE Válaszadó Csak: nem
Ülés Típusa: Politikai Alapú Ülés
Képernyőképek
Beállítás Strongswan oldaláról:
ipsec.conf
# /etc/ipsec.conf
config setup

conn %default
	dpdaction=clear
	dpddelay=35s
	dpdtimeout=300s

	fragmentation=yes
	rekey=no

	ike=aes256gcm16-aes256gcm12-aes128gcm16-aes128gcm12-sha256-sha1-modp2048-modp4096-modp1024,aes256-aes128-sha256-sha1-modp2048-modp4096-modp1024,3des-sha1-modp1024!
	esp=aes128gcm12-aes128gcm16-aes256gcm12-aes256gcm16-modp2048-modp4096-modp1024,aes128-aes256-sha1-sha256-modp2048-modp4096-modp1024,aes128-sha1-modp2048,aes128-sha1-modp1024,3des-sha1-modp1024,aes128-aes256-sha1-sha256,aes128-sha1,3des-sha1!

	left=%any
	leftsubnet=10.10.10.0/24
        leftcert=certificate.pem
	leftfirewall=yes
	leftsendcert=always

	right=%any
	rightsourceip=192.168.1.0/24
	rightdns=77.88.8.8,8.8.4.4

	eap_identity=%identity

# IKEv2
conn IPSec-IKEv2
	keyexchange=ikev2
	auto=add

# BlackBerry, Windows, Android
conn IPSec-IKEv2-EAP
	also="IPSec-IKEv2"
	rightauth=eap-mschapv2

# macOS, iOS
conn IKEv2-MSCHAPv2-Apple
	also="IPSec-IKEv2"
	rightauth=eap-mschapv2
	leftid=vpn.linux.ext

# Android IPsec Hybrid RSA
conn IKEv1-Xauth
	keyexchange=ikev1
	rightauth=xauth
	auto=add

# VMWare IPSec VPN
conn linux-nsx-psk
	authby=secret
	auto=start
	leftid=vpn.linux.ext
	left=10.10.10.10
	leftsubnet=10.10.10.0/24
	rightid=33.33.33.33
	right=33.33.33.33
	rightsubnet=192.168.1.0/24
	ikelifetime=28800
	keyexchange=ikev2
	lifebytes=0
	lifepackets=0
	lifetime=1h
ipsec.secret
# /etc/ipsec.secrets
: RSA privkey.pem

# Create VPN users accounts
# ВНИМАНИЕ! После логина сначала пробел, потом двоеточие.

user1 : EAP "stongPass1"
user2 : EAP "stongPass2"
%any 33.33.33.33 : PSK "ChangeMeNow!"
ezután elegendő újra átnézni a konfigurációt, elindítani a kapcsolatot, és ellenőrizni, hogy létrejött:
ipsec update
ipsec rereadsecrets
ipsec up linux-nsx-psk
ipsec status
Remélem, ez a kis megjegyzés hasznosnak bizonyul, és spórol valakinek pár órát.
Forrás: habr.com
