

A jogosultságok emelése az a bűnözői tevékenység, amikor egy támadó a meglévő fiókjogosultságokat felhasználva magasabb szintű hozzáférést szerez a rendszerben. Bár a jogosultságok emelése lehet a nulladik napi sebezhetőségek kihasználásának eredménye, vagy a célzott támadást végző szakemberek munkája, vagy jól álcázott rosszindulatú programok által, leggyakrabban mégis a számítógép vagy a fiók helytelen konfigurációjának következménye. A támadás folytatása során a bűnözők számos különálló sebezhetőséget használnak ki, amelyek együttesen katasztrofális adatlopáshoz vezethetnek.
Miért nem kellene a felhasználóknak helyi adminisztrátori jogokat kapniuk?
Ha biztonsági szakember vagy, nyilvánvalónak tűnhet, hogy a felhasználók nem rendelkezhetnek helyi adminisztrátori jogokkal, mivel ez:
- Növeli a fiókjuk sebezhetőségét különböző támadásokkal szemben
- Súlyosabbá teszi ezeket a támadásokat
Sajnos sok szervezet számára ez még mindig nagyon vitatott kérdés, amely gyakran élénk vitákat generál (lásd például, ). Anélkül, hogy a vita részleteibe bocsátkoznánk, úgy véljük, hogy a támadó helyi adminisztrátori jogokat kapott a vizsgált rendszeren: akár exploit, akár annak következtében, hogy a gépek nincsenek megfelelően védve.
1. DNS név visszafelé történő feloldása PowerShell segítségével
Alapértelmezés szerint a PowerShell számos helyi munkaállomáson és a legtöbb Windows szerveren telepítve van. Bár nem túlzás azt mondani, hogy hihetetlenül hasznos automatizáló és kezelő eszköz, egyben szinte láthatatlan (nyomot nem hagyó támadási program).
Ebben az esetben a támadó hálózati felderítést végez PowerShell script segítségével, sorban végigpróbálva a hálózat IP-cím tartományát, próbálva meghatározni, hogy a megadott IP cím feloldható-e egy csomóponthoz, és ha igen, mi a csomópont hálózati neve.
Számos mód létezik ennek a feladatnak a végrehajtására, de a Az ADComputer megbízható választás, mivel valóban gazdag adatokat szolgáltat minden egyes csomópontról:
import-module activedirectory Get-ADComputer -property * -filter { ipv4address -eq '10.10.10.10'}Ha a nagy hálózatokban a teljesítmény problémákat okoz, akkor használható a visszafelé DNS lekérdezés:
[System.Net.Dns]::GetHostEntry('10.10.10.10').HostName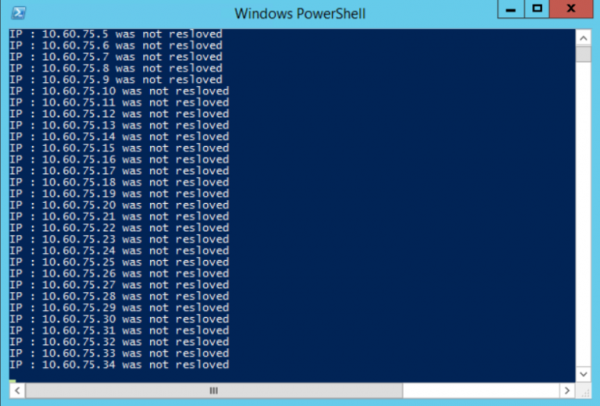
Ez a módszer a csomópontok hálózati listázására nagyon népszerű, mivel a legtöbb hálózat nem alkalmaz nulladik biztonsági modellt, és nem figyeli a belső DNS lekéréseket gyanús aktivitási csúcsokra.
2. lépés: Cél kiválasztása
Ennek a lépésnek a végső eredménye egy lista a szerverek és munkaállomások hosztneveiről, amely felhasználható a támadás folytatásához.
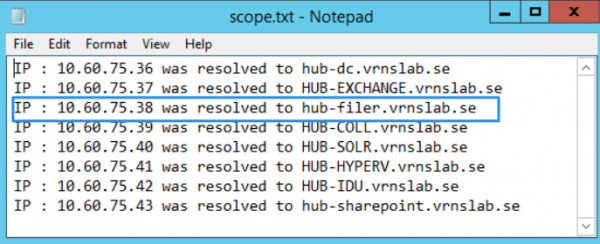
A név alapján a 'HUB-FILER' szerver valószínűleg méltó célpontnak tűnik, mivel az idő előrehaladtával a fájlszerverek általában nagy mennyiségű hálózati mappa és túlzott hozzáférés felhalmozódására hajlamosak.
A Windows Intézőn keresztüli ellenőrzés lehetővé teszi számunkra, hogy meghatározzuk, van-e nyitott megosztott mappa, de a jelenlegi fiókunk nem tud hozzáférni (valószínűleg csak listázási jogaink vannak).
3. lépés: ACL vizsgálata
Most a HUB-FILER hoston és a célzott megosztott mappán, a sharénkban futtathatunk egy PowerShell szkriptet az ACL lista megszerzéséhez. Ezt megtehetjük a helyi gépről, mivel már rendelkezünk helyi rendszergazdai jogokkal:
(get-acl hub-filershare).access | ft IdentityReference,FileSystemRights,AccessControlType,IsInherited,InheritanceFlags –autoA végrehajtás eredménye:
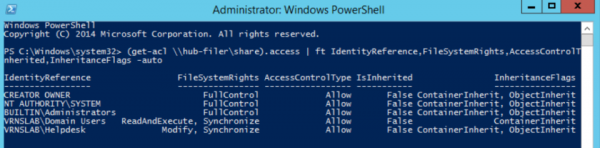
Ebből láthatjuk, hogy a Domain Users csoportnak csak listázási hozzáférése van, de a Helpdesk csoportnak már módosítási jogai is vannak.
4. lépés: Fiókok azonosítása
A 'Get-ADGroupMember' futtatásával Get-ADGroupMember -identity Helpdesk
A listában látható a számítógép fiók, amelyet már azonosítottunk és amelyhez már hozzáférést nyertünk: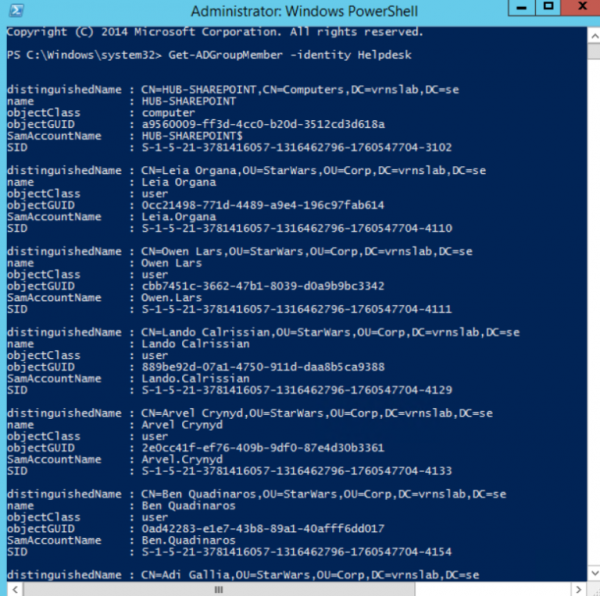
5. lépés: PSExec használata számítógép fiókként történő munkavégzéshez
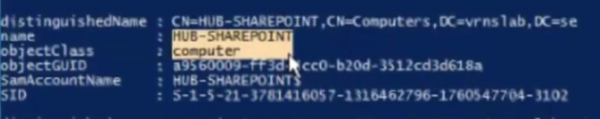
A Microsoft Sysinternals által készített PsExec lehetővé teszi, hogy parancsokat hajtsunk végre a SYSTEM@HUB-SHAREPOINT rendszerfiókjának kontextusában, amely, mint tudjuk, a célzott Helpdesk csoport tagja. Tehát csak annyit kell tennünk:
A Microsoft Sysinternals lehetővé teszi, hogy parancsokat hajtsunk végre a SYSTEM@HUB-SHAREPOINT rendszerfiók kontextusában, amely, mint tudjuk, a Helpdesk célcsoport tagja. Ez azt jelenti, hogy elegendő végrehajtanunk:
PsExec.exe -s -i cmd.exeEzután teljes hozzáféréssel rendelkezik a célmappához, a HUB-FILERshareHR-hez, mivel a HUB-SHAREPOINT számítógép-felhasználói fiókján keresztül dolgozik. Ezzel a hozzáféréssel az adatok másolhatók hordozható tárolóeszközre, vagy más módon kinyerhetők és továbbíthatók a hálózaton.
6. lépés: A támadás észlelése
Ez a konkrét fiókjogosultsági beállítási sebezhetőség (amikor számítógépes fiókok hozzáférnek megosztott hálózati mappákhoz felhasználói fiókok vagy szolgáltatási fiókok helyett) észlelhető. Azonban a megfelelő eszközök nélkül ezt nagyon nehéz elvégezni.
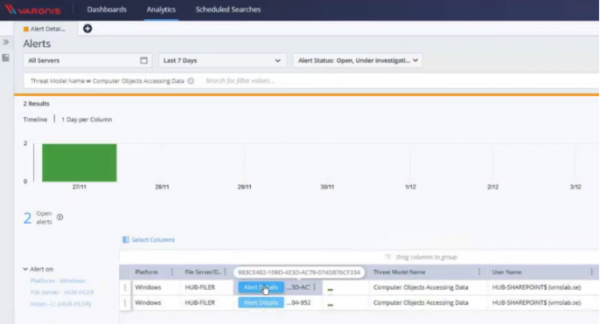
E támadási kategória észlelésére és megelőzésére használhatjuk a számítógépes fiókokat tartalmazó csoportok azonosítására, majd ezekhez a hozzáférés letiltására. tovább megy, és lehetővé teszi, hogy kifejezetten ehhez a forgatókönyvhöz értesítést hozzunk létre.
Az alábbi képernyőképen látható a felhasználói értesítés, amely akkor aktiválódik, amikor a számítógépes fiók hozzáfér a megfigyelt szerveren tárolt adatokhoz.
A következő lépések, a PowerShell segítségével
További információt szeretne? Használja a „blog” kódot a teljes, ingyenes hozzáféréshez a .
Forrás: habr.com
