

Több évvel ezelőtt egy nemzetközi tudóscsoport Massachusetts állambeli, pennsylvaniai és németországi müncheni egyetemekről a hagyományos proxyk hatékonyságát vizsgáló kutatást a cenzúra elleni küzdelem eszközeként. Ennek eredményeként a tudósok egy új blokkolókerülési módszert javasoltak, amely játékelméleten alapul. Elkészítettünk egy adaptált fordítást a munka főbb pontjairól.
Bevezetés
A jól ismert blokkoláskerülő eszközök, mint a Tor, a személyes és szelektív IP-címek elosztására építenek a blokkolásokkal sújtott területeken lévő felhasználók között. Ennek eredményeként a felhasználóknak észrevétlennek kell maradniuk azok számára, akik a blokkolásokat alkalmazzák. A Tor esetében az ilyen proxyelosztókat hídnak nevezik.
A hasonló szolgáltatások kulcsproblémája a belső támadás. A blokkolásokért felelős ügynökök maguk is használhatnak proxykat, hogy megtudják azok címeit, és blokkolhassák őket. A proxyk azonosításának valószínűségének minimalizálása érdekében a blokkoláskerülő eszközök különböző címkijelölési mechanizmusokat használnak.
Ezért a úgynevezett ad hoc heurisztika alkalmazására kerül sor, amelyet meg lehet kerülni. E probléma megoldására a kutatók úgy döntöttek, hogy a blokkoló hatóságok és a blokkoláskerülő szolgáltatások közötti küzdelmet játékként modellezik. Játékelméletet használva optimalizálták a viselkedési stratégiákat mindkét fél számára – különösen ez lehetővé tette egy proxymegosztási mechanizmus kidolgozását.
Hogyan működnek a hagyományos blokkoláskerülő rendszerek
Blokkoláskerülő eszközök, mint a Tor, Lantern és Psiphon, számított proxykat használnak, amelyek kívül esnek a korlátozásokkal sújtott területeken, és amelyeket a felhasználók forgalmának átirányítására és blokkolt forrásokhoz való eljuttatására használnak.
Ha a cenzorok tudomást szereznek egy ilyen proxy IP-címéről – például miután ők maguk használták – azt könnyedén feketelistára lehet tenni és blokk alá vetni. Ezért az ilyen proxyk IP-címei a valóságban sosem kerülnek nyilvánosságra, és a felhasználóknak a különböző mechanizmusok segítségével képesek hozzárendelni egy adott proxyhoz. Például a Tor híd-rendszerrel rendelkezik.
A fő cél tehát, hogy a felhasználók hozzáférést kapjanak a blokkolt forrásokhoz, és minimalizáljuk a proxy címeinek felfedésének valószínűségét.
Ennek a feladatnak a gyakorlati megoldása nem is olyan egyszerű – nagyon nehéz pontosan megkülönböztetni a normál felhasználókat a cenzoroktól, akik eltitkolják magukat. Az információk elrejtésére heurisztikus mechanizmusokat alkalmaznak. Például a Tor korlátozza a brídgek IP-címének számát, amelyeket a kliensek háromra korlátoznak egyetlen kérés keretében.
Ez azonban nem akadályozta meg Kína hatóságait abban, hogy rövid idő alatt felfedezzék az összes Tor-brídget. Átmeneti korlátozások bevezetése pedig komolyan befolyásolná a blokkolások megkerülésével foglalkozó rendszer használhatóságát, azaz egyes felhasználók nem tudnának hozzáférni a proxykhoz.
Hogyan oldja meg a játékelmélet ezt a problémát
A munkában leírt módszer a úgynevezett „főiskolai felvételi játékra” (college admissions game) épül. Ezen kívül feltételezzük, hogy a cenzúrát végző internetes ügynökök valós időben kommunikálhatnak egymással, és bonyolult taktikát alkalmazhatnak – például nem blokkolják azonnal a proxykat, vagy ezt azonnal megteszik a különböző körülmények függvényében.
Hogyan működik a főiskolai felvételi rendszer
Tegyük fel, hogy van n diákunk és m főiskolánk. Minden diák összeállítja a saját preferencialistáját az oktatási intézmények között, amely bizonyos kritériumok alapján készül (azaz csak azokat a főiskolákat rangsorolják, ahová jelentkeztek). Másrészről a főiskolák is rangsorolják a benyújtott dokumentumokkal rendelkező diákokat saját preferenciáik szerint.
Elsősorban a főiskola kizárja azokat, akik nem felelnek meg a kiválasztási kritériumoknak – őket még alacsonyabb férőhely esetén sem veszik fel. Ezt követően a felvetteket olyan algoritmus alapján válogatják, amely figyelembe veszi a szükséges paramétereket.
Létezhetnek úgynevezett „instabil felvételek” is – például ha van két diák, 1 és 2, akiket a főiskola a és b elfogadott, de a második diák szeretne a a főiskolán tanulni. A leírt kísérlet keretében csak a stabil kapcsolatokkal számoltak a felek között.
Az elhalasztott elfogadási algoritmus
Ahogy már említettük, van néhány diák, akit a főiskola semmilyen körülmények között nem fogad el. Ezért a késleltetett felvételi algoritmus feltételezi, hogy ezek a diákok nem nyújthatják be a jelentkezésüket erre az intézményre. Ilyen esetben minden diák próbálkozik azokkal a főiskolákkal, amelyek legjobban tetszenek nekik.
A q diák befogadására képes oktatási intézmény q főt vesz fel a legmagasabb rangsor alapján a saját kritériumai szerint, vagy mindet, ha a jelentkezők száma kevesebb, mint a szabad helyeké. A többieknek elutasítják a jelentkezését, és ezek a diákok a következő intézményhez nyújtják be a jelentkezésüket a preferenciáik listáján. Ez a főiskola is a legmagasabb rangú q diákot választja ki a benyújtott jelentkezések közül, valamint azok közül, akiket az első főiskolára nem vettek fel. Ismételten néhány ember nem jut tovább.
A folyamat akkor ér véget, ha minden diák bekerült egy főiskola várólistájára, vagy elutasították az összes olyan intézmény esetében, ahová jelentkezhetett. Végül a főiskolák véglegesen felveszik az összes várólistájukon szereplőt.
Mi köze van ehhez a proxy-nak?
Hasonlóan a diákokhoz és a főiskolákhoz, a tudósok minden kliensnek hozzárendeltek egy bizonyos proxy-t. Így létrejött egy játék, amit proxy assignment game-nek neveztek. A kliensek, beleértve a lehetséges cenzúrázó ügynököket, diákokként szerepelnek, akik meg akarják tudni a proxy címét, ami a főiskolák szerepét játssza – számukra van egy előre ismert végső kapacitás.
A leírt modellben n felhasználó (kliens) van A = {a1, a2, …, an}, akik proxy hozzáférést kérnek a blokkolás megkerüléséhez. Tehát ai a „mindösszesen” kliens azonosítója. Ezen n felhasználó közül m cenzúrázó ügynök, amelyet J = {j1, j2, …, jm} jelöl, a többiek pedig normál felhasználók. Az összes m ügynök központi hatóság alatt áll, amely utasításokat ad nekik.
Azt is feltételezzük, hogy van egy sor proxy P = {p1, p2, …, pl}. Minden kérés után a kliens információt (IP-cím) kap a forrástól k proxy-ról. Az idő intervallumokra van osztva, amelyeket szakaszoknak nevezünk, t jelöléssel (a játék t=0-nál kezdődik).
Minden kliens scoring funkciót használ a proxyk értékelésére. A tudósok használták a funkciót
Minden ügyfél a proxyk értékelésére használja a scoring funkciót. A tudósok ezt a funkciót használták  , hogy megjelölje azt a pontszámot, amelyet az ai felhasználó a px proxy-nak adott a t fázisban. Hasonlóképpen, minden proxy egy funkciót használ az ügyfelek értékelésére. Azaz
 – a pontszám, amelyet a px proxy adott az ai ügyfélnek a t fázisban.
Fontos megjegyezni, hogy az egész játék virtuális, azaz a proxy és az ügyfelek nevében maga a "disztribútor" játszik. Ehhez nem szükséges ismernie az ügyfél típusát, költségvetését a proxy-k használata kapcsán. Minden fázisban zajlik a játék, és egy elhalasztott döntés algoritmus is használatban van.
Eredmények
A szimulációk eredményei alapján a játékelmélet alkalmazásával nyert módszer hatékonyabb volt a meglévő blokkoláselhárító rendszerekhez képest.
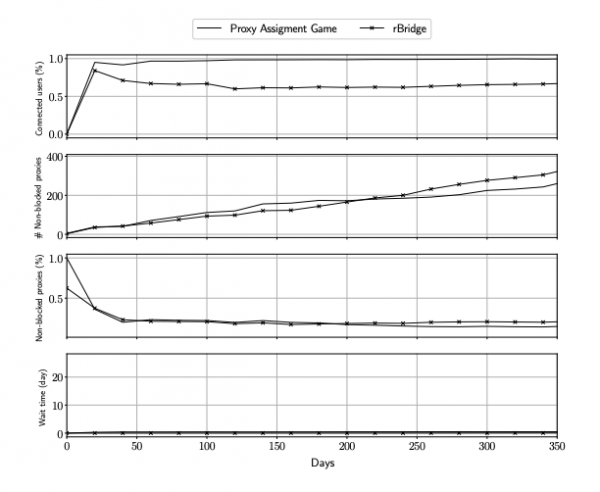
Összehasonlítás az rBridge VPN-szolgáltatással
Eközben a tudósok kiemeltek néhány fontos szempontot, amelyek befolyásolhatják az ilyen rendszerek működésének minőségét:
- Függetlenül a cenzorok akcióstratégiájától, a blokkoláselhárító rendszernek folyamatosan új proxikkal kell bővülnie, különben hatékonysága csökkenni fog.
- Ha a cenzoroknak jelentős erőforrásaik vannak, akkor fokozhatják a blokkolás hatékonyságát, földrajzilag elosztott ügynökök hozzáadásával a proxik keresésére.
- Az új proxik hozzáadásának sebessége kritikus a blokkoláselhárító rendszer hatékonysága szempontjából.
Hasznos linkek és anyagok a :
Forrás: habr.com
