

Nem olyan rég telepítettünk megoldást Windows terminál szerveren. Ahogy szokás, az alkalmazottak asztalára létrehoztunk parancsikonokat a csatlakozáshoz, és azt mondtuk - dolgozzanak. De a felhasználók félelemben éltek a Kiberbiztonság miatt. Amikor csatlakoztak a szerverhez, és látták az olyan üzeneteket, mint: „Bízik ebben a szerverben? Biztos?” megijedtek, és hozzánk fordultak - minden rendben van, rákattinthatok az OK-ra? Ekkor döntöttünk úgy, hogy mindent szépítünk, hogy ne legyenek kérdések és pánik.
Ha a felhasználói még mindig ilyen félelmekkel érkeznek hozzád, és eleged van a „Többé ne kérdezd” jelölőnégyzet bejelöléséből - üdvözöljük a folytatásban.
Nulladik lépés. Felkészülés és bizalmi kérdések
Tehát a felhasználónk rákattint a mentett .rdp kiterjesztésű fájlra, és az alábbi kérést kapja:
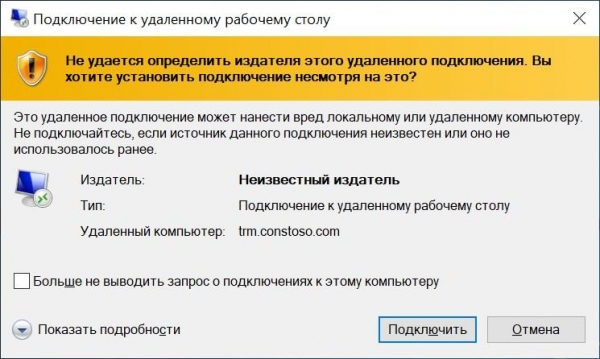
„Gyanús” csatlakozás.
Ennek az ablaknak a megszüntetésére egy speciális segédprogramot használunk, amelynek neve RDPSign.exe. A teljes dokumentáció, mint mindig, elérhető a , mi pedig áttekintjük a használati példát.
Először is szükségünk van egy tanúsítványra a fájl aláírásához. Ez lehet:
- Nyilvános.
- Belső tanúsító hatóság által kiadott.
- Teljesen önaláírt.
A legfontosabb, hogy a tanúsítvány képes legyen aláírni (igen, eltulajdonítható
a könyvelőktől az E- aláírás), és a kliens gépek megbízzanak benne. Itt én egy önaláírt tanúsítványt fogok használni.
Emlékeztetem, hogy az önaláírt tanúsítvány bírállomását csoportházirendek segítségével lehet megszervezni. Egy kicsit több részlet - a spoiler alatt.
Hogyan lehet a tanúsítványt megbízhatóvá tenni a GPO varázslatának segítségével
Először is szükség van a meglévő tanúsítványra zárt kulcs nélkül .cer formátumban (ezt a „Tanúsítványok” kezelőből történő exportálással lehet megtenni), és el kell helyezni egy felhasználók számára olvasható hálózati mappába. Ezt követően beállítható a csoportházirend.
A tanúsítvány importálása a következő részben állítható be: Számítógép konfigurálása - Politikai szabályzatok - Windows konfigurálása - Biztonsági beállítások - Nyílt kulcs politikák - Megbízható gyökér tanúsító hatóságok. Ezután jobb gombbal rákattintva importálhatjuk a tanúsítványt.
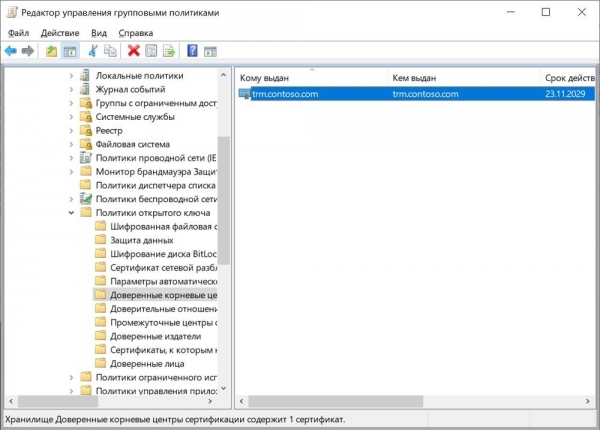
A beállított politika.
Most a kliens számítógépek megbíznak az önaláírt tanúsítványban.
Ha a bizalom kérdései megoldódnak, áttérhetünk a bejegyzés aláírásának kérdésére.
Első lépés. Szépen aláírjuk a fájlt
A tanúsítvány megvan, most meg kell tudnunk az ujjlenyomatát. Egyszerűen megnyitjuk a 'Tanúsítványok' konzolban, és a 'Tartalom' fülön másoljuk.
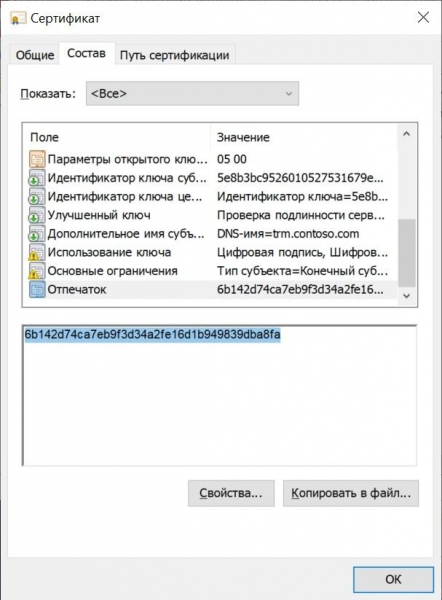
A szükséges ujjlenyomat.
Jobb, ha rögtön megfelelő formátumra hozzuk — csak nagybetűk és szóközök nélkül, ha vannak. Ezt könnyen megtehetjük a PowerShell konzolban a következő parancs segítségével:
("6b142d74ca7eb9f3d34a2fe16d1b949839dba8fa").ToUpper().Replace(" ","")
Ha megkaptuk az ujjlenyomatot a megfelelő formátumban, bátran aláírhatjuk az rdp fájlt:
rdpsign.exe /sha256 6B142D74CA7EB9F3D34A2FE16D1B949839DBA8FA .contoso.rdp
Ahol .contoso.rdp - abszolút vagy relatív útvonal a fájlunkhoz.
Miután a fájl alá van írva, már nem lehet megváltoztatni bizonyos paramétereket grafikus felületen, mint például a szerver neve (valóban, minek aláírni?). Ha szövegszerkesztővel módosítjuk a beállításokat, akkor az aláírás 'le fog állni'.
Most, ha dupla kattintunk a parancsikonra, az üzenet más lesz:
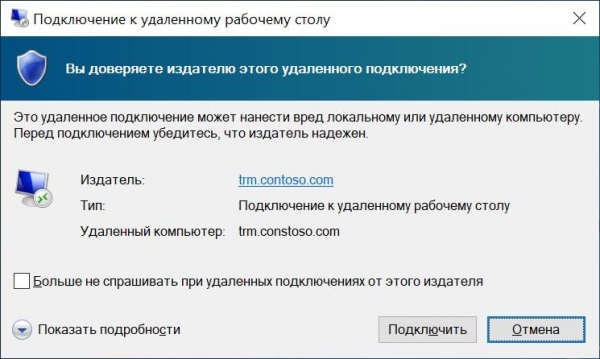
Új üzenet. A szín kevésbé veszélyes, már van előrelépés.
Szabaduljunk meg tőle is.
Második lépés. Ismét bizalmi kérdések
Ennek az üzenetnek a eltávolításához ismét csoportházirendre lesz szükségünk. Ezúttal az út a Számítógép konfigurációja — Házirendek — Adminisztratív sablonok — Windows összetevők — Távoli munkamenetek szolgáltatások — Távoli asztali kliens — Meghatározni a bizalmi RDP kiadók SHA1 tanúsítványainak ujjlenyomatait.
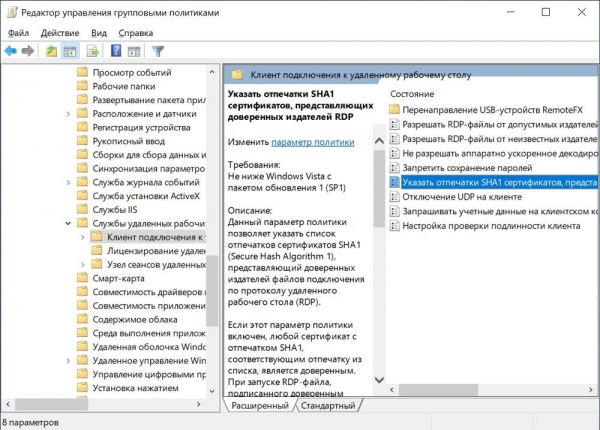
A szükséges házirend.
A házirendben elegendő hozzáadni a már ismerős ujjlenyomatot az előző lépésből.
Érdemes megjegyezni, hogy ez a házirend felülírja a 'Megengedni az RDP-fájlokat a megengedett kiadóktól és az alapértelmezett beállításokat' házirendet.
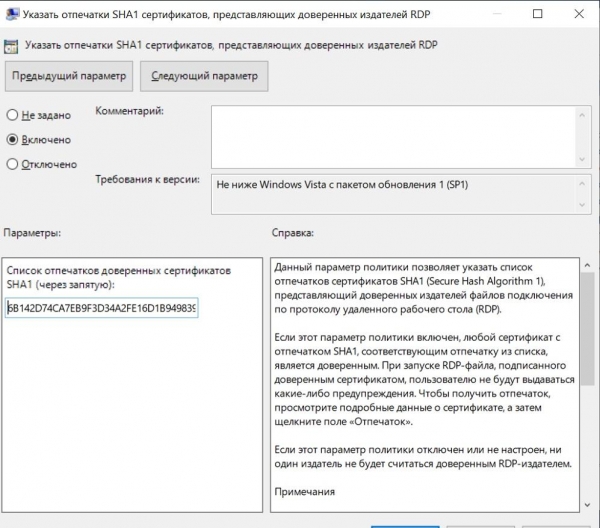
A beállított politika.
Tádá, most már nincsenek furcsa kérdések — csak bejelentkezési jelszó kérések. Hmm...
Harmadik lépés. Átlátható belépés a szerverre
Valóban, ha már bejelentkeztünk a domain számítógépére, akkor miért kellene újra beírnunk ugyanazt a bejelentkezést és jelszót? Az adatainkat 'áttetszően' átadjuk a szervernek. Az egyszerű RDP esetében (RDS Gateway használata nélkül) segítségünkre lesz... Helyes, a csoportházirend.
Lépjünk a részhez: Számítógép konfigurációja — Házirendek — Adminisztratív sablonok — Rendszer — Hitelesítő adatok átadása — Az alapértelmezett hitelesítő adatok átadásának engedélyezése.
Itt a listába hozzáadhatja a szükséges szervereket, vagy használhat wildcardot. Így fog kinézni: TERMSRV/trm.contoso.com vagy TERMSRV/*.contoso.com.
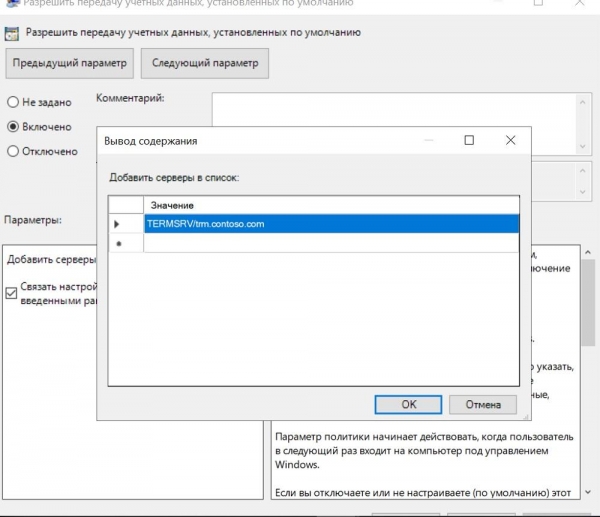
A beállított politika.
Most, ha ránézünk a parancsikonra, körülbelül így fog kinézni:
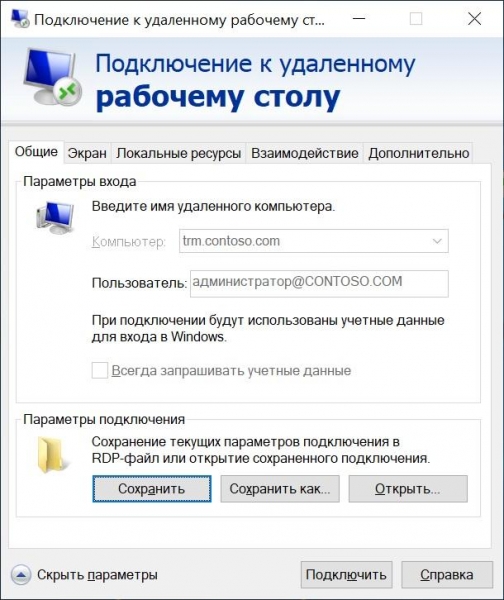
A felhasználónevet nem lehet módosítani.
Ha az RDS Gateway-t használja, engedélyeznie kell az adatátvitelt rajta is. Ehhez az IIS-kezelőben a „Hitelesítési módszerek” alatt ki kell kapcsolnia az anonim ellenőrzést és be kell kapcsolnia a Windows-hitelítést.
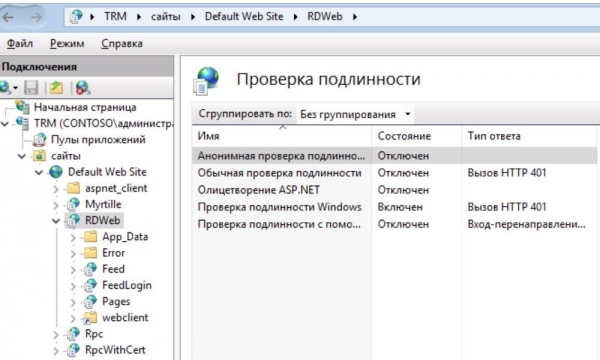
Beállított IIS.
Ne feledje, hogy a webszolgáltatásokat a következő parancs kiadásával újra kell indítani:
iisreset /noforce
Most már minden rendben van, nincsenek kérdések és kérések.
Csak a regisztrált felhasználók vehetnek részt a szavazáson. , kérem.
Mondja, aláírja a RDP parancsikonokat a felhasználóinak?
43%Nem, ők hozzászoktak, hogy az „OK” gombra kattintanak az üzeneteknél, anélkül hogy elolvasnák, sőt, egyesek maguk pipálnak a „Többet nem kérdezni” lehetőségnél.
29.2%Természetesen, én óvatosan, kézzel helyezem el a parancsikont, és minden felhasználóval együtt lépek be először a szerverre.
6.1%Természetesen, szeretem, ha minden rendben van.
21.5%Nem használok terminál szervereket.
65 felhasználó szavazott. 14 felhasználó tartózkodott.
Forrás: habr.com
