

Sok vállalat, különösen a FÁK területén, már kiépített IT infrastruktúrával rendelkezik, amelyben a felhasználók kezelésére és hitelesítésére gyakran a Microsoft Active Directory eszközt használják. És sok esetben, amikor ezek a vállalatok elkezdik tervezni a Zimbra Collaboration Suite bevezetését, felmerül a kérdés, hogy a ZCS hogyan illeszkedik az infrastruktúrájukba, és képes-e a Microsoft AD-t használni a felhasználók hitelesítésére? Nos, a Zimbra teljes mértékben képes együtt működni az Active Directory-val, és most bemutatjuk, hogyan érhető el ez.
Tegyük fel, hogy a vállalata infrastruktúrájában az Active Directory a következő domainen található: domain.local, míg a Zimbra-t a következő domainre tervezi telepíteni: mail.domain.com. Az integráció során a Zimbra és az Active Directory között az AD-t külső LDAP-ként csatlakoztatjuk a ZCS-hez, ezért javasoljuk, hogy azonnal tiltsa le a felhasználók számára a jelszó önálló megváltoztatását. Emellett fontos megjegyezni, hogy a Zimbra és az Active Directory integrációjának sikerességének ellenőrzéséhez a szerveren AD-vel legalább egy olyan fiókra van szükség, amelynek a bejelentkezési/neve/jelszó párosa ismert az Ön számára, hogy tesztelni tudja a két információs rendszer csatlakoztatását.
Az AD csatlakoztatása a ZCS-hez a Zimbra adminisztrátori konzolján keresztül történik a következő címen: mail.domain.com. Itt a bal oldali panelen válassza ki a Configure menüpontot, majd a Domains alkategóriát. A domainlistában most ki kell választani azt a domaint, amelyet az AD-vel együtt fogunk használni, majd a kiválasztott domainek jobb gombjára kattintva válassza a „Configure Authentification” lehetőséget. Ezt követően a képernyőn megjelenik a külső LDAP beállító párbeszédablak, ahol „össze tudjuk barátkoztatni” a Zimbra-t az AD-vel.
Az Authentification Mode oldalon válassza az „External Active Directory” lehetőséget, ezt követően az Authentification Settings oldalon adja meg az AD-vel kapcsolatos adatokat. szerveren Öntől meg fogják követelni a domain nevének, a szerver IP-címének és a portnak a megadását, amelyen keresztül hozzáférés történik az AD-hez, míg a következő, LDAP Bind nevű oldalt javasoljuk, hogy hagyja üresen.
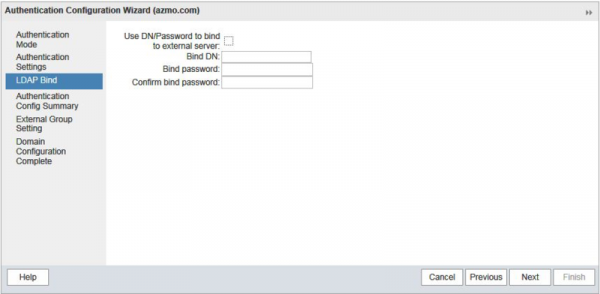
Az Authentification Config Summary ablakban ellenőrizhető a Zimbra sikeres csatlakozása az AD-hoz, ha megadunk egy helyes felhasználónév/jelszó párost bármely felhasználóhoz. Ha a kapcsolat sikeres, a Zimbra automatikusan kiszámítja a Bind DN-t a megadott felhasználóhoz. Ezt követően a külső csoportbeállítások és a domain konfigurációs befejezés oldalait változatlanul lehet hagyni. Ezzel befejeződik a Zimbra és az AD integrációja, és csak annyit kell tennünk, hogy a Zimbra-ban létrehozzuk az AD-ból származó meglévő felhasználókat a két informatikai rendszer közötti szinkronizálás sikeres végrehajtásához.
Kis számú fiók esetén ezt kézzel is el lehet végezni, de ha tényleg sok fiók van, a legjobb megoldás az lenne, ha automatizálnánk ezt a folyamatot az Auto-provisioning funkció segítségével. Ehhez be kell lépnünk a Zimbra szerverre, és ott néhány műveletet kell végeznünk a parancssorban:
su zimbra
zmprov md domain.com zimbraAutoProvMode LAZY
zmprov md domain.com zimbraAutoProvLdapURL "ldap://domain.local:389"
zmprov md domain.com zimbraAutoProvLdapStartTlsEnabled FALSE
zmprov md domain.com zimbraAutoProvLdapAdminBindDn "zimbra@domain.local"
zmprov md domain.com zimbraAutoProvLdapAdminBindPassword PassworD
zmprov md domain.com zimbraAutoProvLdapSearchBase "ou=User,dc=domain,dc=local)"
zmprov md domain.com zimbraAutoProvLdapSearchFilter "(samAccountName=%u)"
zmprov md domain.com zimbraAutoProvLdapBindDn "%u@%d"
zmprov md domain.com zimbraAutoProvAccountNameMap sAMAccountName
zmprov md domain.com +zimbraAutoProvAttrMap "sn=sn" +zimbraAutoProvAttrMap "description=description" +zimbraAutoProvAttrMap "cn=displayName" +zimbraAutoProvAttrMap "givenName=givenName" +zimbraAutoProvAttrMap "zimbraMailAlias=mail"
zmprov md domain.com zimbraAutoProvNotificationFromAddress admin@domain.com
zmprov md domain.com zimbraAutoProvNotificationSubject "Örömmel üdvözöljük az e-mail szerverünkön"
zmprov md domain.com zimbraAutoProvNotificationBody "Az Ön fiókja automatikusan létrejött. Az e-mail használatára vonatkozó utasítások megtekintéséhez kattintson ide"
zmprov md domain.com zimbraAutoProvBatchSize 20
zmprov md domain.com zimbraAutoProvAuthMech LDAP
zmcontrol restart
Ezen konfiguráció esetén egy felhasználó fiókja automatikusan létrejön a Zimbra szerveren az első webklienseként való bejelentkezési kísérletkor, a megadott felhasználónév/jelszó páros alapján. Megjegyzendő, hogy egyes esetekben az automatikus beállításhoz szükség lehet a port számának 389-ről 3268-ra való módosítására.
Mindezek végrehajtása után a felhasználók be tudnak lépni a Zimbra szerveren lévő levelezésükbe az AD-ból származó felhasználónév/jelszó párosukkal, ami jelentősen egyszerűsíti a vállalat IT-infrastruktúrájának kezelését.
Forrás: habr.com
