

Idén elkezdtük egy nagy projekt létrehozását, amely a kiberpoligon – különböző iparágak vállalatainak kiberengedélyezési platformját jelenti. Ehhez virtuális infrastruktúrákat kell létrehozni, amelyek "azonosak a valósággal" - hogy visszatükrözzék egy bank, energetikai vállalat stb. szokásos belső felépítését, nemcsak a vállalati szegmens hálózatának részét. Később beszélünk a banki és más infrastruktúrákról a kiberpoligonban, de ma arról, hogy hogyan oldottuk meg ezt a kihívást az ipari vállalat technológiai szegmense szempontjából.
Természetesen a kiberengedélyezés és a kiberpoligon témája nem új keletű. Nyugaton már régóta kialakult egy versengő ajánlatok köre, a kiberengedélyezés különböző megközelítései, valamint a legjobb gyakorlatok. A kibervédelmi szolgálat "jó ízlése" az, hogy időnként gyakorolják a kibertámadások elhárítására való felkészülést. Oroszországban ez egyelőre új téma: van egy kisebb ajánlat, amely néhány éve alakult ki, de a kereslet, különösen az ipari szektorban, csak most kezdett fokozatosan kialakulni. Három fő okot tartunk fontosnak – ezek olyan problémák, amelyek már eléggé nyilvánvalóvá váltak.
A világ túl gyorsan változik.
Még 10 évvel ezelőtt a hackerek főként azokat a szervezeteket támadták, ahonnan gyorsan pénzt tudtak kivenni. Az ipar számára ez a fenyegetés kevésbé releváns volt. Ma már azt látjuk, hogy a figyelmük a közigazgatási szervezetek, energiaszolgáltatók és ipari vállalatok infrastruktúráira is kiterjed. Itt gyakran kémkedési, adatlopási kísérletekkel találkozunk, különböző célokkal (versenykémkedés, zsarolás), valamint az infrastruktúrában való jelenlét megszerzésével, amelyeket később értékesíthetik érdeklődő társaknak. Továbbá, még a WannaCry típusú banális zsarolóvírusok is számos hasonló objektumot elértek világszerte. Ezért a modern valóságok megkövetelik, hogy az IT-biztonsági szakemberek figyelembe vegyék ezeket a kockázatokat, és új információbiztonsági folyamatokat alakítsanak ki. Különösen fontos a rendszeres továbbképzés és a gyakorlati készségek csiszolása. A termelési létesítmények operatív irányító személyzetének világosan kell értenie, hogy milyen lépéseket kell tenniük kibertámadás esetén. De a saját infrastruktúrájukon való kibertanulmányok lebonyolítása – mondj fel, a kockázatok nyilvánvalóan felülmúlják a lehetséges előnyöket.
A rosszindulatú programok valódi képességeinek megértésének hiánya az SCADA és IIoT rendszerek feltörésében
Ez a probléma a szervezetek minden szintjén létezik: még a szakemberek sem mindig értik, hogy mi történhet a rendszerükkel, és milyen támadási vektorok léteznek. Mit is mondhatnánk a vezetésről.
A biztonsági szakemberek gyakran a "légies szigetelésre" hivatkoznak, amely állítólag megakadályozza a támadókat, hogy elhagyják a vállalati hálózatot, de a gyakorlat azt mutatja, hogy a szervezetek 90%-ában kapcsolatok vannak a vállalati és a technológiai szegmensek között. Ráadásul a technológiai hálózatok kiépítése és kezelése során önmagukban is sokszor sérülékeny elemekkel rendelkeznek, amit például a berendezések vizsgálatakor is láttunk. és .
Nehéz megfelelő fenyegetésmodell felépítése
Az utóbbi években folyamatosan bonyolultabbá válnak az informatikai és automatizált rendszerek, emellett áttérés történik a kiberfizikai rendszerekre, amelyek integrálják a számítási erőforrásokat és a fizikai berendezéseket. A rendszerek annyira bonyolulttá váltak, hogy analitikai módszerekkel lehetetlenség megjósolni a kiber támadások minden következményét. Nemcsak a szervezetek gazdasági káráról van szó, hanem a következmények értékeléséről is, amelyek érthetők a technológusok és az ipar számára – például az el nem adott elektromos energia vagy más termék, ha az olaj- és gáziparról vagy a vegyiparról beszélünk. Hogyan állítsunk fel prioritásokat egy ilyen helyzetben?
Valójában ez minden, véleményünk szerint, a kibertréningek és kiberpoligonok koncepciójának kialakulásának előfeltételeit jelentette Oroszországban.
Hogyan működik a kiberpoligon technológiai szegmense
A kiberpoligon egy olyan virtuális infrastruktúrák komplexuma, amely reprodukálja a különböző iparágak tipikus vállalati infrastruktúráit. Lehetővé teszi a szakemberek gyakorlati képességeinek fejlesztését kockázatok nélkül, hogy valami ne a tervek szerint alakuljon, és a kiber tréningek ne okozzanak kárt egy valódi vállalat működésében. A nagyobb IT-biztonsági cégek elkezdik fejleszteni ezt az irányt, és az ilyen típusú kibertréningeket, játékformatumban pl. a Positive Hack Days-en lehet megtekinteni.
A feltételezett nagyvállalat vagy korporáció hálózati infrastruktúrájának tipikus ábrázolása egy elég standard szerverek, munkahelyi számítógépek és különféle hálózati eszközök szokásos készletéből áll, a tipikus vállalati szoftverek és informatikai biztonsági rendszerek szintén tipikus készletével. Az iparági kiberpoligon pontosan ugyanez, plusz jelentős specifikáció, amely drasztikusan bonyolítja a virtuális modellt.
Hogyan közelítettük meg a kiberpoligont a valósághoz
Koncepcionálisan a kiberpoligon ipari része a bonyolult kiberfizikai rendszer modellezésére választott módszertől függ. Három alapvető megközelítés létezik a modellezéshez:
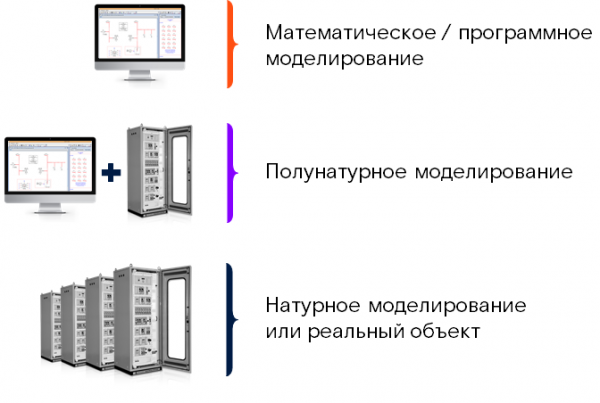
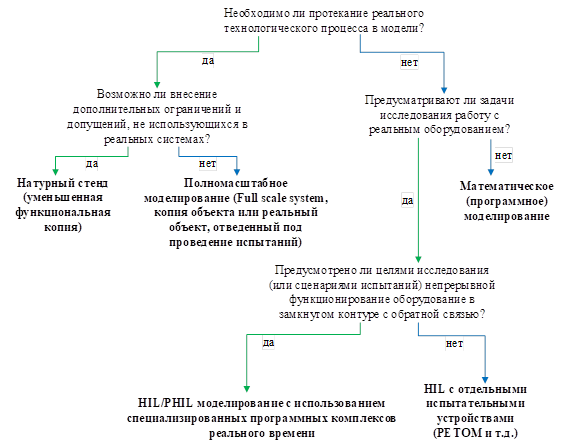
Ezek közül mindegyik rendelkezik saját előnyeivel és hátrányaival. Különböző esetekben, a végső céltól és a rendelkezésre álló korlátoktól függően, mindhárom fent említett modellezési módszer alkalmazható. A módszerek kiválasztásának formalizálásához a következő algoritmust állítottuk össze:
A különböző modellezési módszerek előnyeit és hátrányait egy diagramon lehet ábrázolni, ahol a függőleges tengely a kutatási területek lefedettségét (azaz a javasolt modellezési eszköz rugalmasságát), míg a vízszintes tengely a modellezés pontosságát (a valós rendszerhez való megfelelőség mértékét) mutatja. Gyakorlatilag megkapjuk a Gartner-négyzetet:
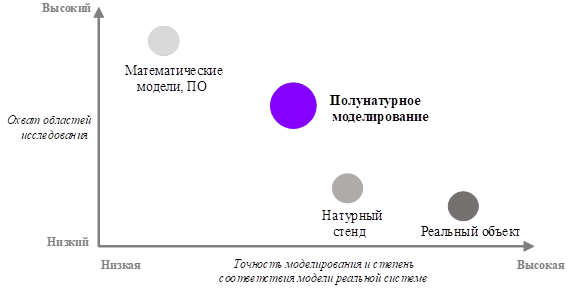
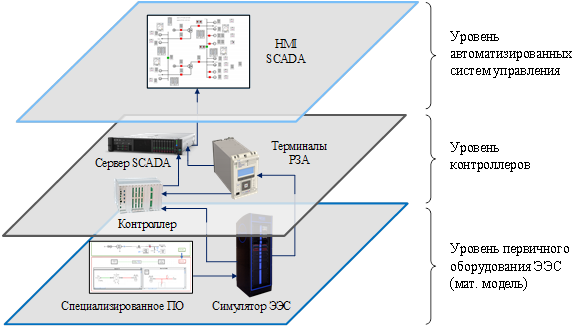
Ezért a modellezés pontossága és rugalmassága között legoptimálisabbnak a félvalós modellezés (hardware-in-the-loop, HIL) tekinthető. E megközelítés keretein belül a kiberfizikai rendszert részben valós hardverekkel, részben pedig matematikai modellekkel modellezik. Például egy elektromos alállomás valós mikrokontrolleres eszközökkel (védelmi relék termináljaival), automatizált vezérlőrendszerek szervereivel és egyéb másodlagos berendezésekkel ábrázolható, míg az elektromos hálózatban zajló fizikai folyamatokat számítógépes modell valósítja meg. Rendben, a modellezési módszert tisztáztuk. Ezt követően ki kellett dolgozni a kiberpoligon architektúráját. Ahhoz, hogy a kibergyakorlatok valóban hasznosak legyenek, a valós, összetett kiberfizikai rendszer összes kölcsönhatását a lehető legpontosabban kell visszaállítani a poligonon. Ezért nálunk, akárcsak a való életben, a kiberpoligon technológiai része több, egymással kölcsönhatásban lévő szintből áll. Emlékeztetnék rá, hogy az ipari hálózatok tipikus infrastruktúrája tartalmazza a legalsó szintet, amely magában foglalja a úgynevezett „primer berendezéseket” — ez lehet optikai kábel, elektromos hálózat vagy valami más — ágazattól függően. Ez adatokat cserél, és ipari vezérlőkkel irányítják, amelyek viszont SCADA-rendszerekkel működnek együtt.
A kiberpoligon ipari részének létrehozását az energetikai szegmensen kezdtük, amely most számunkra prioritás (terveink között szerepel az olaj- és gázipar, valamint a vegyipar).
Nyilvánvaló, hogy az alapvető berendezések szintjét nem lehet fizikai modellezéssel, valódi objektumok felhasználásával megvalósítani. Ezért az első lépésben kidolgoztunk egy matematikai modellt az energiarendszerről és a hozzá tartozó energiaterületről. Ez a modell tartalmazza az összes erőművi berendezést – az elektromos vezetékeket, transzformátorokat és így tovább, és egy speciális szoftverkomplexumban, az RSCAD-ban valósul meg. Az így létrehozott modell feldolgozható valós idejű számítási rendszerrel – a fő erőssége abban rejlik, hogy a valós rendszerben zajló folyamat időtartama és a modellben zajló folyamat időtartama abszolút azonos – tehát, ha a valós hálózatban egy rövidzárlat két másodpercig tart, pontosan annyi ideig fog modelleződni az RSCAD-ban is. Így kapunk egy „élő” elektronikus energiarendszert, amely működik az összes fizikai törvény szerint, és még a külső hatásokra is reagál (például a relés védelem és automatizálás termináljainak aktiválására, a kapcsolók lekapcsolására stb.). A külső eszközökkel való kölcsönhatást speciális beállítható kommunikációs interfészek révén sikerült megvalósítani, amelyek lehetővé teszik, hogy a matematikai modell interakcióba lépjen a vezérlő szinttel és az automatizált rendszerek szintjével.
A vezérlő szintek és az energiarendszer automatizált irányítási rendszerei már valódi ipari berendezések segítségével hozhatók létre (bár szükség esetén virtuális modellek is használhatók). Ezen a két szinten találhatók a vezérlők, automatizálási eszközök (RZA, PMU, USPD, mérők) és az automatizált irányítási rendszerek (SCADA, OIK, AIIISKUE). A fizikai modellezés jelentősen növeli a modell realizmusát, és ezáltal maguknak a kibergyakorlatoknak is, mivel a csapatok valós ipari berendezésekkel lépnek interakcióba, amelyeknek megvannak a saját jellemzőik, hibáik és sebezhetőségeik.
A harmadik szakaszban a matematikai és fizikai modell részeit speciális hardveres és szoftveres interfészek és jel-erősítők segítségével hoztuk össze.
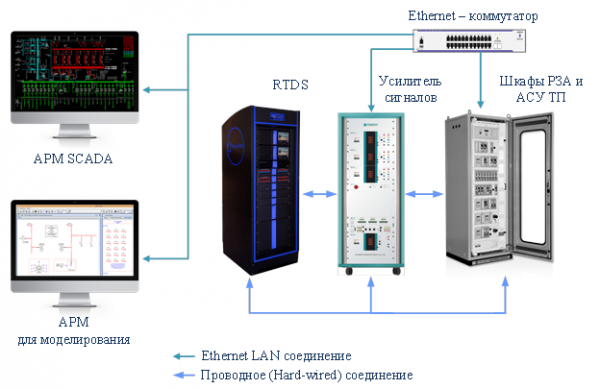
Végül az infrastruktúra körülbelül így néz ki:
Minden berendezés a poligonon úgy működik együtt, mint egy valós kiberfizikai rendszerben. Konkrétabban, ennek a modellnek a felépítése során a következő berendezések és számítási eszközök kerültek felhasználásra:
- RTDS számítási komplexum a „valós idejű” számítások elvégzésére;
- Automatizált munkakör (ARM) az üzemeltető számára, telepített szoftverrel a technológiai folyamat és az elektromos alállomások elsődleges berendezéseinek modellezésére;
- Kommunikációs berendezéseket, RZA terminálokat és AZUT berendezéseket tartalmazó szekrények;
- Erősítős szekrények, amelyek az RTDS szimulátor digitális-analóg átalakító lapjáról származó analóg jelek erősítésére szolgálnak. Minden erősítős szekrény különböző erősítő blokkokat tartalmaz, amelyek az RZA terminálok számára szükséges áram- és feszültségjelek előállításához használatosak. A belépő jeleket a RZA terminálok normális működéséhez szükséges szintre erősítik.
Ez nem az egyetlen lehetséges megoldás, de véleményünk szerint ez az optimális támogató a kibergyakorlatokhoz, mivel tükrözi a modern alállomások abszolút többségének valódi architektúráját, és azzal is testreszabható, hogy a lehető legpontosabban reprodukálja egy adott objektum egyes jellemzőit.
Végül
A kiberpoligon – hatalmas projekt, és még rengeteg munka áll előttünk. Egyrészt a nyugati kollégák tapasztalatait tanulmányozzuk, másrészt sok mindent a saját, orosz ipari vállalatokkal kapcsolatos tapasztalatainkra alapozunk, hiszen a különböző iparágaknak és különböző országoknak is megvan a saját sajátosságuk. Ez egy bonyolult és izgalmas téma.
Ennek ellenére meg vagyunk győződve arról, hogy Oroszországban elértük azt, amit „érettségi szintnek” neveznek, amikor az iparban is felmerül a kibergyakorlatok iránti szükséglet tudata. Ez azt jelenti, hogy hamarosan az iparágnak is lesznek saját legjobb gyakorlatai, és remélhetőleg megszilárdulunk a védelmi szinten.
Authors
Oleg Arhangelszkij, a „Jó ipari kiberpoligon” projekt vezető elemzője.
Dmitrij Szjutov, a „Jó ipari kiberpoligon” projekt főmérnöke;
Andrej Kuznecov, a vezetője az „Ipari Kiberpoligon” projektnek, a Kiberbiztonsági Laboratórium helyettes vezetője az Ipari Technológiai Rendszerek gyártásában.
Forrás: habr.com
