

Idén sok vállalat sietve átállt a távmunkára. Néhány ügyfelünknek több mint száz távoli munkahelyet szervezni egy hét alatt. Fontos volt, hogy ezt ne csak gyorsan, hanem biztonságosan is megtegyük. A VDI technológia segített: ezzel kényelmesen terjeszthetők a biztonsági politikák minden munkahelyre, és megvédhetjük az adatveszteségtől.
Ebben a cikkben bemutatom, hogyan működik a Citrix VDI alapú virtuális asztalszolgáltatásunk az információbiztonság szempontjából. Megmutatom, mit teszünk annak érdekében, hogy megvédjük az ügyfél asztalait a külső fenyegetésektől, mint például a zsarolóvírusok vagy a célzott támadások.
Milyen biztonsági feladatokat oldunk meg
Öt alapvető biztonsági fenyegetést emeltünk ki a szolgáltatás számára. Egyrészt a virtuális munkahely megfertőződhet a felhasználó számítógépéről. Másrészt fennáll a veszélye annak, hogy a virtuális asztalról kijutunk az internet nyílt terébe, és letöltünk egy fertőzött fájlt. Még ha ez bekövetkezik is, ennek nem szabad hatással lennie az egész infrastruktúrára. Ezért a szolgáltatás létrehozásakor több feladatot is megoldottunk:
- A teljes VDI állvány védelme a külső fenyegetések ellen.
- A kliensek elszigetelése egymástól.
- A virtuális munkahelyek védelme.
- Biztonságos kapcsolat a felhasználók számára bármilyen eszközről.
A védelem magját a FortiGate képezi – a Fortinet új generációs tűzfala. Ez ellenőrzi a VDI állvány forgalmát, elszigetelt infrastruktúrát biztosít minden ügyfél számára, és megvéd a felhasználói oldalon lévő sebezhetőségektől. A képességei elegendők ahhoz, hogy a legtöbb információbiztonsági kérdést megoldjanak.
De ha egy cégnek speciális biztonsági követelményei vannak, további lehetőségeket kínálunk:
- Védett kapcsolatot szervezünk otthoni számítógépekről történő munkavégzéshez.
- Önállóan elemezhető biztonsági naplókhoz biztosítunk hozzáférést.
- Felhőalapú vírusvédelmi irányítást biztosítunk a munkahelyeken.
- Védünk a "nulladik napi" sebezhetőségektől.
- Többfaktoros hitelesítést állítunk be az illetéktelen csatlakozás elleni további védelem érdekében.
Részletesebben elmondom, hogyan oldottuk meg ezeket a feladatokat.
Hogyan védjük a standot és biztosítjuk a hálózati biztonságot
Szegmentáljuk a hálózati részt. A standon kiemeljük a zárt menedzsment-szegmenst, amely lehetővé teszi az összes erőforrás kezelését. A menedzsment-szegmens nem hozzáférhető kívülről: ügyfél támadása esetén a támadók nem tudnak oda bejutni.
A védelmet a FortiGate biztosítja. Ez ötvözi az antivírus, tűzfal és behatolásmegelőző rendszer (intrusion prevention system, IPS) funkciókat.
Minden ügyfél számára izolált hálózati szegmenst hozunk létre virtuális munkaterületek számára. Ehhez a FortiGate rendelkezik virtuális domainek (VDOM) technológiával. Ez lehetővé teszi a tűzfal több virtuális entitásra bontását, és minden ügyfélnek saját VDOM-ot biztosít, amely külön tűzfalként viselkedik. A menedzsment-szegmenshez külön VDOM-ot is létrehozunk.
Íme egy ilyen séma:
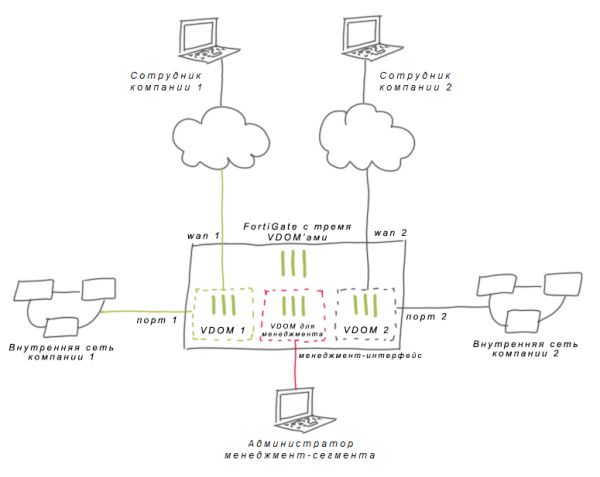
Az ügyfelek között nincs hálózati kapcsolat: mindegyik a saját VDOM-jában él, és nincs hatással a másikra. Enélkül a technológia nélkül az ügyfeleket a tűzfal szabályaival kellene elkülöníteni, ami kockázatos az emberi tényező miatt. Össze lehet hasonlítani az ilyen szabályokat egy ajtóval, amelyet folyamatosan zárni kell. A VDOM esetében egyáltalán nem hagyunk "ajtókat".
Egy külön VDOM-ban az ügyfél saját címzése és útválasztása van. Ezért a tartományok átfedése nem jelent problémát a cég számára. Az ügyfél hozzárendelheti a szükséges IP-címeket a virtuális munkaterületekhez. Ez kényelmes nagyobb cégek számára, amelyeknek saját IP-terveik vannak.
Megoldjuk az ügyfél vállalati hálózatával kapcsolatos kérdéseket. Külön feladat a VDI és az ügyfél infrastruktúrájának összehangolása. Ha a cég vállalati rendszereit a mi adatközpontunkban tartja, egyszerűen el lehet húzni a hálózati kábelt a berendezéseihez a tűzfalhoz. De gyakrabban foglalkozunk távoli helyszínekkel – egy másik adatközponttal vagy az ügyfél irodájával. Ebben az esetben a biztonságos csere megtervezésével és site-to-site VPN létrehozásával építjük az IPsec VPN-t.
A sémák változóak, az infrastruktúra bonyolultságától függően. Van, ahol elegendő csatlakozni egyetlen irodai hálózathoz VDI-n, ahol elegendő a statikus irányítás. Nagyobb cégeknél sok hálózat van, amelyek folyamatosan változnak; itt a kliens számára dinamikus irányítás szükséges. Különböző protokollokat használunk: már voltak esetek OSPF (Open Shortest Path First), GRE-alagút (Generic Routing Encapsulation) és BGP (Border Gateway Protocol) használatával. A FortiGate támogatja a hálózati protokollokat külön VDOM-okban, anélkül, hogy hatással lenne más kliensekre.
Készíthetünk GOST-VPN-t is – a titkosítás az Orosz Föderáció FSB által tanúsított kriptográfiai eszközök alapját képezi. Például KS1 osztályú megoldások segítségével a "S-Terra virtuális átjáró" virtuális környezetében, vagy a ViPNet, APKŠ "Kontinens", "S-Terra" PAK használatával.
Beállítjuk a Group Policykat. A klienssel egyeztetjük azokat a csoportos irányelveket, amelyeket a VDI-n alkalmazunk. Az itt alkalmazott beállítási elvek nem különböznek az irodai irányelvek beállításaitól. Beállítjuk az Active Directory integrációt, és delegáljuk a kliensnek egyes csoportos irányelvek kezelését. A kliens adminisztrátorai alkalmazhatják a politikákat a Computer objektumon, kezelhetik az Active Directory-ban található szervezeti egységet, és létrehozhatnak felhasználókat.
A FortiGate-en minden kliens VDOM számára hálózatbiztonsági politikát írunk, beállítjuk a hozzáférési korlátozásokat és konfiguráljuk a forgalom ellenőrzését. Több FortiGate modult használunk:
- az IPS modul ellenőrzi a forgalmat a rosszindulatú programok ellen és megakadályozza a betöréseket;
- az antivírus védi a munkaasztalokat a rosszindulatú és kémprogramoktól;
- a webszűrés blokkolja a hozzáférést a megbízhatatlan forrásokhoz és a rosszindulatú vagy elfogadhatatlan tartalommal rendelkező weboldalakhoz;
- a tűzfalbeállítások lehetővé tehetik a felhasználók számára, hogy csak bizonyos weboldalakra lépjenek ki az internetre.
Néha a kliens szeretné saját magát irányítani a munkatársak weboldalakhoz való hozzáférésében. Gyakran ilyen kérések érkeznek bankoktól: a biztonsági szolgálatok megkövetelik, hogy a hozzáférés ellenőrzése a cég oldalán maradjon. Ezek a cégek önállóan nyomon követik a forgalmat, és rendszeresen változtatják a politikákat. Ebben az esetben az összes forgalmat a FortiGate-től a kliens felé forditjuk. Ehhez egy beállított csatlakozót használunk a cég infrastruktúrájával. Ezt követően a kliens saját magának állítja be a hozzáférési szabályokat a vállalati hálózathoz és az internethez.
Figyelmet fordítunk az eseményekre a standon. A FortiGate mellett a FortiAnalyzer-t is használjuk – a Fortinet loggyűjtője. Ezzel az eszközzel egy helyen nézzük meg a VDI összes eseménynaplóját, keresünk gyanús tevékenységeket és követjük a korrelációkat.
Az egyik ügyfelünk Fortinet termékeket használ az irodájában. Számára beállítottuk a naplók exportálását – így az ügyfél elemezheti az összes biztonsági eseményt az irodai gépeken és a virtuális munkaállomásokon.
Hogyan védjük a virtuális munkaállomásokat
Tudatos fenyegetések ellen. Ha az ügyfél önállóan szeretné kezelni az antivirus védelmet, akkor Kaspersky Security-t telepítünk a virtuális környezetekhez.
Ez a megoldás jól működik a felhőben. Mindannyian hozzászoktunk, hogy a klasszikus Kaspersky antivirus egy "nehéz" megoldás. Ezzel szemben a Kaspersky Security a virtuális környezetekhez nem terheli meg a virtuális gépeket. Minden vírusadatbázis a szerveren található, amely ítéleteket ad ki az összes virtuális gépre. A virtuális munkaállomáson csak egy könnyű ügynök van telepítve. Ez az ügynök fájlokat küld ellenőrzésre a szerverre.
Ez az architektúra egyidejűleg biztosít fájlvédelmet, internetvédelmet, támadásvédelmet, és nem csökkenti a virtuális gépek teljesítményét. Az ügyfél saját maga is bevihet kivételeket a fájlvédelembe. Segítünk a megoldás alapbeállításaiban. A sajátosságairól külön cikkben fogunk beszélni.
Ismeretlen fenyegetések ellen. Ehhez a FortiSandbox-t csatlakoztatjuk – a Fortinet "homokozó" megoldása. Ezt használjuk szűrőként arra az esetre, ha az antivirus egy "nulladik napi" fenyegetést átsiklana. A fájl letöltése után először az antivirus ellenőrzi, majd aztán a "homokozóba" küldjük. A FortiSandbox egy virtuális gépet emulál, futtatja a fájlt és figyeli a viselkedését: milyen registry objektumokhoz fér hozzá, küld-e külső kéréseket stb. Ha a fájl gyanúsan viselkedik, a virtuális gép a homokozóban törlődik, és a káros fájl nem jut be a felhasználói VDI-be.
Hogyan állítjuk be a biztonságos kapcsolatot a VDI-hez
Ellenőrizzük, hogy a készülék megfelel a kibervédelmi követelményeknek. A távoli munkavégzés kezdeté óta ügyfeleink azzal keresnek meg minket, hogy biztosítsuk a felhasználók biztonságos munkavégzését a saját számítógépeiken. Bármelyik IT biztonsági szakember tudja, hogy a házi eszközök védelme nehézkes: nem lehet megfelelő antivírus szoftvert telepíteni, vagy csoportházirendet alkalmazni, mivel nem irodai berendezésről van szó.
Alapértelmezés szerint a VDI egy biztonságos "puffer" válik a személyes eszköz és a vállalati hálózat között. A VDI felhasználói gépekből érkező támadások elleni védelme érdekében letiltjuk a vágólapot és megtiltjuk a USB átkonfigurálást. De ez nem teszi magát a felhasználói eszközt biztonságossá.
A problémát a FortiClient segítségével oldjuk meg. Ez egy végpontok (endpoint) védelme érdekében készült eszköz. A vállalat felhasználói telepítik a FortiClientet a saját otthoni számítógépeikre, és így csatlakoznak a virtuális munkaterülethez. A FortiClient három feladatot old meg egyszerre:
- egységes hozzáférési "ablak" a felhasználó számára;
- ellenőrzi, hogy van-e antivírus a személyi számítógépen, és hogy az operációs rendszer a legfrissebb-e;
- VPN-alagutat épít ki a biztonságos hozzáféréshez.
A dolgozó csak akkor kap hozzáférést, ha sikeresen átmegy a vizsgálaton. Ezenkívül a virtuális munkaterületek az internetről nem elérhetők, így jobban védettek a támadásokkal szemben.
Ha a vállalat saját magának szeretné kezelni a végpontok védelmét, ajánljuk a FortiClient EMS-t (Endpoint Management Server). Az ügyfél saját igényei szerint beállíthatja a munkaterületek vizsgálatát és a behatolásmegelőzést, valamint létrehozhatja a weboldalak fehér listáját.
Szélesítjük az azonosítási tényezőket. Alapértelmezés szerint a felhasználók a Citrix netscaler-en keresztül azonosítják magukat. Itt is fokozhatjuk a biztonságot a SafeNet termékeire épülő többlépcsős azonosítással. Ez a téma külön figyelmet érdemel, erről is beszélünk egy külön cikkben.
Tavalyi tapasztalataink különböző megoldásokkal rendelkeznek. A VDI szolgáltatást minden ügyfél számára külön konfiguráljuk, ezért a lehető legflexibilisebb eszközöket választottuk. Lehet, hogy a közeljövőben továbbiakat is hozzáadunk és megosztjuk tapasztalatainkat.
Október 7-én 17.00 órakor kollégáim a virtuális munkaterületekről fognak beszélni a "Szükséges-e a VDI, vagy hogyan szervezzük meg a távoli munkát?" webináriumban.
, ha szeretnéd megbeszélni, mikor célszerű a VDI technológiát alkalmazni a vállalatoknál, és mikor jobb más módszereket használni.
Forrás: habr.com
