

Az emberek világszerte kereskedelmi proxykat használnak, hogy elrejtsék valódi tartózkodási helyüket vagy személyazonosságukat. Ezt különféle célokra tehetik, beleértve a blokkolt információkhoz való hozzáférést vagy a magánélet védelmét.
De mennyire pontosak azok a szolgáltatók, akik azt állítják, hogy szervereik egy adott országban találhatók? Ez alapvető fontosságú kérdés, amelynek válasza meghatározza, hogy egy bizonyos szolgáltatást használhatnak-e azok az ügyfelek, akik aggasztják a személyes információk védelmét.
Amerikai tudósok egy csoportja a Massachusettsi, a Carnegie Mellon és a Stony Brook egyetemről közzétette , amelyben a hét népszerű proxy-szolgáltató valódi szerverhelyzetét ellenőrizték. Összegyűjtöttük a főbb eredmények rövid összefoglalóját.
Bevezetés
A proxy üzemeltetők gyakran nem nyújtanak semmilyen információt, amely megerősíthetné a szerverhelyzetükről tett állításaik pontosságát. Az IP-to-location adatbázisok általában megerősítik az ilyen cégek reklámjait, azonban számos bizonyíték van a hibákra ezekben az adatbázisokban.
A kutatás során az amerikai tudósok 2269 proxy-szerver elhelyezkedését értékelték, amelyeket hét proxy cég üzemeltetett, összesen 222 országban és területen. Az elemzés kimutatta, hogy legalább a szerverek egyharmada nem abban az országban található, amelyet a cégek marketinganyagaikban feltüntetnek. Ehelyett olcsó és megbízható hostinggal rendelkező országokban találhatók: Csehországban, Németországban, Hollandiában, az Egyesült Királyságban és az Egyesült Államokban.
A szerverek elhelyezkedésének elemzése
A kereskedelmi VPN és proxy szolgáltatók befolyásolhatják az IP-to-location adatbázisok pontosságát – a cégek képesek manipulációkra, például a routerek nevében található helykódokkal. Ennek következtében a marketinganyagok sok elérhető helyet hirdethetnek a felhasználók számára, míg a valóságban a költségek csökkentése és a megbízhatóság növelése érdekében a szerverek fizikailag csak néhány országban találhatók, bár az IP-to-location adatbázisok erről az ellenkezőjét állítják.
A szerverek valós helyének ellenőrzésére a kutatók aktív geolokációs algoritmust használtak. Ezzel a módszerrel a roundtrip csomagok idejét mérték a szervernek és más ismert hosztoknak az interneten.
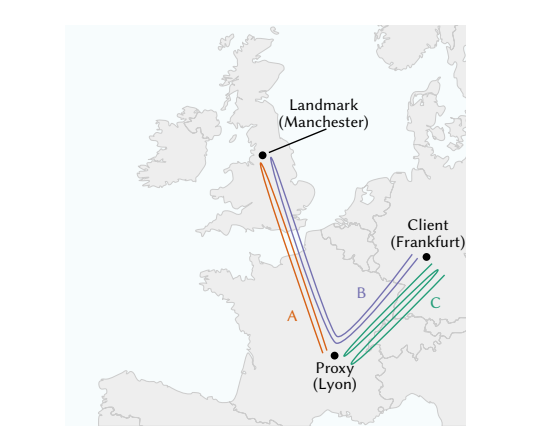
Ez idő alatt a tesztelt proxyk kevesebb mint 10%-a reagált a pingelt válaszra, és a kutatók nem tudtak futtatni semmilyen szoftvert a szervereken nyilvánvaló okokból. Csak lehetőségük volt csomagokat küldeni a proxykon keresztül, így a roundtrip bármely pontba az a idő összessége, amely alatt a csomag elérte a tesztelő hosztot a proxyig, majd a proxy és a címzett között.
A kutatás során négy aktív geolokációs algoritmusra alapozott speciális szoftvert fejlesztettek ki: CBG, Octant, Spotter és egy hibrid Octant/Spotter megoldás. A megoldás kódja a GitHub-on.
Mivel nem bízhattak az IP-to-location adatbázisokban, a kutatók a RIPE Atlas horgonyhosztjainak listáját használták kísérleteikhez – az ebben az adatbázisban található információk online hozzáférhetők, folyamatosan frissülnek, és a dokumentált helyek pontosak, ráadásul a listában szereplő hosztok folyamatosan ping jeleket küldenek egymásnak, és frissítik a roundtrip adataikat a nyilvános adatbázisban.
A tudósok által kidolgozott megoldás egy webalkalmazás, amely védett (HTTPS) TCP-kapcsolatokat létesít a védtelen HTTP 80-as porton. Ha a szerver nem figyeli ezt a portot, akkor egy kérés után hiba lép fel, de ha a szerver figyeli ezt a portot, akkor a böngésző SYN-ACK választ kap a TLS ClientHello csomaggal. Ez protokollhibát okoz, és a böngésző hibaüzenetet jelenít meg, de csak a második roundtrip után.
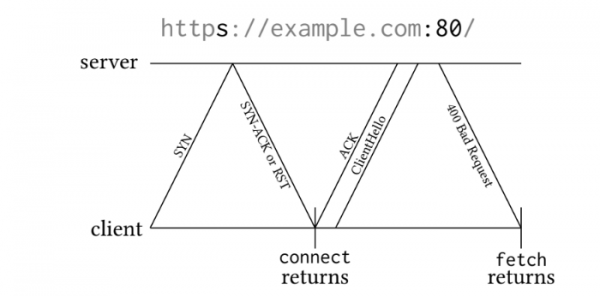
Így a webalkalmazás képes mérni egy vagy két roundtrip idejét. Hasonló szolgáltatást valósítottak meg parancssorból futtatható program formájában.
Egyetlen tesztelt szolgáltató sem nevezi meg pontosan a proxy szervereinek helyét. Legjobb esetben városokat említenek, de leggyakrabban csak az ország információja áll rendelkezésre. Még amikor városról van szó, előfordulhatnak félreértések – például a kutatók egy usa.new-york-city.cfg nevű szerver konfigurációs fájlt vizsgáltak, amely tartalmazta a kapcsolódási utasításokat egy chicago.vpn-provider.example nevű szerverhez. Így nagyjából csak azt lehet megerősíteni, hogy a szerver egy adott országhoz tartozik.
Eredmények
A tesztek eredményeként, aktív geolokációs algoritmus segítségével a kutatóknak sikerült megerősíteniük 989 IP cím helyét a 2269 közül. 642 esetben ezt nem sikerült megtenni, míg 638 pontosan nem abban az országban található, ahol a proxy szolgáltatók állítják. Több mint 400 ilyen hamis cím valójában ugyanazon a kontinensen található, mint a megjelölt ország.
A helyes címek olyan országokban találhatóak, amelyeket leggyakrabban szerverek elhelyezésére használnak (a képre kattintva teljes méretében megnyílik)
Minden hét tesztelt szolgáltató esetében gyanús hosztokat találtak. A kutatók megjegyzéseket kértek a vállalatoktól, de mindannyian visszautasították a kommunikációt.
Forrás: habr.com
