

Mielőtt rátérnénk arra a rendszerre, amely a hozzáférés szűréséért felelős a távközlési szolgáltatók által, fontos megjegyezni, hogy mostantól a Roszkomnadzor is ellenőrizni fogja a keresőmotorok működését.
Az év elején jóváhagyták a keresőmotorok ajánlásainak követésének rendjét és a szükséges intézkedések listáját, amelyek célja, hogy megszüntessék a hozzáférést az Orosz Föderáció területén korlátozott internetes forrásokkal kapcsolatos információk közzétételét.
a Roszkomnadzor 2017. november 7-i 229. számú rendelete regisztrálva lett Oroszország Igazságügyi Minisztériumában.
A rendelet a 2006. július 27-i 149-FZ szövetségi törvény 15.8. cikkének rendelkezéseinek végrehajtásának keretében készült, amely meghatározza a VPN-szolgáltatók, az „anonimizálók” és a keresőmotorok üzemeltetőinek kötelezettségeit az információkhoz való hozzáférés korlátozásakor,amelyek terjesztése Oroszországban tilos.
A felügyeleti intézkedések a felügyeleti szerv helyszínén zajlanak, anélkül, hogy bármilyen interakció létezne a keresőmotorok üzemeltetőivel.
Az informatikai rendszer a hozzáférést korlátozó információs telekommunikációs hálózatok információs erőforrásait takarja.
A mérési esemény után jegyzőkönyvet készítenek, amelyben többek között az információ szerepel a használt szoftverről, amelyet ezeknek a tényeknek a megállapításához alkalmaztak, valamint arról az információról, amely megerősíti, hogy az adott weboldal (weboldalak) a felügyelet időpontjában több mint egy napig a rendszerben volt.
A jegyzőkönyvet a keresőmotor üzemeltetőjének küldik el az információs rendszer által. Amennyiben a jegyzőkönyvvel nem értenek egyet, az üzemeltető három munkanapon belül benyújthatja észrevételeit a Roszkomnadzorhoz, amely szintén három munkanapon belül megvizsgálja azokat. Az üzemeltető észrevételeinek megvizsgálása után a felügyelő szerv vezetője vagy helyettese döntést hoz a közigazgatási szabálysértési eljárás megindításáról.
Hogyan működik jelenleg a hozzáférés szűrési rendszere a távközlési üzemeltetők számára
Oroszországban számos törvény létezik, amely kötelezi a szolgáltatókat, hogy szűrjék a hozzáférést az illegális tartalmakat terjesztő oldalakhoz.
- A 126. sz. törvény «A kommunikációról» módosítása a 46. §-ban — a szolgáltatók kötelezettsége az információhoz való hozzáférés korlátozása (FSZÉM).
- Az «Egységes nyilvántartás» — az Orosz Föderáció Kormányának 2012. október 26-i 1101. sz. rendelete «Az egységes automatizált információs rendszer «Egységes nyilvántartás a domainnevek, a weboldalak URL-jei az információs és távközlési hálózatban, valamint a hálózati címek nyilvántartásáról, amelyek lehetővé teszik a weboldalak azonosítását az információs és távközlési hálózatban, akik olyan információt közölnek, amelynek terjesztése az Orosz Föderációban tilos».
- A 436. sz. törvény «A gyermekek védelméről…», a hozzáférhető információk kategorizálása.
- A 3. sz. törvény «A rendőrségről», 13. cikk, 12. bekezdés — a közbiztonságot fenyegető okok és körülmények megszüntetéséről.
- A 187. sz. törvény «A jogi aktusok módosításáról az Orosz Föderációban az információs és távközlési hálózatokban a szellemi jogok védelméről» (»anti-pirát törvény«).
- A bírósági határozatok és a főügyészség előírásainak végrehajtása.
- A 139-FZ sz. szövetségi törvény 2012. július 28-án «Az Orosz Föderációban a gyermekek védelméről az egészségüket és fejlődésüket károsító információval szemben» és az Orosz Föderáció egyéb jogszabályaival kapcsolatos módosításokról.
- A 149-FZ sz. szövetségi törvény 2006. július 27-én «Az információról, informatikai technológiákról és az információ védelméről».
A Roszkomnadzor blokkolási kérelmei folyamatosan frissülő követelménylistát tartalmaznak a szolgáltató számára, és minden bejegyzés a kérelemben a következőket tartalmazza:
- a nyilvántartás típusa, amivel a korlátozás történik;
- az időpillanat, amikor a hozzáférés korlátozásának szüksége felmerül;
- a reagálás sürgősségének típusa (rendes sürgősség – egy napon belül, magas sürgősség – azonnali reagálás);
- a blokkolás nyilvántartási bejegyzésének típusa (URL vagy domain név szerint);
- a nyilvántartási bejegyzés hash-kódja (mely bármilyen változás esetén megváltozik);
- a hozzáférés korlátozásának szükségességét igazoló határozat adatai;
- egy vagy több weboldal URL-je, amelyhez a hozzáférést korlátozni kell (nem kötelező);
- egy vagy több domain név (nem kötelező);
- egy vagy több hálózati cím (nem kötelező);
- egy vagy több IP-alhálózat (nem kötelező).
Az információk hatékony továbbítása érdekében létrehozták a „Roskomnadzor és a szolgáltatók közötti együttműködési információs rendszert”. Ez elérhető a szabályozási aktusokkal, útmutatókkal és emlékeztetőkkel a szolgáltatók számára a speciális portálon:
A Roskomnadzor a szolgáltatók ellenőrzésére a „Revizor” ügyfelet kezdte el kiadni. Íme néhány információ az ügynök funkcióiról.
Az ügynök által végrehajtott URL-ellenőrzés algoritmus. Az ügynöknek az ellenőrzés során:
- meg kell határoznia az IP-címeket, amelyekre a vizsgált webhely (domain) hálózati neve átkonvertálódik, vagy használja az a kinyert adatokban megadott IP-címeket;
- minden DNS-szervertől kapott IP-címre HTTP-kérést kell végrehajtania a vizsgált URL-ről. Ha a vizsgált webhely HTTP-átirányítást ad, az ügynöknek ellenőriznie kell az átkonvertált URL-t. Legalább 5 egymást követő HTTP-átirányítást támogat.
- ha lehetetlen HTTP-kérést végrehajtani (nincs TCP-kapcsolat), az ügynöknek következtetnie kell az IP-cím teljes blokkolására;
- ha a HTTP-kérés sikeres, az ügynöknek meg kell vizsgálnia a kapott választ a vizsgált webhelyről HTTP-válaszkód, HTTP-fejlécek, valamint HTTP-tartalom (az első 10 kB nyert adat) alapján. Ha a kapott válasz megegyezik a CU által létrehozott sablonokkal, akkor következtetést kell levonni a vizsgált URL blokkolásáról.;
- URL-ellenőrzés során az ügynöknek ellenőriznie kell a titkosított kapcsolat létrejöttét és meg kell jelölnie a forrást;
- Ha az Ügynök által kapott adatok nem egyeznek a leállító oldal sablonjaival vagy a blokkolásról tájékoztató, megbízható átirányító oldalakkal, az Ügynöknek arra kell következtetnie, hogy a URL nincs blokkolva a távközlési szolgáltató SPJ-n. Ebben az esetben az Ügynök által gyűjtött információ (HTTP-válasz) a jelentésbe (ellenőrzési naplófájlba) kerül rögzítésre. A rendszeradminisztrátor lehetőséget kap arra, hogy ebből a bejegyzésből új leállító oldal sablont hozzon létre, ezzel megakadályozva a későbbi hamis következtetések levonását a blokkolás hiányáról.
Az Ügynök által biztosítandó tennivalók listája
- kapcsolatfelvétel a Központi Egységgel a teljes URL lista és a tesztelendő blokkolási módok beszerzése céljából;
- kapcsolatfelvétel a Központi Egységgel az ellenőrzési módok adatainak megszerzése érdekében. Támogatott módok: teljes egyszeri ellenőrzés, teljes időszakos ellenőrzés meghatározott időközönként, véletlenszerű egyszeri ellenőrzés felhasználó által megadott URL listával, időszakos ellenőrzés URL lista (meghatározott típusú E nyilvántartások) meghatározott időközönként;
- az ellenőrzési eljárások folytatása a meglévő URL lista alapján abban az esetben, ha nem lehet URL listát kapni a Központi Egységtől, és a végrehajtott ellenőrzések eredményeinek tárolása a Központi Egységnek történő későbbi továbbítás céljából;
- az ellenőrzési eljárások teljes végrehajtása a meglévő URL listák szerint abban az esetben, ha nem lehet információt kapni az ellenőrzési módokról a Központi Egységtől, és a végrehajtott ellenőrzések eredményeinek tárolása a Központi Egységnek történő későbbi továbbítás céljából;
- a blokkolás eredményeinek ellenőrzése a megállapított mód szerint;
- jelentés küldése a Központi Egységnek az elvégzett ellenőrzésről (ellenőrzési naplófájl);
- a távközlési szolgáltató SPJ működésének ellenőrzésének lehetősége, azaz egy nyilvánvalóan elérhető weboldalak listájának elérhetőségének ellenőrzése;
- a blokkolás eredményeinek ellenőrzésére proxy-kiszolgáló használatával;
- a szoftver távoli frissítésének lehetősége;
- diagnosztikai eljárások végrehajtásának lehetősége a SPJ-n (válaszidő, csomagok átjárási útja, fájlok letöltési sebessége külső forrásból, IP-címek meghatározása domainnevekhez, az információ visszacsatolási csatornáján való elérési sebesség értéke vezetékes hozzáférési hálózatokban, csomagvesztési arány, a csomagok átviteli késleltetésének átlagos időtartama);
- A tesztelési teljesítmény legalább 10 URL másodpercenként, a sávszélesség elegendősége mellett;
- A ügynök többszöri hozzáférésének lehetősége az erőforráshoz (20 alkalomig) változó időközökkel, 1 alkalomtól másodpercenként 1 alkalomig, percenként;
- Lehetőség véletlenszerű sorrend létrehozására a tesztelésre átadott lista bejegyzései között, valamint prioritás megadása egy konkrét weboldal számára az interneten.
Általánosan a struktúra így néz ki:
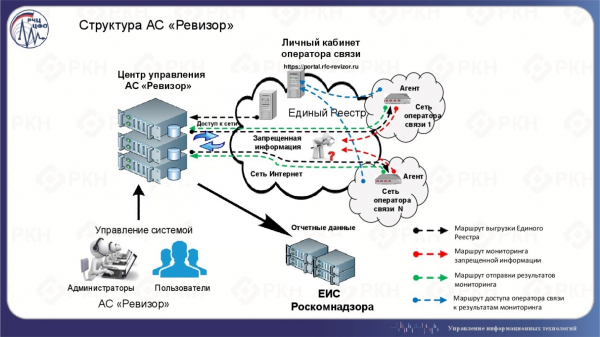
Programi és programhardver megoldások az internetes forgalom szűrésére (DPI megoldások) lehetővé teszik az üzemeltetők számára, hogy blokkolják a felhasználók forgalmát a RKN listáján szereplő weboldalakhoz. A blokkolás végrehajtását az AС Revizor ügyfél ellenőrzi. Az RKN listáján automatikusan ellenőrzi a weboldal elérhetőségét.
A monitorozási protokoll példája elérhető .
Tavaly a Roszkomnadzor elkezdte a blokkolási megoldások tesztelését, amelyet az üzemeltetők alkalmazhatnak a séma végrehajtásához. Íme egy idézet az ilyen tesztelés eredményeiről:
A Roszkomnadzor pozitív értékelést adott a "UBIC", "EcoFilter", "СКАТ DPI", "Тиксен-Блокировка", "SkyDNS Zapret ISP" és "Carbon Reductor DPI" speciális szoftver megoldásoknak.
A Roszkomnadzor azt is megerősítette, hogy a szolgáltatók használhatják a "ZapretService" szoftvert hozzáférés korlátozására a tiltotta forrásokhoz az interneten. A tesztelés eredményei azt mutatták, hogy a gyártó által ajánlott "kizárásos" telepítési séma és a megfelelő hálózati beállítások mellett a tiltotta információk egységes nyilvántartásában az észlelt jogsértések száma nem haladja meg a 0,02%-ot.
Ezek alapján a szolgáltatók lehetőséget kapnak az általuk legmegfelelőbb megoldás kiválasztására a tiltotta forrásokhoz való hozzáférés korlátozásához, beleértve a Roszkomnadzor pozitív értékelését kapott szoftvertermékek listáját.
A tesztelés során az IdecoSelecta ISP szoftvertermék hosszú telepítési és beállítási eljárása miatt egyes szolgáltatók nem tudtak időben nekiállni a tesztelésnek. A tesztelésben részt vevő telekommunikációs szolgáltatók több mint felének az Ideco Selecta ISP tesztelési időszaka nem haladta meg az egy hetet. Figyelembe véve az összegyűjtött statisztikai adatok kis mennyiségét és a tesztelésben résztvevők alacsony számát, a Roszkomnadzor hivatalos állásfoglalásában arra mutatott rá, hogy lehetetlen egyértelmű következtetést levonni az "Ideco Selecta ISP" termék hatékonyságáról a tiltottnak minősülő webhelyek elérésének korlátozására.
Kiegészítem, hogy a szoftvertermékenkénti tesztelésben legfeljebb 27 telekommunikációs szolgáltató vett részt, különböző ügyfélkörrel az Orosz Föderáció különböző szövetségi körzeteiből.
A tesztelési eredmények hivatalos megállapításaival megismerkedhetnek. . Ezekben a megállapításokban gyakorlatilag nulla technikai információ található. A "Ideco Selecta ISP" termékről olvashat, hogy tudja, hogyan ne kellene csinálni.
Idén a tesztelés folytatódik, és a Roszkomnadzor hírei szerint már egy terméket elkezdtek tesztelni, két további termék pedig a közeljövőben várható.
Mi van, ha a blokkolás tévedésből történt?
A végén szeretném emlékeztetni, hogy a Roszkomnadzor "nem téved", amit a Alkotmánybíróság is megerősít.
A megállapítás, amely gyakorlatilag mentesíti a Roszkomnadzort a tévedésből történő webhelyblokkolásért, a Vladimir Haritonov, az internetes kiadók szövetsége igazgatójának a KS-ben benyújtott panaszának elbírálása során született. Azt mondta, hogy 2012 decemberében a Roszkomnadzor tévedésből blokkolta az ő internetes könyvtárát, a digital-books.ru-t. Haritonov úr elmondása szerint az ő erőforrása ugyanazon az IP-címen volt, mint a rastamantales(.)ru portál (jelenleg rastamantales(.)com), amely a blokkolás eredeti célpontja volt. Vladimir Haritonov próbálta jogi úton megtámadni a Roszkomnadzor határozatát, de 2013 júniusában a Taganszkij kerületi bíróság törvényesnek nyilvánította a blokkolást, és 2013 szeptemberében a Moszkvai Városi Bíróság ezt a döntést fenntartotta.
Onnan is:
A Roskomnadzor spokesperson stated that the Constitutional Court's decision is satisfied. "The Constitutional Court confirmed that Roskomnadzor is complying with the law. If the operator does not have the technical ability to restrict access to a specific page of a website, rather than its network address, then the responsibility lies with the operator," the spokesperson told us.
This issue is also relevant for cloud providers and hosting companies, as similar incidents have occurred with them. In June 2016, the cloud service Amazon S3 was blocked in Russia, even though only the page of the 888poker poker room hosted on its platform was included in the register at the request of the Federal Tax Service. The blocking of the entire resource was due to the fact that Amazon S3 uses the secure https protocol, which does not allow blocking individual pages. It was only after Amazon itself removed the page that Russian authorities had complaints about that the resource was excluded from the register.
Forrás: habr.com
