

, a biztonsági incidensek túlnyomó többsége (87%) néhány percen belül bekövetkezik, miközben 68% cégnél hónapokba telik a felfedezésük. Ezt megerősíti a , amely szerint a legtöbb szervezetnek átlagosan 206 napra van szüksége egy incidens észlelésére. Tapasztalataink szerint a hackerek évekig képesek irányítani egy vállalat infrastruktúráját anélkül, hogy észlelnék őket. Például egy olyan szervezetnél, ahol szakértőink biztonsági incidens vizsgálatot folytattak, kiderült, hogy a hackerek teljes mértékben ellenőrizték a szervezet teljes infrastruktúráját, és rendszeresen szereztek el fontos adatokat .
Tegyük fel, hogy már működik egy SIEM, amely naplókat gyűjt és eseményeket elemez, és antivírus programok vannak telepítve a végkészülékeken. Mindazonáltal , ahogyan nem lehetséges az egész hálózatra EDR rendszert bevezetni, ezért elkerülhetetlenek az „vak” zónák. Ezen zónák kezelésére segítenek a hálózati forgalomelemző rendszerek (network traffic analysis, NTA). Ezek a megoldások a támadók tevékenységét még a behatolás legkorábbi szakaszaiban észlelik, valamint a hálózatra való beilleszkedés és a támadás belső terjedésének kísérlete során.
Az NTA rendszerek két típusúak: az egyik a NetFlow-val, a másik pedig a nyers forgalmat elemzi. Az utóbbi rendszerek előnye, hogy képesek tárolni a nyers forgalom feljegyzéseit. Ennek köszönhetően a biztonsági szakember ellenőrizheti a támadás sikerességét, lokalizálhatja a fenyegetést, megértheti, hogyan történt a támadás, és hogyan lehet azt a jövőben megelőzni.
Megmutatjuk, hogyan lehet az NTA segítségével közvetlen vagy közvetett jelek alapján felfedni az összes ismert támadási taktikát, amelyeket a tudásbázisban írtak le . Beszámolunk a 12 taktikáról, részletezzük azokat a technikákat, amelyek a forgalmon keresztül észlelhetők, és bemutatjuk ezek felfedezését a mi NTA rendszerünkkel.
A tudásbázisról ATT&CK
A MITRE ATT&CK egy nyilvános tudásbázis, amelyet a MITRE Corporation fejlesztett ki és tart fenn valós APT elemzések alapján. Ez egy strukturált készlet a támadók által használt taktikákról és technikákról. Lehetővé teszi a világ minden táján dolgozó információbiztonsági szakemberek számára, hogy egy nyelvet beszéljenek. Az adatbázis folyamatosan bővül és új ismeretekkel gazdagodik.
Az adatbázisban 12 taktikát különböztetünk meg, amelyeket a kibertámadás szakaszai szerint csoportosítanak:
- kezdeti hozzáférés (initial access);
- végrehajtás (execution);
- megmaradás (persistence);
- jogosultságok emelése (privilege escalation);
- észlelés elkerülése (defense evasion);
- hitelesítő adatok megszerzése (credential access);
- felfedezés (discovery);
- lateral mozgás (lateral movement);
- adatgyűjtés (collection);
- vezérlés és irányítás (command and control);
- adatok exfiltrálása (exfiltration);
- hatás (impact).
Minden egyes taktikához az ATT&CK tudásbázisban található egy lista a technikákról, amelyek segítik a támadókat a céljaik elérésében a támadás adott szakaszában. Mivel ugyanaz a technika több különböző szakaszban is használható, így több taktikához is tartozhat.
Minden egyes technika leírása tartalmazza:
- azonosítót;
- a technikában alkalmazott taktikák listáját;
- APT-csoportok általi felhasználási példák;
- csökkentési intézkedések alkalmazásának káros hatásaival kapcsolatban;
- észlelési ajánlásokat.
Az információbiztonsági szakemberek felhasználhatják az adatbázis ismereteit, hogy strukturálják az aktuális támadási módszerekről szerzett információkat, és ennek alapján hatékony biztonsági rendszert építsenek ki. Az igazán működő APT-csoportok működésének megértése forrást jelenthet a proaktív fenyegetéskereséshez a .
A PT Network Attack Discovery-ről
Az ATT&CK mátrixból származó technikák alkalmazásának észlelésére a — a Positive Technologies NTA rendszere, amely a perem- és belső hálózaton történő támadások észlelésére szolgál. A PT NAD különböző mértékben lefedi a MITRE ATT&CK mátrix 12 taktikáját. Leginkább a kezdeti hozzáférés (initial access), a lateral mozgás (lateral movement) és a vezérlés és irányítás (command and control) technikák észlelésénél hatékony, ezekből a PT NAD több mint felét is észleli az ismert technikáknak, az alkalmazásukat közvetlen vagy közvetett jelek alapján észlelve.
A rendszer az ATT&CK technikák alkalmazásával végzett támadásokat az észlelési szabályok segítségével azonosítja, amelyeket a csapat készített. (PT ESC), gépi tanulás, kompromittálódásra utaló jelek, mélyelemzés és visszatekintő elemzés. Az aktuális forgalom elemzése a visszatekintés mellett lehetővé teszi a jelenlegi rejtett rosszindulatú tevékenység azonosítását, valamint a támadások fejlődési vektorainak és krónológiájának nyomon követését.
a PT NAD teljes térképe a MITRE ATT&CK mátrixon. A kép nagy, ezért ajánljuk, hogy külön ablakban nézze meg.
Kezdeti hozzáférés (initial access)
A kezdeti hozzáférés megszerzésének taktikája magában foglalja a technikákat a vállalati hálózatba való behatoláshoz. A támadók célja ebben a szakaszban, hogy rosszindulatú kódot juttassanak be a megtámadott rendszerbe, és lehetőséget biztosítsanak annak további végrehajtására.
A PT NAD forgalomelemzése lehetővé teszi hét kezdeti hozzáférési technika azonosítását:
1. : drive-by compromise
Technika, amelyben az áldozat egy olyan weboldalt nyit meg, amelyet a támadók használnak a webböngésző kihasználására, és hozzáférési tokenek megszerzésére az alkalmazásban.
Mit csinál a PT NAD: ha a webforgalom nem titkosított, a PT NAD ellenőrzi a HTTP-szerverek válaszainak tartalmát. Ezekben a válaszokban találhatóak azok az exploitok, amelyek lehetővé teszik a támadók számára, hogy tetszőleges kódot futtassanak a böngészőben. A PT NAD automatikusan azonosítja ezeket az exploitokat az észlelési szabályok segítségével.
Továbbá a PT NAD az előző lépésben felfedezi a fenyegetést. A szabályok és a kompromittálódásra utaló jelek aktiválódnak, ha a felhasználó egy olyan weboldalra látogatott, amely átirányította egy exploitokkal teli weboldalra.
2. : exploit public-facing application
Az interneten elérhető szolgáltatások sebezhetőségeinek kihasználása.
Mit csinál a PT NAD: mély ellenőrzést végez a hálózati csomagok tartalmán, feltárva azok anomális tevékenységre utaló jeleit. Különösen léteznek szabályok, melyek lehetővé teszik a tartalomkezelő rendszerek (CMS), a hálózati berendezések webes felületei, valamint a levelező és FTP-szerverek elleni támadások azonosítását.
3. : external remote services
A támadók távoli hozzáférési szolgáltatásokat használnak a belső hálózat erőforrásaihoz való csatlakozáshoz kívülről.
Mit csinál a PT NAD: mivel a rendszer a protokollokat nem a portszámok alapján, hanem a csomagok tartalma alapján ismeri fel, a felhasználók ki tudják szűrni a forgalmat, hogy megtalálják az összes távoli hozzáférési protokollt és ellenőrizzék azok legitimitását.
4. : spearphishing melléklet
A hírhedt adathalászati mellékletekről van szó.
Mit csinál a PT NAD: automatikusan kinyeri a fájlokat a forgalomból és ellenőrzi őket a kompromittálási indikátorok alapján. A mellékletként érkező végrehajtható fájlokat olyan szabályok fedezik fel, amelyek elemzik az e-mail forgalom tartalmát. A vállalati környezetben ilyen mellékletet anomáliának tekintenek.
5. : spearphishing link
Adathalászati linkek használata. A technika azt jelenti, hogy a támadók adathalász levelet küldenek, amely egy linket tartalmaz, amelyre kattintva egy rosszindulatú program töltődik le. Általában a linket a társadalmi manipuláció minden szabályának megfelelő szöveg kíséri.
Mit csinál a PT NAD: az adathalász linkeket a kompromittálási indikátorok segítségével észleli. Például a PT NAD felületén egy olyan sessiont látunk, amelynél HTTP kapcsolat létesült a phishing-urls listájára felvett linkkel.
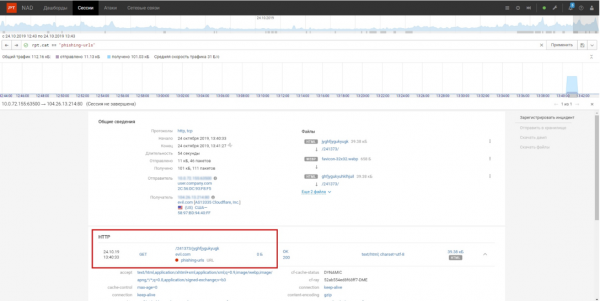
Kapcsolat a phishing-urls kompromittálási indikátorainak listájából
6. : megbízható kapcsolat
A célzott hálózathoz való hozzáférés harmadik feleken keresztül, akikkel a célpontnak megbízható kapcsolatai vannak. A támadók meg tudják támadni a megbízható szervezetet, és azon keresztül csatlakozni a célzott hálózathoz. Ehhez VPN kapcsolatokat vagy domain-megbízhatóságokat használnak, amit a forgalom elemzésével lehet felfedni.
Mit csinál a PT NAD: elemezheti az alkalmazási protokollokat, és a kibővített mezőket adatbázisba menti, lehetővé téve az IT-biztonsági elemzők számára, hogy szűrők segítségével megtalálják az összes gyanús VPN kapcsolatot vagy kereszt-domain csatlakozást az adatbázisban.
7. : érvényes fiókok
Standard, helyi vagy domain felhasználói adatok alkalmazása külső és belső szolgáltatásokhoz való hitelesítéshez.
Mit csinál a PT NAD: automatikusan kinyeri a hitelesítő adatokat HTTP, FTP, SMTP, POP3, IMAP, SMB, DCE/RPC, SOCKS5, LDAP, Kerberos protokollokból. Általában ezek a bejelentkezési név, jelszó és a sikeres hitelesítés jelzője. Ha használatban voltak, azok a megfelelő session kártyán jelennek meg.
Végrehajtás (execution)
A végrehajtási taktikába beletartoznak azon technikák, amelyeket a támadók a kód végrehajtására alkalmaznak a kompromittált rendszerekben. A kártevők futtatása segít a támadóknak megszilárdítani a jelenlétüket (taktika: tartósság) és bővíteni a távoli rendszerekhez való hozzáférést a hálózaton belül, mozogva a peremén.
A PT NAD lehetővé teszi a támadók által 14 technika azonosítását, amelyeket a kártevő kód végrehajtására használnak.
1. : CMSTP (Microsoft Connection Manager Profil Telepítő)
Olyan taktika, ahol a támadók egy speciális kártevő telepítő INF-fájlt készítenek a Windowsban beépített CMSTP.exe (kapcsolatkezelő profil telepítő) segédprogramhoz. A CMSTP.exe fájlt fogad paraméterként, és telepíti a szolgáltatási profilt a távoli kapcsolatokhoz. Ennek következtében a CMSTP.exe használható dinamikusan betöltött könyvtárak (*.dll) vagy szkriptek (*.sct) letöltésére és végrehajtására távoli szerverekről.
Mit csinál a PT NAD: automatikusan észleli a HTTP-forgalomban az ilyen típusú INF-fájlok továbbítását. Ezen kívül észleli a kártevő szkriptek és dinamikusan betöltött könyvtárak továbbítását HTTP protokollon keresztül távoli szerverről.
2. : parancssori felület
Interakció a parancssori felülettel. A parancssori felülettel lokálisan vagy távolról is lehet kölcsönhatásba lépni, például távoli hozzáférési segédprogramok segítségével.
Mit csinál a PT NAD: automatikusan érzékeli a shell-ek jelenlétét a különböző parancssori segédprogramok, például ping vagy ifconfig parancsainak indítására adott válaszok alapján.
3. : komponens objektum modell és elosztott COM
A COM vagy DCOM technológiák használata kód végrehajtására helyi vagy távoli rendszereken a hálózaton való előrehaladás során.
Mit csinál a PT NAD: érzékeli a gyanús DCOM-hívásokat, amelyeket a támadók általában programok indításához használnak.
4. : kif exploitálás a kliens végrehajtásához
Sebezhetőségek kihasználása tetszőleges kód végrehajtására a munkaállomásokon. A támadók számára a legértékesebb exploitok azok, amelyek lehetővé teszik kód végrehajtását a távoli rendszerben, mivel ezeken keresztül a támadók hozzáférhetnek az adott rendszerhez. Ez a technika a következő módszerekkel valósítható meg: kártevő e-mail küldés, böngészők számára készült exploitokkal rendelkező weboldal és alkalmazássebezhetőségek távoli kihasználása.
Mit csinál a PT NAD: A posta forgalmának elemzése során a PT NAD ellenőrzi a csatolt végrehajtható fájlok jelenlétét. Automatikusan kiemeli azokat az irodai dokumentumokat az e-mailekből, amelyek potenciálisan exploitokat tartalmaznak. A sebezhetőségek kihasználására tett kísérletek láthatóak a forgalomban, amelyeket a PT NAD automatikusan észlel.
5. : mshta
A mshta.exe segédprogram használata, amely Microsoft HTML alkalmazásokat (HTA) futtat .hta kiterjesztéssel. Mivel a mshta megkerüli a böngésző biztonsági beállításait, a támadók felhasználhatják a mshta.exe-t káros HTA, JavaScript vagy VBScript fájlok végrehajtására.
Mit csinál a PT NAD: .hta fájlok mshta-n keresztüli végrehajtására a hálózaton keresztül is továbbítódnak — ez a forgalomban látható. A PT NAD automatikusan észleli az ilyen káros fájlok továbbítását. Ezeket a fájlokat és az információikat a munkamenet kártyáján lehet megtekinteni.
6. : PowerShell
PowerShell használata információk keresésére és káros kód végrehajtására.
Mit csinál a PT NAD: amikor a PowerShell-t a támadók távolról alkalmazzák, a PT NAD ezt szabályok segítségével észleli. A támadók által leggyakrabban használt PowerShell kulcsszavakat észleli, valamint a PowerShell szkriptek SMB protokollon keresztüli továbbítását.
7. : ütemezett feladat
A Windows feladatütemező és más segédprogramok alkalmazása programok vagy szkriptek automatikus indítására meghatározott időpontokban.
Mit csinál a PT NAD: a támadók általában távolról hozzák létre az ilyen feladatokat, így ezek a munkamenetek láthatóak a forgalomban. A PT NAD automatikusan észleli a feladatok létrehozásával és módosításával kapcsolatos gyanús műveleteket az ATSVC és az ITaskSchedulerService RPC interfészek használatával.
8. : szkriptnyelv
Szkriptek végrehajtása a támadók különféle tevékenységeinek automatizálására.
Mit csinál a PT NAD: a szkriptek hálózaton történő továbbítását észleli, azaz még azok végrehajtása előtt. A nyers forgalomban felfedezi a szkriptek tartalmát, és észleli az olyan fájlok hálózaton történő továbbítását, amelyek népszerű szkriptnyelvekhez tartozó kiterjesztéssel bírnak.
9. : szolgáltatás végrehajtás
Végrehajtható fájlok, parancssori utasítások vagy szkriptek indítása a Windows szolgáltatásokkal való interakció révén, például a Szolgáltatásvezérlő- menedzser (Service Control Manager, SCM).
Mit csinál a PT NAD: a SMB forgalmat ellenőrzi, és a szolgáltatások létrehozására, módosítására és indítására vonatkozó szabályokkal észleli a SCM-hez való hozzáférést.
A szolgáltatások indításának technikája megvalósítható a PSExec távoli parancs- végrehajtó eszköz segítségével. A PT NAD elemzi az SMB protokollt és észleli a PSExec alkalmazását, amikor a PSEXESVC.exe fájlt vagy a PSEXECSVC szolgáltatás szabványos nevét használva kódot futtat távoli gépen. A felhasználónak ellenőriznie kell a végrehajtott parancsok listáját és a távoli parancsok végrehajtásának érvényességét az eszközön.
A PT NAD támadási kártyáján az ATT&CK mátrix alapján az alkalmazott taktikákról és technikákról származó adatokat jelenítenek meg, hogy a felhasználó megértse, a támadók melyik fázisban vannak, milyen célokat követnek, és milyen kompenzáló intézkedéseket tehet.
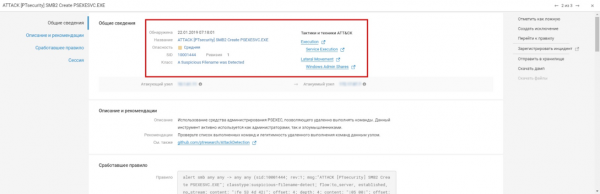
A PSExec használatával kapcsolatos szabálykiváltás, ami jelezheti a parancsok végrehajtásának kísérletét távoli gépen.
10. : harmadik féltől származó szoftver
Az a technika, amikor a támadók hozzáférést szereznek távoli adminisztrációs szoftverhez vagy vállalati telepítési rendszerhez és ezek segítségével rosszindulatú kódot indítanak. Ilyen szoftver például: SCCM, VNC, TeamViewer, HBSS, Altiris.
Bár a technika különösen aktuális a távoli munkavégzés elterjedésével, és ennek következtében sok millió otthoni védtelen eszköz csatlakozása kétes távoli hozzáférési csatornákon.
Mit csinál a PT NAD: automatikusan észleli az ilyen szoftver működését a hálózatban. Például a szabályok aktiválódnak a VNC protokollon keresztüli kapcsolódások és az EvilVNC trójai aktivitása esetén, amely diszkréten telepíti a VNC-szervert az áldozat gépére, és automatikusan elindítja azt. A PT NAD automatikusan azonosítja a TeamViewer protokollt, ami segíti az elemzőt, hogy a szűrő segítségével megtalálja az összes ilyen munkamenetet és ellenőrizze azok érvényességét.
11. : felhasználói végrehajtás
Az a technika, amikor a felhasználó olyan fájlokat indít el, amelyek kód végrehajtásához vezethetnek. Például, ha megnyit egy végrehajtható fájlt, vagy futtat egy irodai dokumentumot makróval.
Mit csinál a PT NAD: ezek a fájlok már a továbbítás során láthatók, még az indításuk előtt. Az információkat a munkamenetek kártyáján lehet megtekinteni, amelyekben ezek átadásra kerültek.
12. : Windows Management Instrumentation
A WMI tool is used to provide local and remote access to Windows system components. With WMI, attackers can interact with local and remote systems and perform various tasks, such as gathering information for reconnaissance and remotely launching processes during lateral movement.
Mit csinál a PT NAD: Since interactions with remote systems via WMI are visible in the traffic, PT NAD automatically detects network requests to establish WMI sessions and checks traffic for scripts that use WMI.
13. : Windows Remote Management
Using the Windows service and protocol that allows users to interact with remote systems.
Mit csinál a PT NAD: identifies network connections established via Windows Remote Management. Such sessions are detected automatically by rules.
14. : XSL (Extensible Stylesheet Language) script processing
The XSL markup language is used to describe the processing and visualization of data in XML files. To support complex operations, the standard XSL includes support for embedded scripts in various languages. These languages allow the execution of arbitrary code, which leads to bypassing security policies based on whitelists.
Mit csinál a PT NAD: detects instances of transferring such files over the network, meaning even before they are executed. It automatically detects the fact of transferring XSL files and files with abnormal XSL markup over the network.
In the following materials, we will explore how the NTA system PT Network Attack Discovery identifies other tactics and techniques used by attackers according to MITRE ATT&CK. Stay tuned!
Authors:
- Anton Kutepev, expert of the security center (PT Expert Security Center) Positive Technologies
- Natalia Kazankova, product marketer at Positive Technologies
Forrás: habr.com
