

Manapság a vállalatok információbiztonsága (továbbiakban: IB) a legaktuálisabb kérdések közé tartozik a világban. Nem meglepő, hiszen sok országban szigorodnak az előírások azokra a szervezetekre, amelyek személyes adatokat tárolnak és dolgoznak fel. Jelenleg az orosz jogszabályok jelentős mértékben megkövetelik, hogy a dokumentumforgalom egy jelentős része papíralapú legyen. Ugyanakkor érezhető trend a digitalizáció irányába: sok vállalat már nagymennyiségű bizalmas információt tárol digitális formátumban és papíralapú dokumentumokban egyaránt.
A felmérés alapján Anti-Malware elemző központ alapján a válaszadók 86%-a jelezte, hogy az elmúlt évben legalább egyszer rendezniük kellett incidenseket, amelyek kibertámadások vagy a felhasználók által megállapított szabályok megsértése következtében történtek. Ennek következtében az információbiztonságra való fókuszálás a vállalkozásokban szükségszerűséggé vált.
Manapság a vállalati információbiztonság már nem csupán technikai eszközök komplexuma, mint például víruskeresők vagy tűzfalak, hanem egy átfogó megközelítés a vállalat eszközeivel való bánásmódra, különös figyelmet fordítva az információkra. A vállalatok különböző módon közelítik meg ezeket a problémákat. Ma szeretnénk beszélni a nemzetközi ISO 27001 szabvány bevezetéséről, mint egy ilyen probléma megoldásáról. Az orosz piacon a megfelelő tanúsítvánnyal rendelkező vállalatok számára megkönnyíti a külföldi ügyfelekkel és partnerekkel való együttműködést, akik magas elvárásokat támasztanak e kérdésben. Az ISO 27001 széles körben alkalmazzák Nyugaton, és magában foglalja az IB-ra vonatkozó követelményeket, amelyeket a használt technikai megoldásoknak ki kell elégíteniük, valamint elősegíti a üzleti folyamatok felépítését. Így ez a szabvány versenyelőnyt jelenthet Önnek és kapcsolatot létesíthet külföldi vállalatokkal.
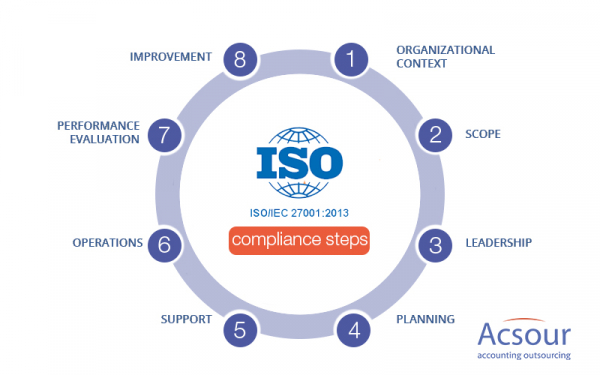
Ez a Információbiztonsági Irányítási Rendszer (továbbiakban: IBIR) tanúsítvány összegyűjtötte a legjobb IBIR tervezési gyakorlatokat, és ami még fontosabb, lehetővé tette a működéshez szükséges irányító eszközök kiválasztását, valamint a biztonság technológiai követelményeit és a vállalati személyzeti irányítási folyamatokat is. Fontos megérteni, hogy a technikai hibák csupán a probléma egy része. Az információbiztonság terén óriási szerepet játszik az emberi tényező, amelyet jelentősen nehezebb kizárni vagy minimalizálni.
Ha cége ISO 27001 szerinti tanúsítványt kíván szerezni, valószínűleg már keresi a könnyebb utat ennek elérésére. Csalódást kell okoznunk: könnyű utak itt nincsenek. Azonban vannak bizonyos lépések, amelyek segíthetnek a szervezet felkészítésében a nemzetközi információbiztonsági követelményekre:
1. Szerezzen támogatást a vezetőségtől
Ezt talán nyilvánvalónak tartja, de a gyakorlatban ezt a pontot gyakran figyelmen kívül hagyják. Sőt, ez az egyik fő oka annak, hogy a ISO 27001 bevezetésére irányuló projektek gyakran megbuknak. A projekt fontosságának megértése nélkül a vezetőség nem fog elegendő emberi erőforrást vagy megfelelő költségvetést biztosítani a tanúsításhoz.
2. Készítsen tanúsítási felkészítési tervet
Az ISO 27001 tanúsítványra való felkészülés egy átfogó feladat, amely különféle tevékenységeket foglal magában, sok ember bevonását igényli, és hónapokig (vagy akár évekig) is eltarthat. Ezért nagyon fontos egy részletes projektterv készítése: az erőforrások, idő és az emberek bevonása szigorúan meghatározott feladatokra történő elosztása, valamint a határidők betartásának figyelemmel kísérése – különben soha nem fejezheti be a munkát.
3. Határozza meg a tanúsítási peremét
Ha nagy szervezete van, amely diverzifikált tevékenységekkel rendelkezik, valószínűleg érdemes az ISO 27001 tanúsítványt csak a cég egy részére kérni, ami jelentősen csökkenti a projekt kockázatait, valamint annak időtartamát és költségeit.
4. Készítsen információbiztonsági politikát
Az egyik legfontosabb dokumentum a vállalat információbiztonsági politikája. Ennek tartalmaznia kell a vállalat céljait az információbiztonság területén, valamint azokat az alapelveket, amelyeket minden alkalmazottnak be kell tartania. E dokumentum célja, hogy meghatározza, mit szeretne elérni a vállalat vezetése az információbiztonság terén, és hogyan valósítják meg és ellenőrzik ezt.
5. Határozza meg a kockázatértékelési metodológiát
Az egyik legnehezebb feladat a kockázatok értékeléséhez és kezeléséhez szükséges szabályok meghatározása. Fontos megérteni, hogy a vállalat mely kockázatokat ítél elfogadhatónak, és melyek azok, amelyek sürgős intézkedéseket igényelnek a csökkentésük érdekében. E szabályok nélkül a SZAB nem fog működni.
Ugyanakkor érdemes figyelni a kockázatok csökkentésére tett intézkedések megfelelőségére. De ne hagyja, hogy a folyamat optimalizálása túlságosan elhatalmasodjon, mivel ez jelentős idő- vagy pénzráfordítást igényelhet, vagy egyszerűen lehetetlen lehet. Ajánljuk, hogy a kockázatok csökkentésére tett intézkedések megtervezésekor kövesse a "minimális elegendőség" elvét.
6. Kezelje a kockázatokat az elfogadott metodológia szerint
A következő lépés a kockázatkezelő metodológia következetes alkalmazása, azaz a kockázatok értékelése és kezelése. E folyamatot rendszeresen, nagy körültekintéssel kell végezni. A biztonsági kockázatok nyilvántartásának naprakészen tartásával hatékonyan oszthatja el a vállalat erőforrásait, és megelőzheti a súlyos incidenseket.
7. Tervezze meg a kockázatkezelést
A vállalat számára elfogadható szintet meghaladó kockázatoknak szerepelniük kell a kockázatkezelési tervben. Ennek dokumentálnia kell azokat az intézkedéseket, amelyek a kockázatok csökkentésére irányulnak, valamint a felelős személyeket és határidőket.
8. Töltse ki az alkalmazhatósági nyilatkozatot
Ez a kulcsfontosságú dokumentum, amelyet a tanúsító szerv szakértői fognak vizsgálni az audit során. Tartalmaznia kell azokat a kontrollmechanizmusokat, amelyek az információbiztonság területén a vállalat tevékenységére alkalmazhatók.
9. Határozza meg, hogyan fogják mérni az információbiztonsági intézkedések hatékonyságát
Bármely cselekvésnek eredménnyel kell járnia, amely elvezet a kitűzött célok teljesítéséhez. Ezért fontos egyértelműen meghatározni, hogy milyen paraméterek mentén fogják mérni a célok elérését mind az információbiztonsági rendszer egészére, mind az alkalmazások szerinti ellenőrzési mechanizmusokra vonatkozóan.
10. Alkalmazza az információbiztonsági intézkedéseket
Csak az összes korábbi lépés megvalósítása után lehet elkezdeni az alkalmazható információbiztonsági intézkedések bevezetését az alkalmazhatósági mellékletből. A legnagyobb nehézséget nyilvánvalóan az új működési módok bevezetése jelenti a szervezete számos folyamatában. Az emberek általában ellenállnak az új politikáknak és eljárásoknak, ezért figyeljen a következő pontra.
11. Végezzen oktatási programokat a munkavállalók számára
Az összes fent említett pont értelmetlen, ha a munkavállalói nem értik a projekt fontosságát és nem cselekszenek az információbiztonsági politikák szerint. Ha azt szeretné, hogy személyzete betartja az új szabályokat, először meg kell magyaráznia az embereknek, miért fontosak, majd képzést kell tartania az információbiztonsági rendszerrel kapcsolatban, kiemelve azokat a fontos politikákat, amelyeket a munkavállalóknak figyelembe kell venniük napi munkájuk során. A személyzet képzésének hiánya a ISO 27001 projektek kudarcának egyik gyakori oka.
12. Támogassa az információbiztonsági rendszer folyamatait
Ezen a ponton az ISO 27001 a szervezete mindennapi rutinjává válik. Az információbiztonsági intézkedések megfelelőségének megerősítéséhez az auditoroknak nyilvántartásokat kell bemutatniuk - a kontrollmechanizmusok valódi működésének bizonyítékait. De először is, a nyilvántartásoknak segíteniük kell Önnek a nyomon követésben, hogy a munkatársai (és a szolgáltatók) végrehajtják-e a feladataikat az elfogadott szabályok szerint.
13. Monitorozza az információbiztonsági rendszert
Mi történik az információbiztonsági rendszerével? Hány incidens történt, és milyen típusúak? Minden eljárást megfelelően hajtanak végre? Ezekkel a kérdésekkel ellenőriznie kell, hogy a vállalat eléri-e az információbiztonsági célokat. Ha nem, ki kell dolgoznia a helyreállítási tervet.
14. Végezzen belső auditot az információbiztonsági rendszeren
A belső audit célja az, hogy feltárja a valós folyamatok eltéréseit a vállalat jóváhagyott információbiztonsági politikáitól. Eltérően legtöbbször azt ellenőrzi, hogy az alkalmazottak betartják-e a szabályokat. Ez nagyon fontos, mert ha nem ellenőrzi a személyzet munkáját, a szervezet kárt szenvedhet (szándékos vagy szándéktalan). De a feladat itt nem az, hogy bűnösöket találjunk és fegyelmi intézkedéseket hozzunk ellenük a politikák megsértése miatt, hanem hogy helyrehozzuk a helyzetet és megelőzzük a jövőbeli problémákat.
15. Szervezze meg a vezetőség általi elemzést
A vezetőségnek nem kell beállítania a tűzfalát, de tudnia kell, mi történik az információbiztonsági irányítási rendszerben: például, hogy mindenki ellátja-e a feladatát, és az irányítási rendszer eléri-e a kitűzött célokat. Ennek alapján a vezetőségnek kulcsfontosságú döntéseket kell hoznia az információbiztonsági irányítási rendszer és a belső üzleti folyamatok fejlesztéséről.
16. Vezessen be helyesbítő és megelőző intézkedéseket
Ahogy bármely ISO 27001 szabvány megköveteli a „folyamatosság javítását”: a megfelelőségek rendszerszintű javítását és megelőzését az információbiztonsági menedzsment rendszerben. A helyesbítő és megelőző intézkedések révén kijavítható a megfelelőség és megakadályozható annak jövőbeli előfordulása.
Összefoglalva, elmondható, hogy a tanúsítási folyamat valójában sokkal nehezebb, mint amit különféle forrásokban leírnak. Ezt támasztja alá az a tény, hogy Oroszországban jelenleg mindössze kapott tanúsítványt a megfelelőségért. Ezzel szemben külföldön ez az egyik legnépszerűbb szabvány, amely megfelel a növekvő üzleti igényeknek az információbiztonság terén. Az ilyen igények megjelenését nemcsak a fenyegetések típusának növekedése és összetettsége, hanem a jogszabályok és ügyfélkövetelmények is indokolják, melyek a teljes adatvédelmet megkövetelik.
Annak ellenére, hogy az információbiztonsági irányítási rendszer tanúsítása nem egyszerű feladat, a nemzetközi ISO/IEC 27001 szabvány követelményeinek teljesítése komoly versenyelőnyt jelenthet a globális piacon. Reméljük, hogy cikkünk egy elsődleges megértést nyújtott a vállalat tanúsításához való felkészülés kulcsfontosságú lépéseiről.
Forrás: habr.com
