

Röviden összefoglalva
Absolute Computrace — egy technológia, amely lehetővé teszi a gép lezárását, még akkor is, ha újratelepítik az operációs rendszert vagy akár a merevlemezt is kicserélték, évi 15 dollárért. Vásároltam egy laptopot az eBay-en, amelyet ez a technológia blokkolt. A cikk bemutatja a tapasztalataimat, hogyan küzdöttem vele, és próbáltam hasonlót csinálni az Intel AMT alapjaival, de ingyenesen. Kezdjük azzal, hogy nem török be nyitott ajtókon, és nem tartok előadást ezekről a távoli dolgokról, hanem egy kis előtörténetet mesélek el, és arról, hogyan lehet gyorsan távoli hozzáférést létrehozni a gépemhez bármilyen helyzetben (ha az RJ-45-ös hálózathoz csatlakozik), vagy ha Wi-Fi-n keresztül kapcsolódik, akkor csak Windows operációs rendszeren. Az Intel AMT-ben meg lehet adni a konkrét hely SSID-jét, felhasználónevét és jelszavát, akkor Wi-Fi-n keresztül is hozzáférhetővé válik anélkül, hogy be kellene lépnünk a rendszerbe. Ezenkívül, ha telepítjük az Intel ME illesztőprogramokat GNU/Linux-ra, annak is működnie kell. Végül a laptopot távolról lezárni és üzenetet megjeleníteni nem lesz lehetőség (nem tudtam kideríteni, lehetséges-e egyáltalán e technológia erejével), de a távoli asztalhoz való hozzáférés és a Secure Erase elérhető lesz, ami a legfontosabb.
A taxisofőr elment a laptopommal, úgy döntöttem, hogy veszek egy újat az eBay-en. Mi mehetett volna rosszul?
Vevőből tolvaj — egyetlen indítással
Hazaérkezve a levélbontásból, nekiláttam a Windows 10 előtelepítésének befejezéséhez, és még a Firefoxot is telepítettem, amikor hirtelen:
Tisztában voltam azzal, hogy senki sem módosítaná a Windows disztribúciót, de ha mégis tenné, akkor sem nézett volna ki ennyire silányul, és a blokkolás sokkal gyorsabban megtörtént volna. Végül is nem lett volna értelme blokkolni, hiszen minden csak újratelepítéssel orvosolható lett volna. Rendben, újraindítunk.
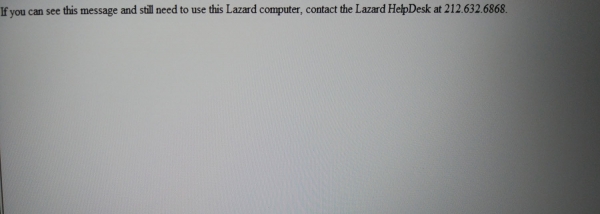
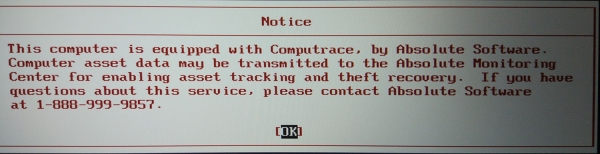
Újraindítás BIOS-ban, és máris minden egy kicsit világosabbá válik:
És végül, véglegesen világossá válik:
Hogyan lehetséges, hogy a saját laptopom szorongat? Mi az a Computrace?
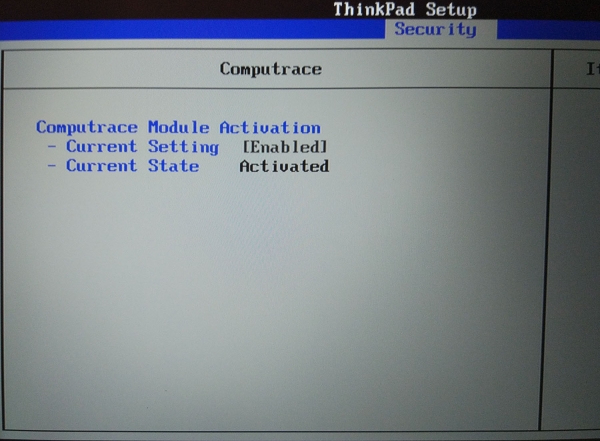
Szigorúan véve a Computrace egy olyan modulok halmaza az EFI BIOS-ban, amelyek a Windows OS betöltése után trójaiakat csempésznek bele, amelyek a távoli Absolute Software szerverre jelentkeznek be, és lehetővé teszik, hogy az interneten keresztül blokkolják a rendszert, ha szükséges. Részletesebben itt olvashatsz róla.
Строго говоря, Computrace — это такой набор модулей в вашей EFI BIOS, которые, после загрузки OS Windows, подкидывают в нее свои трояны, стучащие на удаленный сервер Absolute software и позволяющие, если потребуется, заблокировать систему по интернету. Более подробно можно почитать вот A Windows-tól eltérő operációs rendszerekkel a Computrace nem működik. Ráadásul, ha csatlakoztatunk egy Windows-t, amelyet a BitLocker vagy bármely más szoftver titkosított, a Computrace ismét nem működik — a modulok egyszerűen nem tudják a fájljaikat a rendszerbe juttatni.
Távlatilag ezek a technológiák űrireg a tűnhetnek, de ez csak addig igaz, amíg meg nem tudjuk, hogy mindez a natív UEFI-n végezhető, másfél kétes modul segítségével.
Úgy tűnik, hogy ez a dolog hideg és mindentudó, amíg meg nem próbáljuk, például, elindulni a GNU/Linuxra:
Jelenleg ezen a laptopon aktív a Computrace blokkolás.
Ahogy mondani szokás,
Mit tegyünk?
Négy nyilvánvaló megoldási irány van a felmerült problémára:
- Írjunk az eBay-en eladónak.
- Írjunk az Absolute Software-nek, a Computrace készítőjének és tulajdonosának.
- Készítsünk egy dumpot a BIOS chipről, és küldjük el azt gyanús figuráknak, hogy egy válaszban küldjenek egy dumpot egy javítópatcsel, amely deaktiválja az összes zárat és megváltoztatja az eszköz ID-t.
- Hívjunk fel egy Lazardot.
Nézzük meg ezeket sorban:
- Mi, mint minden ésszerű ember, először a terméket eladóval vesszük fel a kapcsolatot, és megbeszéljük a problémát azzal, aki elsődlegesen felel érte.
Elvégezve:

- Az internet mélységeiben felfedezett tanács szerint,
Kapcsolatba kell lépnie az Absolute Software-rel. Szüksége lesz a gép sorozatszámára és az alaplap sorozatszámára. Egy "vásárlási igazolást" is be kell mutatnia, mint például egy blokkot. Fel fogják venni a kapcsolatot azzal a tulajdonossal, akit nyilvántartanak, és megkapják az engedélyt az eltávolításra. Feltéve, hogy nem lopott, "majd törlésre jelölik". Ezt követően, amikor legközelebb csatlakozik az internethez vagy nyitott internetkapcsolata van, egy csoda fog történni, és az eltűnik. Küldje el a fent említett dolgokat a TechSupport@absolute.com címre.
Azonnal írhatsz az Absolute-nak, és közvetlenül kommunikálhatunk velük a feloldásról. Nem siettem, és ezt a megoldást csak a végéhez közel döntöttem el.
- A probléma brutális megoldása is, hála az égnek, már létezett. Ezek itt és sok más számítástechnikai támogató mester a következő eBay-en és még indiaiak a Facebook-on is megígérik, hogy fel fogják oldani a BIOS-unkat, ha elküldjük nekik a dumpot és várunk néhány percet.
A feloldási folyamatot így írják le:
A feloldó megoldás végre elérhető, és SPEG programozóra van szükség a BIOS flash-eléséhez.
A folyamat a következő:
- Olvasd a BIOS-t, és készíts egy érvényes dumpot. Egy Thinkpad esetében a BIOS összekapcsolva van a belső TPM chippel, és tartalmaz egy egyedi aláírást, így fontos, hogy az eredeti BIOS megfelelő módon legyen kiolvasva a művelet sikeréhez és a BIOS helyreállításához.
- A BIOS binárisok javítása és egy kis allservice.ro UEFI program injectálása. Ez a program fogja olvasni a biztonságos EEPROM-ot, visszaállítani a TPM tanúsítványt és jelszót, írni a biztonságos EEPROM-ot, és rekonstruálni az összes adatot.
- Írd meg a javított BIOS dumpot (ez csak az adott TP-n fog működni), indítsd el a laptopot, és generálj egy Hardver ID-t. Küldeni fogunk neked egy egyedi kulcsot, amely aktiválja az Allservice BIOS-t, és míg a BIOS betöltődik, végrehajtja a feloldó rutint, amely feloldja az SVP-t és a TPM-t.
- Végül írd vissza az eredeti BIOS dumpot a normál működés érdekében, és élvezd a laptopot.
Szintén le tudjuk tiltani a Computrace-t vagy megváltoztatni a SN/UUID-t, és visszaállítani az RFID ellenőrző összeg hibaértékét a mi UEFI programunk használatával, ha szükséges.
A feloldó szolgáltatás ára gépenként értendő (ahogyan a Macbook/iMac, HP, Acer stb. esetében). A szolgáltatási árért és elérhetőségért kérjük, olvasd el az alábbi bejegyzést. Bármilyen kérdés esetén lépj kapcsolatba a support@allservice.ro címen.
Jónak tűnik! De ez is, mondanom sem kell, a legcélravezetőbb helyzetekben alkalmazandó, ráadásul minden öröm 80 dollárba kerül. Ezt későbbre hagyjuk.
- Ha a Lazard mindent tönkretett, és azt kérik, hogy telefonáljak vissza, akkor nem szabad visszautasítani! Készülj.
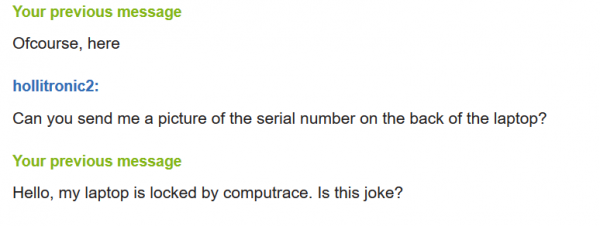
Hívjuk a Lazardot, más néven „a világ vezető pénzügyi tanácsadó és eszközkezelő cége, amely egyesülésekkel, felvásárlásokkal, átszervezésekkel, tőkestruktúrával és stratégiával foglalkozik”.
Míg az eBay-eladó válaszol, dobok pár dollárt a zadarmára, és várom, hogy beszélgethessek talán a legegyüttérzőtlenebb beszélgetőpartnerrel a világon – egy hatalmas pénzügyi vállalat New York-i támogatójával. A hölgy gyorsan felveszi a telefont, meghallgatja a baráti nyelvemen, hogy hogyan vásároltam ezt a laptopot, feljegyzi a sorozatszámát és megígéri, hogy átadja az adminisztrátoroknak, akik visszahívnak. Ez a folyamat pontosan kétszer ismétlődik egy nap különbséggel. Harmadik alkalommal szándékosan vártam az estét, hogy New Yorkban reggel 10 óra legyen, és felhívtam, gyorsan végigmondva az elképzelhető mondandómat a vásárlásomról. Két órával később ismét ugyanez a nő hívott, és elkezdte felolvasni az instrukciókat:
– Nyomja meg az Escape-t.
Megnyomom, de semmi sem történik.
– Valami nem működik, semmi sem változik.
– Nyomja.
– Nyomom.
– Most írja be: 72406917
Beírom. Semmi sem történik.
– Tudja, attól tartok, ez nem segíthet... Egy pillanat...
A laptop váratlanul újraindul, a rendszer betöltődik, a zavaró fehér képernyő eltűnt. A megbízhatóság kedvéért bemegyek a BIOS-ba, a Computrace nincs aktiválva. Úgy tűnik, minden rendben. Köszönöm a támogatást, írok az eladónak, hogy mindent sikerült megoldanom, és ellazulok.
OpenMakeshift Computrace Intel AMT alapú
Ami a történt, megdöbbentett, de tetszett az ötlet, a fantom fájdalmam a kétesen elveszett dolog iránt keresett valamilyen kiutat, szerettem volna megvédeni az új laptopomat, mintha visszaadná a régit. Ha valaki használ Computrace-t, akkor én is használhatom, nem igaz? Hiszen létezett Intel Anti-Theft, leírása szerint egy nagyszerű technológia, ami úgy működött, ahogy kellene, de a piac inertsége megölte, de biztosan van alternatíva. Kiderült, hogy ez az alternatíva ott kezdődött, ahol véget ért - ezen a téren csak az Absolute Software tudott megmaradni.
Először is emlékezzünk arra, mi az Intel AMT: ez egy könyvtárgyűjtemény, amely az Intel ME része, beépítve az EFI BIOS-ba, hogy az adminisztrátor egy irodában anélkül tudjon gépeket kezelni a hálózaton, hogy fel kellene állnia, még akkor is, ha nem indulnak el, távoli ISO-kat csatlakoztatva, távoli asztalon keresztül irányítva stb.
Mindez a Minix-en fut, körülbelül ezen a szinten:
Az Invisible Things Lab azt javasolta, hogy az Intel vPro / Intel AMT technológia funkcióját -3 védelmi gyűrűnek nevezzük. Ezen technológia keretében a vPro technológiát támogató chipkészletek független mikroprocesszort (ARC4 architektúra) tartalmaznak, külön interfészt a hálózati kártyához, kizárólagos hozzáférést egy dedikált RAM szakaszhoz (16 MB), DMA-hozzáférést a fő RAM-hoz. Az ezen futó programok függetlenül működnek a központi processzortól, a firmware a BIOS kódokkal együtt tárolódik, vagy egy hasonló SPI flash memóriában (a kód kriptográfiai aláírással rendelkezik). A firmware része egy beépített webszerver. Az AMT alapértelmezés szerint ki van kapcsolva, de a kód egy része még ebben az üzemmódban is aktív, amikor az AMT ki van kapcsolva. A -3 gyűrű kódja még az S3 Sleep táplálási módban is aktív.
Ez csábítóan hangzik, hiszen úgy tűnik, ha sikerülne visszakapcsolódnunk valamilyen admin felülethez az Intel AMT segítségével, akkor olyan hozzáférésünk lenne, mint a Computrace-nál (valójában nem így van).
Kapcsoljuk be az Intel AMT-t a gépünkön
Először is, biztosan néhányan szeretnétek kézbe venni ezt az AMT-t, itt kezdődnek a részletek. Először is: szükségetek van egy olyan processzorra, amely támogatja. Ezzel szerencsére nincsen probléma (ha nincs AMD-d), hiszen a vPro szinte minden Intel i5, i7 és i9 processzorba be lett építve (meg lehet nézni). ) 2006 óta, a normális VNC-t pedig 2010 óta vezették be. Másodszor: ha önnek asztali gépe van, akkor szüksége van olyan alaplapra, amely támogatja ezt a funkciót, mégpedig Q chipkészlettel. A laptopok esetében elegendő csak a processzor modelljéről tudni. Ha észrevette, hogy támogatja az Intel AMT-t, az jó jel, és alkalmazhatja itt kapott beállításokat. Ha nem, akkor vagy szerencsétlen, hogy olyan processzort vagy chipkészletet választott, amely nem támogatja ezt a technológiát, vagy sikerült jól spórolnia, hogy AMD-t választott, ami szintén örömteli.
A dokumentumok szerint
Nem biztonságos módban az Intel AMT eszközök a 16992-es porton hallgatnak.
TLS módban az Intel AMT eszközök a 16993-as porton hallgatnak.
Az Intel AMT fogadja a csatlakozásokat a 16992-es és 16993-as portokon. Ide fogunk menni.
Ellenőrizni kell, hogy az Intel AMT engedélyezve van-e a BIOS-ban:
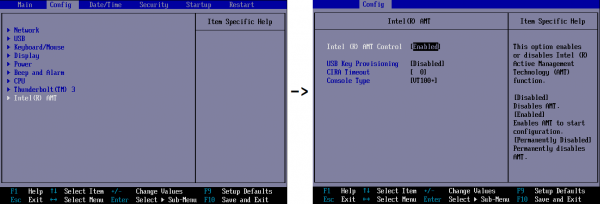
Ezután újra kell indítanunk, és a boot során meg kell nyomnunk a Ctrl + P billentyűkombinációt
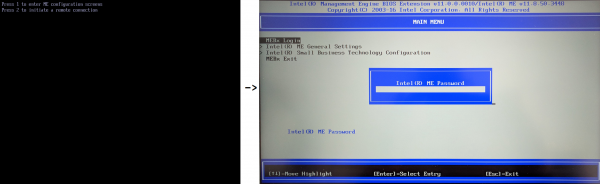
A standard jelszó, ahogy az lenni szokott, admin.
Azonnal változtassuk meg a jelszót az Intel ME Általános Beállításokban. Ezután az Intel AMT Konfigurációban kapcsoljuk be a Hálózati Hozzáférés Aktiválása lehetőséget. Kész. Mostantól hivatalosan is hekkeltük önmagunkat. Indulunk a rendszerbe.
Most egy fontos szempont: logikailag hozzáférhetünk az Intel AMT-hez helyben és távolról, de nem. Az Intel szerint helyben csatlakozni és a beállításokat megváltoztatni lehet az , de nekem ez határozottan megtagadta a csatlakozást, így csak távolról tudtam kapcsolódni.
Válasszunk egy eszközt, és csatlakozzunk a :16992
Ez így néz ki:
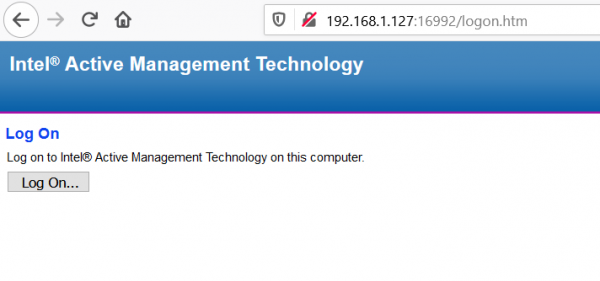
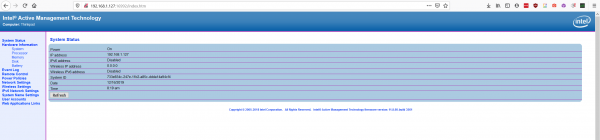
Üdvözöljük az Intel AMT standard felületén! Miért „standard”? Mert korlátozott és a mi céljainkra teljesen használhatatlan, mi pedig valami komolyabb dolgot fogunk használni.
Ismerkedjünk meg a MeshCommander-rel
Ahogy az lenni szokott – a nagy cégek valamit csinálnak, a végfelhasználók pedig saját maguk igényeire alakítják. Így történt ez itt is.
Ez a szerény (nem túlzás: a neve hiányzik a saját weboldaláról, a Google segítségével kellett rákeresni) Ylian Saint-Hilaire nevű úriember csodálatos eszközöket fejlesztett az Intel AMT-vel való munkához.
Azonnal szeretném felhívni a figyelmet a , videóiban egyszerűen és világosan mutatja be valós időben, hogyan hajtsuk végre az Intel AMT-hez és szoftveréhez kapcsolódó feladatokat.
Kezdjük a . Töltsük le, telepítsük, és próbáljunk csatlakozni a gépünkhöz:
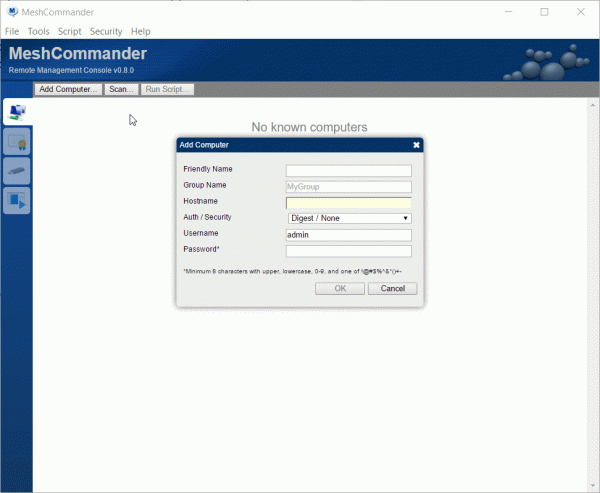
A folyamat nem azonnali, de ennek eredményeképpen egy ilyen képernyőt kapunk:
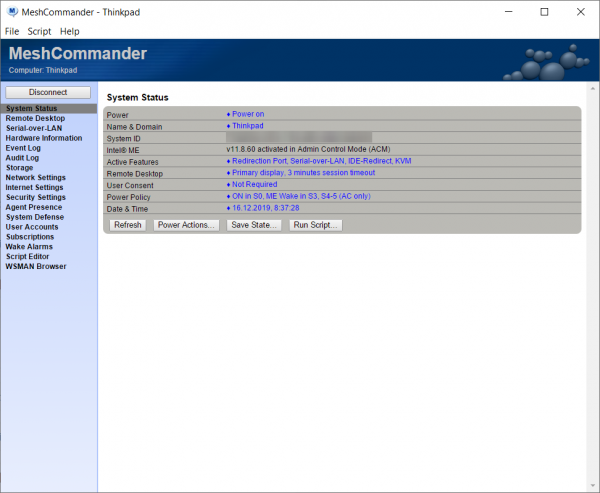
Nem mintha paranoiás lennék, de a sensitive data-t megsértem, bocsássanak meg nekem az ilyen hízelgésért.
A különbség, ahogy mondani szokták, nyilvánvaló. Nem tudom, miért nincs ilyen funkciókészlet az Intel kezelőpanelén, de a tény az tény: Ylian Saint-Hilaire érezhetően többet vesz ki az életből. Sőt, közvetlenül az firmware-be is telepítheti a webes felületét, lehetővé téve, hogy minden funkciót használjon az alkalmazás nélkül.
Ez így működik:
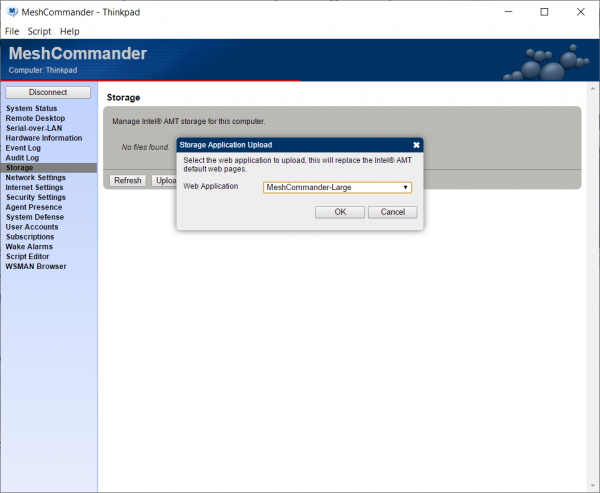
Meg kell jegyeznem, hogy én ezt a funkciót (Custom web interface) nem használtam, és nem tudok nyilatkozni a hatékonyságáról és működőképességéről, mivel az én igényeimhez nem szükséges.
Játszadozhatsz a funkcióval, valószínűleg nem fogod tönkretenni, hiszen ennek a fesztiválnak a kezdő és záró pontja a BIOS, ahol mindent visszaállíthatsz, ha kikapcsolod az Intel AMT-t.
Feltesszük a MeshCentral-t és megvalósítjuk a BackConnect-et.
Itt kezdődik az igazi agybaj. A bácsi nem csak kliensoldalt készített, hanem egy teljes admin felületet is a trójainkhoz! És nem csak készített, hanem .
Kezdj hozzá azzal, hogy telepítesz egy saját MeshCentral szervert, vagy ha nem ismered a MeshCentral-t, kipróbálhatod a nyilvános szervert saját felelősségedre a MeshCentral.com-on.
Ez pozitívan tükrözi a kód megbízhatóságát, mivel nem találtam híreket feltörésekről és adatlopásokról a szolgáltatás működése alatt.
Személy szerint a saját szerveremen futtatom a MeshCentral-t, mert indokolatlanul úgy érzem, hogy ez megbízhatóbb, de ebben semmi más nincs, csak zűrzavar és a szellem szorongása. Ha te is így akarsz tenni, vannak dokumentumok, és konténer a MeshCentral-hoz. A dokumentumok részletezik, hogyan lehet mindezt összekapcsolni az NGINX-sel, így a megvalósítás könnyen integrálható a házi szervereidbe.
Regisztrálj a , lépj be, és hozz létre egy Device Group-ot, válaszd a «no agent» opciót:
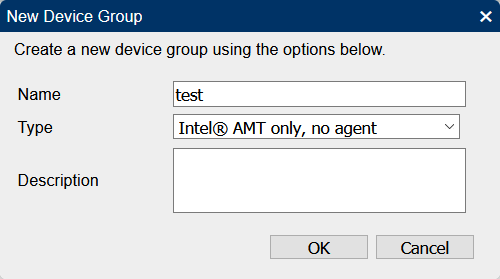
Miért «no agent»? Mert minek telepíteni felesleges dolgokat, nem világos, hogyan működik és hogy fog viselkedni.
Kattints az «Add CIRA» gombra:
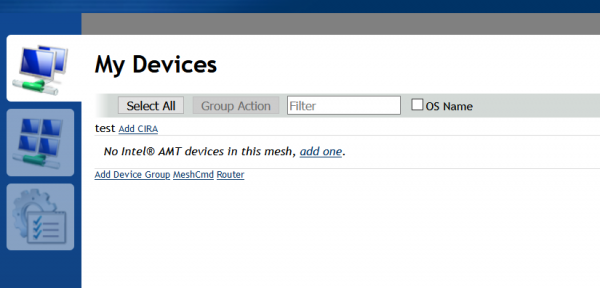
Töltsd le a cira_setup_test.mescript fájlt, és használd a MeshCommander-ben így:
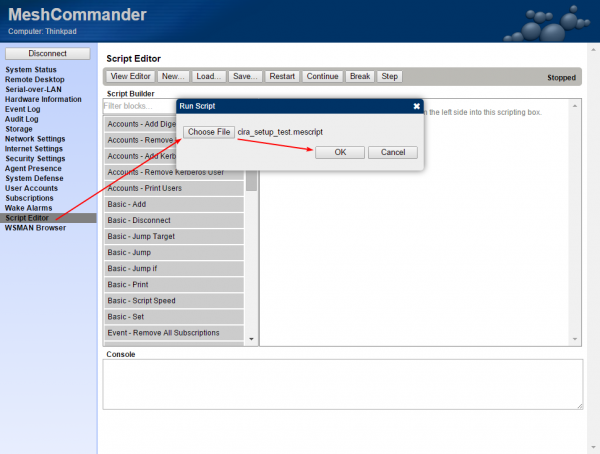
Voilà! Néhány idő elteltével a gépünk csatlakozik a MeshCentral-hoz, és csinálhatunk vele valamit.
Először is: tudnia kell, hogy a szoftverünk nem fog csak úgy csatlakozni egy távoli szerverhez. Ennek az az oka, hogy az Intel AMT-nek két lehetősége van a csatlakozásra – távoli szerveren keresztül és közvetlenül helyben. Ezek egyszerre nem működnek. A scriptünk már beállította a rendszert távoli munkára, de lehet, hogy helyben is csatlakoznia kell. Ahhoz, hogy helyben tudjon csatlakozni, ezt itt kell
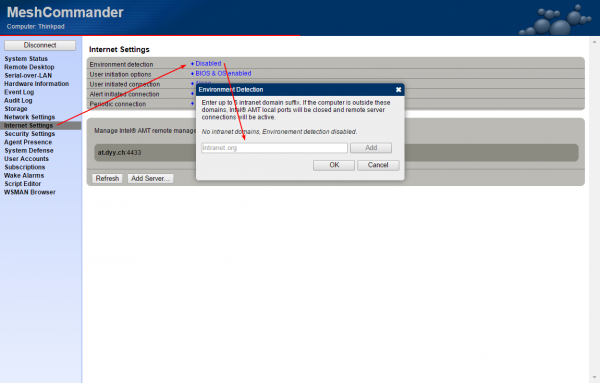
beírnia, ami a helyi domainje (vegye figyelembe, hogy a scriptünk már BEÍRT egy véletlenszerű karakterláncot oda, hogy a távoli kapcsolódás működjön) vagy törölheti az összes sort (de akkor a távoli csatlakozás nem lesz elérhető). Például nálam az OpenWrt helyi domaine a lan:
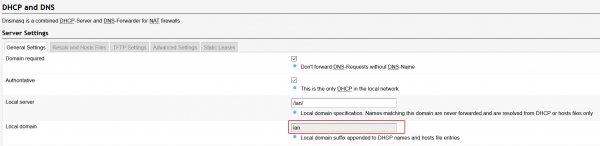
Ennek megfelelően, ha ide beírjuk a lan-t, és ha a gépünk azon a hálózaton van, ahol ez a helyi domain található, akkor a távoli kapcsolódás nem lesz elérhető, viszont a 16992 és 16993 helyi portok nyitva lesznek és fogadni fogják a kapcsolatokat. Röviden, ha ott valami hülyeség van, ami nem kapcsolódik a helyi domainehez, akkor a szoftver csatlakozik, ha pedig nem, akkor fizikailag kell kapcsolódnia, és ennyi.
Másodszor:
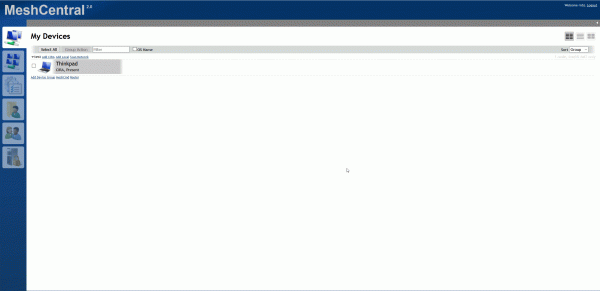
Minden kész!
Megkérdezheti – hol van itt az AntiTheft? Amint az elején mondtam – az Intel AMT nem nagyon van felkészülve a tolvajok ellen. Az irodai hálózat adminisztrálása rendben van, de hogy interneten keresztül harcoljon a jogellenesen megszerzett javakkal rendelkező személyek ellen – az nem igazán működik. Vizsgáljuk meg az eszközöket, amelyek elméletileg segíthetnek a magánvagyon védelmében:
- Magában a géphez való hozzáférés megléte, ha az kábellel csatlakozik, vagy ha Windows van rajta, akkor WiFi-n is. Igen, gyerekes, de egy átlagembernek nagyon nehéz használni egy ilyen laptopot, ha valaki hirtelen átveszi az irányítást. Ráadásul, még ha nem is sikerült rájönnöm a scriptekre, biztosan van lehetőség arra, hogy valamilyen funkciót létrehozzunk rajtuk a blokkolásra/értesítések megjelenítésére.
- Remote Secure Erase with Intel Active Management Technology

Ezzel a lehetőséggel másodpercek alatt törölheti a gépről az összes információt. Nem világos, hogy működik-e SSD-ken, amelyek nem Intel gyártmányúak. Itt többet is olvashat erről a funkcióról. Megnézheti, hogyan működik. A minőség borzalmas, de csupán 10 megabájt, és a lényeg világos.
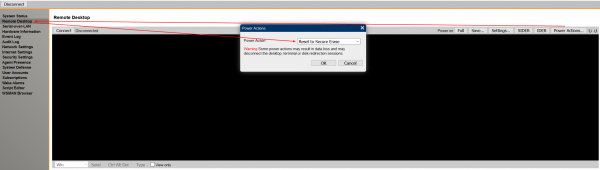
Fentmarad a késleltetett végrehajtás problémája, más szóval: figyelni kell, mikor csatlakozik a gép a hálózatra. Úgy gondolom, ennek is van valami megoldása.
Ideális esetben le kellene zárni a laptopot és valamilyen üzenetet kellene megjeleníteni, de a mi esetünkben csak elkerülhetetlen hozzáférésünk van, és hogy mit tegyünk ezután — az a fantázia dolga.
Lehet, hogy valahogy sikerülne blokkolni a gépet, vagy legalább egy üzenetet megjeleníteni, írja meg, ha tudja. Köszönöm!
Ne felejtsd el jelszót beállítani a BIOS-ra.
Köszönet a felhasználónak a korrektúráért!
Forrás: habr.com
