

Februárban megjelentettük a „Nem csak VPN-nel. Útmutató, hogyan védhetjük meg magunkat és adatainkat” című cikket. arra ösztönzött minket, hogy folytassuk a cikket. Ez a rész teljesen önálló információforrás, de azért ajánljuk mindkét bejegyzés átnézését.
Az új bejegyzés a személyes adatok védelméről szól (üzenetek, fotók, videók és egyebek) a messengerekben és az alkalmazások használatához szükséges eszközök tekintetében.
Messengerek
Telegram
Már 2018 októberében egy elsőéves Wake Technical főiskolai diák, Nathaniel Sachi felfedezte, hogy a Telegram üzenetküldő menti az üzeneteket és médiafájlokat a számítógép helyi lemezén nyílt formában.
A diák hozzáfért a saját üzeneteihez, beleértve a szöveget és a képeket. Ehhez megvizsgálta az alkalmazás adatbázisait, amelyek a HDD-n találhatóak. Kiderült, hogy az adatok nehezen olvashatók, de nincsenek titkosítva. Hozzáférésükhöz akár akkor is lehetőség van, ha a felhasználó jelszót állított be az alkalmazásra.
A megszerzett adatokban a beszélgetőpartnerek nevei és telefonszámai is megtalálhatók, amelyeket igény szerint össze lehet kapcsolni. Az információk a privát csevegésekből is nyílt formában vannak tárolva.
Később Durov kijelentette, hogy ez nem probléma, hiszen ha a támadó hozzáfér a felhasználó PC-jéhez, akkor képes megszerezni a titkosítási kulcsokat, és így problémamentesen dekódolni az összes üzenetet. De sok informatikai biztonsági szakértő azt állítja, hogy ez valóban komoly probléma.
Ezen kívül a Telegram sebezhető a kulcstolvajlás támadással szemben, amit egy Habr felhasználó. Bármilyen hosszúságú és bonyolultságú jelszó helyi kódja is feltörhető.
Tudomásunk szerint ez az üzenetküldő is tárolja az adatokat a számítógép lemezén titkosítatlan formában. Ezért, ha a támadónak hozzáférése van a felhasználó eszközéhez, akkor minden adat is nyílt formában elérhető.
De van egy globálisabb probléma is. Jelenleg az összes WhatsApp biztonsági mentés, amely Android OS-re telepített eszközökön található, a Google Drive-ban tárolódik, ezt a Google és a Facebook tavaly megállapodta. De a beszélgetések, médiafájlok és egyebek biztonsági mentései A rendelkezésre álló információk alapján a hasonló erőszakszervezetek munkatársainak az Egyesült Államokban , ezért fennáll a lehetőség, hogy a hatóságok bármilyen mentett adatot átnézhetnek.
Az adatok titkosíthatók, de egyik cég sem teszi ezt. Lehet, hogy egyszerűen azért, mert a titkosítatlan biztonsági mentéseket a felhasználók problémamentesen továbbíthatják és használhatják. Valószínűleg a titkosítás hiánya nem azért van, mert technikailag nehéz megvalósítani: épp ellenkezőleg, a biztonsági mentéseket minden különösebb erőfeszítés nélkül meg lehet védeni. A probléma az, hogy a Google-nak megvannak a maga okai arra, hogy együttműködjön a WhatsApp-pal — a cég feltételezhetően és ezeket a személyre szabott hirdetések megjelenítésére használja. Ha a Facebook hirtelen titkosítást vezetne be a WhatsApp biztonsági mentéseire, a Google azonnal elveszítené az érdeklődését az ilyen partnerség iránt, elveszítve egy értékes adatforrást a WhatsApp felhasználók preferenciáiról. Ez természetesen csak feltételezés, de a hi-tech marketing világában meglehetősen valószínű.
Ami a WhatsApp-ot illeti iOS-en, a biztonsági mentések az iCloud-ba kerülnek. De itt is az információ titkosítatlan formában tárolódik, ahogy az a mobilalkalmazás beállításaiban is olvasható. Az Apple elemzi-e ezeket az adatokat vagy sem, csak a vállalat számára ismert. Az igazság az, hogy a cupertinóiaknak nincs hirdetési hálózata, mint a Google-nak, így feltételezhetjük, hogy a WhatsApp felhasználók személyes adatainak elemzésében való részvételük valószínűsége jelentősen alacsonyabb.
Az eddigieket úgy is megfogalmazhatjuk — igen, a WhatsApp üzeneteihez nemcsak Ön fér hozzá.
A TikTok és más üzenetküldők
Ez a rövid videók megosztására szolgáló szolgáltatás nagyon gyorsan népszerűvé vált. A fejlesztők teljes adatbiztonságot ígértek a felhasználóik számára. Kiderült, hogy a szolgáltatás ezeket az adatokat a felhasználók értesítése nélkül használta fel. Rosszabb: a szolgáltatás a 13 év alatti gyermekek személyes adatait is gyűjtötte a szülők beleegyezése nélkül. A kiskorúak személyes információi — nevek, e-mail címek, telefonszámok, fényképek és videók nyilvános hozzáférésre kerültek.
Szolgáltatás több millió dollárra, a hatóságok továbbá megkövetelték, hogy távolítsák el az összes, 13 év alatti gyermekek által készített videót. A TikTok engedelmeskedett. Ennek ellenére más üzenetküldők és szolgáltatók a maguk céljaira is felhasználják a felhasználók személyes adatait, így nem lehetünk biztosak azok biztonságában.
Ez a lista végtelenségig folytatható – a legtöbb üzenetküldő alkalmazásnak van valamilyen sebezhetősége, amely lehetővé teszi a rosszindulatú felhasználók számára, hogy lehallgassák a felhasználókat ( – a Viber, bár azt a problémát úgy tűnik, hogy ott megoldották) vagy ellopják az adataikat. Ezen kívül a top-5 alkalmazás szinte mindegyike védtelen formában tárolja a felhasználók adatait a számítógép merevlemezén vagy a telefon memóriájában. És ne is beszéljünk a különböző országok titkosszolgálatairól, amelyek a jogszabályok miatt hozzáférhetnek a felhasználók adataihoz. Az olyan alkalmazások, mint a Skype, a VKontakte, a TamTam és mások bármilyen információt nyújtanak bármely felhasználóról a hatóságok kérésére (például Oroszországban).
Jó védelem a protokoll szintjén? Nem probléma, feltörjük a készüléket.
Néhány évvel ezelőtt az Apple és az Egyesült Államok kormánya között. A vállalat megtagadta az adatvédett okostelefon feloldását, amely a san bernardinói terrortámadás ügyében szerepelt. Akkor ez valós problémának tűnt: az adatok jól védettek voltak, és a telefon feltörése vagy lehetetlen, vagy nagyon nehéz volt.
Jelenleg más a helyzet. Például az izraeli Cellebrite cég olyan szoftver-hardware komplexumot árusít jogi személyeknek Oroszországban és más országokban, amely lehetővé teszi az összes iPhone és Android modell feltörését. Tavaly kiadtak viszonylag részletes információkkal erről a témáról.
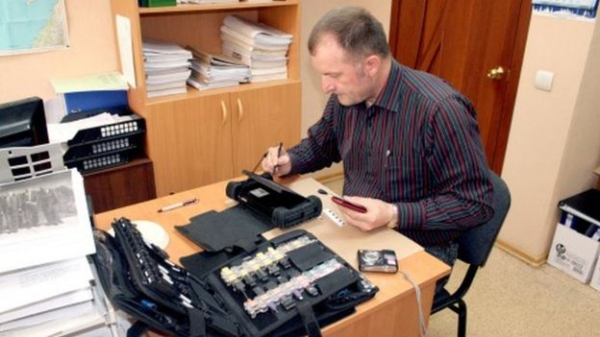
A magadani nyomozó-kriminalista, Popov, ugyanazzal a technológiával törte fel a telefont, mint az Egyesült Államok Szövetségi Nyomozó Irodája. Forrás: BBC
Az állami mércéhez képest az eszköz nem drága. Az UFED Touch2-ért a volgográdi Szövetségi Nyomozó Szolgálat 800 ezer rubelt, a habarovszki pedig 1,2 millió rubelt fizetett. 2017-ben Alexander Bastrykin, az Orosz Föderáció Nyomozó Bizottságának vezetője megerősítette, hogy az ügynöksége izraeli cég.
A Sberbank is also purchasing such devices—not for conducting investigations, but to combat viruses on devices running the Android OS. "If there is suspicion of infection of mobile devices with unknown malicious code and after obtaining the mandatory consent of the owners of the infected phones, an analysis will be conducted to search for constantly emerging and evolving new viruses using various tools, including the UFED Touch2," in the company.
Americans also have technologies that allow them to hack any smartphone. The company Grayshift promises to hack 300 smartphones for $15,000 (which is $50 per unit compared to $1,500 for Cellbrite).
It is quite likely that similar devices exist among cybercriminals. These devices are constantly being improved—the size is reduced, performance increased.
Currently, we are talking about more or less well-known phones from major manufacturers that are concerned about protecting their users' data. However, when it comes to smaller companies or no-name organizations, data can be extracted without any issues. The HS-USB mode works even when the bootloader is locked. Service modes are typically a "backdoor" through which data can be extracted. If that fails, it is possible to connect to the JTAG port or even extract the eMMC chip, inserting it into an inexpensive adapter. If the data is not encrypted, everything can be extracted from the phone. absolutely everything, including authentication tokens that provide access to cloud storage and other services.
If someone has personal access to a smartphone with important information, they can hack it if they wish, regardless of what manufacturers say.
It's clear that everything said applies not only to smartphones but also to computers and laptops running various operating systems. If one does not resort to advanced protective measures, instead relying on ordinary methods such as passwords and logins, data will remain at risk. An experienced hacker, given physical access to the device, can obtain almost any information—it’s just a matter of time.
So what should be done?
A Habr-on a témában többször is szóba került az adatok védelme a személyes eszközökön, ezért nem fogjuk újra feltalálni a kereket. Csak a legfontosabb módszereket említjük, amelyek csökkentik annak valószínűségét, hogy harmadik felek hozzáférjenek az adataidhoz:
- Kötelező az adatok titkosítása a okostelefonon és a PC-n egyaránt. Különböző operációs rendszerek gyakran kínálnak jó alapértelmezett eszközöket. Példa — Mindig és mindenhol jelszót beállítani, beleértve a Telegram és más üzenetküldők beszélgetési előzményeit is. Természetesen a jelszavaknak bonyolultnak kell lenniük.
- A kétfaktoros hitelesítés — igen, ez lehet kényelmetlen, de ha a biztonság a legfontosabb, akkor ezt el kell fogadni.
- Fizikai biztonságának ellenőrzése az eszközeidnek. Vállalati PC-t hozni egy kávézóba és ott hagyni? Klasszikus eset. A biztonsági normák, beleértve a vállalatiakat is, áldozatok könnyeiből íródtak, akik saját gondatlanságuk miatt szenvedtek.
- Beszéljük meg a kommentekben azokat a módszereket, amelyek csökkentik az adatok feltörésének valószínűségét, ha egy harmadik fél hozzáfér a fizikai eszközhöz. Az ajánlott módszereket később hozzáadjuk a cikkhez, vagy közzétesszük a
, ahol rendszeresen írunk a biztonságról, hasznos tippekről a használatról a VPN-ünkkel 🥇Amikor a titkosítás nem segít: mesélünk az eszközhöz való fizikai hozzáférésről | ProHoster
Forrás: habr.com
