

2008-ban lehetőségem volt megismerkedni egy IT céggel. Minden alkalmazottból valami beteges feszültség áramlott. Az ok nagyon egyszerű volt: mobiltelefonok - a bejáratnál a fiókba, mögött - kamera, 2 nagy kiegészítő „megfigyelő” kamera a teremben és kontrolláló szoftver billentyűnaplózóval. És igen, ez nem az a cég, amelyik a SORM-ot vagy repülőgépek életfenntartó rendszereit fejlesztette, hanem csupán egy alkalmazás üzleti szoftvert fejlesztő vállalat, amelyet azóta elnyeltek, összezúztak és többé nem létezik (ami logikusnak tűnik). Ha most nyújtózkodsz és azt gondolod, hogy az irodádban, ahol hinták és M&M csokik vannak az asztalon, ilyesmi biztosan nincs, akkor nagyot tévedsz - az elmúlt 11 év alatt a megfigyelés úgy tanult meg, hogy észrevétlen és korrekt legyen, anélkül, hogy vitákat generálna az felkeresett weboldalak vagy letöltött filmek miatt.
Tehát tényleg nem lehet mindezek nélkül, és mi van a bizalommal, a lojalitással, az emberekbe vetett hittel? El sem hiszed, de biztonsági eszközök nélküli cégek is bőven vannak. Az alkalmazottak ott is hibáznak - egyszerűen azért, mert az emberi tényező képes világokat romba dönteni, nem csak a cégedet. Szóval, hol tudják megrongálni a te alkalmazottaid?
Ez nem egy komoly poszt, aminek pontosan két funkciója van: egy kicsit feldobni a munkanapokat és emlékeztetni az alapvető biztonsági dolgokra, amelyeket gyakran elfelejtenek. Ja, és hogy megint emlékeztetést adjak a — nem ez a szoftver a biztonság határvonalán? 🙂
Induljunk el véletlenszerű módban!
Jelszavak, jelszavak, jelszavak...
Beszélsz róluk és jön a felindulás hulláma: hogy lehet az, hogy már annyiszor mondtuk, a világ pedig még mindig ott tart?! Minden szintű cégnél, az egyéni vállalkozótól kezdve a multinacionális cégekig, ez nagyon fájdalmas téma. Néha azt érzem, hogy ha holnap felépítenék a valódi Halálcsillagot, az adminisztrációs felületen valami hasonló lenne, mint admin/admin. Hát akkor mit is várhatsz az egyszerű felhasználóktól, akiknek a saját Vkontakte profiljuk sokkal fontosabb, mint a vállalati fiókjuk? Íme a pontok, amiket érdemes ellenőrizni:
- A jelszavédelmi jegyzetek papírdarabokon, a billentyűzet hátoldalán, a monitoron, a billentyűzet alatt, az egér alján lévő matricán (ügyesek!) — a munkavállalóknak soha nem szabad ezt tenniük. Nem azért, mert megjelenik egy ijesztő hacker, és ebéd közben letölti az összes 1C-t egy pendrive-ra, hanem mert az irodában lehet egy bosszús Sanyi, aki el akarja hagyni a céget, és ezzel akar kárt okozni vagy információt elvinni utolsó alkalommal. Miért ne lehetne ezt megtenni egy újabb ebédnél?
Ez az? Ez a dolog tárolja az összes jelszavamat.
- Egyszerű jelszavak beállítása a PC-re való belépéshez és a munkahelyi programokhoz. Születési dátumok, qwerty123 és még asdf — ezek a kombinációk viccekben és a bulvárlapokban helyezkednek el, nem pedig a vállalati biztonsági rendszerekben. Határozzon meg jelszókövetelményeket és hosszúságot, valamint állítson be jelszócsere időszakokat.
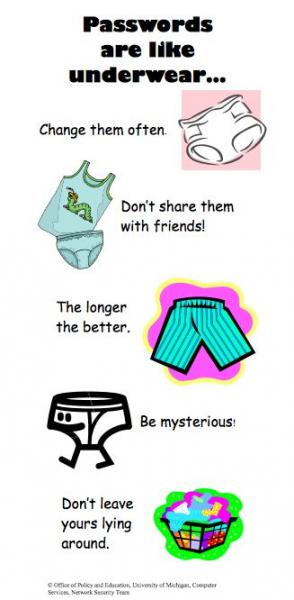
A jelszó olyan, mint a fehérnemű: gyakran változtassa meg, ne ossza meg a barátaival, legyen hosszú — jobb, legyen rejtélyes, ne szórjon szét mindenhol.
- A szállító programba való belépéshez használt alapértelmezett jelszavak hibásak, legalábbis azért, mert szinte minden szállító munkatársa ismeri őket, és ha webalapú rendszerekkel foglalkozik, bárki számára könnyen elérhetők az adatok. Különösen, ha a hálózati biztonságuk is olyan, hogy csak a "kábelt ne húzzák ki" szintű.
- Magyarázza el a munkavállalóknak, hogy az operációs rendszer jelszó-emlékeztetője nem lehet az, hogy "a születésnapom", "a lányom neve", "Gyezva-biga-78545-ap#1! angolul" vagy "qwerty és egyesével egy nullával".
A cicám csodálatos jelszavakat hoz nekem! Sétál a billentyűzetem fölött.
Fizikai hozzáférések az ügyekhez.
Hogyan van a cégnél megszervezve a hozzáférés a nyilvántartási és munkaügyi dokumentációhoz (például a munkavállalók személyi ügyeihez)? Had találgassak: ha egy kisvállalkozásról van szó, akkor a könyvelésnél vagy a főnök irodájában a polcokon lévő mappákban vagy a szekrényben, ha pedig egy nagyobb cégről, akkor a HR osztályon a polcokon. Ha pedig nagyon nagy, akkor valószínűleg mindent helyesen csinálnak: külön iroda vagy blokk mágneskulccsal, ahová csak egyes munkatársak férhetnek hozzá, és ahhoz, hogy bejussanak, valakinek fel kell hívniuk őket, és jelen kell lenniük ahhoz, hogy belépjenek ebbe a zárkózott helyiségbe. Nincs semmi bonyolult abban, hogy bármely cégben végezzen ilyen védelmet, vagy legalább megtanuljon nem a fehér táblára vagy a falra írni a főnöki széf jelszavát (mindez valós eseményeken alapul, ne nevess).
Miért fontos ez? Először is, a munkavállalóknak kóros vágyuk van arra, hogy a legbizalmasabb információkat tudják meg egymásról: családi állapot, fizetés mértéke, egészségügyi diagnózisok, végzettség stb. Ez egyfajta kompromittáló anyag az irodai versenyben. Nem áll jól, ha olyan viták robbannak ki, amikor Péter, a designer megtudja, hogy 20 ezer forinttal kevesebbet keres, mint Alíz, a designer. Másodszor, az alkalmazottak hozzáférhetnek a cég pénzügyi információihoz (mérlegek, éves beszámolók, szerződések). Harmadszor, alapvetően valami el is veszíthető, megsérülhet vagy eltulajdonítható, hogy eltüntessék a nyomokat a saját munkatörténetükből.
A raktár, ahol valakinek veszteség, valakinek pedig kincs
Ha van raktárad, számíts rá, hogy előbb vagy utóbb garantáltan találkozni fogsz jogsértőkkel — az ember pszichológiája ilyen, amikor nagy mennyiségű terméket lát, és határozottan hisz benne, hogy a sok kicsi nem lopás, hanem részesedés. Egy termék az egész halomból érheti a 200 ezer, 300 ezer forintot vagy akár több milliót is. Sajnos a lopásokat semmi nem állítja meg, csak a pedánsan totális ellenőrzés és nyilvántartás: kamerák, átvétel és leltározás vonalkódokkal, raktári számvitel automatizálása (például a mi raktári számvitelünk úgy van megszervezve, hogy a menedzser és a vezető valós időben láthatják a termékek mozgását a raktárban).
Ezért fegyverezd fel raktárodat minden téren, biztosítsd a fizikai védelmet a külső ellenség ellen, és a teljes biztonságot a belső veszélyektől is. Az alkalmazottaknak a szállítmányozás, logisztika és raktározás területén világosan tudniuk kell, hogy van ellenőrzés, az működik, és ha valamire szükség van, akkor saját magukat büntetik.
*okok, ne nyúlj a infrastruktúrához
Ha a történet a szerverről és a takarítónőről már túllépett magán és régóta más iparágak meséjévé vált (például egy hasonló történt a légzőgépek misztikus lekapcsolásáról ugyanabban a szobában), akkor a többi még mindig valóság. A vállalatok hálózati és IT-biztonsága a kis- és középvállalkozásoknál kívánnivalót hagy maga után, és ez gyakran nem függ attól, hogy saját rendszergazdád van-e vagy külsős. Az utóbbi gyakran még jobban is teljesít.
Tehát mire képesek itt az alkalmazottak?
- A legártatlanabb és legártatlanabb dolog, ha belépünk a szerverterembe, megrángatjuk a kábeleket, megnézzük, megöntjük a teát, koszot hozunk be, vagy megpróbálunk valamit beállítani. Különösen ez a 'magabiztos és haladó felhasználók' gyermekbetegsége, akik hősiesen tanítják kollégáikat, hogy kapcsolják ki az antivírus szoftvert és hogyan kerülhetik meg a védelem, biztosak abban, hogy ők a szerverterem született istenei. Összességében az engedélyezett korlátozott hozzáférés - ez a lényeg.
- Eszközlopás és alkatrészcserék. Szereted a vállalatodat, és mindenkinek erős videokártyákat állítottál be, hogy a számlázó rendszer, CRM és minden más jól működjön? Remek! Csak a trükkös fiúk (és néha lányok) könnyedén kicserélik őket egy otthonira, míg otthon a cuccal játszanak az új irodai modellen - a fél világ nem fogja észrevenni. Ugyanez a helyzet a billentyűzetekkel, egerekkel, hűtőkkel, UPS-ekkel és minden más alkatrésszel, amit valahol a gépben ki lehet cserélni. Ennek eredményeként kockázatot vállalsz a vagyon megrongálódására, teljes elvesztésére, és közben nem kapod meg a várt sebességet és minőséget az információs rendszerekkel és alkalmazásokkal való munkához. Az ITSM-rendszer, amely megfelelő konfigurációs ellenőrzéssel van ellátva, ment meg, és lehet, hogy feddhetetlen és elkötelezett rendszergazdát is igényel.
Talán szeretnél keresni egy jobb biztonsági rendszert? Nem vagy biztos benne, hogy ez a jel elegendő?
- A saját modemek, hozzáférési pontok vagy közös Wi-Fi használata a fájlokhoz való hozzáférést kevésbé biztonságossá és gyakorlatilag ellenőrizhetetlenné teszi, amit a támadók könnyen kihasználhatnak (akár a munkatársakkal való együttműködés révén is). Ezenkívül sokkal nagyobb a valószínűsége, hogy a ‘saját internettel’ rendelkező munkatárs a munkaidejét a Youtube-on, vicces oldalakon és közösségi médiában fogja tölteni.
- Az egységes jelszavak és felhasználónevek a weboldal admin felületének, CMS-nek, alkalmazásoknak való hozzáféréshez szörnyű dolgok, amelyek a nem ügyes vagy rosszindulatú munkatársakat elérhetetlen bosszúállókká változtatják. Ha 5 ember azonos alhálózatból azonos felhasználónév/jelszóval belép a bannerek elhelyezésére, a hirdetési linkek és metrikák ellenőrzésére, a kód rendezésére és a frissítés feltöltésére, akkor sosem fogod kitalálni, ki az, aki véletlenül tököt csinált a CSS-ből. Ezért: különböző felhasználónevek, különböző jelszavak, tevékenységek naplózása és hozzáférési jogok megkülönböztetése.
- Beszélni kell a nem licencelt szoftverekről, amelyeket a dolgozók magukkal hoznak a munkahelyi számítógépeikre, hogy munkaidőben pár fotót szerkesszenek vagy éppen valami hobbival kapcsolatosat összeállítsanak. Nem hallottak a „K” osztály ellenőrzéséről a Központi Rendőrkapitányságon? Akkor ez Önökhöz is elérkezik!
- Az antivírusnak működnie kell. Igen, egyesek lelassíthatják a számítógép működését, bosszantóak lehetnek, és egyáltalán úgy tűnhet, hogy a gyávaság jelei, de jobb megelőzni, mint utólag az állásidőt vagy, ami még rosszabb, a lopott adatokat kifizetni.
- Az operációs rendszer figyelmeztetéseit a programok telepítésének veszélyéről nem szabad figyelmen kívül hagyni. Ma már néhány másodperc vagy perc alatt letölthető valami a munkához. Például a Direct.Commander vagy az AdWords szerkesztő, bármilyen SEO-parsers, és hasonlók. Ha a Yandex és Google termékeivel minden nagyjából világos, akkor egy újabb méretarány-szabályzó, ingyenes víruseltávolító, videószerkesztő három effekttel, képernyőképkészítők, Skype-felvétel készítő és más „kicsi programok” kárt okozhatnak egyes számítógépekben és az egész vállalati hálózatban is. Szoktasd hozzá a felhasználókat, hogy olvassák el, mit szeretne a számítógép, mielőtt felhívják a rendszergazdát, és azt mondják, hogy „minden tönkrement”. Néhány cégnél a kérdés egyszerűen megoldható: sok hasznos segédprogram található a hálózati megosztáson, ott található egy lista a jó online megoldásokról.
- A BYOD politika vagy éppen ellenkezőleg, a munkahelyi eszközök otthoni használatának engedélyezése - a biztonság szempontjából nagyon veszélyes. Ebben az esetben a családtagok, barátok, gyerekek, nyilvános, védtelen hálózatok és egyebek férnek hozzá az eszközökhöz. Ez tisztán orosz rulett - öt évig minden rendben lehet, de akár elveszítheti vagy tönkreteheti az összes dokumentumát és értékes fájlját. Ráadásul, ha a dolgozónak rossz szándéka van, az „utazó” berendezéssel az adatok átadása ugyanolyan egyszerű, mint két bájt küldése. Azt is érdemes megjegyezni, hogy a dolgozók gyakran fájlokat továbbítanak a saját számítógépeik között, ami szintén megnyithatja a biztonsági réseket.
- Az eszközök lezárása távollét alatt jó szokás mind a vállalati, mind a magánéletben. Ezenfelül megóv a kíváncsi kollégáktól, ismerősöktől és rosszindulatúktól nyilvános helyeken. Nehéz ehhez hozzászokni, de az egyik munkahelyemen nagyszerű tapasztalatunk volt: a nem lezárt PC-khez kollégák közelítettek, és az egész képernyőn megjelent a Paint egy "Zárd be a gépet!" felirattal, és valami változott a munkában, például eltávolították az utolsó telepített verziót vagy törölték az utolsó rögzített hibát (ez a tesztelő csoport volt). Kegyetlen, de 1-2 alkalom elég volt még a legmagabiztosabbak számára is. Bár gyanítom, hogy a nem IT szakemberek talán nem értik ezt a humort.
- De a legnagyobb bűn természetesen a rendszergazdát és a vezetőséget terheli — abban az esetben, ha ők egyáltalán nem használják a forgalomellenőrző, hardver- és licencellenőrző rendszereket stb.
Ez természetesen alapdolog, mert az IT-infrastruktúra az a hely, ahol minél mélyebbre mész az erdőbe, annál több fát találsz. Ennek az alapnak mindenkinek meg kell lennie, és nem helyettesíthető azzal, hogy "mi mindannyian bízunk egymásban", "család vagyunk", "kinek van erre szüksége" — sajnos ez csak ideig-óráig tarthat.
Ez az internet, bébi, itt sok mindent tudhatnak rólad.
A biztonságos internet használatát ajánlott bevezetni az iskolai balesetvédelmi oktatásba — és ez egyáltalán nem arról szól, hogy külső források által szuggerált intézkedéseket követnénk. Ez igazából arról szól, hogy tudjuk megkülönböztetni a linkeket, megértsük, hol van a phishing és hol a csalás, ne nyissuk meg a "Kiegyenlítő nyilatkozat" tárgyú e-mailek mellékleteit ismeretlen címről anélkül, hogy tisztában lennénk velük stb. Bár úgy tűnik, a diákok már mindezt elsajátították, a munkavállalók viszont nem. Számos trükk és hiba létezik, amelyek egyszerre veszélyeztethetik az egész céget.
- A közösségi média az internet egy olyan része, amelynek nincs helye a munkahelyen, de 2019-ben a cégnél történő blokkolás népszerűtlen és demotiváló intézkedés. Ezért egyszerűen írjunk mindenkinek, hogy hogyan ellenőrizhetik a linkek jogszerűségét, meséljünk a csalások típusairól, és kérjük őket, hogy a munkahelyen végezzenek munkát.
- A levelezés a legérzékenyebb terület, és szinte a legnépszerűbb módja az információk megszerzésének, a kémprogramok telepítésének, a számítógép és az egész hálózat megfertőzésének. Sajnos sok munkaadó a levelezőklienst a spórolás eszközének tekinti, és ingyenes szolgáltatásokat használ, amelyek naponta 200 spam üzenetet kapnak, amelyek átjutnak a szűrőkön stb. Néhány tudatlan személy pedig megnyitja ezeket az üzeneteket, mellékleteket, linkeket, képeket – nyilván abban reménykedve, hogy egy néger herceg éppen nekik hagyta örökségét. Ezt követően a rendszergazdának rengeteg munkája támad. Vagy így volt ez eltervezve? Mellesleg, még egy kegyetlen történet: egy cégnél minden egyes spam üzenet miatt csökkentették a rendszergazda KPI-ját. Végül egy hónap múlva megszűnt a spam – ezt a gyakorlatot átvette a vezérigazgatóság, és azóta sincs spam. Mi pedig elegánsan megoldottuk ezt a kérdést – kifejlesztettük saját levelezőklienseinket, és beépítettük a saját , ezért minden ügyfelünk is megkapja ezt a kényelmes funkciót.
Legközelebb, amikor furcsa levelet kapsz csatolmány ikon jellel, ne kattints rá!
- Az üzenetküldők is a különböző veszélyes linkek forrásai, de ez sokkal kisebb rossz, mint a levelezés (néhány kivétellel, ami az időd elpazarlása a csevegésekben).
Úgy tűnik, mindez apróság. Azonban mindegyik apróság katasztrofális következményekkel járhat, különösen, ha a céged a versenytársak támadásának célpontja. Ez bárkivel előfordulhat.
Beszédes alkalmazottak
Ez az a bizonyos emberi tényező, amellyel nehéz megszabadulni. Az alkalmazottak beszélgethetnek a munkáról a folyosón, a kávézóban, az utcán, hangosan beszélhetnek egy másik ügyfélről, beszélhetnek a munkájuk eredményeiről és projektjeikről otthon. Természetesen a valószínűsége annak, hogy a háta mögött egy versenytárs áll, csekély (ha nem egy irodaházban vannak – korábban már előfordult), de az, hogy az üzleti ügyeket világosan kifejtő srácot mobiltelefonnal felveszik és feltöltik a YouTube-ra, meglepően valószínűbb. De ez még mindig nem a legrosszabb. Nem az a legrosszabb, amikor az alkalmazottak készségesen osztanak meg információt a termékről vagy a cégről képzéseken, konferenciákon, meetupon, szakmai fórumokon, vagy akár a Habr-on. Mivel gyakran az emberek szándékosan provokálnak egy ellenfelet, hogy versenytársi kémkedést folytassanak.
Példaértékű történet. Egy IT-konferencián, galaktikus méretben, a szekció előadója egy dián bemutatta egy nagy vállalat (top-20) IT-infrastruktúrájának teljes szervezeti ábráját. Az ábra rendkívül lenyűgöző volt, szinte űrbéli, szinte mindenki lefotózta, és azonnal bejárta a közösségi médiát lelkes visszajelzésekkel. Aztán az előadó a geotagok, standok, közösségi oldalak keresgélése során könyörögni kezdett, hogy távolítsák el, mert elég gyorsan telefonáltak neki, és azt mondták, hogy a figyelmeztetés nem volt vicc. A fecsegő — kémnek igazi kincs.
A tudatlanság... mentesít a büntetés alól.
A Kaspersky Lab 2017-es globális jelentése szerint a kibervédelmi incidensekkel szembesült vállalatok közül 12 hónap alatt minden tizedik (11%) legrosszabb típusú incidens a gondatlan és tájékozatlan alkalmazottakra vonatkozott.
Ne feltételezd, hogy az alkalmazottak mindent tudnak a vállalati biztonsági intézkedésekről. Mindig tájékoztasd őket, végezz oktatást, készíts érdekes, időszakos hírlapokat a biztonsági problémákról, tarts pizzás összejöveteleket, és ismételd meg a kérdéseket. És igen, klassz tipp — címkézd meg az összes nyomtatott és elektronikus információt színnel, jelzésekkel, feliratokkal: üzleti titok, titkos, hivatalos használatra, nyilvános hozzáférés. Ez valóban működik.
A modern világ nagyon kényes helyzetbe hozta a vállalatokat: egyensúlyt kell találniuk az alkalmazottak munka közbeni kemény munkája és a háttérben/szünetekben fogyasztandó szórakoztató tartalom között, valamint a szigorú vállalati biztonsági szabályok között. Ha túlságosan kontrollálod a dolgozóidat esztelenségig (igen, nem elírás — ez nem biztonság, ez paranoia), és kamerákat állítasz a hátuk mögé, akkor az alkalmazottak bizalma a vállalat iránt csökkenni fog, pedig a bizalom megőrzése is a vállalati biztonság egyik eszköze.
Ezért ismerd meg a határokat, tiszteletben tartva az alkalmazottakat, készíts biztonsági másolatokat. És ami a legfontosabb — helyezd a biztonságot a középpontba, nem pedig a személyes paranoiát.
Ha speciális igényei vannak és hasonlítsd össze a képességeiket a saját céljaiddal és feladataiddal. Ha kérdéseid vannak és nehézségeid adódnak — írj nekünk, hívj minket, egyedi online bemutatót szervezünk számodra — rangsorok és méretezések nélkül.
 , ahol reklám nélkül írunk nem teljesen formális dolgokról a CRM-ről és az üzletről.
Forrás: habr.com
