

2020 májusától kezdődően Oroszországban hivatalosan is megkezdték a WD My Book külső merevlemezek értékesítését, amelyek támogatják a 256 bites AES hardveres titkosítást. Jogi korlátozások miatt korábban ilyen eszközöket csak külföldi elektronikai webáruházakban vagy a "szürke" piacon lehetett megvásárolni, de mostantól bárki beszerezheti a Western Digital hároméves gyári garanciájával rendelkező biztonságos tárolót. E tiszteletteljes esemény alkalmából úgy döntöttünk, hogy egy rövid betekintést nyújtunk a múltba, és megvizsgáljuk, hogyan született meg az Advanced Encryption Standard, és miben jobb a versenytársak megoldásainál.
Hosszan az Egyesült Államok hivatalos szimmetrikus titkosítási szabványa a DES (Data Encryption Standard – adatok titkosítási szabványa) volt, amelyet az IBM fejlesztett ki, és amelyet 1977-ben mára hivatalos szövetségi információfeldolgozási szabványként (FIPS 46-3) rögzítettek. Az algoritmus alapjául az a kutatási projekt szolgált, amelynek fedőneve Lucifer volt. Amikor 1973. május 15-én az Egyesült Államok Nemzeti Szabványügyi Hivatala bejelentette a versenyt, amelynek célja egy titkosítási szabvány kidolgozása volt a kormányzati intézmények számára, az amerikai vállalat részt vett a kriptográfiai versenyben a Lucifer harmadik verziójával, amely egy frissített Feistel-hálót használt. Az egyéb pályázók mellett ők is kudarcot vallottak: az első versenyre benyújtott algoritmusok közül egyik sem felelt meg a NBS szakértői által megfogalmazott szigorú követelményeknek.
Természetesen az IBM nem nyugodhatott bele a vereségbe: amikor 1974. augusztus 27-én a versenyt újraindították, az amerikai vállalat újra pályázatot nyújtott be, bemutatva a Lucifer javított verzióját. Ezúttal a zsűrinek egyetlen kifogása sem volt: a hibák alapos elemzését követően az IBM sikeresen kijavította az összes hiányosságot, így nem volt mit kritizálni. Meggyőző győzelmet aratva, Lucifer nevét DES-re változtatta, és már 1975. március 17-én megjelent a Szövetségi Nyilvántartásban.
Azonban a 1976-ben szervezett nyilvános szimpóziumok során, melyek célja egy új kriptográfiai szabvány megvitatása volt, a DES-t éles kritikák érték a szakmai közösség részéről. Ennek oka az volt, hogy az Ügynökség szakemberei módosításokat végeztek az algoritmuson: különösen csökkentették a kulcs hosszát 56 bitre (míg az eredetileg a Lucifer 64- és 128-bites kulcsokkal is működött), és megváltoztatták a permutációs blokkok logikáját. A kriptográfusok véleménye szerint az „javítások” értelmetlenek voltak, és az Ügynökség egyetlen célja, hogy lehetőséget nyerjen a titkosított dokumentumok akadálytalan megtekintésére.
A felsorolt vádak következtében az Egyesült Államok Szenátusa külön bizottságot alakított, amelynek feladata az volt, hogy ellenőrizze az Ügynökség tevékenységeinek megalapozottságát. 1978-ban a nyomozás végén közzétették a jelentést, amely a következőket tartalmazta:
- az Ügynökség képviselői csak közvetve vettek részt a DES továbbfejlesztésében, és a hozzájárulásuk csupán a permutációs blokkok működésének módosítására korlátozódott;
- a végleges DES verzió a héjzás és a kriptográfiai elemzéssel szemben tartósabbnak bizonyult, mint az eredeti, így a módosítások indokoltak voltak;
- a 56 bites kulcsszélesség több mint elegendő a túlnyomó többség alkalmazásához, hiszen egy ilyen kód feltöréséhez milliomos költségvetésű szupercomputer szükséges, és mivel a hétköznapi bűnözőknek és még a profi hackereknek sincsenek ilyen erőforrásaik, ezért nem kell aggódni.
A bizottság megállapításai részben megerősítést nyertek 1990-ben, amikor izraeli kriptográfusok, Eli Biham és Adi Shamir, a differenciális kriptoanalízis koncepcióján dolgozva, nagy kutatást végeztek a blokk algoritmusok terén, amelyek között a DES is szerepelt. A tudósok arra a következtetésre jutottak, hogy az új permutációs modell sokkal ellenállóbb volt a támadásokkal szemben, mint az eredeti, tehát az Ügynökség valóban segített eltüntetni néhány hibát az algoritmusban.
Adi Shamir
Ezzel egy időben a kulcsszár hossza problémát jelentett, amely ráadásul meglehetősen komoly volt, amit 1998-ban az Electronic Frontier Foundation (EFF) nevű közhasznú szervezet egyértelműen bizonyított a DES Challenge II kísérlet keretében, amelyet az RSA Laboratory felügyelete alatt végeztek. A DES feltörésére külön szuperszámítógépet építettek, amely az EFF DES Cracker kódnevet kapta. A projekt során John Gilmore, az EFF társalapítója és a DES Challenge projekt vezetője, valamint Paul Kocher, a Cryptography Research alapítója dolgozott.
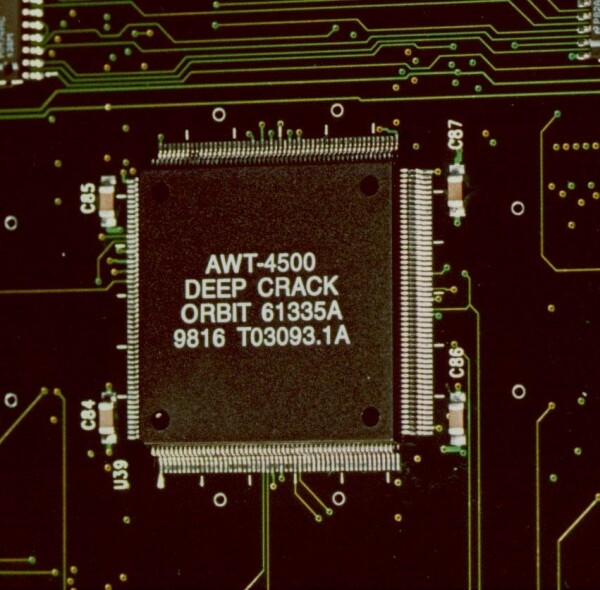
EFF DES Cracker processzor
Az általuk kifejlesztett rendszer sikeresen képes volt a titkosított minta kulcsának kitalálására a bruteforce módszerével mindössze 56 óra alatt, ami kevesebb mint három nap. Ehhez a DES Cracker körülbelül a lehetséges kombinációk negyedét kellett ellenőriznie, tehát még a legrosszabb eshetőség mellett is körülbelül 224 órát igényelne a feltörés, ami nem haladja meg a 10 napot. A szuperszámítógép költsége a tervezési költségekkel együtt mindössze 250 ezer dollár volt. Nem nehéz kitalálni, hogy ma már a hasonló titkosítást még könnyebb és olcsóbb feltörni: nemcsak az eszközök válhatnak sokkal erősebbé, hanem az internetes technológiai fejlődésnek köszönhetően a hackereknek már nem feltétlenül kell vásárolniuk vagy bérelniük szükséges berendezéseket — elég, ha botnetet hoznak létre fertőzött vírusos PC-kből.
Ez a kísérlet egyértelműen bemutatta, mennyire elavult már a DES. És mivel ekkor az algoritmus szinte a titkosítási megoldások 50%-ában használták (az EFF értékelése szerint), a alternatíva keresése kérdése soha nem volt ennyire sürgető.
Új kihívások — új verseny
Igazság szerint érdemes megjegyezni, hogy a Data Encryption Standard (DES) alternatíváinak keresése gyakorlatilag egy időben kezdődött az EFF DES Cracker előkészítésével: az Egyesült Államokban működő Nemzeti Szabványügyi és Technológiai Intézet (NIST) 1997-ben bejelentette, hogy versenyt indít az új titkosító algoritmusok felfedezésére, amely a kryptográfiai biztonság új „arany standardjának” azonosítását célozta meg. És ha a régi időkben egy hasonló eseményt kizárólag „saját maguknak” rendeztek, akkor a 30 évvel ezelőtti tapasztalat tanulságait figyelembe véve a NIST úgy döntött, hogy a versenyt teljesen nyitottá teszi: bármely cég és magánszemély részt vehetett benne, függetlenül a diszlokációtól vagy a nemzetiségtől.
Ez a megközelítés már a pályázók kiválasztásának szakaszában is bevált: az Advanced Encryption Standard versenyére jelentkezők között világszerte ismert kriptológusok (Ross Anderson, Eli Biham, Lars Knudsen), kis IT cégek, amelyek a kiberbiztonságra specializálódtak (Counterpane), nagyvállalatok (a német Deutsche Telekom), valamint oktatási intézmények (a Leopoldsburgi Katolikus Egyetem, Belgium) is szerepeltek, sőt olyan startupok és kisvállalkozások is, amelyekről az ő országuk határain kívül keveset tudtak (például a Tecnología Apropriada Internacional Costa Ricából).
Érdekes, hogy ezúttal a NIST mindössze két fő követelményt állapított meg a résztvevő algoritmusokkal szemben:
- az adatblokk fix mérete 128 bit legyen;
- az algoritmusnak legalább három kulcsméretet kell támogatnia: 128, 192 és 256 bit.
Ezt a célt viszonylag egyszerűen el lehetett érni, de, ahogy mondani szokás, a részletekben rejlik a nehézség: a másodlagos követelményekből sokkal több volt, és megfelelni nekik sokkal bonyolultabb. Közben pontosan ezen kritériumok alapján végezték a NIST bírálói a versenyzők kiválasztását. Íme, milyen kritériumoknak kellett megfelelniük a győzelemre pályázóknak:
- ellenállás bármely kriptoanalitikai támadással szemben, amely a verseny lebonyolításának idején ismert volt, beleértve a külső csatornákon történő támadásokat;
- a gyenge és ekvivalent kulcsok hiánya (ezek alatt a lényegesen eltérő kulcsokat értjük, amelyek az azonos titkosítást eredményezik);
- a titkosítás sebessége stabil és megközelítőleg azonos minden aktuális platformon (8- és 64 bites között);
- optimalizálás többprocesszoros rendszerekhez, a műveletek párhuzamosításának támogatása;
- minimum követelmények a RAM méretéhez;
- nincsenek korlátozások a standard forgatókönyvekben való használatra (hash függvények, véletlenszám-generátorok stb. alapjaként);
- az algoritmus szerkezete legyen indokolt és könnyen érthető.
Az utolsó pont talán furcsának tűnhet, azonban ha elgondolkodunk rajta, van benne logika, mert a jól strukturált algoritmus sokkal könnyebben elemezhető, és nehezebb elrejteni benne "hátsó ajtót", amellyel a fejlesztő korlátlan hozzáférést nyerhet az titkosított adatokhoz.
Az Advanced Encryption Standard versenyre a pályázatok beérkezése másfél éven át tartott. Összesen 15 algoritmus vett részt benne:
- CAST-256, amelyet a kanadai Entrust Technologies fejlesztett ki a CAST-128 alapján, amelyet Karlaile Adams és Stafford Tavares készített;
- Crypton, amelyet a Dél-Koreai Future Systems kriptográfusa, Che Hun Lim alkotott, a kiberbiztonság területén tevékenykedve;
- DEAL, amelynek koncepcióját a dán matematikus Lars Knudsen ajánlotta fel, majd elképzeléseit Richard Outerbridge fejlesztette tovább, aki pályázott a versenyre;
- DFC, a Párizsi Magas Iskola, a Francia Tudományos Kutatóközpont (CNRS) és a France Telecom telekommunikációs vállalat közös projektje;
- E2, amelyet a Japán Nippon Telegraph and Telephone legnagyobb telekommunikációs vállalata koordinált;
- FROG, a Costa Ricai Tecnologia Apropriada Internacional gyermeke;
- HPC, amelyet az amerikai kriptográfus és matematikus Richard Shrepple tervezett az Arizonai Egyetemhez;
- LOKI97, amelyet ausztrál kriptográfusok, Lawrence Brown és Jennifer Seberry hoztak létre;
- Magenta, Michael Jacobson és Klaus Huber által a német Deutsche Telekom AG telekommunikációs cég számára kifejlesztett;
- MARS, az IBM alkotása, amelyben Don Coppersmith, a Lucifer egyik szerzője is részt vett;
- RC6, Ron Rivest, Matt Robshaw és Ray Sidney által az AES versenyi számára írták;
- Rijndael, amelyet Vincent Rijmen és Joan Daemen a Leuveni Katolikus Egyetemtől fejlesztettek ki;
- SAFER+, amelyet a kaliforniai Cylink vállalat fejlesztett ki összehangolva az Örmény Köztársaság Tudományos Akadémiájával;
- Serpent, amelyet Ross Anderson, Eli Biham és Lars Knudsen alkotott;
- Twofish, amelyet Bruce Schneier kutatócsoportja fejlesztett ki a Blowfish kriptográfiai algoritmus alapján, amelyet Bruce már 1993-ban javasolt.
Az első forduló eredményeként 5 döntőst választottak ki, köztük a Serpent, Twofish, MARS, RC6 és Rijndael algoritmusokat. A zsűri tagjai szinte mindegyik említett algoritmusnál találtak hibákat, egyet kivéve. Ki lett a győztes? Hogy fokozzuk az izgalmat, először nézzük meg az egyes említett megoldások alapvető előnyeit és hátrányait.
MARS
A "háború istenével" kapcsolatban a szakértők megjegyezték az adatainak titkosítási és visszafejtési eljárásának azonosságát, azonban ez volt az egyetlen előnye. Az IBM algoritmusa meglepően erőforrást igényelt, ami lehetetlenné tette a korlátozott erőforrásokkal rendelkező alkalmazásokban való használatát. Problémák merültek fel a párhuzamos számításokkal is. A MARS megfelelő működéséhez 32 bites szorzás és változó számú bitforgás hardveres támogatására volt szükség, ami újból korlátozta a támogatható platformok körét.
A MARS emellett elég érzékeny volt az idő- és energiafogyasztási támadásokra, gondjai voltak a "lendületben" történő kulcsbővítéssel, és túlságosan bonyolult felépítése megnehezítette az architektúra elemzését, és további problémákat okozott a gyakorlati megvalósítás során. Egy szóval, más döntősökhöz képest a MARS igazi hátrányos helyzetűnek tűnt.
RC6
Az algoritmus örökölt néhány átalakítást elődjétől, az RC5-től, amelyet korábban alaposan megvizsgáltak, ami a egyszerű és átlátható struktúrával kombinálva teljesen átláthatóvá tette a szakértők számára, és kizárta a "hátsó ajtók" lehetőségét. Ezenkívül az RC6 rekordsebességet mutatott 32 bites platformokon, és a titkosítási és visszafejtési eljárások teljesen azonos módon valósultak meg benne.
Azonban az algoritmus a fent említett MARS-hoz hasonló problémákkal küzdött: itt is sérülékeny volt a külső csatornák általi támadásokkal szemben, a teljesítménye nagymértékben függött a 32 bites műveletek támogatásától, és gondjai voltak a párhuzamos számításokkal, a kulcsok kiterjesztésével és az erőforrásigénnyel. Emiatt nem volt alkalmas a győztes szerepére.
Twofish
A Twofish meglehetősen gyorsnak és jól optimalizáltnak bizonyult a gyenge teljesítményű eszközökön való működéshez, kiválóan kezelve a kulcsextenziót, és több megvalósítási lehetőséget kínálva, ami lehetővé tette, hogy finoman hangolhassuk az adott feladatokhoz. Ugyanakkor a "két hal" érzékeny volt a mellékcsatornás támadásokra (különösen az idő és az energiafogyasztás szempontjából), nem igazán volt kompatibilis a többprocesszoros rendszerekkel, és túlzottan bonyolult volt, ami egyébként a kulcsextenzió sebességére is hatással volt.
Kígyó
Az algoritmusnak egyszerű és érthető struktúrája volt, ami lényegesen megkönnyítette a tőle való auditálást, nem volt túlságosan igényes a hardverplatform teljesítményére, támogatta a kulcsextenziót "üzemi közben" és viszonylag könnyen módosítható volt, amivel kedvezően megkülönböztette magát ellenfeleitől. Ennek ellenére a Kígyó alapvetően a leglassabb volt a döntősök közül, ráadásul az adatok titkosítása és visszafejtése teljesen eltérő volt, ami alapvetően különböző megvalósítási megközelítéseket igényelt.
Rijndael
A Rijndael rendkívül közel állt az ideálishoz: az algoritmus maradéktalanul megfelelt a NIST követelményeinek, miközben nem volt gyengébb, sőt a jellemzők összességét tekintve jelentősen felülmúlta versenytársait. A Rijndaelnek mindössze két gyenge pontja volt: az energiafogyasztás alapú támadásokra való érzékenység a kulcsextenzió eljárásán, ami egy meglehetősen specifikus szcenárió, és bizonyos problémák a "üzemi közbeni" kulcsextenzióval (ez a mechanizmus mindössze két versenyzőnél működött korlátozások nélkül — a Kígyónál és a Twofishnél). Ezen kívül a szakértők becslése szerint a Rijndael valamivel kisebb kriptográfiai stabilitással bírt, mint a Kígyó, a Twofish és a MARS, ami azonban bőségesen kompenzálva volt a mellékcsatornás támadások túlnyomó többségével szembeni ellenálló képességgel és a megvalósítási lehetőségek széles spektrumával.
Kategória
Kígyó
Twofish
MARS
RC6
Rijndael
Kriptográfiai stabilitás
+
+
+
+
+
Kriptográfiai stabilitás tartaléka
++
++
++
+
+
Titkosítási sebesség programozott megvalósításnál
—
±
±
+
+
Kulcsextenzió sebesség programozott megvalósításnál
±
—
±
±
+
Magas erőforrású okoskártyák
+
+
—
±
++
Korlátozott erőforrású okoskártyák
±
+
—
±
++
Hardveres megvalósítás (FPGA)
+
+
—
±
+
Hardveres megvalósítás (speciális áramkör)
+
±
—
—
+
Védelmi megoldás idő- és energiafogyasztás alapú támadások ellen
+
±
—
—
+
Teljesítményfogyasztás elleni védelem a kulcsbővítési eljárás során
±
±
±
±
—
Teljesítményfogyasztás elleni védelem a megvalósításokban okoskártyákban
±
+
—
±
+
Kulcsbővítés »valós időben«
+
+
±
±
±
A megvalósítások változatainak megléte (kompatibilitás vesztesége nélkül)
+
+
±
±
+
Párhuzamos számítás lehetősége
±
±
±
±
+
A jellemzők összessége alapján Rijndael messze megelőzte vetélytársait, így a végső szavazás eredménye teljesen érthető volt: az algoritmus magabiztos győzelmet aratott, 86 szavazat 'mellett' és csupán 10 'ellen'. A Serpent a rangos második helyet szerezte meg 59 szavazattal, míg a Twofish a harmadik helyen végzett, 31 zsűritagról számolt be, aki mellette állt ki. Őket követte a RC6, ami 23 szavazatot kapott, míg a MARS a legutolsó helyen végzett, mindössze 13 'mellett', míg 83 'ellen' szavazattal.
2000. október 2-án a Rijndael nyert az AES versenyen, ami általánosan ismert néven Advanced Encryption Standard néven ismertté vált. A standardizálási folyamat körülbelül egy évig tartott: 2001. november 26-án az AES felkerült a Szövetségi Információfeldolgozási Szabványok listájára, FIPS 197 indexszel. Az új algoritmust az NSA is nagyra értékelte, és 2003 júniusától az Egyesült Államok Nemzetbiztonsági Ügynöksége az AES-t 256 bites titkosítással elegendően biztonságosnak tartotta a 'szigorúan titkos' dokumentumok védelméhez.
WD My Book külső tárolók AES-256 hardveres titkosítással
A magas megbízhatóság és teljesítmény kombinációjának köszönhetően az Advanced Encryption Standard gyorsan világszerte elismertté vált, és az egyik legnépszerűbb szimmetrikus titkosítási algoritmussá vált, számos kriptográfiai könyvtár (OpenSSL, GnuTLS, Linux Crypto API stb.) részeként. Jelenleg az AES széleskörűen használatos vállalati és felhasználói alkalmazásokban, és támogatása számos különböző eszközben megvalósult. Különösen az AES-256 hardveres titkosítást alkalmazzák a Western Digital My Book család külső tárolóin az eltárolt adatok védelme érdekében. Ismerjük meg közelebbről ezeket az eszközöket.
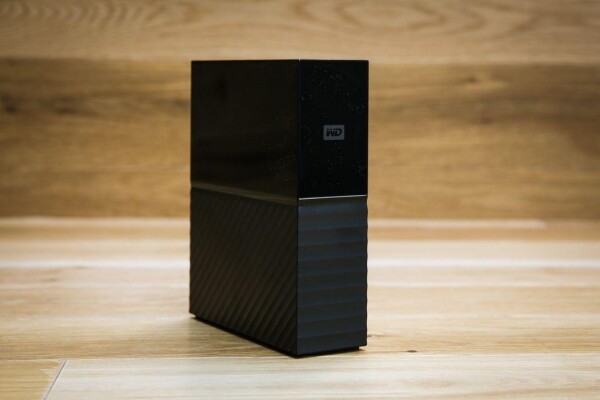
A WD My Book asztali merevlemez sorozat hat különböző kapacitású modellt tartalmaz: 4, 6, 8, 10, 12 és 14 terabájt, így kiválaszthatja az Ön igényeinek legmegfelelőbb eszközt. Alapértelmezés szerint a külső HDD-k exFAT fájlrendszert használnak, ami biztosítja a kompatibilitást számos operációs rendszerrel, beleértve a Microsoft Windows 7, 8, 8.1 és 10-et, valamint az Apple macOS 10.13 (High Sierra) és újabb verzióit. A Linux operációs rendszert használó felhasználók számára lehetőség van a merevlemez exfat-nofuse meghajtóval történő csatlakoztatására.
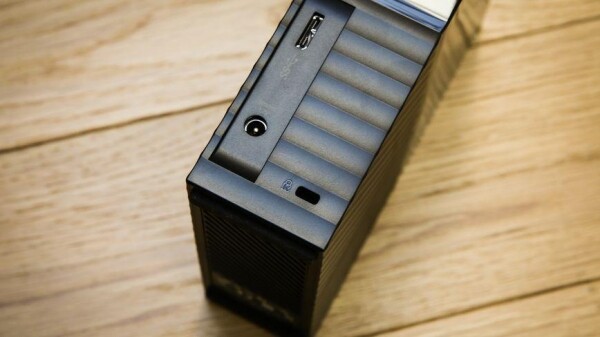
A My Book számítógépre történő csatlakoztatása egy nagy sebességű USB 3.0 interfészen keresztül történik, amely visszamenőleg kompatibilis a USB 2.0-val. Ez lehetővé teszi a fájlok maximális sebességgel történő átvitelét, hiszen az USB SuperSpeed sávszélessége 5 Gbit/s (azaz 640 MB/s), ami több mint elegendő. Ugyanakkor a visszafelé kompatibilitás biztosítja szinte minden, az elmúlt 10 évben gyártott eszköz támogatását.
Bár a My Book nem igényel kiegészítő szoftver telepítését a Plug and Play perifériák automatikus felismerésének és konfigurálásának köszönhetően, mégis javasoljuk a WD Discovery nevű szoftvercsomag használatát, amely minden eszközhöz tartozik.
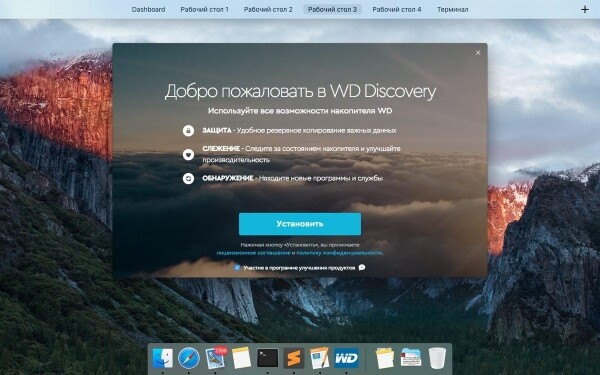
A csomag az alábbi alkalmazásokat tartalmazza:
WD Drive Utilities
Ez a program lehetővé teszi, hogy aktuális információt kapjon a meghajtó állapotáról S.M.A.R.T. adatok alapján, és ellenőrizze a merevlemezt a hibás szektorok nyomán. Továbbá a Drive Utilities segítségével gyorsan törölheti az összes My Book-on tárolt adatot: ekkor a fájlok nem csupán törlődnek, de többször is felülíródnak, így a folyamat befejeztével már nem lesz lehetőség a helyreállításukra.
WD Backup
Ezzel az eszközzel ütemezett biztonsági mentést állíthat be. Érdemes megjegyezni, hogy a WD Backup támogatja a Google Drive és a Dropbox használatát, lehetővé téve bármilyen lehetséges „forrás-cél” kombináció kiválasztását a biztonsági mentés létrehozásakor. Így beállíthatja az adatok automatikus áthelyezését a My Book-ból a felhőbe, vagy importálhatja a szükséges fájlokat és mappákat a felsorolt szolgáltatásokból akár külső merevlemezre, akár helyi gépre. Ezen kívül lehetőség van szinkronizálásra a Facebook közösségi média fiókkal, amely automatikusan készít biztonsági másolatot a profiljában található fényképekről és videókról.
WD Security
Ezzel az eszközzel jelszóval korlátozhatja a hozzáférést a tárolóhoz és kezelheti az adatok titkosítását. Mindez annyit igényel, hogy megad egy jelszót (ennek maximális hossza 25 karakter lehet), ezután az összes információ a lemezen titkosításra kerül, és a mentett fájlokat csak az tudja elérni, aki ismeri a kódolt kifejezést. A nagyobb kényelem érdekében a WD Security lehetővé teszi megbízható eszközök listájának létrehozását, amelyeket csatlakoztatva a My Book automatikusan feloldódik.
Hangsúlyozzuk, hogy a WD Security csupán egy kényelmes vizuális felületet biztosít a kriptográfiai védelem kezelésére, míg az adatok titkosítását mag maga a külső tároló végzi hardveres szinten. Ez a megközelítés számos fontos előnyt biztosít, nevezetesen:
- a titkosítási kulcsok létrehozásáért a hardveres véletlenszám-generátor felel, nem a pszeudo-véletlenszám-generátor, ami segít a magas fokú entrópiának és a kriptográfiai ellenállóság növelésének elérésében;
- a titkosítási és visszafejtési eljárás során a kriptográfiai kulcsok nem kerülnek a számítógép RAM-jába, és nem készülnek ideiglenes másolatok a feldolgozott fájlokról a rendszerlemez rejtett mappáiban, ezáltal minimalizálva a megfigyelés valószínűségét;
- a fájlok feldolgozási sebessége nem függ a kliens eszköz teljesítményétől;
- a védelem aktiválása után a fájlok titkosítása automatikusan, „valós időben” fog megtörténni, nem igényelve további lépéseket a felhasználótól.
Mindezek garantálják az adatok biztonságát, és gyakorlatilag teljesen kizárják a bizalmas információk eltulajdonításának lehetőségét. A tároló további lehetőségeit figyelembe véve a My Book az egyik legjobban védett tároló a orosz piacon elérhető megoldások közül.
Forrás: habr.com
