

Röviden összefoglalva Ha a vállalati mobil eszközein vírusirtóra van szükség, akkor valószínűleg mindent rosszul csinálnak, és a vírusirtó nem fog segíteni.
Ez a poszt a vállalati mobiltelefonokon való vírusirtó szükségéről folytatott heves viták eredménye, arról, hogy mikor működik és mikor haszontalan. A cikk a vírusirtó által elméletileg védett fenyegetések modelljeit tárgyalja.
A vírusirtókat árusító cégek gyakran tudják meggyőzni a vállalati ügyfeleket arról, hogy a vírusirtó jelentősen növeli a biztonságukat, de a legtöbb esetben ez illuzórikus védelem, amely csökkenti a felhasználók és az adminisztrátorok éberségét.
Helyes vállalati infrastruktúra
Amikor a cégnek tucatnyi vagy akár több ezer alkalmazottja van, lehetetlen kézzel beállítani minden egyes felhasználói eszközt. A beállítások naponta változhatnak, új alkalmazottak érkeznek, a mobiltelefonok és laptopok eltörnek vagy elvesznek. Végül az adminisztrátorok munkája abban állna, hogy naponta új beállításokat állítsanak be az alkalmazottak eszközein.
Asztali számítógépeken ezt a feladatot már régóta megoldották. A Windows világában általában az ilyen típusú menedzsment az Active Directory, a központosított azonosítórendszerek (Single Sign In) stb. révén történik. De most minden alkalmazotthoz asztali számítógépek mellett okostelefonok is kapcsolódnak, amelyeken a munkafolyamatok jelentős része történik, és fontos adatok tárolódnak. A Microsoft megpróbálta egyesíteni a Windows Phone telefonokat egy egységes ökoszisztémába a Windows-szal, de ez az ötlet a Windows Phone hivatalos halálával együtt meghalt. Ezért a vállalati környezetben mindenképpen választani kell az Android és az iOS között.
Jelenleg a vállalati környezetben az alkalmazottak eszközeinek kezelésére divatos a UEM (Unified Endpoint Management) koncepció. Ez egy központosított rendszer a mobil eszközök és asztali számítógépek kezelésére.
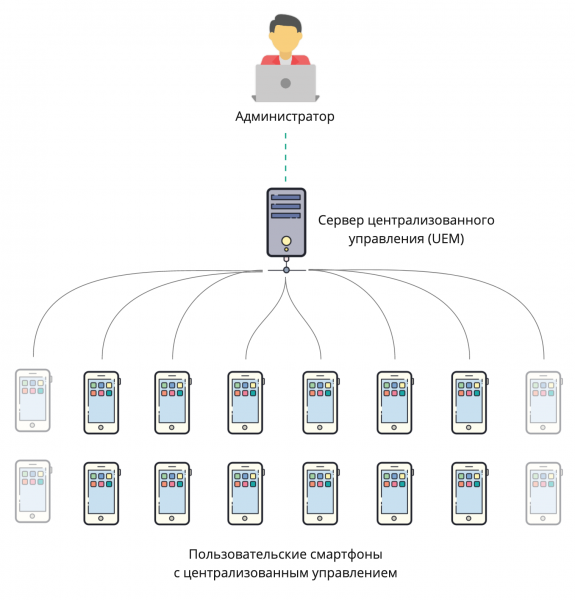
Központosított felhasználói eszközmenedzsment (Unified Endpoint Management)
A UEM rendszer adminisztrátora különböző politikákat állíthat be a felhasználói eszközök számára. Például lehetőséget biztosíthat a felhasználónak a nagyobb vagy kisebb ellenőrzésre az eszköz felett, alkalmazások telepítésére külső forrásokból stb.
Mire képes a UEM:
Minden beállítást kezelni — az adminisztrátor teljes mértékben megtilthatja a felhasználónak, hogy módosítsa az eszköz beállításait, és távolról is megváltoztathatja azokat.
Az eszköz szoftverének ellenőrzése — lehetővé teszi a programok telepítésének engedélyezését az eszközön, és automatikusan telepíti a programokat a felhasználó tudta nélkül. Az adminisztrátor azt is megtilthatja vagy engedélyezheti, hogy programokat telepítsenek az alkalmazásboltól vagy megbízhatatlan forrásokból (APK fájlok esetén Androidon).
Távoli blokkolás — ha a telefon elveszik, az adminisztrátor letilthatja az eszközt vagy törölheti az adatokat. Néhány rendszer azt is lehetővé teszi, hogy automatikusan törölje az adatokat, ha a telefon több mint N órán át nem lépett kapcsolatba a szerverrel, hogy kizárja az offline hackelés próbálkozásának lehetőségét, amikor a támadók kivehetik a SIM-kártyát, mielőtt a szerver elküldené az adatokat törlő parancsot.
Statisztika gyűjtése — a felhasználói aktivitás, az alkalmazások használati ideje, a tartózkodási hely, az akkumulátor töltöttségi szint stb. nyomon követése.
Milyen UEM-ek léteznek
Két alapvetően különböző megközelítés létezik a munkavállalók okostelefonjainak központosított kezelésére: az egyik esetében a cég egy gyártótól vásárol eszközöket a munkavállalók számára, és általában ugyanattól a beszállítótól választja a kezelő rendszert. A másik esetben a munkavállalók saját eszközeiket használják munkájukhoz, így különböző operációs rendszerek, verziók és platformok zűrzavara alakul ki.
BYOD (Bring your own device, Hozd a saját eszközödet) — a koncepció, amelyben a munkavállalók saját személyes eszközeiket és fiókjaikat használják munkához. Néhány központosított kezelő rendszer lehetővé teszi egy második munkahelyi fiók hozzáadását, így teljesen szétválaszthatók a személyes és munkahelyi adatok.
— az Apple natív központosított kezelő rendszere. Csak Apple eszközöket, macOS számítógépeket és iOS telefonokat tud kezelni. Támogatja a BYOD-ot, és létrehoz egy második, izolált környezetet egy másik iCloud fiókkal.
— lehetővé teszi Android és Apple iOS telefonok, valamint Windows 10 asztali számítógépek kezelését. A BYOD támogatását jelentik.
— csak Samsung mobil eszközöket támogat. Azonban azonnal csak a .
Valójában sokkal több UEM szolgáltató létezik, de ezt a cikk keretein belül nem fogjuk mindet részletesen tárgyalni. A legfontosabb, amit észben kell tartani, hogy az ilyen rendszerek már léteznek, és lehetővé teszik az adminisztrátor számára, hogy a felhasználói eszközöket a meglévő fenyegetési modellnek megfelelően konfigurálja.
Fenntarthatósági Modellek
Mielőtt kiválasztanánk a védelmi eszközöket, meg kell értenünk, mitől védjük magunkat, mi történhet a legrosszabb esetben a konkrét esetünkben. Más szóval: a testünk könnyen sebezhető egy golyóval vagy akár egy villával is, de nem húzunk golyóálló mellényt, amikor kilépünk az ajtón. Ezért a fenyegetési modellünkben nincs benne, hogy munkahelyre menet lelőnek, pedig statisztikailag nem is annyira hihetetlen. Ugyanakkor bizonyos körülmények között a golyóálló mellény viselése teljesen indokolt.
Különböző cégeknél a fenyegetési modellek eltérőek. Vegyük például a futár okostelefonját, aki éppen egy csomagot szállít az ügyfélnek. Az ő okostelefonján csak a jelenlegi szállítás címe és az útvonal a térképen található. A legrosszabb, ami a számára történhet, az a szállítási címek kiszivárgása.
De itt van a könyvelő okostelefónja. Ő hozzáfér a vállalati hálózathoz VPN-en keresztül, telepítve van a vállalati ügyfélbank alkalmazás, értékes információkat tartalmazó dokumentumok vannak rajta. Nyilvánvaló, hogy az ezen két eszközön tárolt adatok értéke jelentősen eltér, és más-más módon kell őket megvédeni.
Megment minket a vírusirtó?
Sajnos a marketing szlogenek mögött elveszik a valós jelentése a feladatoknak, amelyeket a vírusirtó végez a mobil eszközökön. Próbáljuk meg részletesen kideríteni, mit is csinál a vírusirtó a telefonokon.
Biztonsági audit
A legtöbb modern mobil vírusirtó biztonsági beállítások auditját végzi az eszközön. Néha ezt a folyamatot „az eszköz hírnevének ellenőrzésének” is nevezik. A vírusirtók az eszközt biztonságosnak tekintik, ha négy feltétel teljesül:
- Az eszköz nincs feltörve (root, jailbreak).
- Az eszközön be van állítva a jelszó.
- Az eszközön nincs engedélyezve az USB hibakeresés.
- Az eszközön nincs engedélyezve alkalmazások telepítése megbízhatatlan forrásokból (sideloading).
Ha a készülék ellenőrzése után nem biztonságosnak minősül, az antivírus értesíti a tulajdonost, és felajánlja a „veszélyes” funkciók letiltását vagy a gyári firmware visszaállítását, ha gyökér (root) vagy jailbreak jelei mutatkoznak.
A vállalati szokások szerint nem elegendő csak értesíteni a felhasználót. A nem biztonságos konfigurációkat is ki kell zárni. Ehhez az UEM-rendszer segítségével biztonsági politikákat kell beállítani a mobil eszközökön. Ha gyökér (root) vagy jailbreak jelei mutatkoznak, a vállalati adatokat gyorsan el kell távolítani az eszközről, és meg kell tiltani az eszköz hozzáférését a vállalati hálózathoz. Ezt szintén lehetséges megtenni UEM-mel. Csak ezek után lehet a mobil eszközt biztonságosnak tekinteni.
Vírusok keresése és eltávolítása
Azzal ellentétben a széles körben elterjedt nézettel, miszerint az iOS-nek nincsenek vírusai, ez nem igaz. A régi iOS verziókhoz még mindig elérhetők exploitok. a böngészőben található sebezhetőségek kihasználásával. Emellett, az iOS architektúrája miatt, antivírusok fejlesztése ezen a platformon lehetetlen. A fő ok az, hogy az alkalmazások nem férhetnek hozzá az telepített alkalmazások listájához, és számos korlátozással rendelkeznek a fájlokhoz való hozzáférésnél. Az iOS telepített alkalmazásainak listáját csak az UEM kaphatja meg, de még az UEM sem férhet hozzá a fájlokhoz.
Az Android helyzete más. Az alkalmazások információt kaphatnak a készülékre telepített alkalmazásokról. Még a disztribúcióikhoz is hozzáférhetnek (például Apk Extractor és hasonlók). Az Android-alkalmazásoknak lehetőségük van a fájlokhoz való hozzáférésre is (például Total Commander stb.). Az Android-alkalmazásokat lehetséges visszafejteni.
Ezekkel a lehetőségekkel logikus, hogy az alábbi antivírus algoritmus tűnjön ésszerűnek:
- Alkalmazások ellenőrzése
- Szerezd meg a telepített alkalmazások listáját és azok disztribútorainak ellenőrző összegét (MD5, SHA, stb.).
- Ellenőrizd az alkalmazásokat és azok ellenőrző összegét először a helyi, majd a globális adatbázisban.
- Ha az alkalmazás ismeretlen, a disztribúcióját át kell adni a globális adatbázisnak elemzésre és visszafejtésre.
- Fájlok ellenőrzése, vírusos aláírások keresése
- Ellenőrizd a fájlok ellenőrző összegét a helyi, majd a globális adatbázisban.
- Ellenőrizd, hogy a fájlokban van-e nem biztonságos tartalom (szkriptek, exploitok stb.) a helyi, majd a globális adatbázisban.
- Ha malware-t észlelnek, tájékoztatni kell a felhasználót és/vagy blokkolni kell a felhasználó hozzáférését a malware-hez, és/vagy át kell adni az információt az UEM-nek. Az információk UEM-nek történő átadása szükséges, mert a vírusirtó önállóan nem tudja eltávolítani a malware-t az eszközről.
A legnagyobb aggodalmat az jelenti, hogy lehetőség van a programcsomagok eszközről egy külső szerverre történő átvitelére. Erre szükség van, hogy a vírusirtók által hirdetett „viselkedéselemzés” megvalósulhasson, mivel az eszközön nem lehet egy alkalmazást külön „homokozóban” elindítani, vagy lebontani (hogy az mennyire hatékony obfuszkálás esetén – ez egy külön bonyolult kérdés). Másrészt a dolgozók mobileszközein lehetnek olyan vállalati alkalmazások, amelyek ismeretlenek a vírusirtó számára, mert nincsenek a Google Play-en. Ezekben a mobilalkalmazásokban érzékeny adatok lehetnek, ami miatt ezeket az alkalmazásokat nem teszik közzé a nyilvános boltban. Az ilyen disztribúciók átadása a vírusirtó gyártónak biztonsági szempontból helytelennek tűnik. Érdemes lenne ezeket kivételek közé tenni, de arról, hogy van-e ilyen mechanizmus, még nem tudok.
A root jogosultságok nélküli malware
1. Tisztán a saját láthatatlan ablakát rajzolhatja az alkalmazás fölé vagy beépítheti a saját billentyűzetét, hogy másolja a felhasználó által megadott adatokat – felhasználói fiókbeállítások, bankkártyák stb. Friss példa erre a sebezhetőség: , amely lehetővé teszi az aktív alkalmazás képernyőjének megváltoztatását, így hozzáférést szerezhet a felhasználó által megadott adatokhoz. Ez a felhasználó számára azt jelenti, hogy lehetőség van a Google fiók ellopására, amely hozzáférést biztosít az eszköz biztonsági másolatához és a bankkártya adatokhoz. A szervezet számára viszont fontos, hogy ne veszítse el az adatait. Ha az adatok a program privát memóriájában találhatók, és nem szerepelnek a Google biztonsági másolatában, akkor a malware nem tud hozzáférni ezekhez.
2. Hozzáférést nyerhet a nyilvános mappákban található adatokhoz – letöltések, dokumentumok, galéria. Ezekben a mappákban nem javasolt a vállalat számára értéket képviselő információk tárolása, mert bármely alkalmazás hozzáférhet hozzájuk. Magát a felhasználót is bármilyen elérhető alkalmazáson keresztül megoszthatja egy bizalmas dokumentumot.
3. Ne zavarj felhasználóknak hirdetésekkel, ne bányássz bitcoinekat, és ne legyél részese botneteknek stb.. Ez negatívan befolyásolhatja a felhasználói élményt és/vagy az eszközt, de nem jelent veszélyt a vállalati adatokra.
A root privilégiumokkal rendelkező malware bármit megtehet. Ezek ritkán fordulnak elő, mert a modern Android-eszközök feltörése alkalmazással gyakorlatilag lehetetlen. Az utolsó ilyen sérülékenységet 2016-ban fedezték fel. Ez a híres Dirty COW, amelyet a következő szám jelöl: . A kulcsfontosságú tényező itt az, hogy a behatolás jeleinek észlelésekor az UEM kliens törli az összes vállalati információt az eszközről, így a vállalati környezetben a sikeres adatlopás valószínűsége alacsony.
A kártékony fájlok kárt okozhatnak mind a mobil eszköznek, mind a hozzáféréssel rendelkező vállalati rendszereknek. Nézzük meg ezeket a forgatókönyveket részletesebben.
A mobil eszköznek kárt okozhatunk például, ha letöltünk egy képet, amely megnyitásakor vagy háttérképként való beállításakor az eszközt "téglává" változtatja vagy újraindítja. Valószínűleg ez kárt okoz az eszköznek vagy a felhasználónak, de nem befolyásolja az adatok bizalmasságát. Bár vannak kivételek is.
Nemrégiben egy sérülékenységről volt szó: . Állítólag ennek segítségével hozzáférést lehetett szerezni a Samsung mobil eszközök konzoljához egy fertőzött kép által, amelyet e-mailben, üzenetküldőn vagy MMS-en küldtek. Bár a konzolhoz való hozzáférés csak a nyilvános mappákban található adatokhoz való hozzáférést jelenti, ahol bizalmas információnak nem kell lennie, a felhasználók személyes adatainak bizalmassága veszélybe került, ami megijesztette a felhasználókat. Bár a valóságban az eszközöket csak MMS-sel lehet megtámadni. A sikeres támadáshoz 75 és 450 (!) üzenet közötti küldés szükséges. Az antivírus sajnos nem segít, mivel nem fér hozzá az üzenetnaplóhoz. A védekezésnek csupán két módja van. Frissíteni kell az operációs rendszert, vagy le kell tiltani az MMS-t. Az első lehetőségre sokáig lehet várni, és előfordulhat, hogy nem érkezik meg, mivel az eszközgyártók nem minden eszközhöz adnak ki frissítéseket. Az MMS fogadásának letiltása sokkal egyszerűbb ebben az esetben.
A mobilkészülékekről átvitt fájlok kárt okozhatnak a vállalati rendszerekben. Például, ha egy mobilkészüléken van egy fertőzött fájl, amely nem tud kárt tenni a készülékben, de megfertőzheti a Windows számítógépet. A felhasználó e-mailben elküldi ezt a fájlt kollégájának, aki megnyitja a PC-n, és ezzel megfertőzheti azt. Az ilyen támadási láncban legalább két antivírusprogram áll, egy a levelezőszerveren, a másik a címzett PC-jén. Egy harmadik antivírus program hozzáadása a mobilkészüléken már igazi paranoiának tűnik.
Ahogyan látható, a legnagyobb fenyegetést a vállalati digitális környezetben a root jogosultság nélküli malware jelentheti. Hogyan kerülhetnek ezek a mobilkészülékre?
Leggyakrabban sideloading, adb vagy harmadik féltől származó boltokon keresztül telepítik őket, amelyeknek tiltanak a vállalati hálózathoz való hozzáféréssel rendelkező mobilkészülékeken. Két lehetőség marad a malware megjelenésére: a Google Play-ből vagy a UEM-ből.
A Google Play áruházban való közzététel előtt minden alkalmazás kötelező ellenőrzésen megy keresztül. De a kevés telepítéssel rendelkező alkalmazások esetén az ellenőrzéseket leggyakrabban emberek részvétele nélkül, csak automatikusan végzik. Ezért néha előfordul, hogy a Google Play-be malware kerül, de ez viszonylag ritka. A frissített vírusirtó adatbázisokkal rendelkező antivírus képes azonosítani a malware-t a készüléken még azelőtt, hogy a Google Play Protect észlelné, amely jelenleg lemarad a vírusirtó adatbázisok frissítési sebességében.
A UEM bármilyen alkalmazást telepíthet a mobilkészülékre, beleértve a malware-t is, ezért minden alkalmazást előzetesen ellenőrizni kell. Az alkalmazásokat ellenőrizni lehet a fejlesztésük során statikus és dinamikus elemző eszközök segítségével, valamint közvetlenül a terjesztésük előtt speciális "homokozók" és/vagy vírusirtó megoldások segítségével. Fontos, hogy az alkalmazás egyszeri ellenőrzésen esik át a UEM-be való feltöltés előtt. Ezért ebben az esetben a mobilkészüléken lévő antivírusra nincs szükség.
Hálózati védelem
A hálózati védelem részeként a vírusirtó gyártójától függően egy vagy több következő funkciót kínálhat.
Az URL-szűrés célja:
- A forgalom blokkolása erőforrás-kategóriák alapján. Például, ha meg akarjuk akadályozni a hírek vagy egyéb nem vállalati tartalom megtekintését ebéd előtt, amikor a munkavállaló a leghatékonyabb. A gyakorlatban a blokkolás gyakran sok korlátozással működik – az antivírusgyártóknak nem mindig sikerül időben frissíteniük a kategóriaforrások jegyzékeit, figyelembe véve a sok „tükör” létezését. Ráadásul vannak anonimizáló szolgáltatások és az Opera VPN, amelyekre a blokkolás általában nem vonatkozik.
- Védelem a phishing vagy a célzott hosztok helyettesítése ellen. Ehhez a készülék által elérni kívánt URL-eket előzetesen ellenőrzik az antivírus adatbázisban. A linkeket és a hozzájuk vezető forrásokat (beleértve a lehetséges többszörös átirányításokat) a jól ismert phishing oldalak adatbázisával ellenőrzik. Ezenkívül a domain név, a tanúsítvány és az IP-cím összehasonlítása történik a mobil eszköz és a megbízható szerver között. Ha az ügyfél és a szerver különböző adatokat kap, akkor ez vagy MITM („man in the middle” – középen lévő ember), vagy a forgalom blokkolása az antivírus, illetve különféle proxyk és webszűrők által, amelyekhez a mobil eszköz csatlakozik. Nehéz biztosan állítani, hogy valaki középen van.
A mobil forgalom eléréséhez az antivírus vagy VPN-t épít ki, vagy az Accessibility API (azok számára készült alkalmazások API-ja, akiknek speciális igényeik vannak) lehetőségeit használja. Több VPN egyidejű működése mobil eszközön lehetetlen, ezért az antivírusok hálózati védelme, amelyek saját VPN-t építenek, a vállalati világban nem alkalmazható. Az antivírus VPN-je egyszerűen nem fog működni a vállalati VPN mellett, amelyet a vállalati hálózathoz való hozzáféréshez használnak.
Az antivírusnak az Accessibility API-hoz való hozzáférés biztosítása egy másik veszélyt rejt. Az Accessibility API-hoz való hozzáférés gyakorlatilag azt jelenti, hogy engedélyt adunk arra, hogy a program mindent megtegyen a felhasználó helyett – láthatja, amit a felhasználó lát, és végrehajthat műveleteket az alkalmazásokban a felhasználó helyett stb. Figyelembe véve, hogy a felhasználónak kifejezetten meg kell adnia az antivírussal való hozzáférést, valószínűleg megtagadja ezt. Vagy ha kényszerítik, vásárol egy másik telefont antivírus nélkül.
Tűzfal
Egy közös név alatt három funkció rejtőzik:
- A hálózat használatának statisztikáinak gyűjtése alkalmazások és hálózattípus (Wi-Fi, mobil operátor) szerint. A legtöbb Android-eszköz gyártója a "Beállítások" alkalmazásban biztosítja ezeket az adatokat. A mobil antivírus felületén történő megjelenítése feleslegesnek tűnik. Érdekes lehet az összes eszközre vonatkozó összesített információ. Ezt sikeresen gyűjtik és elemzik az UEM rendszerek.
- Mobil adatforgalom korlátozása – a limit beállítása, értesítés a limit elérésekor. A legtöbb Android-eszköz felhasználói számára ezek a funkciók az "Beállítások" alkalmazásban elérhetők. A központosított korlátozások beállítása az UEM feladata, nem az antivírusé.
- Valójában a tűzfal. Vagyis bizonyos IP-címek és portok hozzáférésének blokkolása. Figyelembe véve a DDNS-t az összes népszerű erőforráson és a VPN aktiválásának szükségességét, amely, mint fentebb említettük, nem működhet együtt a fő VPN-nel, a funkció alkalmazása a vállalati gyakorlatban kérdésesnek tűnik.
Wi-Fi hitelesítési ellenőrzés
A mobil antivírusok értékelhetik a Wi-Fi hálózatok biztonságát, amelyekhez a mobil eszköz csatlakozik. Feltételezhető, hogy ellenőrzik a titkosítás jelenlétét és szilárdságát. A modern programok mindegyike titkosítást használ érzékeny adatok továbbítására. Ezért, ha egy program sebezhető az adatkapcsolati szinten, akkor azt bármilyen internetcsatornán, nemcsak nyilvános Wi-Fi-n keresztül, veszélyes használni.
Ezért a nyilvános Wi-Fi, beleértve a titkosítás nélküli hálózatokat is, nem veszélyesebb és nem is biztonságosabb, mint bármely más nem megbízható, titkosítás nélküli adatátviteli csatorna.
Spam elleni védelem
A védelem általában a bejövő hívások szűrésére korlátozódik, felhasználó által megadott lista vagy a már ismert spammerek adatbázisa alapján, akik végtelenül zaklatnak biztosításokkal, hitelekkel és színházi meghívókkal. Bár az önkéntes karanténban nem hívnak, hamarosan újra kezdeni fogják. Csak a telefonhívások szűrhetők. Az aktuális Android rendszeren a szöveges üzenetek nem szűrhetők. Figyelembe véve a spammerek folyamatos számváltását, a szöveges csatornák (SMS, üzenetküldők) védelmének lehetetlenségét, a funkció inkább marketing jellegű, mint gyakorlati.
Lopás elleni védelem
Távoli műveletek végrehajtása mobil eszközön elvesztés vagy lopás esetén. Alternatíva az Apple és a Google Find My iPhone és Find My Device szolgáltatásainak. Ellentétben a hasonló szolgáltatásokkal, az antivírus gyártók nem tudják blokkolni az eszközt, ha a támadó már visszaállította gyári beállításokra. De ha ez még nem történt meg, távolról a következőket lehet tenni az eszközzel:
- Lezárás. Védelem a közelben lévő tolvaj ellen, mert könnyen megkerülhető az eszköz gyári beállításokra történő visszaállításával a helyreállítási módon keresztül.
- Az eszköz koordinátáinak meghatározása. Hasznos, amikor az eszközt nemrégiben vesztették el.
- Hangos riasztás aktiválása, hogy megtalálja az eszközt, ha az némított állapotban van.
- Az eszközt gyári beállításokra állítani. Értelemszerű, ha a felhasználó elismeri, hogy az eszköz véglegesen elveszett, de nem akarja, hogy rajta tárolt adatok nyilvánosságra kerüljenek.
- Fénykép készítése. Kérjük, fényképezze le a támadót, ha kezében tartja a telefont. A legkérdésesebb funkció – a valószínűsége annak, hogy a támadó a telefont nézi megfelelő világításnál, alacsony. De az, hogy az eszközön egy olyan alkalmazás van, amely észrevétlenül tudja működtetni a telefon kameráját, fényképeket készíteni és azokat a saját szerverére küldeni, jogos aggodalmakat kelt.
A távoli parancsok végrehajtása alapvető bármely UEM rendszerben. Ezekből csak a távoli fényképezés hiányzik. Ez biztos út ahhoz, hogy a felhasználók a munkanap végén kivéve az akkumulátorokat a telefonjaikból, azok Faráday zsákjába helyezzék.
A mobil antivírusok antivírus funkciói csak Androidra elérhetők. Az iOS esetén ezeket csak az UEM végezheti el. Az iOS eszközön csak egy UEM lehet – ez az iOS architekturális sajátossága.
Következtetések
- Olyan helyzet, amikor a felhasználó rosszindulatú programot telepíthet a telefonjára, FOGYATKOZIK.
- Jól beállított UEM a vállalati eszközön megszünteti az antivírus szükségességét.
- 0-day sérülékenységek használata esetén az antivírus haszontalan. Csak meg tudja mondani az adminisztrátornak, hogy az eszköz sérülékeny.
- A sebezhetőség használatának meghatározására az antivírus nem képes. Ahogyan arra sem, hogy frissítést adjon ki egy olyan eszközhöz, amelyhez a gyártó már nem biztosít biztonsági frissítéseket. Maximum – egy-két év.
- Ha elvonatkoztatunk a szabályozók és a marketing követelményeitől, a vállalati mobil antivírusok csak Android eszközökön szükségesek, ahol a felhasználók számára elérhető a Google Play és a külső forrásból történő alkalmazástelepítés. Más esetekben az antivírusok hatékonysága nem több, mint placebo.
Forrás: habr.com
