

Az év elején, a 2018-2019-es internetes problémákról és elérhetőségről szóló jelentésben , hogy a TLS 1.3 elterjedése elkerülhetetlen. Néhány hete saját magunk is telepítettük a Transport Layer Security 1.3-as verzióját, és az adatok gyűjtése és elemzése után végre készen állunk, hogy beszámoljunk ennek az átállásnak a jellemzőiről.
Az IETF TLS munkacsoport elnökei :
"Röviden, a TLS 1.3 egy alapot kell, hogy nyújtson a következő 20 évben a biztonságosabb és hatékonyabb internethez."
Fejlesztés 10 év kemény munkát igényelt. A Qrator Labs-nál, a teljes iparággal együtt figyelemmel kísértük a protokoll létrehozásának folyamatát az első projekt óta. Ezen idő alatt 28 egymást követő tervezetet kellett írni ahhoz, hogy 2019-re egy kiegyensúlyozott és könnyen telepíthető protokoll világot lásson. A TLS 1.3 aktív piac általi támogatása már nyilvánvaló: a bevált és megbízható biztonsági protokoll bevezetése megfelel az idő igényeinek.
Eric Rescorla (a Firefox műszaki igazgatója és a TLS 1.3 egyedüli szerzője) szerint :
"Ez teljesen helyettesíti a TLS 1.2-t, ugyanazokat a kulcsokat és tanúsítványokat használva, ezért az ügyfél és a szerver automatikusan kommunikálhat TLS 1.3-on, ha mindkettő támogatja," mondta. "Már jó támogatás van a könyvtárszinten, a Chrome és a Firefox alapértelmezés szerint bekapcsolva tartja a TLS 1.3-t."
Párhuzamosan az IETF TLS munkacsoportjában befejeződik , amely kinyilvánítja az régi TLS verziókat (kivéve a TLS 1.2-t) elavultnak és használhatatlannak. Valószínű, hogy a végső RFC a nyár végéig napvilágot lát. Ez egy újabb jel az IT-ipar számára: a titkosítási protokollok frissítését nem érdemes halogatni.
A TLS 1.3 jelenlegi megvalósításainak listája elérhető a Github-on mindazok számára, akik a legmegfelelőbb könyvtárat keresik: . Nyilvánvaló, hogy a frissített protokoll elfogadása és támogatása gyors lépésekben halad, és már folyamatban van. Az, hogy mennyire alapvetővé vált a titkosítás a modern világban, már széles körben elterjedt.
Mi változott a TLS 1.2-höz képest?
A :
"Hogyan teszi jobbá a világot a TLS 1.3?"
A TLS 1.3 technikai előnyei közé tartozik a biztonságos kapcsolat létesítésének egyszerűsített kézfogó folyamata, valamint lehetővé teszi a felhasználók számára, hogy gyorsabban folytassák a kapcsolatokat a szerverekkel. Ezek a intézkedések a kapcsolatok létesítési késleltetésének csökkentésére és a gyenge csatornákon gyakran előforduló csatlakozási hibák számának csökkentésére irányulnak, amelyek gyakran indoklásként szolgálnak a csak titkosítatlan HTTP-kapcsolatok biztosítására.
Ugyanilyen fontos, hogy megszűnt a több elavult és nem biztonságos titkosítási és hash algoritmus támogatása, amelyeket egyes korábbi TLS-verziókkal még mindig megengedettek (bár nem ajánlottak), beleértve a SHA-1, MD5, DES, 3DES és AES-CBC algoritmusokat, egyidejűleg új titkosítási készletek támogatását is bevezették. További fejlesztések közé tartozik a kézfogás több titkosított eleme (például mostantól titkosítva történik a tanúsítványinformációk cseréje), hogy csökkentsük a potenciális forgalomfigyelőnek adott jelzések mennyiségét, valamint a forward secrecy javítása bizonyos kulcsmegosztási módok használatakor, így a kapcsolatok bármikor biztonságosak kell hogy maradjanak, még akkor is, ha a titkosításhoz használt algoritmusokat a jövőben kompromittálják.
Modern protokollok és DDoS
Ahogy talán már olvasta, a protokoll fejlesztése során , az IETF TLS munkacsoportjában . Már most egyértelmű, hogy egyes vállalkozásoknak (például pénzügyi intézményeknek) módosítaniuk kell a saját hálózatuk biztonságosabbá tételének módját, hogy alkalmazkodjanak a protokollba beépített .
Azok az okok, amelyek miatt erre szükség lehet, le vannak írva egy dokumentumban, . A 20 oldalas dokumentumban több példát említenek, amikor egy vállalat ki szeretné fejteni az out-of-band forgalmat (amit a PFS nem enged meg) a megfigyelés, a megfelelőség vagy az L7 szintű DDoS támadások elleni védelem érdekében.
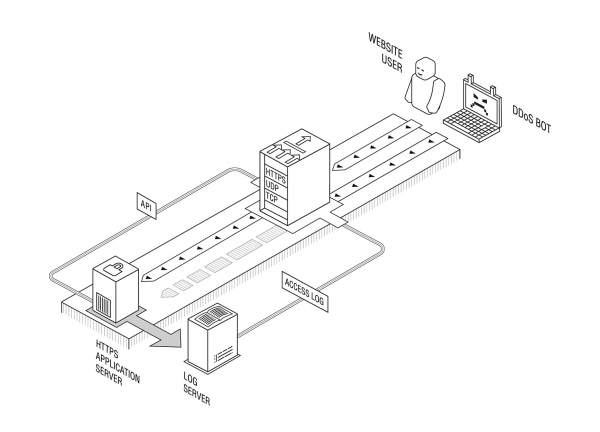
Bár egyértelműen még nem vagyunk készen arra, hogy a szabályozási követelményekről értekezünk, saját termékünk az alkalmazás szintű DDoS támadások semlegesítésére (beleértve a megoldást, A 2012 óta létező, PFS figyelembevételével készült rendszerünk révén ügyfeleinknek és partnereinknek nem kellett semmilyen változást végrehajtaniuk az infrastruktúrájukban a TLS szerveroldali verzió frissítése után.
Azóta a bevezetés óta nem merült fel olyan probléma, amely a szállítási titkosításhoz kapcsolódna. Hivatalosan: a TLS 1.3 készen áll a termelési környezetben való használatra.
Mindazonáltal van egy probléma az új generációs protokollok fejlesztésével kapcsolatban. Ez abban rejlik, hogy a protokollok fejlődése az IETF-nél általában erősen függ a tudományos kutatások eredményeitől, míg a hátrányos elosztott támadások semlegesítésének tudományos kutatásai sajnos nagyon gyenge állapotban vannak.
Jó példa lehet az IETF „QUIC Manageability” (QUIC kezelhetőség) című tervezetében, amely a jövőbeli QUIC protokollkészlet része: ebben szerepel, hogy „a modern észlelési és semlegesítési módszerek [DDoS-támadások] általában passzív mérésen alapulnak, amely a hálózati forgalom adatait használja.”
Az utóbbi tényleg nagyon ritkán fordul elő valódi vállalati környezetekben (és csak részben alkalmazható az internet szolgáltatókra), és egyébként is nehezen mondható, hogy ez a »generalizált eset« a való világban - de folyamatosan szerepel tudományos publikációkban, amelyek általában nem támasztják alá a potenciális DDoS-támadások teljes spektrumának tesztelésével, beleértve az alkalmazás szintű támadásokat is. Az utóbbiak a TLS globális elterjedése miatt nyilvánvalóan nem észlelhetők passzív hálózati csomagok és forgalmak mérése révén.
Hasonlóképpen, még nem tudjuk, hogyan fognak az DDoS semlegesítő berendezések gyártói alkalmazkodni a TLS 1.3 valóságaihoz. A technikai komplexitás miatt, amely az out-of-band protokoll támogatásával jár, valamennyi időbe telhet a frissítés.
A megfelelő célok kitűzése a DDoS semlegesítő kutatások irányába komoly kihívás a DDoS semlegesítő szolgáltatók számára. Az egyik terület, ahonnan érdemes a fejlődést indítani - az IRTF, ahol a kutatók együttműködhetnek az iparággal a problémás terület saját ismereteinek pontosítására és új kutatási irányok keresésére. Mi is szeretettel várjuk az összes kutatót, ha akadnak, velünk kapcsolatba léphetnek DDoS-kutatásokkal vagy a SMART kutatócsoporttal kapcsolatos kérdések vagy javaslatok ügyében, a következő címen
Forrás: habr.com
