

A személyes adatok védelmének napja, Minszk, 2019. Szervező: a Human Constanta jogvédő szervezet.
Műsorvezető (továbbiakban – M): – Arthur Khachuyan foglalkozik… Mondhatjuk ezt "a sötét oldalról" a konferenciánk kontextusában?
Arthur Khachuyan (továbbiakban – AK): – A cégek oldalán – igen.
K: – Ő gyűjti az adataidat, és eladja azokat a vállalatoknak.
AK: – Valójában nem…
K: – És ő el fogja mondani, hogy a vállalatok hogyan használhatják az adataidat, mi történik az adatokkal, amikor online kerülnek. Valószínűleg nem fogja elmondani, hogy mit lehet tenni ezzel. Majd gondolkodunk tovább...
AK: – El fogom mondani, el fogom mondani. Valójában nem lesz olyan hosszú, de az előző eseményen bemutatták nekem egy embert, akinek a "Facebook" még a kutyájának a fiókját is blokkolta.
Helló mindenkinek! A nevem Arthur. Valóban tájékozódási és adatgyűjtési tevékenységet végzek. Természetesen nem adom el senkinek a személyes adatokat nyilvánosan. Csak viccelek. Az én szakterületem az adatokból való tudáskiaknázás, amelyek nyílt forrásból származnak. Amikor valami jogilag nem személyes adat, de ebből tudást lehet kinyerni és ugyanolyan jelentőségűvé tenni, mintha ezeket az adatokat személyes adatokból nyertük volna. Valójában nem fogok ijesztő dolgokat mondani. Itt igazából Oroszországra vonatkozik, de Belaruszra vonatkozóan is vannak adataim.
Mik a valós méretek?
Tényleg tegnap előtt Moszkvában voltam egy vezető politikai pártnál (nem mondom meg, melyiknél), és egy projekt bevezetéséről beszéltünk. És az IT-igazgató pedig egyszer csak feláll és mondja: "Azt mondták, hogy számok és így tovább, tudjátok, nekem a 2. FSB készített egy jegyzetet, amelyben az áll, hogy a szociális hálókon 24 millió orosz ember van. Ti pedig azt mondjátok – 120-valahány. Egyébként több mint harminc [millió] nem használja az internetet." Én mondom: "Igen? Rendben van."
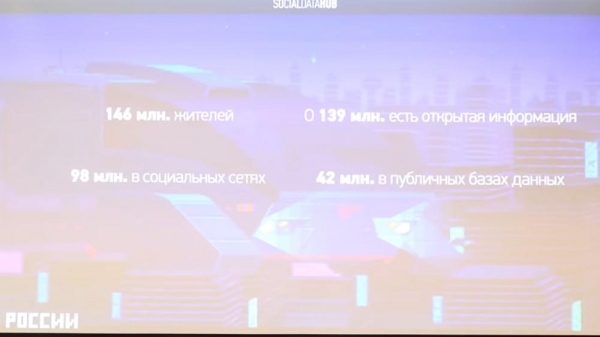
Az emberek valóban nem érzékelik a méretét. Ez nem feltétlenül csak az állami szervek, akik valószínűleg nem értik, hogyan működik az internet, hanem édesanyám, például. Most kezd csak rájönni, hogy a "Perekret"-ben kapott kártyát nem csupán azért kapja, mert néhány csekély kedvezményt kap a "Perekret"-től, hanem azért, mert a későbbiekben az adatait az OFD-ben, vásárlásokban, előrejelző modellekben és hasonlókban használják.
Összességében ennyi ember él, és ennyiről van információ az nyilvános forrásokban. Valakiről csak a vezetékneve ismert, valakiről pedig minden, egészen addig, hogy milyen pornót lájkol (erről mindig csak viccelek, de ez tényleg igaz); és rengeteg információ: milyen gyakran utaznak az emberek, kikkel találkoznak, milyen vásárlásokat végeznek, kikkel élnek, hogyan közlekednek – sokféle információ, amit akár rossz, nem annyira rossz, és jó emberek is felhasználhatnak (még azt sem tudom, milyen skálát találjak ki erre, de mindenesetre).
Vannak közösségi oldalak, amelyek természetesen hatalmas nyílt adathalmozók, játszva az emberek gyengeségével, akik mintha a magánéletről beszélnének. Valójában így van: ha elképzeled az elmúlt 5 év grafikonját – a személyes adatokkal kapcsolatos hisztéria növekszik, miközben a közösségi oldalakon zárt fiókok száma évről évre csökken. Talán nem túl helyes ebből levonni következtetéseket, de: az első dolog, ami bármely vállalatot megállít, amely adatokat gyűjt – az egyszerűen a közösségi oldalak zárt fiókja, mert egy ember véleménye a zárt fiókján belül, ha nincs 100 ezer követője, valójában nem nagyon érdekes valamilyen elemzéshez; de vannak ilyen esetek is.
Honnan szerzik az információt rólunk?
Valaha zörgetett a régi iskolás barátod, akivel régóta nem beszéltél, aztán eltűnt ez a fiók? Létezik ilyen a rossz fiúknál, akik telefonokat gyűjtenek: elemzik a barátokat (a barátok listája szinte mindig nyitva van, még ha valaki le is zárja a profilját, vagy a barátok listáját vissza lehet állítani "visszafelé", összegyűjtve minden más felhasználót), vesznek egy passzív barátod, másolják a profilját, barátként jelentkeznek, te elfogadod őt, és két másodperc múlva a fiók törlődik; de eközben a te profilod másolata megmarad. Így csinálták egyébként nemrég, amikor 68 millió profil a "Facebookról" eltűnt valahová – körülbelül így barátkoztak mindenkivel, másolták ezt az információt, még valakinek írtak privát üzeneteket, csináltak valamit…
A közösségi média – hatalmas információforrás, gyakorlatilag 80%-ban az információt egy konkrét személyről nem közvetlenül, hanem a közvetlen környezetéből szerzik – ezek különféle közvetett tudások, jelek (nálunk ezt "A gonosz ex algoritmusának" hívják), mert egy ismerősöm inspirált erre az abszolút zseniális gondolatra. Soha nem figyelte a barátját – mindig az öt barátját figyelte és mindig tudta, hol van. Ez valójában indok arra, hogy egy teljes tudományos cikket írjunk.
Rengeteg bot létezik, amelyek különféle jó és rossz dolgokat csinálnak. Vannak ártalmatlanok, akik egyszerűen rákattintanak, hogy majd kozmetikumokat reklámozzanak neked; de vannak komolyabb hálózatok, amelyek megpróbálják rátukmálni a véleményüket, különösen a választások előtt. Nem tudom, mi a helyzet Beloruszban, de Moszkvában a helyi választások előtt valamiért hatalmas mennyiségű ismeretlen barátom jelent meg, és mindannyian különböző jelöltek mellett kampányolnak, tehát abszolút nem elemzik a tartalmat, amit fogyasztok – csak megpróbálnak rátukmálni valami érthetetlen reformra, figyelembe véve, hogy Moszkvában egyáltalán nem vagyok bejelentve és nem fogok szavazni.
A szemét – veszélyes információforrás
Plusz, van a „Tor”, amit nem annyira alábecsülnek – mindenki azt hiszi, hogy csak azért kell belépni, hogy drogot vásároljon, vagy megtudja, hogyan készülnek a fegyverek. De valójában itt nagyon sok adatforrás található. Ezek szinte mind illegálisak (vagy majdnem illegálisak), mert valaki valamilyen hacker oldalon feltörte a légitársaságok adatbázisát és oda öntötte be. Jogi szempontból ezeket az adatokat nem használhatja, de ha kap egy kis tudást belőle (például egy amerikai bíróságon), – például egy telefonbeszélgetés felvételét, amelyet engedély nélkül készítettek, azt nem használhatja fel, de az a tudás, amit ebből a hangfelvételből kapott, azt sosem fogja elfelejteni – és itt körülbelül ugyanez a helyzet.
Ez valójában egy nagyon veszélyes dolog, ezért mindig viccelek, de igaz. Mindig a szomszéd házból rendelek ételt, mert a „Delivery Club” gyakran megsérül, és valódi problémái vannak. Nemrégiben nagyon meglepődtem: rendeltem élelmiszert, és a dobozon, amit a kukába vittem, volt egy matricán a következő felirat – „Arthur Khachuyan”, telefonszám, lakás címe, kapukód és e-mail. Valójában megpróbáltunk megállapodni a moszkvai önkormányzattal, hogy hozzáférést kapjunk a kukához: lényegében elmenni a hulladéklerakóba és tiszta kíváncsiságból próbálni találni valamilyen előfordulást a személyes adatokkal – csinálni egy mini-kutatást. De elutasítottak, amikor megtudták, hogy a Roskomnadzor alkalmazottaival szeretnénk elmenni.
De ez valóban így is van. Láttál csodálatos filmet a „Hackerekről”? Azok a kukába turkáltak, hogy megtaláljanak egy vírusrészletet. Ez is népszerű dolog – az emberek elfelejtik, amit bedobtak az nyilvános forrásokba. Ez lehet egy iskolai weboldal, ahol egy disszertációt írtak a fehér faj felsőbbrendűségéről, majd elmentek a Állami Dumába és elfeledkeztek róla. Ilyen esetek valóban előfordultak.
Mit lájkolnak az „egyesült oroszok”?
Ha belépsz a „topikba” a „Lifnews” weboldalon… Két évvel ezelőtt a diákjaim készítettek egy kutatást: megnézték az összes résztvevőt az „Egyesült Oroszország” jelölőgyűlésén (mindannyian hivatalosan benyújtották a VCIK-nek a közösségi média fiókjukat), és megnézték, hogy mit lájkolnak általában – gyermekpornográfia, trash, furcsa felnőtt nők kétes hirdetései… Összességében úgy tűnik, hogy a népek elfeledkeztek erről.
Aztán írtak egy levelet arról, hogy húsz ember fiókját ellopták. De a fiókokat két héttel ezelőtt lopták el, nyolc hónappal ezelőtt nyújtották be őket a választási bizottsághoz, és a lájkok két éve voltak… Ha érted, mire gondolok? Valójában hatalmas mennyiségű információ van ott, amit még kutatási célokra is mindig fel lehet használni.
Mini off-topik: tegnap láttam egy hírt, hogy a Roszkomnadzor blokkolta a „magas iskola” diákjainak két éves kutatását. Valaki látta ezt a hírt? A diákjaim végeztek egy kutatást: a „Tor”-ról, a „Hydra” weboldalról, ahol drogokat árulnak (elnézést kérek – a „Ramp”-ról), információt gyűjtöttek arról, hogy mennyibe kerül, mi, melyik régióban Oroszországban, és elkészítettek egy kutatást. A címe „A bulizós kosara” volt. Ez persze vicces dolog, de az adatelemzés szempontjából valójában érdekes adatállomány – aztán még két évig jártam különféle hackathonokra. Ez igazi dolog – sok érdekes dolog van ott.
Hogyan a Get Contact „megvette a lelkeket” a kíváncsi felhasználóktól, és miért fontos elolvasni a felhasználási feltételeket
Általában, amikor megkérdezed valakit, hogy milyen adatlopástól fél (különösen, ha valakinek le van takarva a webkamera), mindig így rangsorolja a prioritásokat: h hackers, állam, vállalatok.
Ez persze vicc. De valójában az aktív adatelemzők, különféle adatkutatók sokkal többet loptak el, mint gondolnám, hogy a félelmetes oroszok, amerikaiak vagy bármilyen más hackerek (helyettesítsd be bármelyiket, a politikai nézeteidtől függően). Összességében általában mindenki ettől fél – biztosan mindenkinek le van takarva a webkamerája, igaz? Akár a kezedet sem kell felemelned.
De ha a hackerek illegális dolgokat csinálnak, és az államnak bírósági engedélyre van szüksége az adatok beszerzéséhez, akkor az utolsó fiúk [vállalatok] számára egyáltalán semmire sincs szükségük, mert van nekik egy olyan dolog, mint a felhasználási feltételek, amelyeket senki soha nem olvas el az életben. Nagyon remélem, hogy az ilyen események végül arra ösztönzik az embereket, hogy olvassák el a feltételeket. Nem tudom, hogy Belorussziában hogy van, de Moszkvában az év közepén lezajlott egy hullám a „GetContact” alkalmazás körül (bizonyára hallottál róla), amikor megjelent egy érthetetlen alkalmazás, ami azt mondja: add meg az alkalmazásnak a hozzáférést az összes kontaktodhoz, és mi megmutatjuk, hogy kicsoda volt az, akit viccesen felírtál.
A médiában nem került elő, de nekem sok magasrangú alkalmazott panaszkodott, hogy mindenki folyamatosan hívni kezdte őket. Valószínűleg az adminisztrátorok megpróbálták a telefonszámát megtalálni Şojgu-nak, meg még valakinek… Volocskovának… Ártalmatlan dolog. De akik elolvasták a „GetContact” licencszerződését – ott van írva: korlátlan mennyiségű spam, korlátlan időtartamra, az adataid kontrollálatlan értékesítése harmadik feleknek, minden jog, elévülési idő és minden egyéb dolog nélkül, amit csak lehet. Ez egyébként nem olyan szuper ritka történet. Amikor én még a „Facebook”-on voltam, naponta 15-ször mutatták a értesítéseket: „Szinkronizáld a kontaktjaidat, és én megtalálom az összes barátodat, akid van!”.
A vállalatoknak mindegy. A 152. törvény és a GDPR.
De valójában a prioritások a másik irányba vannak, mert a vállalatokat a magánjog védi, és ezért szinte minden esetben lehetetlenség bizonyítani, hogy nincsenek igazuk. És figyelembe véve, hogy nagyok, félelmetesek és nagyon drágák, ez gyakorlatilag lehetetlen. És ha még Oroszországban is vagy, elavult jogszabályokkal, akkor az egész dolog nagyon szomorú.
Tudja, mivel különbözik az orosz törvény (ami gyakorlatilag belorusz) például a GDPR-tól? Az orosz 152. számú törvény védi az adatokat (ez a szovjet múlt maradványa) – olyan dokumentum, amely megakadályozza az adatok kiszivárgását. A GDPR viszont a felhasználók jogait védi – a jogokat arra, hogy elveszítik bizonyos szabadságaikat, privilégiumaikat, vagy még valami mást, mert az adataik kiszivárognak (ez kifejezetten a "data-li"-ban van). Nálunk pedig minden, amit rólad tudnak, az a büntetés, hogy nincs tanúsított "open" Excel-ed a személyes adatok feldolgozásához. Remélem, ez valamikor megváltozik, de azt hiszem, nem a közeljövőben.
Mik a valós lehetőségek a targetálásban ma?
Az első, valószínűleg félelmetes történet, amiről mindenki folyamatosan gondolkodott – a személyes üzenetek olvasása. Biztos vannak köztetek olyanok, akik valaha valamit hangosan mondtak, majd célzott hirdetéseket kaptak. Igen, voltak ilyenek? Emeljék fel a kezüket.
Valójában nem hiszek abban a történetben, hogy a feltételezett "Yandex Navigátor" az audiofolyamot felismeri minden felhasználó számára, mert azok, akik kicsit is értenek a hangfelismeréshez, tudják, hogy: egyrészt a Yandex adatközpontjának ötször nagyobbnak kellene lennie; de a legfontosabb, hogy az ilyen személyek bevonzásának költsége hatalmas összegeket emésztett volna fel (hogy folyamatosan érzékelni tudja az audiofolyamot, és megértse, miről beszél az ember). De! Valójában léteznek algoritmusok, amelyek kulcsszavak alapján címkéznek, hogy később valamilyen reklámkommunikációval élhessenek.
Sok ilyen kutatás készült, és én már százszor csináltam tiszta fiókokat, írtam valakinek üzeneteket, majd váratlanul reklámokat kaptam, amelyek látszólag semmilyen módon nem kapcsolódtak ehhez. Valójában itt két következtetés vonható le. Az ilyen eseteknél úgy vélik, hogy az ember egyszerűen belekerül egy statisztikai mintába; mondjuk, te egy 25 éves férfi vagy, aki éppen abban a pillanatban találkozott az angol nyelvtanfolyamokkal, amikor valakinek írtál. Legalábbis a Facebook mindig így érvel a bíróságon: van egy viselkedési modell, amelyet nem mutathatunk meg neked, amely adatokon alapul, amelyeket nem mutathatunk meg neked, van belső kutatásunk, amit biztosan nem mutathatunk meg (mert minden üzleti titok); szóval, te egy statisztikai mintába kerültél, ezért mutattuk neked ezt.
Hogyan dühítette fel a felhasználói adatokat a Facebook
Sajnos ezt egyáltalán nem lehet bizonyítani, ha nincs az embernek belső kapcsolat a cégnél, aki valahogy megerősíti ezeket a lépéseket. De az amerikai jogban ilyen esetben az alkalmazott titoktartási megállapodása magasabb rangú, mint a te segítségnyújtási vágya, ezért senki sem fogja ezt megtenni. Érdekes, hogy körülbelül egy vagy másfél évvel ezelőtt elkezdett terjedni egy trend Amerikában, amikor az emberek böngészőbővítményeket telepítettek, hogy titkosítsák a Facebook üzeneteit: írsz valakinek valamit, a kulcsa titkosítja az eszközén, és hülyeséget küld nyílt hozzáférésben.
A Facebook másfél éven át perelte ezt a céget, és még mindig nem világos, milyen alapokon (mert nem értek az amerikai joghoz) kényszerítette őket az alkalmazás eltávolítására, majd módosította a felhasználási feltételeket: ha megnézed, van benne egy olyan pont, hogy nem szabad titkosítva átadni az üzeneteket – van valamilyen ügyes módon megfogalmazva, hogy nem lehet kódolási algoritmusokat használni az üzenetek megváltoztatásához – nos, van ilyen. Vagyis azt mondták: vagy a mi platformunkat használod, írsz nyíltan, vagy nem írsz. És innen keletkezik a kérdés: miért van szükségük egyáltalán személyes üzenetekre?
A személyes üzenetek – a 100%-ban megbízható információk forrása
Itt egy nagyon egyszerű dolog. Mindenki, aki a digitális lábnyomok, az emberi aktivitás elemzésével foglalkozik, megpróbálja ezeket az adatokat valami marketing célra vagy másra használni, van egy olyan mutatószámuk, mint a hitelesség. Tehát egyfajta képe az embernek – ezt jól érted, ez nem maga az ember – ez a kép mindig egy kicsit sikeresebb, egy kicsit jobb. A személyes üzenetek valódi tudást jelentenek, amelyet az emberről szerezhet, szinte mindig 100%-ig hitelesek. Mivel ritkán ír valaki személyes üzenetekben valamilyen hazugságot, és ez mind könnyen ellenőrizhető – a többi üzenet alapján (tudod, miről beszélek). A lényeg az, hogy így nyert tudás szinte 100%-ig hiteles, ezért mindig mindenki próbálja ezt megszerezni.
De ettől függetlenül ez az egész, megint csak, nagyon nehezen bizonyítható történet. És akik hisznek abban, hogy egy feltételezett "VKontakte"-nek van ilyen hozzáférése a hatóságok számára a személyes üzenetekhez – az nem teljesen igaz. Ha csak megnézed a hírekben a tájékoztatásokra vonatkozó jogi kérelmek történetét – ahogy a "VKontakte" nagyon ügyesen (ebben az esetben a Mail.ru) eltávolodik ezektől a kérelmektől.
Náluk mindig a fő érv: a törvény szerint a hatóságoknak meg kell indokolniuk, miért van szükség a hozzáférésre a személyes üzenetekhez. Általában, ha gyilkosságról van szó, a nyomozó mindig azt mondja, hogy valószínűleg az a személy mondta, hol rejtette el a fegyvert (a személyes üzenetekben). De mi mindannyian tudjuk, hogy egyetlen józan észű bűnöző soha nem írja le "VKontakte"-ben a cinkostársainak, hol rejtette el a tűzfegyverét. De ez az egyik elterjedt indok, amivel a hivatalnokok beszámolnak.
Itt van egy másik szörnyű példa (ma kértek, hogy szörnyű példákat hozzak) – Oroszországra vonatkozóan (remélem, Beloruszban ilyesmi nem lesz): a törvény szerint a nyomozónak elegendő alapot kell biztosítania az üzemeltető számára ahhoz, hogy felfedje ezeket az információkat. Természetesen, sehol nincs leírva, hogy ezek a megbízható paraméterek milyen formában és miként kellene, hogy legyenek, de Oroszországban egyre több precedens létezik, ahol a bíróság számára ez alapot ad, ha létezik egy modell, amely megjósolta egy bizonyos, jó vagy rossz viselkedést.
Tehát senkit nem lehet börtönbe juttatni (és ez jó), csak azért, mert valamilyen statisztikai mintavétel révén tiszta szívű gyilkosok közé kerültél – és ez jó, mert megsérti az ártatlanság vélelmét; de vannak precedensek, amikor az ilyen prognózisok eredményeit felhasználták bírósági engedélyek megszerzésére az adatok megszerzésére. Nemcsak Oroszországban, egyébként. Amerikában is van ilyen. Ott a „Palantír” már régen kiértékelte az összes embert, hasonló dolgokat használnak. Szörnyű történet.
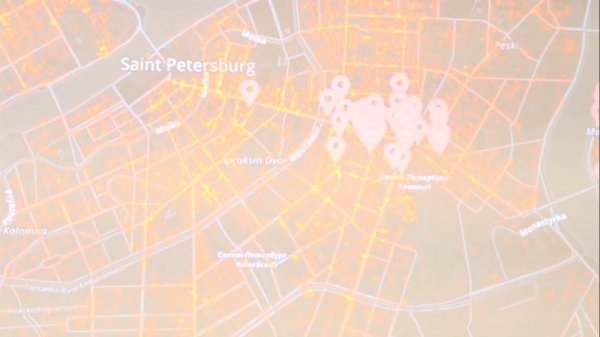
Ez nálam egy kutatás. Ilyet végeztünk: Szentpéterváron sétáltunk, a zöld pontok helyein kulcsfontosságú pillanatokat írtunk a barátainknak „tiszták” fiókokból – például „inozok egy kávét” vagy „hol lehet mosószert venni?” és így tovább. Aztán ennek megfelelően geo-kötött hirdetéseket kaptunk. Valamilyen mágikus módon… Vagy, ahogy mondták: „Véletlen? Nem hiszem!” Ezek magánüzenetek a „VKontakte”-on. Bocsásson meg nekem a Mail.ru, de így van. Bárki elvégezheti ezt a kísérletet.
Egyébként, amikor a támogatásra írtunk nyilatkozatot, a Mail azt mondta, hogy ott wi-fi pontok voltak, amelyek elfogták a MAC-címedet. Ilyen is van.
A személyes adatok megszerzésének és terjesztésének módjai és elterjedt változatai.
A következő történet egy plusz tudás kinyerése, aminek egy részét ténylegesen érintettem. Valójában egy közösségi média profil kitöltöttsége körülbelül 15-20% valós tudást hordoz, amit az adatokkal dolgozó személy tárol róla. A többi történet nagyon érdekes dolgokból származik. Miért gondolják azt, hogy a Google nagyon erősen fejleszti a számítógépes látás könyvtárait? Különösen ők voltak az elsők, akik könyvtárakat fejlesztettek az objektumok elemzésére és kategorizálására - háttérben, előtérben, mindegy, hol. Mert ez hatalmas forrása a további információnak arról, hogy milyen lakása, autója van az embernek, hol él, luxuscikkek...
Rengeteg "hackerszivárgás" történt, amikor a Google gépi tanulással készült neurális hálózatait szivárogtatták ki (nem tudom, hogy kinek voltak, de mindenesetre). Rengeteg érdekesség volt a mellbőség, derékbőség témájában - az emberek mit nem próbáltak meg megtudni másokról fényképek elemzésével. Mert amikor az ember fényképet készít, ő nem mindig gondol arra, mennyi érdekességet lehet róla megtudni? És mennyi újszülött személyi igazolványát töltik fel Oroszországban... Vagy: "Hurrá, a kisfiam vízumot kapott!" Ez egy igazi fájdalom a mai társadalomban.
Egy kis off-topic (ma tényeket fogok megosztani veletek): Moszkvában a leggyakoribb személyesen adatkiömlés a lakáskezelés, amikor az ajtóra kifüggesztenek egy adós listát, és ezek az adósok később bírósághoz fordulnak, mert a személyes adataik engedély nélkül kerültek nyilvános hozzáférésbe. Mi van, ha önnel is ilyen történik... A lényeg az, hogy amikor az ember valamit csinál, nem tudja, hogy mi volt azon a fényképen, mi nem volt. Jelenleg sok autószám van.
Egy alkalommal végeztünk egy kutatást - próbáltuk kideríteni, hány embernek vannak nyilvános autós képei (ők jogsértésekkel is rendelkeznek, és így tovább) - sajnos ezt csak a szivárgott GIBDD adatbázisok alapján lehetett megtenni, ahol csak a szám van (nem túl megbízható információ), de így is érdekes volt.
A következő hirdetése attól függ, hogy mennyire "fogyasztotta" az előzőt
Ez az első történet. A második történet az viselkedési modellek és az a tartalom, amelyet az ember fogyaszt, mert az egyik legfontosabb mérőszám, amit a közösségi hálók próbálnak megalkotni rólad, az az, hogyan lépsz interakcióba a hirdetésekkel. Bármennyire is pontosak és csodálatosak az algoritmusok, milyen jól működnek a mesterséges intelligenciák, a közösségi hálók valós prioritása mindig is a pénzszerzés. Tehát, ha egy feltételezett "Coca-Cola" azt mondja, hogy "Azt akarom, hogy a posztom minden belorusz lássa" – akkor ők ezt látni fogják, függetlenül attól, amit az algoritmusok rólad gondolnak, hogyan célozzanak meg téged. Biztosan kaptál olyan hirdetéseket is, amelyek teljesen függetlenek voltak a szuper-szuper célzás mellett. Mivel ezért a teljesen összefüggéstelen hülyeségért nagyon sok pénzt fizettek.
De az egyik legfontosabb mérőszám az, hogy megértsd, milyen tartalommal lépsz interakcióba a legjobban, hogy pontosan – hogyan reagálsz rá, hogy hasonló hirdetéseket tudják neked megmutatni. És ennek megfelelően ez a mérőszám arról is szól, hogyan lépsz interakcióba a hirdetésekkel: ki bannolja őket, ki nem, hogyan kattint az ember, csak a címeket olvassa, vagy teljesen belemerül a tartalomba; és aztán ennek alapján továbbra is megtartsanak a most úgynevezett "szűrőbuborékban", hogy folytasd a tartalommal való interakciót.
Ha valaha is érdekel, próbáld ki hosszú időn keresztül, egy hétig, lehet, hogy egy hónapig, hogy egyszerűen minden reklámot bannolsz a közösségi hálókról: ha megmutatnak egy hirdetést, te becsukod. Ha ezt analizálod és grafikonra viszed, érdekes történetet láthatsz: ha egy hétig bannolod a hirdetéseket, a következő héten erősített verziókat és más kategóriákat fognak neked mutatni; vagyis, ha például szereted a kutyákat, és kutyás reklámokat mutatnak neked – ha minden kutyát bannoltál, akkor különféle hülyeségeket fognak neked mutogatni, hogy próbálják megérteni, mire van szükséged.
A végén aztán csak cselekedni fognak, megjelölnek egy olyan emberként, aki nem lép kölcsönhatásba a hirdetésekkel, és egy feltételes keresztet rajzolnak rád, ekkor pedig a gazdag márkák hirdetéseit kezdenek csak el mutatni. Ez azt jelenti, hogy ebben a pillanatban csak a Coca-Cola, a Kit-Kat, a Unilever és mindenki más hirdetéseit fogod látni, akik sok pénzt fizetnek, mert növelniük kell a megtekintéseket. Kérlek, végezz egy kísérletet egy hónap alatt: egy-két hétig tiltsd le az összes hirdetést, majd mindent nézz meg, és tiltsd le, – végül csak azt a hirdetést fogod látni, amit az ügynökségek is mondanak, csak az ügyfeleknek, akik fizetnek a megtekintésekért, mert lehetetlen megérteni, hogy hogyan lépsz interakcióba ezzel a hirdetéssel.
A pornót inkább azok nézik, akik hajlamosak mélyebben elmerülni a tartalomban.
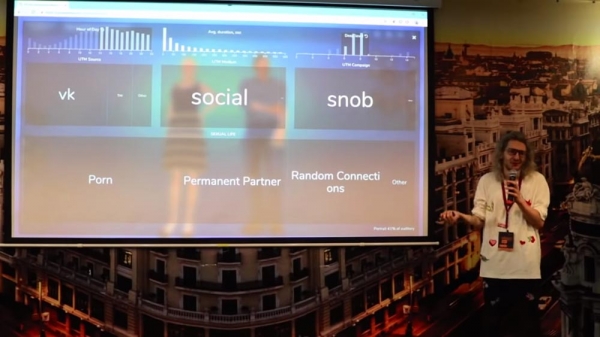
Ezért itt a viselkedés nyomon követésének története. Van egy érdekes példám – egy állami weboldal látogatói. A legviccesebb az, hogy minél mélyebben böngésznek az emberek, annál inkább kedvelik a pornónak a hagyományos kapcsolatok helyett. Elnézést, hogy állandóan erről a témáról beszélek, de nekem valójában nagyon jó kapcsolataim vannak a Pornhub-bal, és ezek mindig nagyon érdekes kutatások, mert ez egy olyan téma, amely látszólag tabunak számít, de nagyon sokat elmond az emberről. A következő pontok pedig a forgalom visszatéréséről… A Pornhub-ra még vissza fogunk térni!
Mik számítanak személyes adatoknak, és lehet-e feloldani az iPhone-t egy 3D-s arcmás modellel?
A kedvencem a személyes adatok védelmének megkerülése. Ha elolvassuk a Facebook technikai dokumentációját, ami bizonyos belső dokumentumokat tartalmazott (például a bíróság számára), nem találkozunk sem arcfelismerés, sem hanganalízis megemlítésével. Nagyon bonyolult megfogalmazások lesznek, amiket egyetlen képzett ügyvéd sem találna meg a jogszabályok között. Oroszországban körülbelül így működik – most megmutatok neked valami ilyesmit.
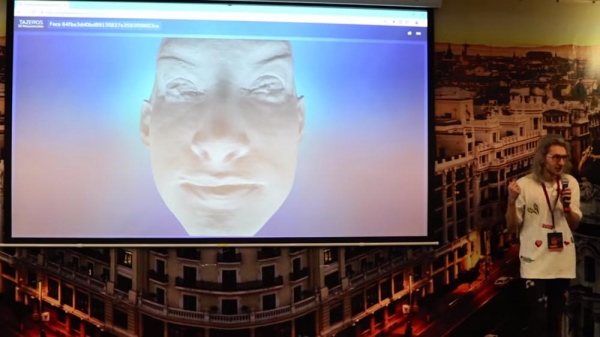
Mit mit lát itt? Bármelyik normális ember azt mondaná, hogy ez egy arc. Amúgy ez Sasha Grey, szerintem. Jogi szempontból pedig ez egy háromdimenziós pontmátrix, amelyben 300 ezer pont található. Jó vagy rossz, de a törvény szerint ezt nem tekintik személyes adatnak. Egyébként a Roszkomnadzor az orosz jogban nem tekinti egy fényképet személyes adatnak – akkor tekintik annak, ha van mellette még valami (például név vagy telefonszám), a fénykép önállóan viszont semmi. Ahogy bevezették a biometrikus adatokról szóló törvényt, és a biometrikus adatokat személyes adatoknak tekintették (nagyon durván fogalmazva), mindenki azt kezdett mondani: ez nem biometrikus adat, ez egy pontmátrix! Különösen, ha ebből a pontmátrixból veszünk egy Fourier-transzformációt, mert úgy tűnik, hogy deanonimizálni az embert vissza ebből a transzformációból nem tudunk, de azonosítani igen. Tiszta elméletileg ez a törvény nem sérti a dolgokat.
Egy másik kutatást is végeztem: ez egy algoritmus, amely háromdimenziós rekonstrukciót készít az arcról nyílt források alapján – veszünk egy Instagram profilból, és utána ki lehet nyomtatni az arcot 3D nyomtatón. Akinek amúgy érdekes, van egy linkem nyílt hozzáféréssel; ha valaki éppen szeretné valakinek az iPhone-ját feloldani... Vicc – az iPhone-t nem lehet feloldani, mert ott a minőség csökkentett.
A zárt profil előny a biztonság szempontjából.
Ez az első dolog, a második... Már érintettem, hogy az információkat főleg a felhasználó környezetéből szerzik. Ezt a képet 17-ben rajzoltam: egy átlagos felhasználó orosz közösségi médiában – belül van, átlagosan 200–300 barátja van, és a barátainak a barátai, valamint a barátainak a barátai barátai.
Köszönet a közösségi médiának, hogy bevezette az „okos” hírfolyam algoritmusokat, amik állítólag növelik annak valószínűségét, hogy érdekes tartalommal találkozzon. Ez a számú ember bármilyen véletlen pillanatban láthatja azokat a tartalmakat, amelyeket te hozol létre, még ha a profilod csak a legfelső szintű privátságra van korlátozva (csak a barátok és hasonló). Ez itt a barátok barátai:
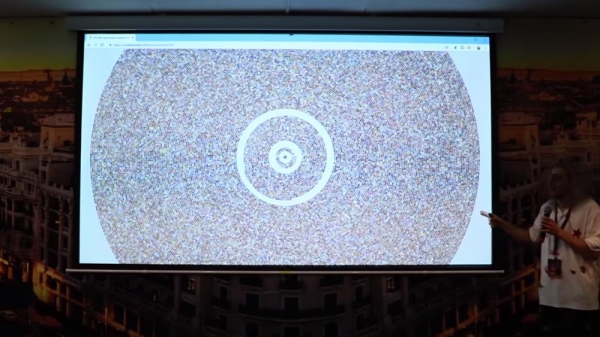
Ha valaki úgy gondolja, hogy amikor a VK-n a „Saját bejegyzéseim”-ben a „barátok barátai”-t választja, akkor a három kézfogás körülbelül 800 ezer embert jelent, ami valójában nem is kevés, de a tartalmadtól függ. Lehet, hogy valamilyen illetlen közvetítést folytatsz, és az összes barát barátai interakcióba léphet ezzel a tartalommal. Valaki közülük talán átkonvertálja valahova, mindenkinek van egy lájkfolyama, amit valószínűleg hamarosan eltörölnek, mert ez nem igazán ízléses dolog. Ezért bármikor előfordulhat, hogy a tartalom valahol felbukkan.
A VK tavaly még szuperzárt profilokat is indított, de eddig még nagyon kevés ember használta őket (nem akarom mondani, mennyit, de keveset!). Lehetséges, hogy valamikor az emberek rájönnek erre – őszintén remélem. Minden kutatás folyamatosan arra irányul, hogy az emberek megértsék a problémák mértékét. Mert amíg egyeseket konkrétan nem érintenek valamilyen rémisztő dolgok, sosem fognak róla gondolkodni. Tovább lépünk.
A közigazgatási szervek nem tudják, mi az a személyes adat, és nem sietnek megadni a definícióját.
Bármely személyes adatokkal foglalkozó jogász mindig azt mondja: sosem szabad különböző adatforrásokat összekapcsolni, mert itt e-mailek állnak (ezek egyfajta személyes adatok, névtelen azonosítókkal), itt pedig a név és cím... Ha mindezt összevonják, valójában személyes adatokká válnak. Valójában helyénvaló lenne először megérinteni ezt a témát, de gondolom, már elmerültél benne, és tisztában vagy azzal, talán hogyan működik a törvény.
Valójában senki sem tudja, mi az a személyes adat. Fontos fogalom! Amikor bemegyek az állami szervekhez, azt mondom: „Egy üveg konyak annak, aki elmondja, mi az a személyes adat”. És senki sem tudja megmondani. Miért? Nem azért, mert buták, hanem mert senki sem akar vállalni a felelősséget. Mert ha a Roszkomnadzor azt mondja, hogy ez személyes adat, holnap valaki valamit csinál, és ők felelősek lesznek; pedig ők végrehajtó hatóságok, és alapvetően semmiért sem kellene felelniük.
A lényeg az, hogy a törvény világosan megfogalmazza, hogy a személyes adatok azok az adatok, amelyek alapján az ember azonosítható. Példának van: név, lakcím, telefonszám. De mi tudjuk, hogy az embert az alapján is azonosítani lehet, ahogyan a gombokra nyom, ahogyan interakcióba lép a felülettel, és más közvetett paraméterek alapján. Ha valakit érdekel: gyakorlatilag minden területen hatalmas számú kiskapu létezik.
Az azonosítók, amelyek felfedik minket
Itt van például, hogy mindenki elkezdte rakni a pontokat a MAC-címek rögzítésére (biztosan találkoztál már vele?) – a „okos” (vagy nem tudom, hogy kapzsi) mobilkészülék gyártók, mint az Apple és a Google, gyorsan bevezették azokat az algoritmusokat, amelyek véletlenszerű MAC-címet adnak, így nem lehet azonosítani, amikor a városban sétálva mindenkinek küldöd a MAC-címedet. De a okos fiúk még messzebb mentek a következő történettel.
Például, engedélyt kaphatsz egy mobil szolgáltatótól; ha megvan a mobil szolgáltatói engedélyed, hozzáférést kapsz egy olyan dologhoz – ezt SS7 protokollnak nevezik, amelyen keresztül láthatod a mobil szolgáltatók adásait; ott van rengeteg különféle azonosító, amelyek nem tekinthetők személyes adatoknak. Korábban ez IMEI volt, most pedig valaki, látszólag spontán, kezdeményezett Oroszországban egy egységes „IMEI” adatbázist. Ez létezik valahogy, de mindazonáltal.
Van még egy csomó azonosító – például IMCI (mobilkészülék azonosító), amely nem személyes adat és nem kötődik más dolgokhoz, így azt feldolgozhatod jogi üldöztetés nélkül, majd megoszthatod ezeket az azonosítókat valakivel, hogy aztán kommunikálhass vele.
A személyes adatokkal való munka kultúrája alacsony szinten van
Összességében a lényeg az, hogy most mindenki nagyon aggódik az adatok összekapcsolása miatt, és a legtöbb cég, amely ezt az összekapcsolást végzi, néha nem is gondol rá. Például egy bank megérkezik, megköt egy titoktartási megállapodást egy scoringot végző céggel, és leteszi neki 100 ezer ügyfelét...
És a bankok szerződéseiben nem mindig szerepel olyan klauzula, amely az adatok harmadik félnek történő átadását érinti. Ezek a kliensek valamit siettettek, és nem világos, hogy hová került ez az adatbázis, vagy ha egyáltalán eljutott valahová – a legtöbb orosz cégnél nincs meg az adatok törlésének kultúrája... – biztos, hogy ez az "Excel" valahol a titkár számítógépén ottmarad majd.
Az adataink minden vásárlással eladhatók a boltban.
Sok olyan séma létezik, amely látszólag jogszerű (tehát törvényi). Például a következő eset: az 15 legnagyobb orosz bank közül csak kettő valóban SMS-gateway – a „Tinkoff” és az „Alfa”, tehát ők maguk küldik el SMS-eiket. A többi bank SMS-gatewayeket használ az SMS-ek végső klienseknek történő küldésére. Ezek az SMS-gatewayek szinte mindig jogot kapnak a tartalom elemzésére (például biztonsági okokból és saját megállapításaik érdekében), hogy később aggregált statisztikát tudjanak értékesíteni. Ezek az SMS-gatewayek "barátkoznak" a fiskális adatok szolgáltatóival, akik a nyugták kezelésével foglalkoznak.
És a következő történik: Ön megérkezik a pénztárhoz, a fiskális adatok szolgáltatója (akár megadta a telefonszámát, akár nem – valamilyen módon ez ott kapcsolódik)... Önnek a telefonszámára érkezik egy SMS, az SMS-gateway látja a kártya utolsó 4 számjegyét és a telefonszámot. Tudjuk, melyik pillanatban végezte el a tranzakciót a fiskális adatok szolgáltatójától, és az SMS-ekben tudjuk (most már), hogy melyik számra érkezett az információ arról, hogy egy bizonyos pénzösszeg levonásra került a kártya ilyen-olyan utolsó négy számjegyével. A kártya utolsó négy számjegye nem azonosítja Önt, nem sérti a törvényt, mert ezen keresztül nem lehet Önt deanonimizálni, a tranzakció összege – szintén nem.
De ha Ön megállapodott a fiskális adatok szolgáltatójával – tudja, hogy körülbelül mikor (plusz-mínusz 5 perc) kell, hogy megérkezzen ez az SMS. Így gyorsan összekapcsoltak az OFD-vel a telefonszámával, és a telefonszáma összekapcsolódik a reklámazonosítókkal, valójában mindennel. Ezért később elérhetők: megérkezett a boltba, és még valami ostobaságot is küldenek Önnek engedély nélkül. Azt gondolom, ebben a teremben valószínűleg nincs senki, aki valaha is panaszt tett volna a FAS-nál spam miatt. Valószínűleg nincs... Csak én, gondolom.
A papírok – archaikus, de hatékony módja a jogaink védelmének.
Ez nagyon jól működik. Igaz, másfél évet kell várni, de a FAS valójában vizsgálatot fog folytatni: ki, hogyan, kinek adta át az adatokat, miért és így tovább.
Kérdés a közönségből (a továbbiakban: K): – Fehéroroszországban nincs FAS. Ez egy másik ország.
AK: – Igen, értem. Biztosan van valamilyen analóg…
A közönségből ellenvetések érkeznek.
AK: – Rendben, rossz példa, „sajnálom”. Nem lényeges. A barátaim között nem tudok senkiről, aki egyáltalán tud egy ilyen történetet – hogy el lehet menni, írni, és aztán még egy évig dolgoznak.
A második történet, amely Oroszországban is nagyon fejlődik, de úgy gondolom, nálatok is találkoztok analóggal. Nagyon szeretek így eljárni, amikor egy állami szerv rosszul kommunikál veled, valamilyen bank vagy más – mondod: „Adj egy papírt”. És írsz a papírra: „A 14-es 152. törvény 14. pontja szerint kérem a személyes adatok papíralapú kezelését”. Nem tudom, hogy ezt pontosan hogy csinálják Fehéroroszországban, de biztosan van ilyen. Orosz törvények szerint joguk sincsen megtagadni a szolgáltatást ennek alapján.
Még sok embert ismerek, aki a Mail.ru-nál hasonlót küldött, és kérte a személyes adataik papíralapú kezelését. A Mail.ru nagyon sokáig védekezett ezzel szemben. Még egy Yandex fejlesztőről is tudok, akivel tréfálkoztak: törölték a VK-s fiókját, és küldtek neki egy csomag kinyomtatott képernyőképet, és azt mondták, hogy minden alkalommal küldeni fogják neki a képernyőképeket, amikor frissíteni szeretné az oldalát.
Vicces, de ettől függetlenül ez egy valós alternatíva, ha valaki tényleg aggódik az adatok miatt, egyrészt… Másrészt pedig, a RKON azt mondta nekem, hogy ez a személyes adatok kezelésére vonatkozó megállapodás formális, és a törvény még néhány lehetőséget biztosít a beleegyezés megadására. Például meghívtak ide egy eseményre, és ha például a Human Constanta nem köthet velem megállapodást a személyes adatok kezeléséről (mert az a tény, hogy megérkeztem és beleegyeztem a szereplésbe, már beleegyezés a személyes adatok kezelésére), – mégis mindenki kér ezeket a papíralapú engedélyeket. De a RKON hasonló dolgot mondott nekem, hogy egyáltalán nem biztos, hogy ezek valamikor el fognak tűnni.
Remélem, Oroszországban soha nem hoznak létre egységes adatkezelőt, isten ments, mert ami rosszabb annál, mint hogy minden személyes adatot egy kosárba rakjanak, csak az lehet, ha állami kosárba teszik őket. Mert aztán ki tudja, mi történik mindezzel.
A cégek személyes adatokkal is kereskednek, és a törvények gyengén szabályozzák ezt.
A cégek többsége valamilyen adatokkal, azonosítókkal kereskedik egymással. Ez lehet bolt és bank, aztán bank és közösségi média, közösségi média és valami más... És a végén ezek az emberek valamilyen kritikus tömegű tudás birtokába jutnak, amit valamilyen módon fel lehet használni, és ezeket a tudásokat, igaz, jelenleg próbálják megőrizni maguknak. De ha minden igaz, ez végül valamilyen reklámforgalomba vagy máshova kerül.
Az adatok harmadik feleknek való átadása a legszórakoztatóbb dolog, ami csak lehet, mert a törvényekben nincs meghatározva, hogy kik ezek a harmadik felek, akiket egyáltalán harmadiknak kell tekinteniük. Egyébként ez egy nagyon elterjedt kifejezés az amerikai ügyvédek között – náluk ez harmadik felek, akik, akiket ti harmadik feleknek tekintetek: nagymama, dédnagymama?... Volt Amerikában egy precedens, amikor valakinek az adatai kiszivárogtak, az illető pert indított, és bizonyították, hogy az illető néhány barátján keresztül ismeri az adatok tulajdonosát – valamilyen kézfogások számával, furcsa szociológiai kutatásokkal alátámasztva – így bizonyították, hogy ezek az emberek nem tekinthetők egymás számára harmadik félnek. Vicces. De a hasonló adatok átadása nagyon elterjedt.
Még ha egy olyan weboldalra is lépsz, ahol van egy számláló az azonosításhoz – ez a számláló jogosult átadni az adatait valahová (például a Clickstreamnek, a reklámplatformok tulajdonosainak, például a Pornhubhoz). A Pornhub, ha valaki közületek webfejlesztő, lépj be, és nézd meg, hány követési pixel található a Pornhubon. Csak belépve – rengeteg JavaScript töltődik be, hogy javítsa az oldal működését. Valójában itt kereszt-domain „cookie”-k is beállításra kerülnek, és nem is tudni, mi mindent nem csinálnak, mert ez az információ mindig nagyon értékes a Clickstream piacon.
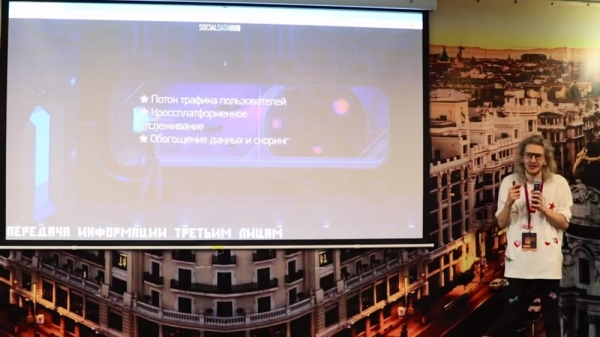
A „Facebook” nem hajlandó lehúzni a maszkot.
Természetesen a nagy szereplők sosem árulják el, hogy kinek és hogyan adják el az adataikat. Ennek következtében például Európa éppen most próbálja beperelni a „Facebookot”. Képzeljék, a GDPR bevezetését követően az Európai Unió megpróbálja kicsikarni a „Facebooktól” a saját algoritmusai nyilvánosságra hozását a harmadik felek adatainak továbbértékesítése ügyében.
A „Facebook” ezt nem teszi, és nyilvánosan kijelenti, hogy nem teszi, mert ők a „világ egyesítője” (ezt idézem a levelükből, amit nekem küldtek), és „ellenzik a technológiák rosszindulatú alkalmazását” (főleg, ha arcfelismerés információkat adnak el a Kremlnek). A lényeg az, hogy a „Facebook” nem teljesen tisztességesen jár el: a fő célja és az elsődleges dolog, ami történni fog, ha egy ilyen mechanizmus felfedi magát – tényleg kiszámítható lesz a hirdetések jövedelmezősége, és meg lehet érteni a hirdetések valódi értékét.
Mondjuk, ha a „Facebook” most azt mondja, hogy a hirdetések megjelenítési költsége – 5 forint, és mi 3-ért adjuk el (és úgy, hogy kettő forint marad nekünk), és ők, mondjuk, 5%-os nyereséget kapnak ezekből a hirdetésekből. A valóságban ez nem 5%, hanem 505, mert ha ez az algoritmus napvilágra kerül (kinek és hogyan, hányszor adta át a „Facebook” a „kattintásáramlást”, a látogatási adatokat, a pixeles adatokat különböző hirdetési hálózatoknak), kiderül, hogy sokkal több pénzt keresnek, mint amit mondanak. És itt nem a pénzről van szó, hanem arról, hogy a kattintás ára egy forint, míg valójában – tized forintok.
A lényeg, hogy mindenki próbálja eltitkolni ezt az adatátadást, függetlenül attól, hogy hirdetési vagy nem hirdetési forgalomról van szó, de létezik. Sajnos jogilag nem lehet erről információt szerezni, mert a cégek magánkézben vannak, és minden, ami bent van, az az ő magánjoguk és kereskedelmi titkuk. De hasonló történetek gyakran napvilágra kerültek.
A drogbárók kiszámíthatóak és „lelepleződnek” az „Avito”-n.
Az utolsó kép ebből a prezentációból. Vicces, és a lényege az, hogy vannak bizonyos emberek, akik nagyon aggódnak a személyes adataik miatt. És ez igazán jó! Ez a példa olyan emberekre vonatkozik, mint a drogbárók. Úgy tűnik, hogy azok az emberek, akiknek nagyon aggódniuk kellene a személyes adataik miatt...
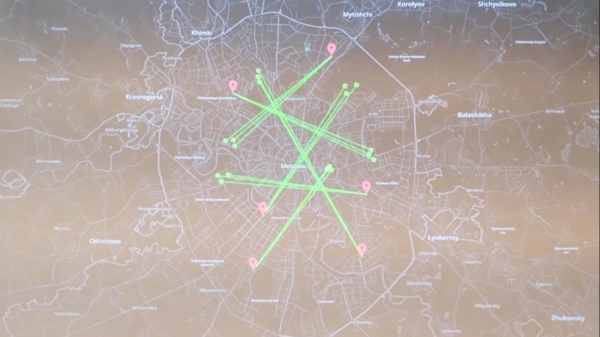
Ez egy kutatás, amelyet az év elején végeztek a megfelelő hatóságok felügyelete alatt. Igen, ez egy forgatókönyv, amely pénzt kapott arra, hogy kábítószereket vásároljon a «Telegráfban» és a «Torban», de csak olyan emberektől, akiket azonosítani lehetett.
Valójában a szinte minden kábítószer-kereskedő Moszkvában azzal bukik le, hogy a telefonszámuk egyáltalán nem szerepelnyilvános forrásokban, de előbb-utóbb az «Avito»-n mindenképpen eladásra kínálnak valamit, amiből meg lehet érteni, hogy körülbelül hol élnek ezek az emberek. A lényeg az, hogy a piros pontok azt mutatják, hol laknak az emberek, a zöldek pedig azt, hova járnak, hogy otthagyják azt, amit mindnyájan tudunk. Ez volt az algoritmus egy része, amely a járőrök elhelyezkedését előrejelezte, de ezek a moszkvai fiúk mindig próbálnak valahogy átlósan menni, messzebbre.
Azt hiszik, hogy ha ők balra fent élnek, akkor jobbra fent kell menniük, és ott soha nem találják meg őket. Ezt azért mondom, mert ha megpróbálják elrejteni magukat a mindent elérő algoritmusok elől, a legjobb módszer a viselkedésmintáik megváltoztatása: valamilyen «Host» beállítása a látogatások, birtokok és így tovább randomizálására. Istenem, vannak olyan algoritmusok, bővítmények, amelyek a böngésző méretét néhány pixellel megváltoztatják, hogy ne lehessen kiszámítani a böngésző „ujjlenyomatát” és valahogy azonosítani tudjanak.
Mindenem megvan. Ha van kérdésük – tessék. Itt van egy link a prezentációhoz.
Kérdés a közönségtől (K): – Mondja, kérem, a «Tor» használatának szempontjából, a forgalom nyomon követésével kapcsolatban… Ajánlaná?
Megbújni nehéz, de lehetséges
AK: – "Tor"? Nincs "Tor", egyáltalán semmilyen formában. Egyébként nem tudom, hogy van ez Fehéroroszországban – Oroszországban semmilyen körülmények között nem szabad betenni oda, mert gyakorlatilag a legtöbb "graysnod" váratlanul hitelesítve hozzáad bizonyos csomagokat a forgalmadhoz. Nem tudom, mik ezek, de ha megnézed: vannak "nodok", amelyek megjelölik a forgalmat – nem világos, ki csinálja, milyen célból, – de valaki megjelöli a fejlécben, hogy később meg lehessen érteni. Oroszországban most minden forgalmat tárolnak, akár titkosítva is tárolják, és mindenki kifigurázza a "Jarovói csomagot" azzal a témával, hogy a titkosított forgalmat tárolják, de az továbbra is meg van jelölve, tehát használni, dekódolni nem lehet...
Z: – Európában már régóta tárolják, talán tíz éve.
AK: – Igen, értem. Mindenki kineveti ezt – úgy tűnik, tároljátok a https-t, amit lehetetlen elolvasni. A tartalmat nem lehet elolvasni, de megérteni, honnan jöttek a csomagok bizonyos algoritmusokkal – a csomagok súlya, hossza stb. alapján lehet. Amikor minden szolgáltatód alá helyezve van, van minden gerincberendezésed és az összes útlevél... Szóval, érted, miről beszélek?
Z: – Milyen böngészőt ajánlasz használni?
AK: – A "Tor"-hoz?
Z: – Nem, egyáltalán.
AK: – Nos, nem tudom. Én valójában a "Chrome"-ot használom, de kizárólag mert ott a fejlesztői panel a legkényelmesebb. Ha esetleg valahova be kellene lépnem, akkor elmennék valahová egy kávézóba. Igaz, ott nem szabad bejelentkezni egy valódi SIM-kártyára.
Z: – Beszélt valamilyen hallgatókról. Tanít valahol, vagy vezet valamilyen kurzust?
AK: – Igen, van mesterképzésünk az adatújságírás területén. Képzünk újságírókat adatgyűjtésre, elemzésre – időnként ilyen kutatásokat végeznek.
Nincsenek biztonságos alkalmazások
Z: – A Facebookon, a "VKontakte"-on nem biztonságos barátokkal kommunikálni, hogy később ne kapj kontextuális hirdetéseket. De hogyan növelhetném a biztonságot?
AK: – A kérdés az, hogy mit tart elfogadható biztonsági szintnek. Alapvetően a "biztonságos" szó nem létezik. A kérdés az, hogy mit tartasz elfogadhatónak. Néhányan úgy vélik, hogy elfogadható intim fényképeket megosztani a "Facebook"-on, míg mások, például állami alkalmazottak azt gondolják, hogy minden, amit szóban mondanak, még a legközelebbi személynek is, már lényegében nem biztonságos. Ha nem akarod, hogy a közösségi hálózat tudjon erről, akkor igen – jobb, ha nem írsz róla. Nem tudok biztonságos alkalmazásokról. Félek, nincsenek is. És ez normális abból a szempontból, hogy bármely alkalmazás tulajdonosának meg kellene monetizálnia azt valahogyan, még ha az alkalmazás ingyenes is, vagy valamilyen médiaforrás. Úgy tűnik, hogy ingyenes, de mégis szüksége van valamire a létfenntartáshoz. Ezért semmi nem biztonságos. Csak neked kell eldönteni, hogy mi az, ami számodra elfogadható.
Z: – Mivel használod?
AK: – Közösségi hálózatokkal?
Z: – Üzenetküldőkkel.
AK: – Üzenetküldők közül én a Orosz Föderáció fő állami üzenetküldőjével – a "Telegram"-mal – használom.
Z: – A "Viber". Az biztonságos?
AK: – Figyelj, nem igazán értek az üzenetküldőkhöz. Őszintén szólva nem hiszek a biztonságban, mert ez valószínűleg nagyon furcsa lenne. Bár a "Telegram" úgy tűnik, hogy nyílt forráskódú, és titkosítási algoritmusai nyilvánosak. De ez is egy okos dolog, mert a "nyílt forráskódú" a kliens, de a szervereket senki sem látta. Szerintem nem: a "Viber"-ben nagyon sok spam, bot és egyéb dolog van. Nem tudom. Úgy tűnik, hogy ez mind nem működik túl jól.
Ki a veszélyesebb – a vállalatok vagy az állam?
Műsorvezető (V): – Van egy kérdésem hozzád. Nézd, ezt párszor csak érintőlegesen említetted – hogy az állam… Túl sok adat – ez nem túl jó… A vállalatnak túl sok adata van. Nos, ez csak az élet, igaz? Akkor kitől kell jobban tartani – a vállalatoktól vagy az államtól? Hol vannak a rejtett veszélyek?
AK: – Ez egy nagyon bonyolult kérdés. Határtalan. Bonyolult etikai határvonal. Az embernek, ha nincs mitől félnie, ha nem törte meg a törvényt, alapvetően miért lenne szüksége magánéletre? Bár én ezt nem így gondolom – ezt az állam gondolja. Talán van ebben valami igazság. Figyelj, a legjobban a hackerektől félek – valami ilyesmi. Valójában a legrosszabb dolog, amit valaha láttam az életem során (az egész téma keretein belül): másfél-két évvel ezelőtt Moszkva környékén elfogtak egy pedofilt, és a nyomozás során a számítógépén találtak néhány önképző könyvet „Python”-ról, szkripteket, VK API-t. Lányok fiókjait gyűjtötte, elemezte, hogy ki van a közelben, gyűjtötte a tartalmat, amit... Röviden, érted. Ez a legrosszabb dolog, amit láttam. És eztől valójában félek, hogy egy szép napon valaki hasonló dolgot csinál.
Egy újabb kis „off-topic”: Az Európai Állambiztonsági Szervezet tavaly beszámolt arról, hogy körülbelül 20-25%-kal nőtt a banki számlákról elkövetett lopások száma, amikor feltörték a titkos kérdést. Gondolj most a bankod titkos kérdésére, és fontold meg, hogy tudom-e a választ nyilvános forrásokból. Ha ott az édesanyád leánykori neve vagy a kedvenc ételed szerepel... Röviden, az emberek elemezték a fiókokat, és ennek alapján kitalálták a házikedvenc kedvenc nevét – valahogy így...
Z: – Azt mondtad, hogy a cégek, vállalatok algoritmusok segítségével gyűjtik a szükséges információkat? Biztosan tudod, hogy hogyan?
AK: – Volt egy csoport, akik egy időben speciális szűrőn vezették át a fényképeket, hogy ez a szűrő megszakítsa a képelemzést, így az emberek később nem azonosíthatók. Említettem neked, hogy a „Facebook” harcolt az üzenetek titkosítása ellen. És ha ez a dolog megjelenik és tömeges lesz, a közösségi média biztosan harcolni fog vele. Plusz, az arcfelismerés most nagyon jól működik, és ez határtalan azzal, hogy elérje azt a kellő szintet, hogy „megszakítsa” ezt a fényképet (hogy „megszakítsa” azt az algoritmust, amely ezt a képet felismeri) – valószínűleg nem fog már semmilyen érthető dolog lenni rajta.
Mindenféle glitch-szűrő jól működik, ha ez egy erős eltolás a fénykép felének felé. A fiókjának így minden színe LSD-szerű lesz. Tisztán elméletben nem tartom nagyon ijesztőnek, ha a Facebook például megtudja, milyen autóm van – valószínűleg, ha az autóban nem jelentkezek be a Facebookon keresztül.
A feledés törvénye működik, de nem az interneten
Z: – Találkoztál már olyan felhasználóval, aki arra kényszerített, hogy tiszteld őt, törölj vagy adj hozzáférést. Nagy adathalmazokkal dolgozol, biztosan értesíted erről az embereket. Az emberek hozzád fordulhatnak. Hány százalék?
AK: – Most elmondom. Most tényleg érdekes lesz. Most kiszámolom, hány ember fog bejönni, mert rendezvény után mindig 15-20% jön, tölti ki az adat törlési űrlapot – van ilyen. Valójában kb. 7-8% zárt fiók, amit nem elemezünk, és körülbelül 5 ember ezernyi közül, aki kéri az adatai törlését. Ez nagyon kevés, még a magam szerény véleménye szerint is.
A probléma itt a következő: van egy dolog, ami a feledés törvénye. De a feledés törvénye, legalábbis Oroszországban, jogilag csak a keresőmotorokra vonatkozik. Ott konkrétan írva van: keresőmotorok. És ez csak a linkek anyagok törlésére vonatkozik, nem magukra az anyagokra. Valójában, hogy valamit eltávolítsunk az internetről, meg kell kerülnünk ezeket a forrásokat, ezért alapvetően nem hiszek ebben. Próbáljuk figyelmeztetni a felhasználókat, hogy először gondolkodjanak, mielőtt publikálnának.
Jelenleg ez az arány nagyon alacsony – ezerből 5-7 ember. Megjegyzés a feledés törvényéről: mindenki ismeri azt a klassz ügyet, hogy "Szecsin a RBK ellen". A feledés törvénye működött, a cikk eltűnt, de mindenhol ott van. Érti, hogy ha valami egyszer bekerült az internetre, akkor onnan már soha nem tűnik el.
A felhasználók törlődnek, de azonosítják őket a tipikus viselkedésük alapján
Z: – Nem gondolja, hogy azok az emberek, akik törlik a fiókjukat és megpróbálnak „fekete lyukká” válni, hátrányosabb helyzetben lesznek a többi gazdasági szereplőhöz képest?
AK: Valószínűleg igen — ez a helyzet nem lesz kedvező számukra. Tele van különféle kedvezményekkel és ajánlatokkal, amelyek tőlük függenek. De elméletileg, ha valaki most törli a fiókját... Az extremisták körében népszerű, amikor törlik a fiókjukat és létrehoznak egy hamisat, de továbbra is ugyanazzal a tartalommal lépnek kapcsolatba — ezt az embert, ismételten, azonosítani lehet (különösen, ha ez ugyanabban a közösségi hálózat keretein belül történik, ugyanarról a számítógépről — ez egyáltalán nem kérdés); az tartalomfogyasztási modell alapján egyszerűen megtalálható az illető, ha ez a feladat áll fenn.
Remélem, hogy az elkövetkező 5 évben megjelenik valamilyen technológia ezeknek az adatoknak a monetizálására, amikor az emberek valójában pénzt kaphatnának — te magad fizetsz, és nem használjuk a te adataidat. De úgy gondolom, hogy ha a "Instagram"-on bevezetik a fizetős előfizetést, senki sem fogja használni, ezért az alternatíva az lenne, hogy az embereknek fizetnénk az adataikért. De ez nem túl hamar lesz, mert a rémísztő vállalati lobbi nem engedi meg egy ilyen törvény bevezetését, bár ez nagyon menő lenne. De itt az a helyzet, hogy lehetetlen egy konkrét időpillanatban egy ember adatainak valós értékét felmérni.
"Facebook" – lukas srácok
Z: – Jó napot. Nemrégiben érkezett a hír, hogy a "Facebook" minden projektjét integrálni kívánja, beleértve az "Instagramot" és a "Facebookot", a „WhatsAppot” és így tovább. Véleménye szerint, személyes adatok szempontjából, amikor ezek a programok egyfajta különálló módon jelennek meg a smarphone-omon, de mégis a Facebookhoz tartoznak?.. Mi fog történni a jövőben?
AK: – Értem. Jogi szempontból ezek már a "Facebook" birtokában vannak, és ő szabadon egyesítheti őket, így aztán nem hiszem, hogy bármi is változna. Az egyetlen dolog, hogy mostantól elegendő egy alkalmazást feltörni, hogy mindent azonnal megkapjunk. A "Facebook"... Remélem, figyelnek. Nagyon lukas srácok egyáltalán mindenhol.
Az utóbbi időben sok információ terjedt el erről — az adatvédelmi incidensekről a Facebook-ban. Ez nem azért történt, mert a Facebook hirtelen elkezdte elveszíteni az adatokat, hanem mert a GDPR most arra kényszeríti a céget, hogy előre értesítse. A legnagyobb büntetés abban az esetben lép életbe, ha az adatvesztés bekövetkezik, és a cég ezt titkolja; ezért a Facebook most saját magáról számol be. Ez nem azt jelenti, hogy korábban nem történtek volna adatlopások.
Z: – Üdvözlöm. Kérdésem van az adatok tárolásával kapcsolatban. Mostanában minden állam törvényt hoz arról, hogy a polgárok adatait az adott ország területén kell tárolni. Milyen feltételt kell teljesíteni ahhoz, hogy ezt a törvényt betartsák, egy nemzetközi alkalmazás esetében?.. Például a Facebook: az adatbázis egyetlen dolog...
Hogyan kellene ezeket a feltételeket betartani?
AK: – Figyeljen, jogilag elegendő egyszerűen csak szervert bérelni ebben az országban és oda valamit elhelyezni. A probléma az, hogy nincs megfelelő ellenőrző szerv. A Facebook adatai Oroszországban nincsenek. A Roszkomnadzor folyamatosan harcol velük... A Facebooknak vannak szerverei, ahol a Facebook felülete található, és gyakorlatilag lehetetlen ellenőrizni, hogy ténylegesen hol vannak az adatok, hogyan szinkronizálódnak.
Z: – Az forgalmat ellenőrizni?
AK: – Az forgalmat ellenőrizni? Igen. De a forgalom aztán elmehet egy fő pontba. Plusz, a szerverek között lehet valami vírusvédett hálózat vagy más. Elméletileg lehetetlen ellenőrizni, hogy például egy rendszergazda egy szép napon nem lép be erre a szerverre, és nem vesz el onnan valamit. Tehát ezt a törvényt nem az adatok védelme érdekében hozták létre, hanem hogy a cégek képviseleteket nyissanak, adókat fizessenek, és biztosan az ország területén tároljanak. De véleményem szerint ez egy nagyon furcsa kezdeményezés, őszintén szólva.
Z: – Tehát elegendő gyakorlatilag a felületet ellenőrizni?
AK: Bárki jöhet hozzád ellenőrizni, hogy ott tárolt adatok vannak-e. De te mutathatsz valamilyen táblázatot, és ezt senki sem tudja ellenőrizni, valószínű, hogy senki nem fogja ezt ellenőrizni. Jelenleg csak az IP-címek alapján nézik: hogy az IP-cím, amely a domainhez van rendelve, az ország területén van-e — ezen túl nem ellenőriznek. Most valószínűleg jönnek hozzám ellenőrizni.
Nincsenek olyan szolgáltatások, amelyekben százszázalékig megbízhatnánk, de a tisztességes embereknek nincs mitől félniük.
Z: – Olyasmi hír, amit sok helyen közzétettek: a "Microsoft"-tól valaki feltett egy szolgáltatást az... ellenőrzésére.
AK: – Valami olyasmi: nem szivárogtak ki a jelszavaid? Valójában a "Facebook" mindig elindít valamilyen tartalékoldalt a skandallum után, ahol ellenőrizheted, hogy bent vagy-e az adatbázisban — megint csak a GDPR ezt megköveteli. Tehát ha nem csinálsz ilyet, akkor nem lesz jól. Ezért mindenki ilyen projekteket mutat be, mint "ez a mi kezdeményezésünk"; pedig valójában ez a törvény követelménye. Valójában ez egy nagyszerű dolog, de nem bíznám a hasonló ellenőrző szolgáltatásokban, ha ott bonyolultabb dolgot kellene küldeni, mint a jelszavad, mert sok embernek azonos a jelszava.
Z: – Csak beírod az e-mail-t, és már mondják is, hányszor kompromitálták...
AK: – Valójában nem bízom az ilyen dolgokban, mert nagyon könnyű összekapcsolni titeket a böngészőhöz, a valódi fiókhoz. Különösen, ha az ilyen emberek szolgáltatásait használod, akik ezt az oldalt indították. Olyan volt tavaly is, amikor a "Facebook" küldött: ha a személyes fotóid kiszivárogtak a "Facebook"-ra, küldd el őket nekünk, és megnézzük, hol említették őket.
Nem tudom, hogy ez egy PR-káosz, és ki találta ki ezt a "Facebook"-on, de tényleg megtörtént. Össze akarták hasonlítani, hogy senki sem küldte-e el a privát üzenetekben a meztelen képeidet. Elvileg jónak tűnik a cél, de maximálisan furcsa. Nem bíznám benne.
Z: – És egy másik kérdés. Mennyire magasak a kockázatok az átlagfelhasználóknál? A kockázatok a szivárgásokból származó károk.
AK: – Értem. Attól függ, milyen adatokat tárolsz. Azt hiszem, hogy nem túl magasak. A legrosszabb az, ha az e-mail címek és jelszavak kiszivárognak, és a jelszavad mindenhol ugyanaz – akkor persze. Én általában azt gondolom, hogy a felhasználóknak nincs mitől félniük. De ha persze nem tárolnak valami brutális dolgot a Google levelezésükben. Rengeteg példa volt.
A leghíresebb történet a „Google”-ben történt, amikor Utah-ban elraboltak egy kislányt, akit nem tudtak megtalálni, és egy szép napon az elrablói küldtek neki fotókat egy tömörített mellékletben. A „Google”, amikor átvizsgálta ezt a mellékletet, felfedezte a gyermekpornográfia jeleit. Mindenkit megleltek. Ők még azzal is megpróbálták beperelni a „Google”-t, hogy megsértették a levelezés titkát. Ez a per elég hosszú ideig tartott. Ennek ellenére úgy gondolom, hogy a normál felhasználóknak nincs mitől félniük, ha nem teszik közzé, mondjuk, a személyi igazolványukat nyilvánosan. Ez egy kettős történet – attól függ, milyen adatokról van szó és ki a felhasználó. Lehet, hogy most – nem nagy ügy, de 15 év múlva, amikor valami hivatalos személy lesz, akkor bizonyos anyagok fels surface-re kerülnek.
Hogyan működik az állammal való együttműködés?
Z: – Köszönöm. Ön említette, hogy kutatásokat végez az állam részére, állami szerveknek, szolgáltatásoknak, és dolgozik velük. Mesélne egy kicsit részletesebben az aktuális projektekről? Sőt, ha lehet, a... Két kérdés: az első az aktuális projektek, a második pedig – érkeztek-e ilyen javaslatok állami szolgáltatásoktól...
AK: – Illegálisak!
Z: – Igen. Amikor úgy gondolt, talán nem kellene ezt csinálni.
AK: – Elmondom önnek. Mindenkinek elmesélem. Ezzel az emberrel a „Twitter”-en sokáig vitatkoztunk. Milonov csapatából egyszer jött egy megkeresés a Twitter-en, hogy keressünk tanárokat, akik meleg pornót néznek. Azonnal mondtuk, hogy nem. De vannak ilyenek, gyakran érkeznek levelek, és ez nagyon gyakran valamilyen ellenzékivel, tüntetésekkel kapcsolatos. Mi ezzel a hülyeséggel nem foglalkozunk, így is mindenki mocskol minket. Én ezzel nem szégyenkezem.
A „kormányokkal” kapcsolatban a következő politikánk van: szoftvert fejlesztünk, 3D rekonstrukcióra, arcfelismerésre, adat-analízisre. Amit konkrétan csinálnak, azt nagyon nehéz megmondani, de a modellek közül – bűncselekmények előrejelzése, a városon belüli állambiztonsággal kapcsolatos dolgok, emberek mozgása, geomarketing és így tovább. A városi környezet objektumainak elhelyezésétől a pedofilok, erőszakosok, pszichopaták és mindenféle kellemetlen figura azonosításáig.
Tiszta szóval, semmilyen ellenzéki tevékenységgel nem foglalkoztunk. Talán nem mondanak erről nekünk nyíltan. Valójában ez egy nagyon nagy probléma – a "kormányzati" együttműködés, mert nem mindig magyarázzák el, hogy mi a feladat. Azt mondják: készítsetek szoftvert a háztartások azonosítására, de valójában valami mást akarnak csinálni vele – ott minden elromlik.
Plusz, az állam egy nagyon érdekes és furcsa ügyfél, aki folyamatosan próbál valami kis aprópénzt belevinni a kutatásodba, és gyakran a gépi tanulás megértése felületes. Például van egy külön előadásom a gépi tanulás hibáiról. Mindig említem azt a példát, amikor bűnügyi előrejelző rendszert készítettünk Moszkva környékén, a megrendelő azt mondta: ott, ahol görögdinnye árusok vannak, növeljétek meg a szorzót négyszeresére. Aztán valójában kiderült, hogy a görögdinnye árusításának helyei egyáltalán nem bűnözőiek. Ez csak hiba abból, hogy az emberek beviszik a saját gondolataikat.
Röviden, az állam egy érdekes ügyfél, itt nagyon sok érdekes feladat van. A legtöbb hasonló előrejelző modellekre vezethető vissza. Leggyakrabban ez valamilyen városi infrastruktúra.
Z: – Vannak források, ahol nyomon követhetjük a kutatásaitokat? Sok információ van. Ahogy értem, sok információ még mindig a fedélzeten kívül maradt. Az oldalaid, még valami…
AK: – Nincsenek személyes oldalaim.
Z: – Valószínűleg a Facebookon már bezárták az accountjaitokat?
AK: – Körülbelül négy hónappal ezelőtt volt egy történet: mindenkinek küldtek egy nagy levelet, hogy „ti – szörnyetegek, mindent eladtok a Kremlnek, megsértitek a Facebook összes szabályát”. Még a kutyámnak is küldtek levelet: „Hello, Mars Blue Corgi, te adatokat gyűjtesz!” és így tovább. Figyeljetek, most arculatváltásunk van. Két-három héten belül az oldalunk és minden frissül. Ezen lehet majd nyomon követni. De ezen a téren nagyon lusták vagyunk.
Hogyan lehet meghatározni a VPN megbízhatóságát?
Z: – Amikor azt mondtad, hogy bemennél egy kávézóba, nem azonosítva magadat a telefonszámoddal. De mivel?
AK: – Nem lehet másnak a nevében beszélni, mert ez az azonosítási szabályok megszegésére ösztönöz. Nem-nem-nem. Csak viccelek. Jelenleg szinte minden kávézó mindent azonosít – ott nemcsak telefonszám van, hanem rengeteg pixel, eszközazonosító, MAC-cím és még sok minden más, hogy aztán ezt hasznosítani tudják – a hirdetési céloktól kezdve a nyomozási tevékenységekig. Ezért ezekkel a dolgokkal nagyon óvatosnak kell lenni. Nemcsak ön írhat valamit, hanem az ön eszközéről is írhatnak, és aztán történhet valami.
Lehet, hogy látták a történetet arról, hogy most nyomozás zajlik, hogyan (többek között Beloruszban is) bérlik a Facebook-fiókokat, például kaszinóreklámokhoz. A valóságban azonban nem tudni, hogy miért, még hozzáférést is adnak a számítógéphez. Az ilyen dolgokat a lehető leghamarabb el kell kerülni. Ha úgy dönt, hogy valahonnan anoním módon ír valamit... Én elmenni a kávézóba, és felkapcsolnék egy komoly VPN-t. De a valóságban (megint, nem mutatok ujjat senkire), mikor a VPN-en keresztül bejelentkezik, ellenőrizze, hogy kié a VPN, melyik cég, hogy ki birtokolja azt a céget, és így tovább. Mert a VPN piacon a legtöbb szereplő nem annyira jófiúk.
Nos, rendben, Beloruszban ez nem fontos. Oroszországban a jó VPN-eket az alapján ellenőrzik, hogy le van-e tiltva az azino777 vagy sem. Mert ha nem, akkor nagy a valószínűsége, hogy egy héten belül bezárják ezt a VPN-szolgáltatást. Szóval, mindent ellenőrizzen.
A üzenetek automatikus törléséről
Z: – Annyit beszéltél a személyes üzenetekről, hogy a közösségi hálózatok olvassák őket... Például a Facebooknak vannak titkos személyes üzenetei, amelyeket (azon kívül, hogy titkosítják is) törlésre állíthatunk. Hogyan kommentálnád ezt?
AK: – Sehogy. Először is, nem vagyok szuperprofesszionális a kriptográfiában, másodszor pedig a probléma az, hogy senki nem látta a Facebook szervereit, senki nem tudja, hogyan működik mindez. Feltételezve, hogy egy speciifikációban az áll, hogy end-to-end titkosítás, előfordulhat, hogy nem is olyan, vagy hogy end-to-end, de valamilyen hibával, vagy még más módon. Az ilyen dolgot érdemes igénybe venni, ha attól fél, hogy az a személy, akinek elküldte, valamikor megpróbál valamit tenni.
A "Telegram" has a convenient feature for sending intimate photos that automatically delete: when you try to take a screenshot, it deletes itself. On the "iPhone", a screen recording function has appeared, and you can record the screen video, and so on... I often receive materials using this feature (auto-deletion) – I never understand why. I can download it right away! It's all up to you.
Social Rating in China: Myths, Reality, and Prospects
K: – I actually slightly abuse this, although I don’t need a VPN (by the way, we have a trusted VPN). But the question is about ethics. We have a wonderful friend from Kazakhstan, we also brought him for a lecture. Once, we were sitting together at a conference where they talked about various things, and he said (he is engaged in cybersecurity, so he is purely an engineering security person, someone interested in technical solutions): "Look, I just returned from China. They are doing such a cool thing there – social rating." By the way, have you researched anything on this issue, how it works for them?
AK: – We sell scoring in Russia, I know a lot about it.
K: – So, my question is for you to tell more about this – about what might await all of us in the future. But there’s also the question of ethics. He spoke so cheerfully: "Interesting engineering solution!" Do you have your own code of ethics?
AK: – Yes, by the way, I do. Two years ago we introduced it – just after the story with Milonov, we decided to somehow rank these projects. Returning to the rating: this is one of the super popular questions because the media very much demonize this story – that people are not allowed to leave the country, they are killed with a laser from the moon. I’m bringing you, once again, engineering things...
Ha elkezded felfedezni ezt a történetet, és megnézed, milyen paraméterek szerepelnek ebben a társadalmi értékelésben, meg fogod érteni: ide tartozik a zár alá vont gyermektartás, büntetett előélet, hiteltörténet, tehát mérnöki szempontból tényleg egy hihetetlen dolog. Ha törvényesen élsz, jól élsz – alacsony hitelkamatot kapsz. Ha fontos társadalmi munkád van (például tanár) – normális lakhatást kapsz. Eleinte mindenkit zavarba ejtett, mert kiszivárgott a hír, hogy ha rosszul írsz az elnökről, akkor csökkentik ezt az értékelést. Bár bizonyíték nem volt rá. A rangsorolás védelmében mondom, hogy senki sem látta az algoritmust, hogy valójában milyen paramétereket használnak.
Aztán megjelent a hír, hogy több mint egymillió embert nem engedtek ki az országból, és letiltották a kiutazást. Valójában ez nem pontos megfogalmazás. Amikor vízumot kapsz (például Európába), a vízum a '70 euró naponta' számítására adatik; ha nem adsz be jövedelemigazolást, nem kapsz vízumot. Kínában a helyi külügyminisztérium úgy döntött, hogy egy lépéssel tovább megy: egyszerűen figyelmeztette azokat az embereket, akiknek nem volt elég pénzük, hogy ha külföldre akarnak utazni, nem lesz elég pénzük. Ennek megfelelően ezt mind erre a koncepcióra irányították, hogy a szegényeket nem engedik ki az országból. Ez egy bonyolult etikai dolog, ez a bűnösség-ártatlanság présumció határvonalán van, de valójában nem tudok véleményt mondani.
Az emberek ölnek, nem a fegyverek.
A legfontosabb, amit meg kell érteni: mindezek az algoritmusok, amelyeket a társadalom elítél, nem az algoritmusokban rejlik a probléma. Az algoritmusok nagyon gyorsan lehetővé tették egy nagy 'tömeg' ember elemzését, és ezt a társadalmi problémát a felszínre hozták. Tehát a 'Microsoft' bot, amely megtanulta a tweeteket és rasszista lett – nem a bot a hibás, hanem azok a tweetek, amelyeket olvasott. Vagy a cég, amely egy ideális munkavállaló modelljét próbálja megépíteni a jelenlegi munkavállalók elemzésével, és kiderül, hogy ez egy fehér, férfi, felsőfokú végzettséggel rendelkező személy.
Ez nem egy modell – rasszista, szexista vagy bármi hasonló; ezek olyan emberek, akik felvették ezeket az embereket (jogos, vagy nem jogos – mindegy). Mindjárt odáig jutunk, hogy az mesterséges intelligencia rossz, gonosz, és elpusztítja a világot, de valójában… Ha például most az orosz kormány elfogad egy törvényt, ami megtiltja az ellenzékiek számára a ingyenes oktatást, és kifejlesztik a szoftvert, ami azonosítja és megfosztja őket ettől az oktatástól – akkor nem az algoritmus lesz a hibás. Bár senki sem támogatja ezt a koncepciómat, mert amikor azt mondom, hogy nem a fegyver öli meg az embereket, hanem az emberek, akkor „fasiszta” és hasonlók jönnek.
Összességében ez tényleg egy nagyon menő mérnöki megoldás. Meg kell érteni, hogy miért nem lesz ez például Oroszországban. Nálatok [Fehéroroszországban] nem lesz, mert ti egy európai állam vagytok, nálatok minden rendben van. Oroszországban sok ok miatt nem lesz: először is, nálunk nem olyan szintű a bizalom a bűnüldöző rendszer iránt, mint Kínában; nálunk messze nem olyan szintű a digitalizáció. Miért működik Kínában mindez? Mert a kormány: náluk digitális orvostudomány, digitális biztosítás, digitális rendőrség van. És valaki okos kitalálta: tegyük ezt mind össze, és csináljunk belőle – lényegében ez egy lojalitási program. Ott több az előny, mint a „nem előny”.
Ezért igen – úgy gondolom, hogy Oroszországban ezt nem fogják bevezetni. Először az egész Egészségügyi Minisztériumot digitálissá kell tenni (ez egy 50 éves feladat) – valakinek életet kellene áldoznia ezért, de természetesen senki nem fogja ezt megtenni. Másrészről az orosz bankok – a világ élvonalában vannak az emberek pontozásában, amit csak nem csinálnak: „Aha, pasi? Fiatal lányokat lájkolsz? Itt van a hitelkártya a szeretődnek.” Nagyon fejlett minden. Például Amerikában gyakorlatilag mindenhol tilos a hasonló pontozás, mert ott olyan törvények vannak, amelyek értelmében a banknak kötelessége megmagyarázni neked, hogy miért: „Aha! Mert a Social Data Hub 10 évig tárolja a történetet, és ez és ez derogál rólad!” És akkor pereld be őket! Nálunk nincsenek hasonló történetek.
Miért hallgatják el a statisztikát?
Alapvetően támogatom a scoring-ot, ha az nem valami "totalitárius" történet. De az a kérdés, hogy lehetetlen előre megjósolni, felmérni. Ez a legnehezebb kérdés a nagy adatok etikájában – előre látni a társadalmi hatást, ami majd 15 év múlva bekövetkezik. Például én nagyon hosszú ideig könyörögtem az ügyészségnek, hogy nyissa meg az információkat a bűnözésről. A bűnügyi statisztikai adatok az alapkövei minden statisztikának; ezt mindenki nagyon szeretné. De például Oroszországban a bűnügyi statisztikákat nem teszik közzé egy nagyon egyszerű ok miatt: félnek, hogy megzavarják a demográfiát a városokon belül. Úgy vélik, hogy az emberek elkezdenek elköltözni bizonyos városokból, még a városon belül is a dolgok valahogy átrendeződnek. Ugyanilyen okból nem hozzák nyilvánosságra az EGÉ-t (Egységes Állami Vizsgát) – gondolhatja, hogy bizonyos iskolákba fognak járni az emberek, másokba meg nem.
Lehetséges, hogy ez helyes, lehetséges, hogy nem, de sok projekt volt... Például a Yandex egy időben (ismét csak 'sárgás' pletykák alapján, nem láttam, nem tudom) úgy döntött, hogy a "tulajdon" előrejelzési modellbe beépíti a taxissal szembeni támadások számát, vagyis egy ilyen megközelítést a bűnözési szinthez, figyelembe véve a taxisok panaszainak számát, hogy valaki zaklatta őket, fenyegette őket, stb. Gyorsan visszavonták a cégen belül, hogy ilyen dolgokat ne csináljanak.
Z: – Ön diákokkal beszélget, a közönséggel a saját országában, nálunk az országban. Észrevette a kérdések számából, hogy még mindig abban a fejlődési szakaszban vagyunk, amikor azt gondoljuk, hogy szükségünk van a titoktartásra, hogy el tudunk bújni valaki elől, hogy meg tudjuk védeni az adatainkat anélkül, hogy azokat megosztanánk, elrejtve, titkosítva. Ha az Európai Unió már átlépett a következő szakaszra, a magánélet szakaszára, ami az adatok ellenőrzését jelenti – kényszeríteni mindenkit, aki adatokat gyűjt rólad, hogy adjon neked gyakorlati ellenőrzést az adataid felett... A régiók és társadalmi osztályok mintáinak figyelembevételével – melyik állampolgári kategória ment át már a második szakaszra, vagy ki ül még főként az elsőn?
Ki aggódik a legjobban a személyes adatok biztonsága miatt?
AK: A többség… Azt mondanám: senkit sem érdekel! Jelenleg ez a vezetőket foglalkoztatja. Oroszország városaiban – ez Moszkva és Szentpétervár. Az aktív központ az informatikai szakemberek, tervezők, kreatív szakmák, mindenki, aki képes a tartalom szűrésére, új ismeretek megszerzésére, és akik nagy érdeklődést mutatnak a nemzetközi problémák iránt. Főként ők a vezetők; igen, az informatikai szakemberek (a biztonsági szakembereket nem számítva); bankárok – tehát azok az emberek, akikre a személyes adatok kiszivárgása hatással lehet.
Ha például ellopják egy háziasszony adatait Kaluéból: valószínűleg nem változik meg komolyan az élete, ha valaki ellopja például a gmail hozzáférését, ahol a sorozatai tárolódnak. A kérdés az, hogy a törvény mindenkit egyformán véd, és ez helyes, mert… jogi szempontból mindenki egyenlő – haha… de a legfontosabb, hogy nem lehet tudni, kié és mennyit érnek az adatok, amíg ezek az adatok el nem tűnnek – sajnos nagyon nehéz megjósolni. De főként egy ilyen állampolgári kategória.
Telefon – alufóliába!
Életemben egyszer láttam, hogy mindent és mindenkit teljesen megőriznek két cégnél. Az egyik – a legnagyobb integrátor az információbiztonság terén: ott minden, még az USB is, ragasztószalaggal van lezárva az irodában; és az ottani emberek is ilyenek: találkoztam ott egy emberrel, akinek a telefonja alufóliás zacskóban volt. Megtudtam, hogy léteznek cégek, amelyek ilyen speciális zacskókat árulnak. Másodszor pedig hasonló történetet láttam a Bloomberg munkatársainál: álltunk a füstölőben, és valaki éppen fényképezkedett, és az egyikük – „Hogy ne legyünk láthatók a háttérben!” Azt gondoltam: „Hú, semmi baj!”
„Jobb mi, mint az FSB”
Nem szeretném azt mondani, hogy ez kevesebb, mint egy százalék a lakosságból, de sajnos a többségnek gyakorlatilag mindegy. De másrészt van egy botrányos szolgáltatásom a kiskorúak tevékenységeinek ellenőrzésére (régen elindítottuk a „Jobb mi, mint az FSB” szlogennel), hogy figyelmeztessük a szülőket arról, hogy a kiskorú krízishelyzetet teremt, mielőtt a programunk, amely valahol telepítve van, értesítene valakit.
A gyermek azonosításához be kell küldeni egy útlevél másolatát (ez lényegében normális gyakorlat), de mi azt írtuk, hogy elvághatja az útlevélszámot, mert az minket nem érdekel; számunkra csak a fénykép, a hologram és a név-vezeték érdekes. És gyakorlatilag az emberek 100 %-a - nos, kb. 95 útlevélből 100 - emberek a 'Photoshop'-ban gondosan kivágták ezeket a számokat és csak a szükséges részt küldték el. Tehát megértették - aha, mivel nekik nem kell, akkor ezt nem is kell elküldeni. Véleményem szerint ez egy igazi előrelépés, amit a bizalmatlanságuk kényszerített ki velünk szemben.
Z: – A mintavétel bizonyos mértékig korlátozott. Ott már olyan emberek vannak, akik keresnek, ők már haladó szintűek.
Az emberek nem akarják, hogy figyeljék őket, de nem olvassák el a megállapodásokat.
AK: – Igen. A másik hasonló dolog: tavaly év végén elindítottunk egy társkereső alkalmazást (hamarosan újra indítjuk). Ott volt egy ellenőrző csoport 100 ezer emberből. És a GDPR megközelítések alapján a felhasználói fiókban 15 jelölőnégyzet volt - hozzájárulok a felhasználói interfésszel való interakciók elemzéséhez, a demográfiai adataimhoz való hozzáféréshez, az arcom háromdimenziós rekonstrukciójához, a személyes üzeneteimhez való hozzáféréshez és így tovább. Maximálisan leírtuk a lehetséges hozzáféréseket. Még statisztika is van arról, hogy ki mire állította be a jelölőnégyzeteket. 98 % alapértelmezés szerint hagyta az összes jelölőnégyzetet bejelölve (mál, hogy beléptek erre az oldalra és mindezt látták, de ez nem érdekelte őket), és ez a 2 % érdekes volt, mivel analizálható volt, hogy az embereknek mi volt a prioritásuk.
Mindenki eltávolította a személyes üzenetekhez való hozzáférés engedélyezését, és gyakorlatilag mindenki eltávolította a szexuális teszt adataihoz való hozzáférés engedélyezését (mi tetszik neki, mit töltött ki, a saját perverzióik - csak viccelek). De ez az embereket eltökéltté tette, megkésztette őket: az interfész azt mondja - olvassa el figyelmesen, ad lehetőséget, hogy végigscrollozhasson a megállapodáson. De ezt kizárólag azért tették, mert ez egy kutatási projekt volt, és mindenkit figyelmeztettek. Egyik cég sem, beleértve minket, amikor kiadja ezt az alkalmazást nyilvános hozzáférésre, nem fogja kényszeríteni az embereket, hogy a végéig elolvassák ezt az üzenetet, mert... nos, elnézést, így működik az egész.
Abban az esetben, hogy ők azért jöttek hozzánk, mert tudták, mivel foglalkozik a cég, és tudták, hogy egy olyan szolgáltatásra jöttek, amely ajánlani fog számukra jelölteket az alapján, hogy milyen pornót kedvelnek - még e tekintetben is csupán 2% olvasta el ezeket a jelöléseket és csinált valamit. Sőt, gyakorlatilag senki sem vette le a «Hozzáférés a forgalomhoz és más weboldalak látogatásáról szóló adatokhoz» jelölést. Főleg mindenkit a személyes üzenetek foglalkoztatott.
Meztelenség és letartóztatások a lájkért - érdekes törvények a testvérköztársaságokban
Z: – Kérdésem van az adatvédelemről. Lehet a telefont fóliába csomagolni, úgy tenni, mintha nem is lenne… Aztán kiderül, hogy próbálod megőrizni, de végül a saját adataidat át kell adnod az államnak, mert az megköveteli, és nincs más lehetőséged… És itt jön a képbe, hogy az állami megbízottak mind átjárhatók. És Fehéroroszországban még egy ilyen norma is létezik: ha ellenőrzöm a személyes adataim biztonságát (valamit javítok és hozzáférést nyerek), akkor azonnal bűnöző leszek. Ugyanezt a cikket használták, hogy a BelTa ügyében újságírókat vádoljanak azzal, hogy jogosulatlanul hozzáfértek az adatokhoz (tudod, te is elolvashatod). Na, és ez a kérdés: vajon ilyen korlátozások tényleg hatékonyak-e a magánélet védelmére, illetve a magán adatok biztonságára?
AK: – Értem. Fehéroroszországban sok nagyon érdekes törvény van. Nemrég tudtam meg… Mindig viccelek a meztelenség átadásáról, de nálatok ez látszólag tilos.
Z: – A bemutatás tilos!
AK: – Ez egyáltalán furcsa.
Z: – Nézni lehet, átadni nem, lájkolni nem lehet. Együtt nézni sem lehet!
AK: – Válaszolok a kérdésére. Visszatérek a «lájkért ültetették» témához Moszkvában. Oroszországban ez a téma a legfontosabb. Nem tudom, hogy Fehéroroszországban mi a helyzet, de őszintén szólva az állam… Ha az statisztikát elemezzük, Moszkvában a 100 lájkért elítélt közül 95 esetében az emberek feljelentették egymást, valaki panaszt tett egy másik emberre. Az állam nagyon ritkán indít ilyen ügyeket. Szerintem ez a törvény abszolút abszurd. Nem tudok egyetlen valós bűnözőről sem, akit emiatt elítéltek. De ezt az intézkedést használják, hogy valamit rátudjanak fogni az emberekre. Szerintem ez maximálisan furcsa. Azt gondolom, hogy egyszer ezt eltörlik.
Z: – Ezt úgy hívják, hogy alattvalóságban tartani.
AK: – Hát, oké... Nem tudom. Nem vagyok igazán egy állami szörnyeteg, de a véleményem kissé megváltozott, tudod, azoktól az emberektől, akik hozzánk jönnek és azt mondják: „Elveszett a gyerekem, segíts nekem megtalálni.” Azt mondom: „Nem tudok semmit tenni bírósági engedély nélkül.” Nézed ezeket a szülőket, akik bármit odaadnának az életükből, bármilyen adathoz hozzáférést adnának – csak hogy megoldják a problémájukat. Ezért nagyon nehéz ilyen vitát folytatni: egyrészt úgy érzem, hogy az állam helyes lépéseket tesz, amikor valódi embereket fog el, másrészt a korlátlan hozzáférés biztosítása – ez egy borzalmas történet.
Visszatérve az ön dolgára, „sajnálom”, hogy eltereltem a figyelmét. Én egyáltalán nem hiszek a fóliába csomagolt kis tasakokban. Mobiltelefont birtokolni és fóliába burkolni – ez valami hülyeség. Miért tenni ezt? Hogy a telefon ne csatlakozzon a „wifi”-hez? Egyszerűbb kikapcsolni. Hogy a mobilszolgáltató ne tudjon azonosítani? Egyébként is képesek triklauciót végezni, valahogy kiszámolni ezt. Számomra az egyetlen hatékony biztonsági intézkedés egy védett tároló, például egy helyi hálózat – lehet, hogy a lakásban, ahol lehet valamit tárolni.
Z: – Itt a jogszabály kérdéséről van szó. Represszív-e a jogszabály az emberrel szemben, aki ellenőrizni szeretné az adatait?
AK: – Értem, igen. Ezt a dolgot nem is tudtam, így nem tudok pontosan válaszolni. Oroszországban ilyesmi nincs, bár ott minden nagyon bonyolult. Talán érdemes lenne konzultálni képzett jogászokkal, és lehet, hogy van valami kiskapu – talán be lehet nyújtani valahova egy európai bírósághoz… Nem? Erről nem tudok beszélni. A jogi tudásom felszínes, a cégvezetői szinten. Tudom, mit nem szabad csinálni, hogy senki sem mondjon neked semmit. Ez persze nagyon szomorú.
Z: – Arra gondolok, hogy más országokban (például az Egyesült Államokban) normális gyakorlat, hogy tesztelhetsz egy sebezhetőséget, majd bejelentheted, de nem szabad nyilvánosságra hozni.
AK: – Igen, „bug bounty”. Értem, létezik ilyen.
Z: – És a cégeknek nincs mechanizmusuk, hogy eltávolítsanak, mert ez olcsóbb.
AK: – Ez a dolog is a törvény szintjén határos. Attól függ, hogyan találja meg ezt a sebezhetőséget. Szerintem az Egyesült Államokban sok pénzt kifizettek ezért a sebezhetőségért titoktartási megállapodás alatt és fenyegetésekkel, hogy beperelik az illetőt. Persze, nem tudom, hogy így van-e. Mindig ezzel a kockázattal élünk. A munkatársaim párszor találtak hasonló sebezhetőségeket állami alkalmazásokban – mindig azt mondom, hogy inkább küldjenek egy névtelen levelet, mint hogy közöljék velük, hogy van egy hiba. Aztán jön egy kutatóintézet, amely ezt a szolgáltatást nyújtotta... Szóval, nem folytatom tovább.
Nem lehet ellenőrizni a vállalkozás őszinteségét: ha nem tetszik, ne használd.
Z: – Egy kérdésem lenne. Azt mondta, hogy végzett egy kísérletet – 15 jelölőnégyzetet kellett bejelölni... Tegyük fel, hogy a felhasználó az összes jelölőnégyzetet visszavonja. Ki és hogyan fogja ezt ellenőrizni? Hogyan lehet ezt egyáltalán ellenőrizni?
AK: – Őszintén megmondom: senki és semmilyen módon. Komolyan. Az, hogy a „Google”-nál bepipálta vagy kipipálta a „Hirdetési nyomkövetés letiltása” opciót, valójában semmit sem jelent. Sajnos, még akkor is, amikor a „VKontakte”-n letiltja a keresők indexelését, a keresők mégis indexelik, és utána egyszerűen nem mutatják meg bizonyos embereknek ezeket az eredményeket. Ez mind a kompetens hatóságok hiánya miatt van, akik ezt nem tudják ellenőrizni. Ráadásul azok a cégek, akik ezt végzik, magáncégek. A „Facebook”-nak helyes vagy helytelen álláspontja van, de nekik van egy: ha nem tetszik, ne használd.
A szabályozásról
Z: – Csak egy egyszerű kérdésem van. Ön hogy viszonyul a személyes adatok kezelésének szabályozásához, az önszabályozáshoz?
AK: – Mint a cég képviselője, azt gondolom, hogy a piacnak, az üzletnek szüksége van önszabályozásra. Hiszek abban, hogy a nagy adatok szövetsége mindent tud szabályozni, állam nélkül. Nagyon nem bízom az állami szabályozásban, és nagyon nem bízom azon történetekben, amikor az állam valamit el akar tárolni magának, mert minden eset azt mutatta, hogy ez nagyon rossz. Mindig lesz valaki, aki a bejelentkezési adatokat egy sárga cetlire ragasztja a monitorra, és így tovább.
Összességében hiszek az önszabályozásban. Emellett hiszek abban, hogy az elkövetkező 5 évben eljutunk egyfajta átláthatóságra. Még most is látják ezt a hírekben, hogy az államnak nagyon nehéz hazudnia a felhasználóknak, a felhasználóknak pedig nehéz hazudniuk a rendszernek. Ez alapvetően talán jó. Hiszen a közszolgálati emberek a nyilvános fényképek alapján azonosítják az ügynökeinket.
Mindez valószínűleg a bűnözési szint csökkenéséhez vezet. Tiszta matematikai értelemben. Ha valakit érdekel, hogy beszélgessen a bűnözési szint csökkenéséről – nagyon sok következtetést lehet levonni. Összességében az önszabályozott piac mellett állok. Köszönöm!

Egy kis reklám 🙂
Köszönjük, hogy velünk maradtál. Tetszenek a cikkeink? Szeretnél több érdekes anyagot látni? Támogass minket, és rendelés leadásával vagy ismerősöknek ajánlással segíts nekünk. , Egyedülálló alternatívája az entry-level szervereknek, amelyet Önnek találtunk ki: (elérhetők RAID1 és RAID10 opciók, akár 24 magig és 40GB DDR4-ig).
Dell R730xd kétszer olcsóbban a Tier IV Equinix adatközpontban Amszterdamban? Csak nálunk Hollandiában! Dell R420 — 2x E5-2430 2.2GHz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — 99 dollártól! Olvasd el ezt
Forrás: habr.com
