

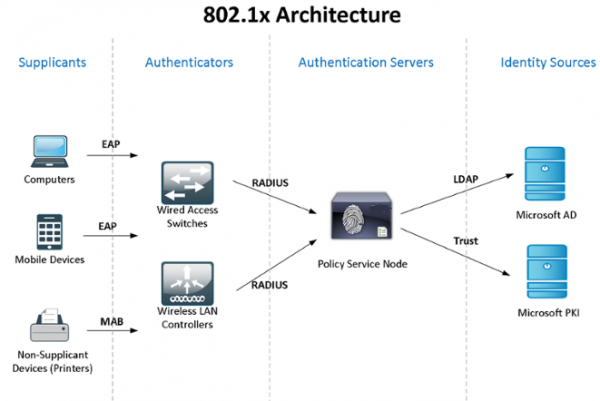
Gyakorlati szempontból nézzük meg a Windows Active Directory + NPS (2 szerver a magas rendelkezésre állás biztosításához) + 802.1x szabvány használatát a hozzáférés-ellenőrzés és a felhasználói hitelesítés – domainek számítógép – eszközök esetén. A szabvány elméletét a Wikipedia-n találja, a következő linken:
Mivel az „laborom” erőforrásokban korlátozott, az NPS és a tartományvezérlő szerepeit összevonjuk, de nekem azt javaslom, hogy ezeket a kritikus szolgáltatásokat külön kezeljék.
Nincsenek standard módszerek a Windows NPS konfigurációk (politikai) szinkronizálására, ezért PowerShell szkripteket fogunk használni, amelyeket az ütemezett feladat indít el (a szerző volt kollégám). A domainek számítógépeinek és a nem képes eszközök (telefonok, nyomtatók stb.) hitelesítéséhez csoportházirendet fogunk beállítani és biztonsági csoportokat létrehozni. 802.1x (telefonok, nyomtatók stb.), csoportházirend beállítása és biztonsági csoportok létrehozása fog történni.
A cikk végén néhány 802.1x működésének finomságait fogom bemutatni – hogyan lehet használni a nem kezelt switch-eket, a dinamikus ACL-t, stb. Megosztom azokat az információkat, amiket a „glitch”-ekről gyűjtöttem.
Kezdjük a failover NPS telepítésével és beállításával a Windows Server 2012R2 rendszeren (a 2016-os verzióban minden hasonlóan történik): a Server Manager-en keresztül -> Az szerepkörök és szolgáltatások varázsló hozzáadása, csak a Network Policy Server-t választjuk ki.
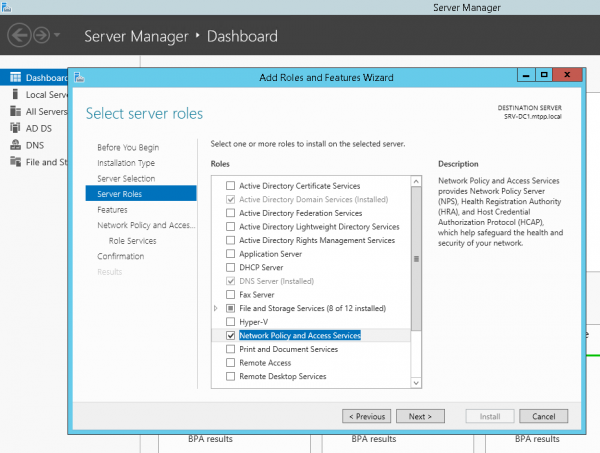
vagy PowerShell segítségével:
Install-WindowsFeature NPAS -IncludeManagementToolsEgy kis pontosítás – mivel a Protected EAP (PEAP) számára feltétlenül szüksége lesz egy tanúsítványra, amely igazolja a szerver hitelességét (megfelelő használati jogokkal), amely a kliens számítógépeken megbízhatóvá válik, ezért valószínűleg szüksége lesz a Certification Authorityszerepkör telepítésére is. De feltételezzük, hogy CA már fel van telepítve…
Ugyanezt fogjuk tenni a második szerveren is. Készítünk egy mappát a szkripthez C:Scripts néven mindkét szerveren és egy megosztott mappát a második szerveren SRV2NPS-config$
Az első szerveren létrehozunk egy PowerShell szkriptet C:ScriptsExport-NPS-config.ps1 az alábbi tartalommal:
Export-NpsConfiguration -Path "SRV2NPS-config$NPS.xml"Ezután beállítjuk a feladatot a Task Scheduler-ben: “Export-NpsConfiguration”
powershell -executionpolicy unrestricted -f "C:ScriptsExport-NPS-config.ps1" Minden felhasználó számára végrehajtás — Futtassa a legmagasabb jogosultságokkal
Naponta — Ismételje meg a feladatot 10 percenként 8 órán keresztül.
A tartalék NPS-en beállítjuk a konfiguráció (politikai) importálását:
készítünk egy PowerShell szkriptet:
echo Import-NpsConfiguration -Path "c:NPS-configNPS.xml" >> C:ScriptsImport-NPS-config.ps1és feladatot állítunk be az elvégzésére 10 percenként:
powershell -executionpolicy unrestricted -f "C:ScriptsImport-NPS-config.ps1" Minden felhasználó számára végrehajtás — Futtassa a legmagasabb jogosultságokkal
Naponta — Ismételje meg a feladatot 10 percenként 8 órán keresztül.
Most, a vizsgálathoz adjunk hozzá az NPS-hez egy pár kapcsolót a RADIUS ügyfelekhez (IP és Shared Secret), két csatlakozási kérés politikát: WIRED-Connect (Feltétel: "NAS port típusa – Ethernet") és WiFi-Enterprise (Feltétel: "NAS port típusa – IEEE 802.11"), valamint egy hálózati politika Hozzáférés Cisco Hálózati Eszközökhöz (Hálózati Adminisztrátorok):
Feltételek:
Windows csoportok - domainsg-network-admins
Korlátozások:
Azonosítási módszerek - Nyílt szöveges ellenőrzés (PAP, SPAP)
Paraméterek:
RADIUS attribútumok: Standard - Service-Type - Login
Szolgáltatótól függő - Cisco-AV-Pair - Cisco - shell:priv-lvl=15
A kapcsolók következő beállításai:
aaa new-model
aaa local authentication attempts max-fail 5
!
!
aaa group server radius NPS
 server-private 192.168.38.151 auth-port 1812 acct-port 1813 key %shared_secret%
 server-private 192.168.10.151 auth-port 1812 acct-port 1813 key %shared_secret%
!
aaa authentication login default group NPS local
aaa authentication dot1x default group NPS
aaa authorization console
aaa authorization exec default group NPS local if-authenticated
aaa authorization network default group NPS
!
aaa session-id common
!
identity profile default
!
dot1x system-auth-control
!
!
line vty 0 4
 exec-timeout 5 0
 transport input ssh
 escape-character 99
line vty 5 15
 exec-timeout 5 0
 logging synchronous
 transport input ssh
 escape-character 99
A beállítás után, 10 perc elteltével, minden klienstanulmányozásparaméternek meg kell jelennie a tartalék NPS-ben, és be tudunk jelentkezni a kapcsolókra az ActiveDirectory fiókkal, amely a domainsg-network-admins csoport tagja (amit előre létrehoztunk).
Térjünk át az Active Directory beállítására – létrehozunk csoport- és jelszó politikákat, létrehozzuk a szükséges csoportokat.
Csoportpolitika Computers-8021x-Settings:
Számítógép beállítások (Engedélyezve)
   Politikai
     Windows beállítások
        Biztonsági beállítások
          Rendszerszolgáltatások
     Wired AutoConfig (Indítási mód: Automatikus)
Wired Hálózati (802.3) Politikai
NPS-802-1x
Név	NPS-802-1x
Leírás	802.1x
Globális beállítások
BEÁLLÍTÁS	ÉRTÉK
Windows vezeték nélküli LAN hálózati szolgáltatások használata az ügyfelek számára	Engedélyezve
Megosztott felhasználói hitelesítő adatok hálózati hitelesítéshez	Engedélyezve
Hálózati Profil
Biztonsági beállítások
IEEE 802.1X hitelesítés engedélyezése hálózati hozzáféréshez	Engedélyezve
IEEE 802.1X hitelesítés kényszerítése hálózati hozzáféréshez	Letiltva
IEEE 802.1X beállítások
Számítógép hitelesítés	Csak számítógép
Maximális hitelesítési hibák	10
Maximális EAPOL-Start üzenetek küldése
Tartási időszak (másodpercek)
Kezdési időszak (másodpercek)
Hitelesítési időszak (másodpercek)
Hálózati hitelesítési módszer tulajdonságai
Hitelesítési módszer	Védett EAP (PEAP)
Szerver tanúsítvány validálása	Engedélyezve
Csatlakozás ezekhez a szerverekhez
Ne kérjen felhasználót új szerverek vagy megbízható tanúsítványhatóságok engedélyezésére	Letiltva
Gyors újracsatlakozás engedélyezése	Engedélyezve
Kipróbálás, ha a szerver nem mutat be cryptobinding TLV-t	Letiltva
Hálózati hozzáférési védelem kényszerítése	Letiltva
Hitelesítési módszer beállítása
Hitelesítési módszer	Biztonságos jelszó (EAP-MSCHAP v2)
Automatikus használat az Windows bejelentkezési névvel és jelszóval (és domain, ha van)	Engedélyezve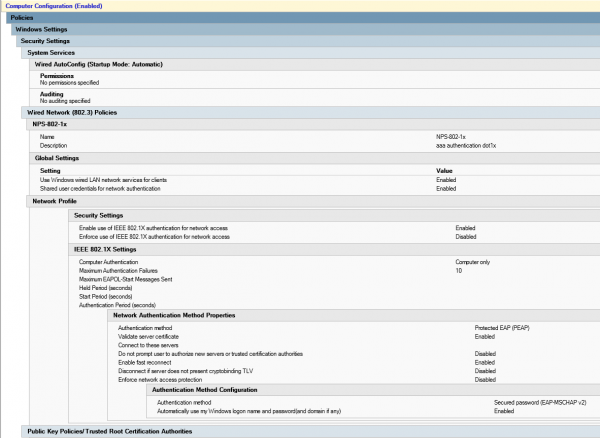
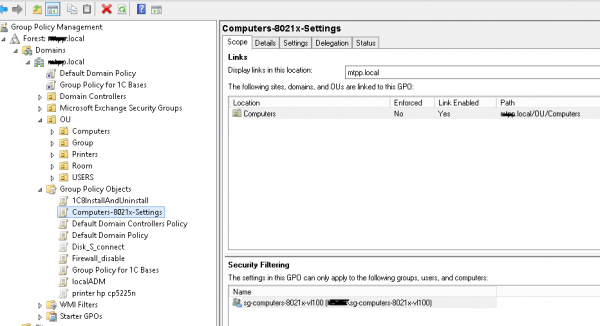
Hozzunk létre biztonsági csoportot sg-computers-8021x-vl100, ahová a számítógépeket fogjuk hozzáadni, amelyeket a 100-as VLAN-ba szeretnénk allokálni, és beállítjuk a korábban létrehozott csoportházirend szerinti szűrést erre a csoportra:
A csoportházirend sikeres alkalmazásának ellenőrzéséhez nyissuk meg a "Hálózati és megosztási központ (Hálózati beállítások és internet) – Adapterbeállítások módosítása (Adapterbeállítások konfigurálása) – Adapter tulajdonságai" lehetőséget, ahol láthatjuk az "Azonosítás" fület:
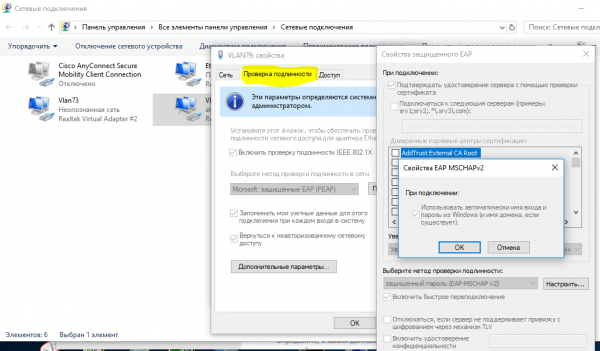
Miután biztosak vagyunk benne, hogy a házirend sikeresen alkalmazásra került, folytathatjuk a hálózati politikák beállítását az NPS-nél és a belépési szintű switchek portjainál.
Hozzuk létre a hálózati politikát neag-computers-8021x-vl100:
Feltételek:
  Windows Csoportok - sg-computers-8021x-vl100
  NAS Port Típus - Ethernet
Korlátozások:
  Azonosítási Módszerek - Microsoft: Védett EAP (PEAP) - Titkosítatlan azonosítás (PAP, SPAP)
  NAS Port Típus - Ethernet
Beállítások:
  Alapértelmezett:
   Framed-MTU 1344
   TunnelMediumType 802 (tartalmazza az összes 802 médiát, valamint az Ethernet kanonikus formátumot)
   TunnelPrivateGroupId  100
TunnelType Virtuális LAN-ok (VLAN) 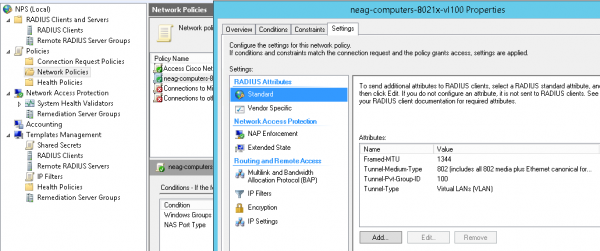
Szokványos beállítások a switchport számára (figyelmet kérek, hogy a "több domainek" azonosítási típust használják – Data & Voice, és van lehetőség MAC cím szerinti azonosításra. Az "átmeneti időszak" kedvéért érdemes a következő paramétereket alkalmazni:
authentication event fail action authorize vlan 100
authentication event no-response action authorize vlan 100
a VLAN ID nem a "karantén" VLAN, hanem az, ahová a felhasználói számítógépnek el kell jutnia a sikeres azonosítás után – mindaddig, amíg meg nem győződünk róla, hogy minden rendben működik. Ezeket a paramétereket más forgatókönyvekben is felhasználhatjuk, például amikor ez a port egy felügyelet nélküli switchhez csatlakozik, és azt szeretnénk, hogy minden csatlakoztatott, de azonosítatlan eszköz egy meghatározott VLAN-ba ("karantén") kerüljön.
switchport beállítások 802.1x módban host-mode multi-domain
default int range Gi1/0/39-41
int range Gi1/0/39-41
shu
des PC-IPhone_802.1x
switchport mode access
switchport nonegotiate
switchport voice vlan 55
switchport port-security maximum 2
authentication event fail action authorize vlan 100
authentication event no-response action authorize vlan 100
authentication host-mode multi-domain
authentication port-control auto
authentication violation restrict
mab
dot1x pae authenticator
dot1x timeout quiet-period 15
dot1x timeout tx-period 3
storm-control broadcast level pps 100
storm-control multicast level pps 110
no vtp
lldp receive
lldp transmit
spanning-tree portfast
no shu
exit
Ellenőrizze, hogy a számítógép/telefon sikeresen átment-e az azonosításon a következő paranccsal:
sh authentication sessions int Gi1/0/39 detMost hozzunk létre egy csoportot (például, sg-fgpp-mab ) az Active Directory-ban telefonokhoz, és hozzáadunk egy tesztelésre egy készüléket (az én esetemben ez Grandstream GXP2160 MAC-címmel 000b.82ba.a7b1 és a hozzá tartozó felhasználói fiókkal domain 00b82baa7b1).
A létrehozott csoport számára csökkentjük a jelszópolitikai követelményeket (a felhasználásával az Active Directory Administrative Center -> domain -> System -> Password Settings Container) az alábbi paraméterekkel Password-Settings-for-MAB:
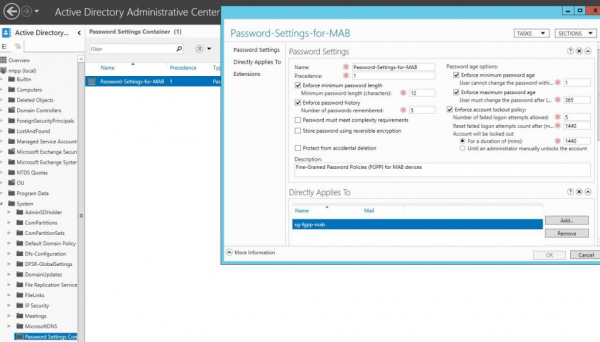
ezáltal lehetővé téve, hogy a készülékek MAC-címét jelszóként használhassuk. Ezt követően létrehozhatunk egy hálózati politikát az 802.1x authentication mAB módszer számára, nevezzük el neag-devices-8021x-voice. A paraméterek a következők:
- NAS Port Type – Ethernet
- Windows Groups – sg-fgpp-mab
- EAP Types: Titkosítatlan hitelesítés (PAP, SPAP)
- RADIUS Attributes – Vendor Specific: Cisco – Cisco-AV-Pair – Tulajdonság érték: device-traffic-class=voice
sikeres hitelesítés után (ne felejtsük el beállítani a kapcsoló portját), nézzük meg az információt a portról:
sh authentication se int Gi1/0/34
----------------------------------------
            Interface:  GigabitEthernet1/0/34
          MAC Address:  000b.82ba.a7b1
           IP Address:  172.29.31.89
            User-Name:  000b82baa7b1
               Status:  Authz Success
               Domain:  VOICE
       Oper host mode:  multi-domain
     Oper control dir:  both
        Authorized By:  Authentication Server
      Session timeout:  N/A
         Idle timeout:  N/A
    Common Session ID:  0000000000000EB2000B8C5E
      Acct Session ID:  0x00000134
               Handle:  0xCE000EB3

Runnable methods list:
       Method   State
       dot1x    Failed over
       mab      Authc Success
Most, ahogy ígértem, nézzük meg néhány nem teljesen nyilvánvaló helyzetet. Például, ha a felhasználók számítógépét egy nem kezelt kapcsolón (switch) keresztül kell csatlakoztatni. Ebben az esetben a port beállításai a következőképpen fognak kinézni:
kapcsoló portbeállítások 802.1x host-mode multi-auth módban
interface GigabitEthernet1/0/1
description *SW – 802.1x – 8 mac*
shu
switchport mode access
switchport nonegotiate
switchport voice vlan 55
switchport port-security maximum 8  ! növeljük a megengedett MAC-címek számát
authentication event fail action authorize vlan 100
authentication event no-response action authorize vlan 100
authentication host-mode multi-auth  ! – hitelesítési mód
authentication port-control auto
authentication violation restrict
mab
dot1x pae authenticator
dot1x timeout quiet-period 15
dot1x timeout tx-period 3
storm-control broadcast level pps 100
storm-control multicast level pps 110
no vtp
spanning-tree portfast
no shu
P.S. egy nagyon furcsa hibát észleltem – ha egy készüléket ilyen kapcsolón keresztül csatlakoztatnak, majd egy kezelt kapcsolóba dugnak, akkor az NEM fog működni, amíg nem indítjuk újra(!) a kapcsolót. Egyelőre nem találtam más megoldást erre a problémára.
Még egy dolog, ami a DHCP-val kapcsolatos (ha ip dhcp snoopingot használunk) – ilyen opciók nélkül:
ip dhcp snooping vlan 1-100
no ip dhcp snooping information option
Valamiért nem tudjuk helyesen megkapni az IP címet... bár lehet, hogy ez a mi DHCP szerverünk sajátossága.
A Mac OS & Linux (amelyeknek natívan támogatják a 802.1x-et) megpróbálnak bejelentkezni a felhasználóval, még akkor is, ha MAC-cím alapú hitelesítés van beállítva.
A cikk következő részében az 802.1x alkalmazását vizsgáljuk a Wireless hálózatokban (attól függően, hogy a felhasználói fiók melyik csoportba tartozik, az adott VLAN-ba "fogjuk őket" irányítani, bár egy SSID-hez fognak csatlakozni).
Forrás: habr.com
