

Ez a cikk a amely a berendezések beállításának sajátosságaira összpontosít a Palo Alto Networks. Itt szeretnénk beszélni az IPSec Site-to-Site VPN beállításáról a Palo Alto Networks. és egy lehetséges konfigurációs lehetőségről a több internet szolgáltatóval való csatlakozáshoz.
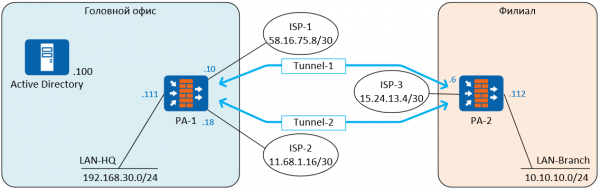
A bemutató során egy alapértelmezett rendszert használunk az központi irodának és a fióküzletnek a csatlakozására. A megbízható internetkapcsolat biztosítása érdekében a központi irodában egyszerre két szolgáltató, ISP-1 és ISP-2 csatlakozása történik. A fióküzlet csak egy szolgáltatóhoz, az ISP-3-hoz csatlakozik. A PA-1 és PA-2 tűzfalak között két alagút épül. Az alagutak a Active-Standbyüzemmódban működnek, ahol az alagút-1 aktív, az alagút-2 forgalmat fog továbbítani az alagút-1 meghibásodása esetén. Az alagút-1 az ISP-1 internet szolgáltatóhoz, míg az alagút-2 az ISP-2 internet szolgáltatóhoz csatlakozik. Minden IP-cím véletlenszerűen generált a bemutatás érdekében, és nincs kapcsolatban a valósággal.
A Site-to-Site VPN létrehozásához az IPSec egy olyan protokollcsoport, amely adatvédelem biztosítására szolgál az IP protokollon keresztül történő adatátvitel során. IPSec az ESP (Encapsulating Security Payload) biztonsági protokollt használ, amely biztosítja az átvitt adatok titkosítását. az IKEv1
A IPSec több mint IKE protokoll — amely a SA (biztonsági társulások), az átviteli adatvédelem paramétereinek egyeztetéséért felelős. A PAN tűzfalak támogatják IKEv1 és IKEv2.
A IKEv1 A VPN kapcsolat két lépésben épül fel: IKEv1 Fázis 1 (IKE alagút) és IKEv1 Fázis 2 (IPSec alagút), így létrejön két alagút, az egyik a tűzfalak közötti szolgáltatási információk cseréjére szolgál, a másik a forgalom továbbítására. A IKEv1 Fázis 1 két üzemmód létezik – a main mode és az aggressive mode. Az aggressive mode kevesebb üzenetet használ és gyorsabb, de nem támogatja a Peer Identity Protection-ot.
IKEv2 helyettesítette, IKEv1és azzal összehasonlítva IKEv1 az egyik fő előnye, hogy az alacsonyabb sávszélesség igénye és gyorsabb SA egyeztetés. A IKEv2 kevesebb szolgáltatási üzenetet igényel (összesen 4), támogatja az EAP-t, a MOBIKE-ot, és hozzá lett adva a zenélés ellenőrző mechanizmusa, amely a alagút létrehozásához szükséges távoli gép elérhetőségét ellenőrzi – Liveness Check, amely felváltja a Dead Peer Detection-t az IKEv1-ben. Ha az ellenőrzés nem sikerül, akkor IKEv2 lehet, hogy a tunnel visszaáll, és automatikusan helyreállítja, amikor csak lehet. A különbségekről bővebben itt lehet .
Ha a tunnel különböző gyártók tűzfalai között jön létre, akkor hibák léphetnek fel a megvalósítás során IKEv2, és az ilyen berendezésekkel való kompatibilitás érdekében lehetőség van a következő használatára IKEv1. Más esetekben jobb alkalmazni IKEv2.
A beállítás lépései:
• Két internet-szolgáltató konfigurálása Aktív Tartalék üzemmódban
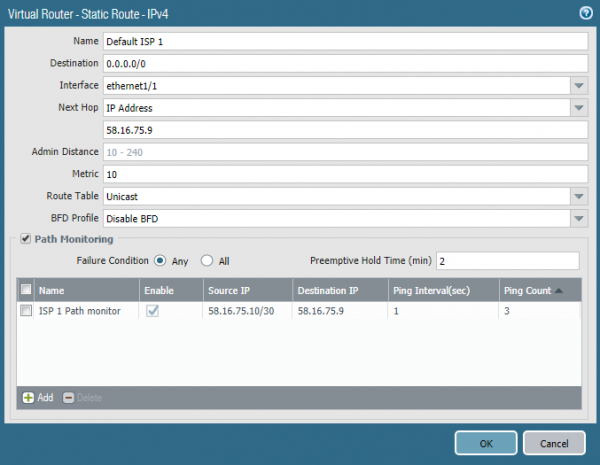
Több módszer áll rendelkezésre e funkció megvalósítására. Az egyik módszer a Path Monitoring, amely a PAN-OS 8.0.0verziótól kezdve érhető el. Ebben a példában a 8.0.16 verziót használják. Ez a funkció hasonlít az IP SLA-ra a Cisco routerekben. A statikus alapértelmezett útvonal paraméterében ping csomagokat küldünk egy adott IP-címre egy meghatározott forráscímről. Ebben az esetben az ethernet1/1 interfész pingeli az alapértelmezett átjárót másodpercenként. Ha három egymást követő ping esetén nincs válasz, az útvonal működésképtelennek számít, és eltávolítják az útvonal táblázatból. Ugyanazt az útvonalat konfigurálják a második internet-szolgáltató felé, de nagyobb metrikával (ez a tartalék). Amint az első útvonal eltávolításra kerül az útvonal táblázatból, a tűzfal elkezdi a forgalmat a második útvonalon küldeni — Fail-Over. Amikor az első szolgáltató elkezd válaszolni a pingekre, az útvonala visszatér az útvonal táblázatba, és felváltja a másodikat a jobb metrikája miatt — Fail-Back. A folyamat Fail-Over több másodpercet vesz igénybe a beállított intervallumoktól függően, de minden esetben ez a folyamat nem azonnali, és ez idő alatt a forgalom elveszik. Fail-Back a forgalom elvesztése nélkül halad. Van lehetőség arra, hogy Fail-Over gyorsabbá tegyük, a BFD, ha az internet-szolgáltató ezt lehetővé teszi. BFD a PA-3000 Series VM-100 és modellektől kezdve támogatott. A pingeléshez a legjobb, ha nem a szolgáltató átjáróját, hanem egy nyilvános, mindig elérhető internetcímet adunk meg.• Tunneling interfész létrehozása
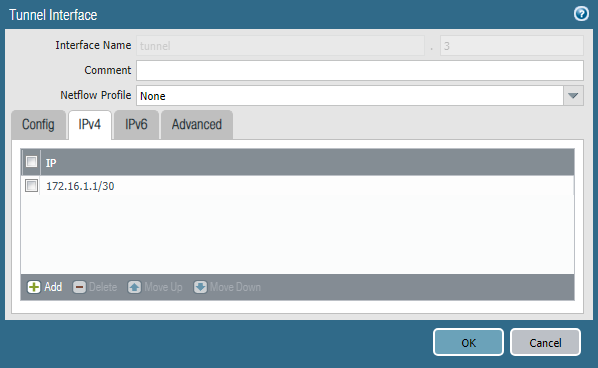
A tunnelen belüli forgalom speciális virtuális interfészeken keresztül kerül átvitelre. Mindegyiken IP-címet kell beállítani a tranzit hálózatból. Ebben a példában a Tunnel-1-hez a 172.16.1.0/30 alhálzatot, a Tunnel-2-höz pedig a 172.16.2.0/30 alhálzatot használják.
A tunneling interfész a következő részben hozható létre
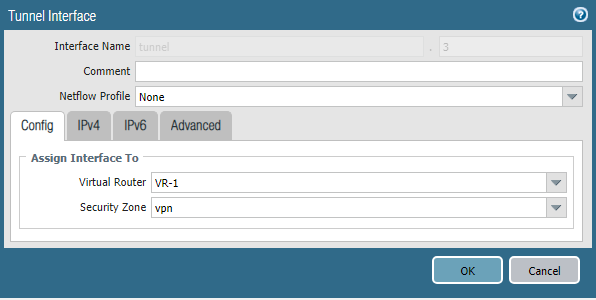
Network -> Interfaces -> Tunnel Network -> Interfaces -> TunnelMeg kell adni a virtuális routert és a biztonsági zónát, valamint az IP-címet a megfelelő szállítási hálózatból. A felület száma bármilyen lehet.
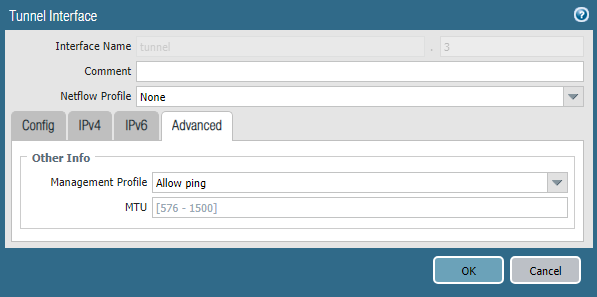
A részben Advanced megadható Kezelői profil, amely lehetővé teszi a pinget a megadott felületen, ez hasznos lehet teszteléshez.
• IKE Profil beállítása
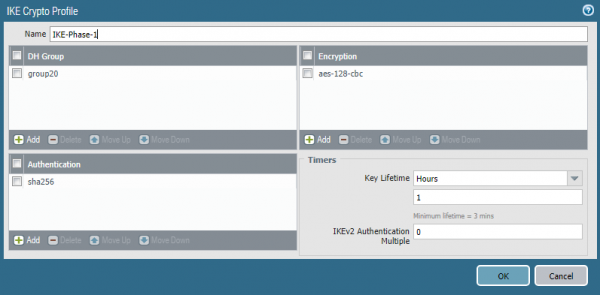
IKE Profil felelős a VPN-kapcsolat létrehozásának első fázisáért, itt adhatók meg a tunnel paraméterei IKE Fázis 1. A profil a következő helyen hozható létre Hálózat -> Hálózati profilok -> IKE Crypto. Meg kell adni a titkosítási algoritmust, a hash algoritmust, a Diffie-Hellman csoportot és a kulcsok élettartamát. Általánosan elmondható, hogy minél bonyolultabbak az algoritmusok, annál gyengébb a teljesítmény, ezeket a konkrét biztonsági követelmények figyelembevételével kell választani. Azonban, határozottan nem ajánlott 14 alatti Diffie-Hellman csoport alkalmazása fontos információk védelmére. Ez a protokoll sebezhetőségével függ össze, amelyet csak 2048 bit vagy annál nagyobb modulméret, vagy az elliptikus kriptográfiai algoritmusok használatával lehet mérsékelni, amelyek a 19, 20, 21, 24 csoportokban találhatók. Ezek az algoritmusok nagyobb teljesítményt nyújtanak, mint a hagyományos kriptográfia. . És .
• IPSec Profil beállítása
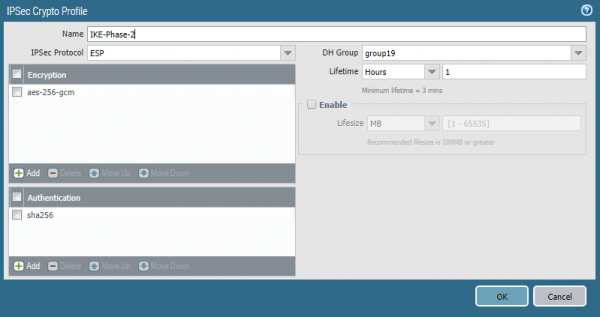
A VPN-kapcsolat második fázisa — IPSec alagút. Az SA paramétereit itt kell beállítani Hálózat -> Hálózati profilok -> IPSec Crypto Profil. Itt meg kell adni az IPSec protokollt — AH vagy (Encapsulating Security Payload) biztonsági protokollt használ, amely biztosítja az átvitt adatok titkosítását., valamint a következő paramétereket SA — a hash algoritmusokat, titkosítási algoritmusokat, a Diffie-Hellman csoportot és a kulcsok élettartamát. Az IKE Crypto Profil és az IPSec Crypto Profil SA paraméterei eltérőek lehetnek.
• IKE Gateway beállítása
IKE Gateway — ez egy objektum, amely a VPN alagút létrehozásához használt routert vagy tűzfalat jelzi. Minden alagúthoz sajátot kell létrehozni IKE Gateway. Ebben az esetben két alagút létrehozása történik, mindegyik az egyes internetszolgáltatókon keresztül. Meg kell adni a megfelelő kimenő interfészt és annak ip-címét, a társ ip-címét, és a közös kulcsot. Alternatívaként a közös kulcs helyett tanúsítványok is használhatók.
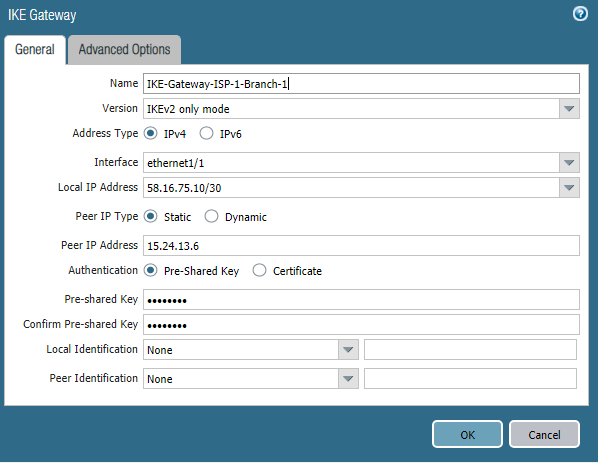
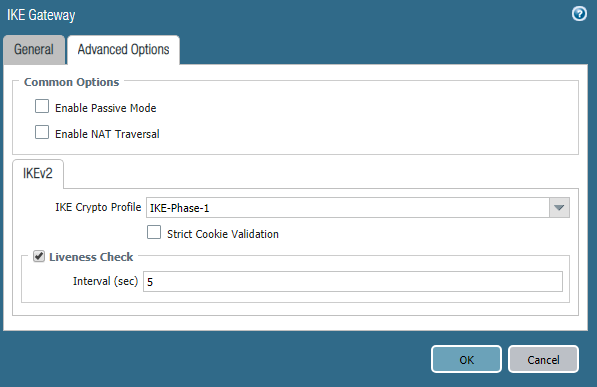
Itt a korábban létrehozott IKE Crypto Profil. A második objektum paraméterei IKE Gateway hasonlóak, a IP-címek kivételével. Ha a Palo Alto Networks tűzfal NAT router mögött található, akkor be kell kapcsolni a NAT Traversal.
• IPSec Alagút beállítása
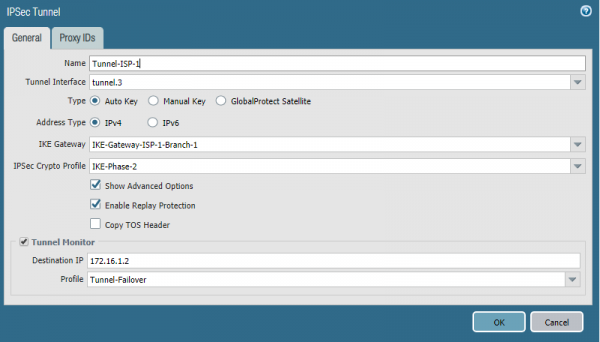
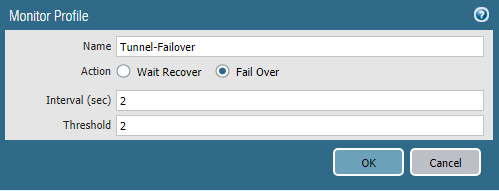
IPSec Alagút — ez egy objektum, amelyben az IPSec alagút paramétereit határozzuk meg, ahogyan a névből is következik. Itt meg kell adni az alagutak interfészét és a korábban létrehozott objektumokat. IKE Gateway, IPSec Kriptográfiai Profil. Az automatikus átirányítási átváltás biztosításához a tartalék alagútra be kell kapcsolni Alagút Monitor. Ez egy mechanizmus, amely ellenőrzi, hogy él-e a pár ICMP forgalom segítségével. A célcímként az alagúti interfész IP-címét kell megadni a párhoz, amellyel az alagút épül. A profilban az időzítőket és a kapcsolat megszakadásakor teendőket is meg kell határozni. Várakozás a helyreállásra – várja meg, amíg a kapcsolat helyreáll, Átváltás — a forgalom egy másik útvonalra irányítása, ha van ilyen. A második alagút beállítása teljesen hasonló, itt kell megadni a második alagúti interfészt és az IKE Gateway-t.
• Routing beállítása
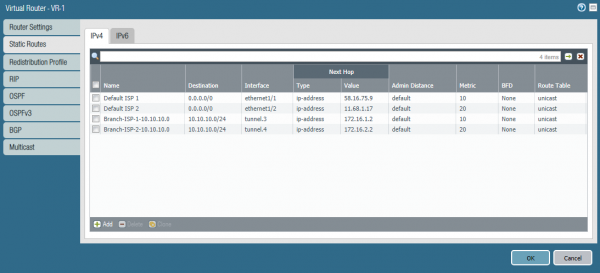
Ebben a példában statikus routingot használunk. A PA-1 tűzfalon a két alapértelmezett útvonal mellett meg kell adni két útvonalat a 10.10.10.0/24 alhálózatra a fiókban. Az egyik útvonal a Tunnel-1-et használja, a másik a Tunnel-2-t. A Tunnel-1-en át vezető útvonal az elsődleges, mivel kisebb a metrikája. A mechanizmus Path Monitoring ezekhez az útvonalakhoz nem használható. Az átváltásért felelős Alagút Monitor.
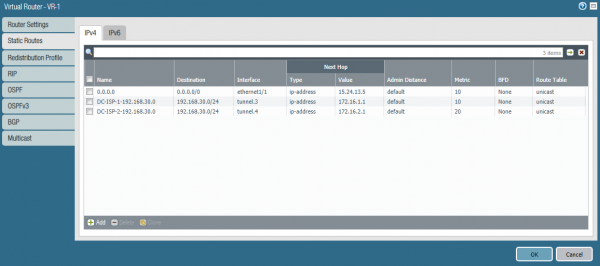
Hasonló útvonalakat kell beállítani a 192.168.30.0/24 alhálózatra a PA-2-n.
• Hálózati szabályok beállítása
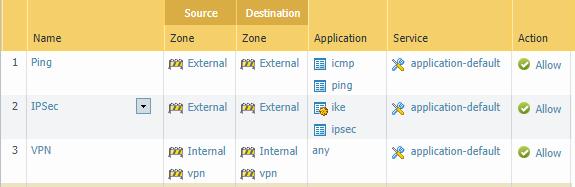
Az alagút működéséhez három szabály szükséges:
- A működéshez Path Monitor engedélyezze az ICMP-t a külső interfészeken.
- A IPSec engedélyezze az alkalmazásokat ike és ipsec a külső interfészeken.
- Engedélyezze a forgalmat a belső alhálózatok és az alagúti interfészek között.
Zárás
Ebben a cikkben egy redundáns internetkapcsolat beállításának lehetőségét tárgyaljuk és Site-to-Site VPN. Bízunk benne, hogy az információ hasznos volt, és az olvasó képet kapott a a Palo Alto Networks.technológiákról. Ha kérdése van a beállítással kapcsolatban és javaslatokat tenne a jövőbeni cikkek témáira — írja meg őket a megjegyzésekben, örömmel válaszolunk.
Forrás: habr.com
