

A cikk célja, hogy egyszerűsítse a DHCP szolgáltatás konfigurálását az VXLAN BGP EVPN és DFA gyár számára Microsoft Windows Server 2016/2019 használatával.
A hivatalos dokumentáció szerint a Microsoft Windows Server 2012 alapú DHCP szolgáltatást a gyárnál SuperScope-ként kell beállítani, amely tartalmazza a Loopback tartományt (ebben a tartományban az érdekesség az, hogy minden IP-cím kivétel a tartományból (excluded IP address = pool)) és az IP-címek kiosztási tartományait a valós hálózatokhoz (itt érdekesség, hogy a policy-kat állítják be, amelyek szűrik a DHCP Relay Circuit ID-t, és ez a DHCP Relay Circuit ID tartalmazza a VNI-t a hálózathoz, azaz egy másik tartományhoz ez a DHCP Relay Circuit ID kicsit más lesz).
A DHCP konfigurálása Windows Serveren.

1. Hozzon létre egy superscope-ot. A superscope-on belül hozzon létre B, S1, S2, S3, …, Sn tartományokat a B alhálózathoz és az egyes szegmensekhez.
2. A B tartományban határozza meg az "Exclusion Range"-et, hogy az egész címkészletet lefedje (így a felkínált címkészlet nem lehet ebből a tartományból).
3. Minden szegmens tartomány Si esetén határozzon meg egy policy-t, amely az Ügynök Circuit ID-ra illeszkedik az '0108000600XXXXXX' értékkel, ahol az '0108000600' az összes szegmens esetében fix érték, a 6 szám "XXXXXX" pedig a szegmens ID értéke hexadecimálisan. Győződjön meg róla, hogy a wildcard(*) jelölőnégyzet be van jelölve.
4. Állítsa be a policy-címkészletet a tartomány teljes készletére.
Ez a cikk válaszokat tartalmaz a következő kérdésekre:
Tartalom
- ( & )
Bevezetés
Ebben a részben röviden felsoroljuk az összes kiindulási adatot: A hálózati berendezések konfigurálásához szükséges utasításokat, az RFC-ket, amelyek a DHCP csomagokban szerepelnek az eVPN gyárakban, valamint a Microsoft Windows Server 2012 DHCP kiszolgáló konfigurációinak evolúcióját bemutató Cisco dokumentációt. Továbbá rövid információk találhatók a Superscope-ról és a Policy-ról a Microsoft Windows Server DHCP szolgáltatásában.
Hogyan állítható be a DHCP Relay az VXLAN BGP EVPN, DFA gyárban?
A DHCP Relay beállítása az VXLAN BGP EVPN gyárban nem a cikk fő témája, mivel ez elég egyszerű. Hivatkozásokat adok a dokumentációra és egy előugró ablakot a hálózati berendezések beállításairól.
Példa a DHCP Relay beállítására a Nexus 9000V v9.2(3) rendszeren.
szolgáltatás dhcp
ip dhcp relay
ip dhcp relay információs opció
ip dhcp relay információs opció vpn
interface loopback10
  vrf tag 1 VRF1
  ip cím 10.120.0.1/32 tag 1234567
interface Vlan12
  no shutdown
  vrf tag 1 VRF1
  no ip átirányítások
  ip cím 10.120.251.1/24 tag 1234567
  no ipv6 átirányítások
  szövet átvitel üzemmód anycast-gateway
  ip dhcp relay cím 10.0.0.5
  ip dhcp relay forrás-interface loopback10
RFC, amelyeket a DHCP Relay szolgáltatás működéséhez valósítottak meg a VXLAN BGP EVPN gyárakban
RFC#6607: 151-es al-opció (0x97) — Virtuális Alhálózat Kiválasztás
•	151-es al-opció (0x97) - Virtuális Alhálózat Kiválasztás (Definálva az RFC#6607-ben)
Használják a VRF-hez kapcsolódó információk közvetítésére a DHCP szerver felé MPLS-VPN és VXLAN EVPN többbérlős környezetben.
Átadja a "nevet" a VRF-nek, amelyben az ügyfél található.
RFC#5107: 11-es al-opció (0xb) — Szerver ID Felülbírálás
•	11-es al-opció (0xb) - Szerver ID Felülbírálás (Definálva az RFC#5107-ben.)
A szerverazonosító (szerver ID) felülbíráló al-opció lehetővé teszi a DHCP relay ügynök számára, hogy új értéket adjon meg a szerver ID opcióhoz, amelyet a DHCP szerver szúr be a válaszcsomagba. Ez az al-opció lehetővé teszi a DHCP relay ügynök számára, hogy mint a tényleges DHCP szerver működjön, így a megújítási kérelmek a relay ügynökhöz érkeznek, nem közvetlenül a DHCP szerverhez. A szerver ID felülbíráló al-opció tartalmazza a bejövő interfész IP címét, amely az a relay ügynök IP címe, amely hozzáférhető az ügyfél számára. Ezen információk felhasználásával a DHCP ügyfél minden megújítási és felszabadítási kérelem csomagot a relay ügynök felé küld. A relay ügynök hozzáadja az összes megfelelő al-opciót, majd továbbítja a megújítási és felszabadítási kérelem csomagokat az eredeti DHCP szerverhez. Ehhez a funkcióhoz a Cisco saját megvalósítása a 152-es al-opció (0x98). Az ip dhcp relay sub-option type cisco parancsot használhatja a funkció kezelésére.
Az opciót arra használják, hogy az ügyfél kérelmezze a cím bérletének meghosszabbítását az ebben az opcióban használt IP címre. (A Cisco VXLAN BGP EVPN-ben ez az alapértelmezett Anycast cím a gapuhoz az ügyfél számára.)
RFC#3527: 5-ös al-opció (0x5) — Link Kiválasztás
5-ös al-opció (0x5) - Link Kiválasztás (Definálva az RFC#3527-ben.)

A link kiválasztási al-opció egy mechanizmust biztosít, amely lehetővé teszi a DHCP ügyfél által lakott alhálózat/link elválasztását a gateway címétől (giaddr), amelyet a DHCP szerver a relay ügynökkel történő kommunikációhoz használhat. A relay ügynök beállítja az al-opciót a helyes előfizető alhálózatra, és a DHCP szerver ezt az értéket használja IP cím hozzárendelésére, nem a giaddr értéket. A relay ügynök a giaddr-t a saját IP címére állítja, így a DHCP üzenetek átjárhatnak a hálózaton. Ehhez a funkcióhoz a Cisco saját megvalósítása a 150-es al-opció (0x96). Az ip dhcp relay sub-option type cisco parancsot használhatja a funkció kezelésére.
A hálózat címe, ahonnan az ügyfélnek szüksége van IP címre.
A Cisco dokumentációjának evolúciója a DHCP Microsoft Windows Server 2012-n történő konfigurálásában.
Ezt a részt azért emeltem be, mert pozitív tendencia figyelhető meg a beszállító részéről:
A dokumentáció csak a DHCP Relay beállítását tartalmazza a hálózati berendezéseken.
A DHCP beállításához Windows Server 2012-höz egy másik cikket használtak:
Ez a cikk azt jelzi, hogy minden hálózat/VNI saját SuperScope füstölővel és saját Loopback címkészlettel rendelkezik:
Ha több DHCP tartomány szükséges több alhálózathoz, akkor minden alhálózathoz/vlanhoz egy LoopbackX-t kell létrehozni az összes LEAFS-en, és létre kell hozni egy superscope-t egy loopbackX tartományi tartomány és az aktuális kliens IP alhálózati tartomány per vlan hozzá.
A Windows 2012 Server beállításait hozzáadták a hálózati berendezések konfigurációs dokumentációjához. Minden használt címhalmazhoz szükséges egy SuperScope a DC-ben, és ez a SuperScope a DC határvonalát képviseli:
Hozzon létre Superscope-ot minden olyan tartományhoz, amelyet az Option 82-alapú politikákhoz szeretne használni.
Megjegyzés
A Superscope-nak össze kell vonnia az összes tartományt, és adminisztratív határként kell működnie.
Nagyon tömören van beszélve mindenről:
Tegyük fel, hogy a kapcsoló a B alhálózatból veszi a címet (ez lehet a gerinchálózat alhálózata, a menedzsment alhálózata, vagy bármely ügyfél által kijelölt alhálózat erre a célra) a Windows DHCP szerverrel való kommunikációhoz. Az DFA-ban S1, S2, S3, …, Sn alhálózataink vannak s1, s2, s3, …, sn szegmensekhez.

A DHCP konfigurálása Windows szerveren.

1. Hozzon létre egy super scope-ot. A super scope-on belül hozzon létre B tartományt, S1, S2, S3, …, Sn alhálózatokat a B alhálózatra és az alhálózatokat minden egyes szegmenshez.
2. A B tartományban adja meg az 'Exclusion Range'-t, hogy az egész címkészlet legyen (így a felajánlott címkészlet nem lehet ebből a tartományból).
3. Minden szegmens tartományhoz Si adjon meg egy politikát, amely az Ügynök Áramkör ID-jával egyezik, amelynek értéke '0108000600XXXXXX', ahol '0108000600' minden szegmenshez rögzített érték, a 6 szám "XXXXXX" a szegmens ID értéke hexadecimálisan. Ezenkívül győződjön meg róla, hogy a Wildcard (*) jelölőnégyzet be van jelölve.
4. Állítsa be a politikai címkészletet a tartomány teljes tartományára.
DHCP a Microsoft Windows Server-ben (superscope & politikák)
A Superscope a DHCP szerver adminisztratív funkciója, amely több tartományt egyetlen adminisztratív egységgé tud csoportosítani. A Superscope lehetővé teszi, hogy egy DHCP szerver több tartományból kínáljon bérleti lehetőségeket egyetlen fizikai hálózaton a kliensek számára. A Superscope-hoz hozzáadott tartományokat tagtartományoknak nevezzük. Mi az a SuperScope – ez egy funkció, amely lehetővé teszi több IP-címhalmaz egy adminisztratív egységbe való egyesítését. A felhasználóknak egy fizikai hálózaton (egy VLAN-on) IP-címeket kell hirdetni több halmazból. Ha a SuperScope részeként érkezik a címhalmaz kérdése, akkor a klienseknek címet lehet kiadni egy másik Scope-ból, amely ebbe a SuperScope-ba tartozik.
A DHCP Server szerepkör a Windows Server 2012-ben bevezet egy új funkciót, amely lehetővé teszi, hogy IPv4 politikákat hozzon létre, amelyek egyedi IP-cím és opciók rendeléseket határoznak meg a DHCP kliensek számára egy meghatározott feltételsorozat alapján.

A politika alapján történő kiosztás (PBA) funkció lehetővé teszi a DHCP kliensek csoportosítását specifikus attribútumok alapján a DHCP kliens kérése csomagban lévő mezők alapján. A PBA célzott adminisztrációt és nagyobb kontrollt tesz lehetővé a DHCP-vel nyújtott konfigurációs paraméterek felett a hálózati eszközök körében.
A politikák lehetővé teszik IP-címek kinevezését a felhasználók számára a felhasználó típusa vagy paraméterei alapján. A Cisco mérnökei politikákat használnak a Windows Server 2012-ben a VNI (Virtuális Hálózati Azonosító) alapján történő szűréshez.
Fő rész
Ebben a részben bemutatásra kerülnek a kutatások eredményei, hogy miért nem támogatott, hogyan működik (logika), mi az újdonság, és hogyan segít ez az újdonság számunkra.
Miért nem támogatott a Microsoft Windows Server 2000/2003/2008?
A Microsoft Windows Server 2008 és korábbi verziók nem kezelik a 82-es opciót (Option 82), és a visszaérkező csomagot 82-es opció nélkül küldik el.
- A kliens kérelme Broadcast (DHCP Discover) formájában érkezik.
- A berendezés (Nexus) csomagot küld a DHCP szervernek (DHCP Discover + Option 82).
- A DHCP szerver megkapja a csomagot, feldolgozza, visszaküldi, de 82-es opció nélkül. (DHCP Offer - option 82 nélkül)
- A berendezés (Nexus) megkapja a csomagot a DHCP szervertől. (DHCP Offer), de ezt a csomagot nem küldi el a végfelhasználónak.
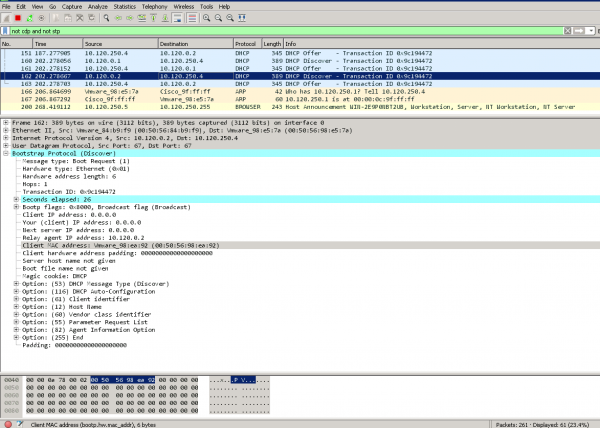
A sniffelési adatok - Windows Server 2008 és a DHCP kliens esetébenA Windows Server 2008 megkapja a kérelmet a hálózati berendezéstől. (Option 82 megtalálható a listában)
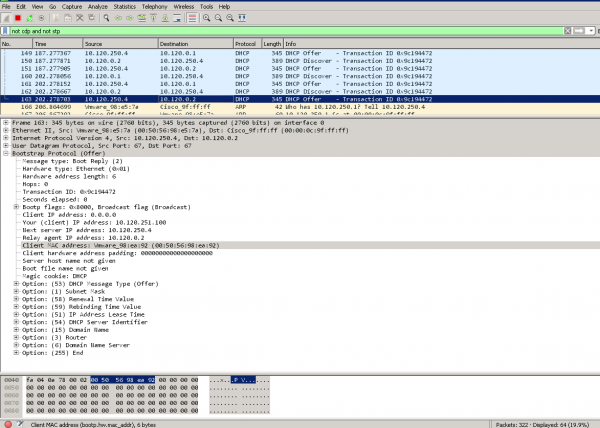
A Windows Server 2008 választ küld a hálózati berendezésnek. (Option 82 nem szerepel a csomag opciói között)
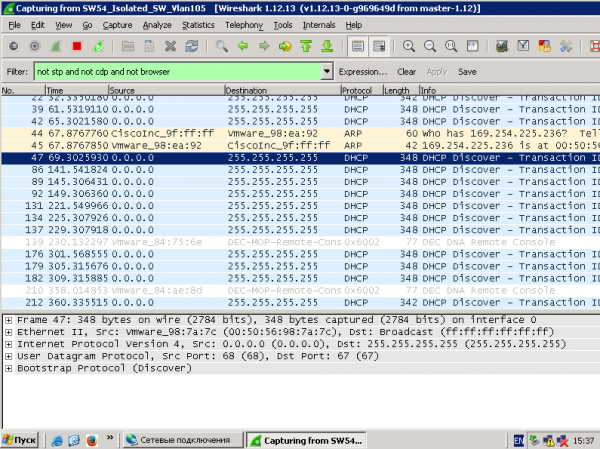
A kliens kérelme - megtalálhatóak a DHCP Discover és hiányoznak a DHCP Offer-ek.
Statisztika a hálózati berendezésen:
NEXUS-9000V-SW-1# show ip dhcp relay statistics
----------------------------------------------------------------------
Üzenettípus             Rx              Tx           Elutasítások
----------------------------------------------------------------------
Discover                  8               8               0
Offer                     8               8               0
Kérelem(*)               0               0               0
Ack                       0               0               0
Release(*)                0               0               0
Decline                   0               0               0
Inform(*)                 0               0               0
Nack                      0               0               0
----------------------------------------------------------------------
Összesen                  16              16               0
----------------------------------------------------------------------

DHCP L3 FWD:
Összes Csomag Fogadva                           :         0
Összes Csomag Átküldve                          :         0
Összes Csomag Elutasítva                        :         0
Nem DHCP:
Összes Csomag Fogadva                           :         0
Összes Csomag Átküldve                          :         0
Összes Csomag Elutasítva                        :         0
ELUTASÍTÁS:
DHCP Relay nem engedélyezve                    :         0
Érvénytelen DHCP üzenettípus                    :         0
Interface hiba                                  :         0
Tx hiba a szerver felé                          :         0
Tx hiba a kliens felé                           :         0
Ismeretlen kimeneti interfész                   :         0
Ismeretlen vrf vagy interfész a szerverhez      :         0
Max hops túllépve                               :         0
Option 82 ellenőrzés nem sikerült               :         0
Csomag hibás                                   :         0
Relay megbízható portra nincs konfigurálva      :         0
DHCP kérelem elutasítva MCT-n                   :         0
*  - Ezek a számlálók helyes értéket fognak mutatni, amikor a kapcsoló
hálózati kérést kap a cél IP címmel, mint broadcast cím. Ha a kérelem unicast, akkor az HW átkapcsolásra kerül
NEXUS-9000V-SW-1#
Miért olyan nehéz a Microsoft Windows Server 2012 konfigurálása?
A Microsoft Windows Server 2012 még nem támogatja az RFC#3527-et (Option 82 Sub-option 5(0x5) — Link Selection)
De már megvalósításra került a Policy funkció.
Hogyan működik:
- A Microsoft Windows Server 2012 rendelkezik egy szuperskóppal (SuperScope), amelyben a Loopback címek és a valós hálózatok medencéi találhatók.
- Az IP címek kiadására szolgáló medence kiválasztása a SuperScope-ba kerül, mivel a válasz a DHCP Relay-től származik a Loopback cím forrásához, amely a SuperScope-ban van.
- A Policy használatával a kérés a Superscope-ból azt a member scope-ot választja ki, amelynek a VNI-ja szerepel az Option 82 Suboption 1 Agent Circuit ID-ben. (“0108000600” + 24 bit VNI + 24 bit, amelynek értéke számomra ismeretlen, de a snifferekkel 0-ás értékek láthatók ezen a területen.)
Hogyan egyszerűsödik a beállítás a Microsoft Windows Server 2016/2019-ben?
A Microsoft Windows Server 2016-ban megvalósították az RFC#3527 funkciót. Tehát a Windows Server 2016 képes felismerni a helyes hálózatot az Option 82 Sub-option 5(0x5) — Link Selection attribútumból.
Azonnal felmerül három kérdés:
- Meg tudjuk oldani Superscope nélkül?
- Meg tudjuk oldani Policy és a VNI 16-os számrendszerbeli átkonvertálása nélkül?
- Meg tudjuk oldani Scope nélkül a Loopback címek DHCP forrásaihoz?
Q. Meg tudjuk oldani Superscope nélkül?
A. Igen, scope-ot közvetlenül az IPv4 címek tartományában lehet létrehozni.
Q. Meg tudjuk oldani Policy és a VNI 16-os számrendszerbeli átkonvertálása nélkül?
A. Igen, a hálózat kiválasztása az Option 82 Suboption 0x5 alapján történik.
Q. Meg tudjuk oldani Scope nélkül a Loopback címek DHCP forrásaihoz?
A. Nem, nem tudjuk. Mivel a Microsoft Windows Server 2016/2019 esetében védelem van a rosszindulatú DHCP kérések ellen. Tehát minden kérés, amely olyan címekről származik, amelyek nem szerepelnek a DHCP szerver medencéjében, rosszindulatúnak számít.
 Megjegyzés
Minden relay ügynök IP címe (GIADDR) része kell legyen egy aktív DHCP scope IP cím tartományának. Bármely GIADDR, amely kívül esik a DHCP scope IP cím tartományon, rogue relay-nek számít, és a Windows DHCP Server nem ismeri el a DHCP kliens kéréseit ezektől a relay ügynököktől.

Egy speciális scope létrehozható a relay ügynökök "engedélyezésére". Hozzon létre egy scope-t a GIADDR-vel (vagy többel, ha a GIADDR-k egymás utáni IP címek), zárja ki a GIADDR cím(ek)t a terjesztésből, majd aktiválja a scope-ot. Ez engedélyezi a relay ügynököket anélkül, hogy a GIADDR címek kiosztásra kerülnének.
Tehát a Microsoft Windows Server 2016/2019 DHCP medence beállításához a VXLAN BGP EVPN gyárhoz csak a következők szükségesek:
- Hozzon létre egy medencét a Relay forrás címekhez.
- Hozzon létre egy medencét a kliens hálózatokhoz.
Ami nem szükséges (de beállítható és működni fog, és nem gátolja a működést):
- Policy létrehozása
- SuperScope létrehozása
támadásraPélda a DHCP szerver beállítására (két valós DHCP kliens van jelen — a kliensek a VXLAN gyárhoz csatlakoznak)
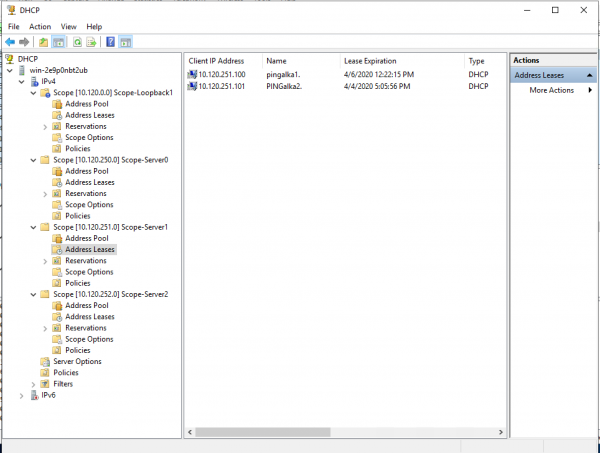
Példa a felhasználói medence beállítására:
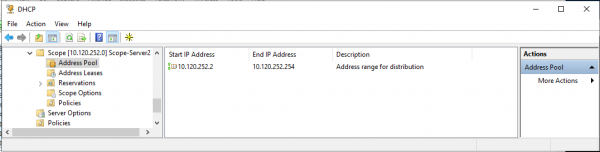
Példa a felhasználói medence beállítására (a politikák kiválasztva — bizonyíték arra, hogy a politikák nem voltak használva a medence helyes működéséhez):
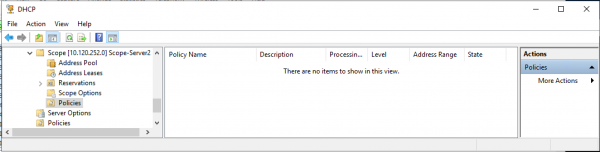
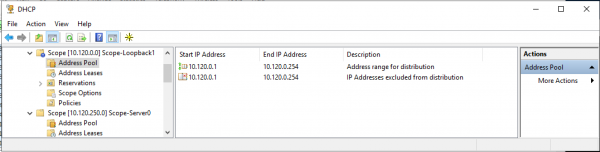
Példa a Relay forrás címekhez tartozó medence beállítására (a kioszteni kívánt címek tartománya teljes mértékben megfelel a medencéből való kizárásnak):
A DHCP szolgáltatás beállítása Microsoft Windows Server 2019-en.
Loopback címek (source) DHCP Relay-hez tartozó tartomány beállítása.
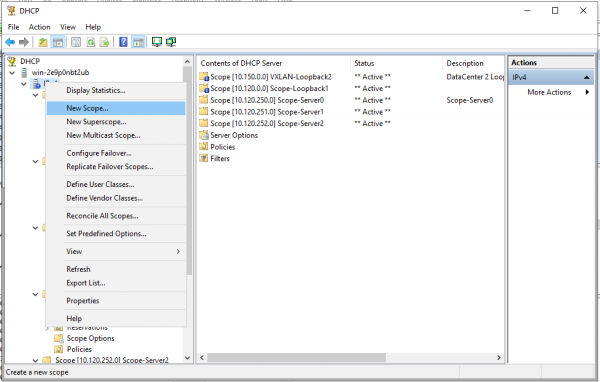
Új tartomány (Scope) létrehozása IPv4-es térben.
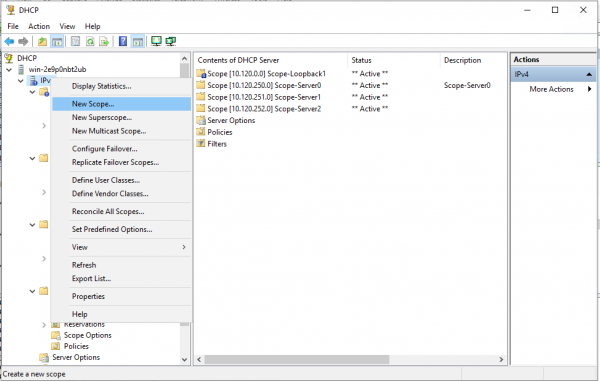
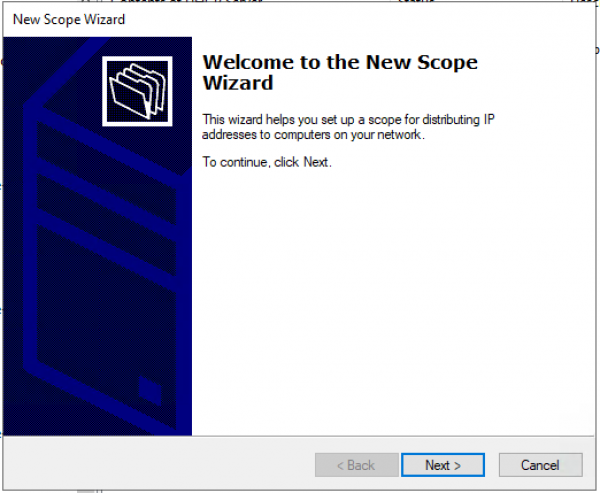
Tartomány létrehozó varázsló. „Tovább >”
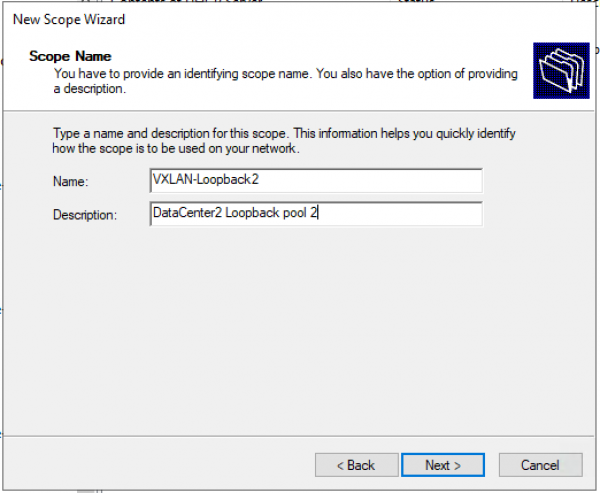
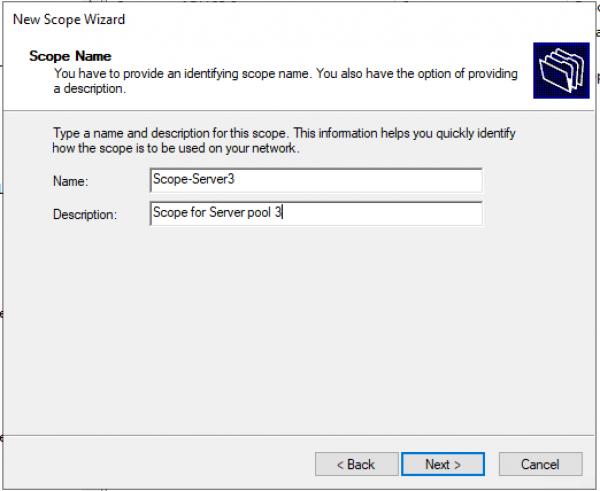
A tartomány nevét és leírását (Description) állítjuk be.
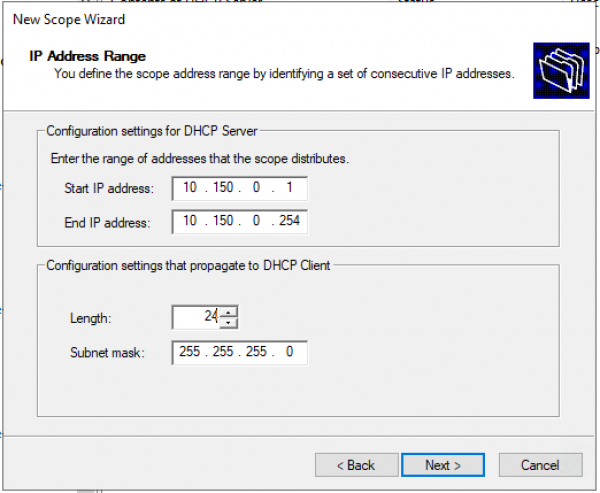
Beállítjuk a Loopback IP címek tartományát és a tartomány maszkolását.
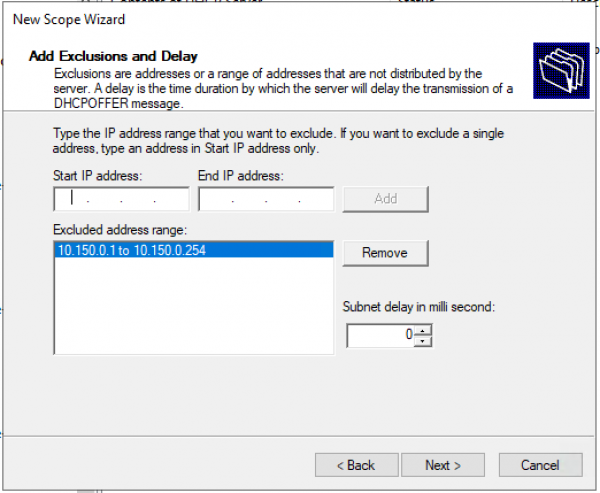
Kivételek hozzáadása. A kivételi tartománynak teljesen meg kell egyeznie a tartomány tartományával.
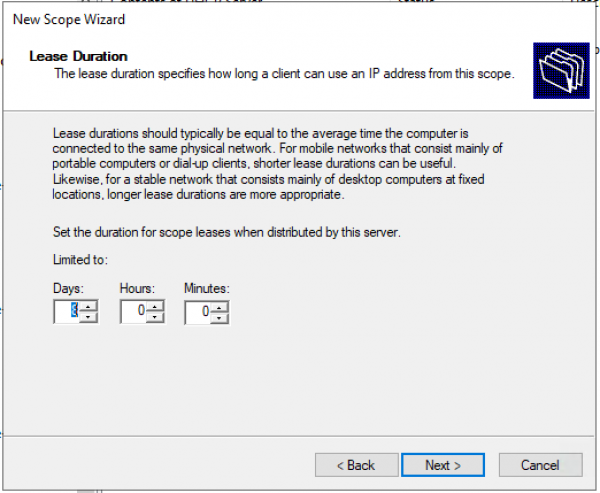
Kölcsönzési idő. „Tovább >”
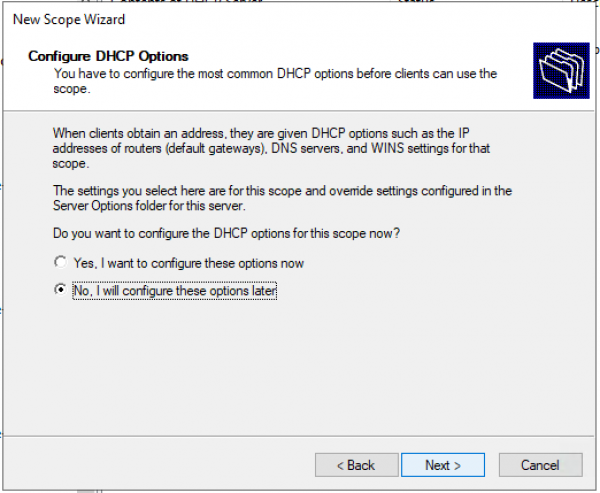
Kérdés: Most beállítja a DHCP opciókat (DNS, WINS, Gateway, Domain), vagy később? A gyorsabb válasz az, ha nemet mond, és később manuálisan aktiválja a tartományt. Vagy végigmehet anélkül, hogy bármilyen információt kitöltene, és a varázsló végén aktiválhatja a tartományt.
Megerősítjük, hogy az opciók nincsenek beállítva, a tartomány nincs aktiválva. „Befejezés”
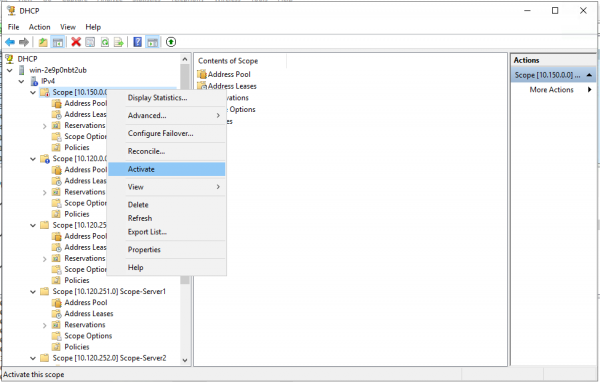
Manuálisan aktiváljuk a tartományt. — Kiválasztjuk a Scope-t, és a helyi menüben – kiválasztjuk az „Aktiválás” lehetőséget.
Tartomány létrehozása felhasználók/szerverek számára.
Új tartomány létrehozása.
Tartomány létrehozó varázsló. „Tovább >”
A tartomány nevét és leírását (Description) állítjuk be.
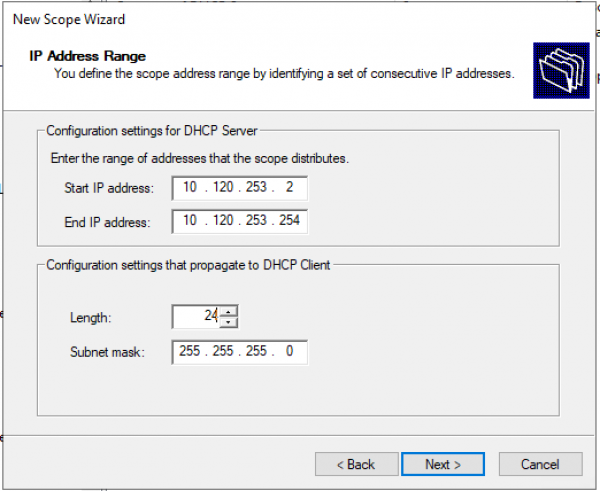
Beállítjuk a Loopback IP címek tartományát és a tartomány maszkolását.
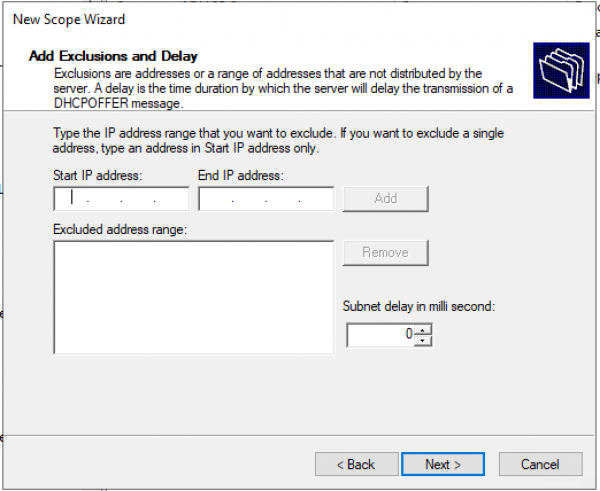
Kivételek hozzáadása. (Alapértelmezés szerint nem szükséges kivétel) „Tovább >”
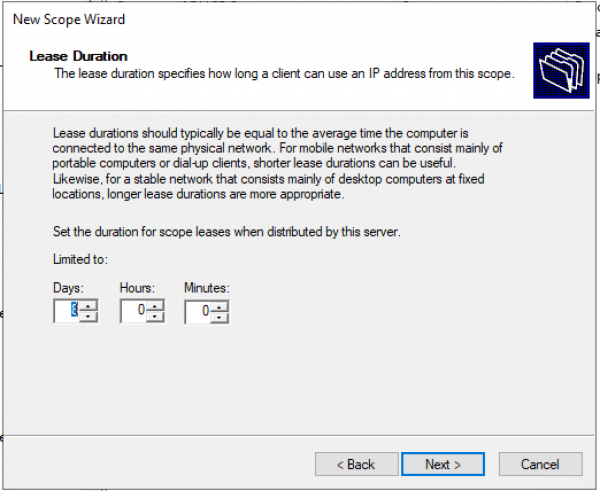
Kölcsönzési idő. „Tovább >”
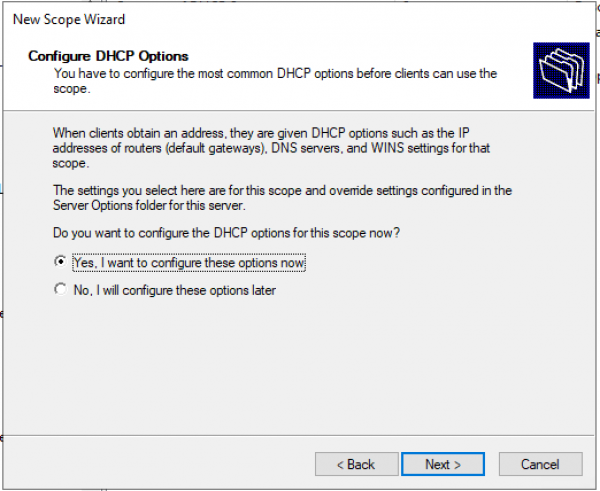
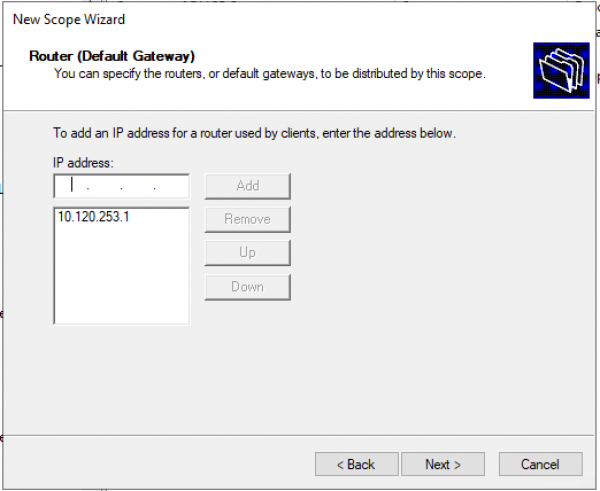
Kérdés: Most beállítja a DHCP opciókat (DNS, WINS, Gateway, Domain), vagy később? Igen, beállítjuk most.
A alapértelmezett átjáró címének beállítása.
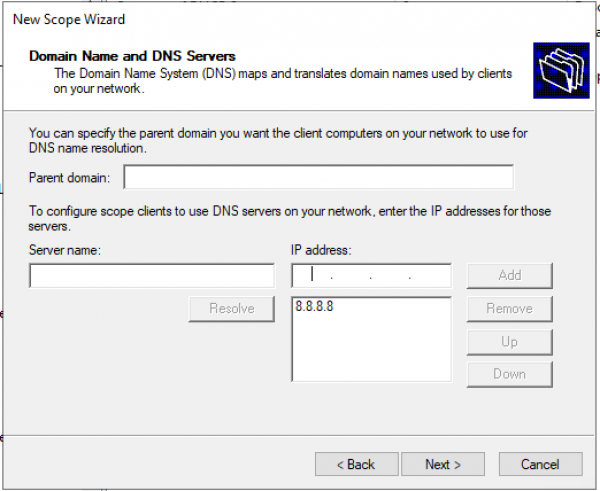
A domain és a DNS szerverek címeinek beállítása.
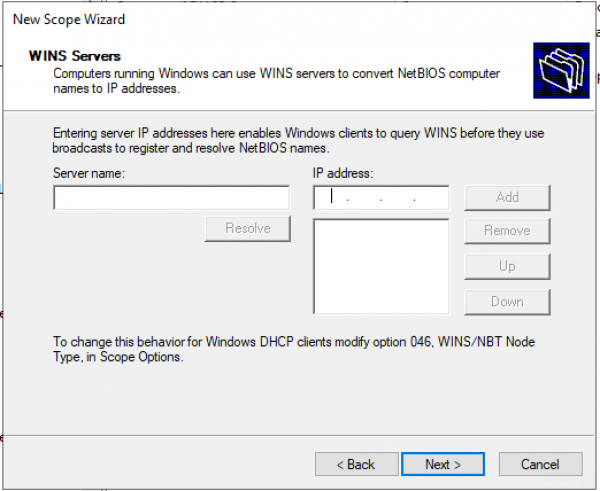
A WINS szerverek IP címeinek beállítása.
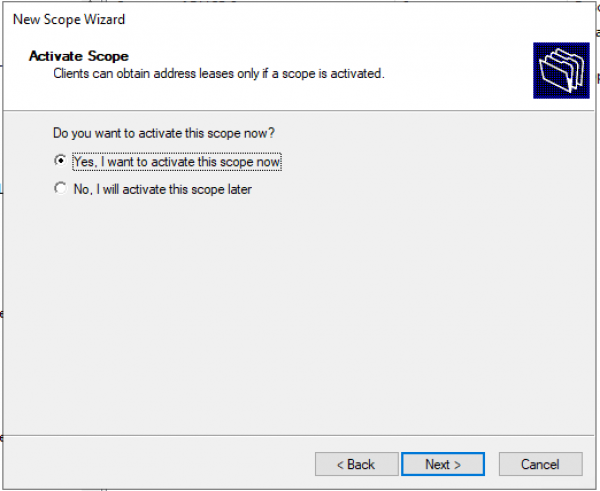
A Scope aktiválása.
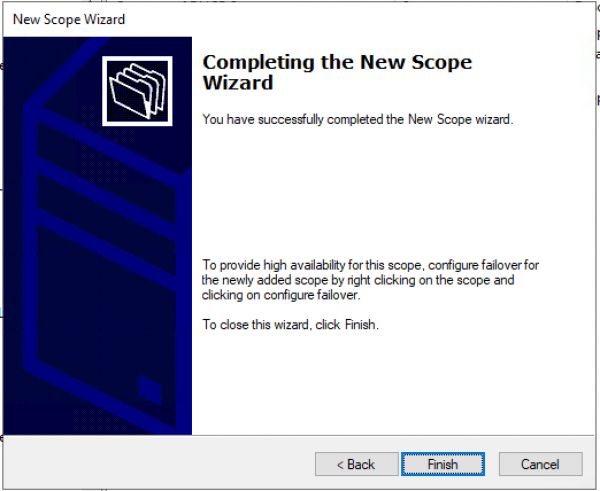
A tartomány beállítva. „Befejezés”
Zárás
A Windows Server 2016/2019 használata csökkenti a DHCP szerver beállításának bonyolultságát VXLAN gyár számára (vagy bármilyen más gyár számára). (Nincs szükség az IT szakembereknek speciális csomagok továbbítására: Network/Agent Circuit ID a szűrők megadásához.)
Működni fog a Windows Server 2012 konfiguráció új 2016/2019-es szervereken – igen, működni fog.
Ebben a dokumentumban hivatkozások találhatóak 2 verzióra: 7.X és 9.3. Ez azért van, mert a 7.0(3)I7(7) verzió – Cisco javasolt kiadása, míg a 9.3 – a leginnovatívabb (többek között a Multicast VXLAN Multisite támogatásával).
Irodalomjegyzék
Forrás: habr.com
