

Július 4-én egy nagy . Ma közzétesszük Andrej Novikov, a Qualys előadásának átiratát. Elmondja, milyen lépéseket kell megtenni a sebezhetőségkezelési munkafolyamat felépítéséhez. Spoiler: a szkenneléshez csak az út fele fele érkezünk el.
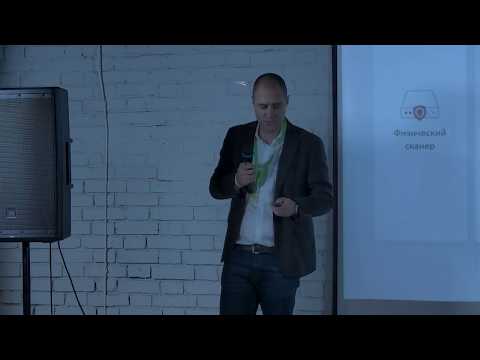
1. lépés: Határozza meg a sebezhetőségek kezelésének folyamatának érettségi szintjét
Az első lépés megérteni, hogy a szervezete milyen érettségi szinten áll a sebezhetőségek kezelése szempontjából. Csak ezt követően tudja meghatározni, merre kell haladnia és milyen lépéseket kell tennie. Mielőtt belekezdene a szkennelésbe és egyéb tevékenységekbe, a szervezeteknek belső munkát kell végezniük, és meg kell érteniük, hogyan működnek a jelenlegi folyamataik az IT és az információbiztonság szempontjából.
Próbáljon meg válaszolni az alapvető kérdésekre:
- van-e folyamatuk az eszközök leltározására és osztályozására;
- milyen rendszerességgel szkennelik az IT-infrastruktúrát, és hogy az egész infrastruktúra bele van-e vonva, látja-e az összképet;
- figyelik-e az IT-erőforrásaikat;
- bevezettek-e valamilyen KPI-t a folyamataikba, és hogyan értik, hogy azok teljesülnek;
- dokumentálták-e ezeket a folyamatokat.
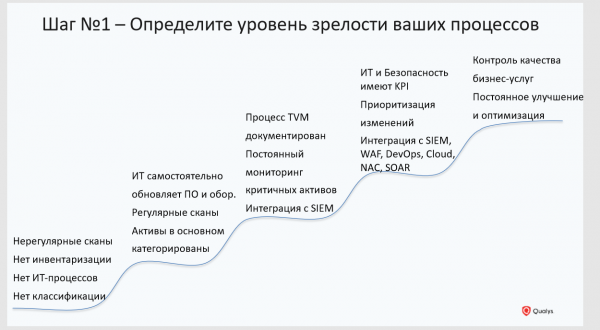
2. lépés: Biztosítsa az infrastruktúra teljes lefedettségét
Nem védheti meg azt, amiről nem tud. Ha nincs teljes képe arról, hogy miből áll az IT-infrastruktúrája, nem tudja megvédeni. A modern infrastruktúra összetett és mennyiségileg, valamint minőségileg folyamatosan változik.
Most az IT-infrastruktúra nemcsak a klasszikus technológiák (munkaállomások, szerverek, virtuális gépek), hanem viszonylag új - konténerek, mikroszervizek is. Az információbiztonsági szolgáltatás mindenáron elkerüli az utóbbiakat, mivel rendkívül nehéz velük dolgozni a meglévő eszközkészlettel, amely elsősorban szkennerből áll. A probléma az, hogy bármelyik szkenner nem képes lefedni az egész infrastruktúrát. Ahhoz, hogy a szkenner hozzáférjen bármelyik csomóponthoz az infrastruktúrában, több tényezőnek egyszerre meg kell felelnie. Az aktívnak a szervezet peremén belül kell lennie a szkennelés időpontjában. A szkennernek hálózati hozzáféréssel kell rendelkeznie az aktív eszközök, azok fiókjaihoz, hogy teljeskörű információt gyűjthessen.
Statisztikáink szerint, amikor közepes vagy nagy szervezetekről van szó, az infrastruktúra körülbelül 15–20%-a nem kerül lefedésre a szkenner által valamilyen okból: az aktív eszköz elhagyta a peremet vagy egyáltalán nem jelenik meg az irodában. Például egy távmunkás alkalmazott laptopja, amely hozzáférést kap a vállalati hálózathoz, vagy az aktív eszköz külső felhőszolgáltatásokban található, mint például az Amazon. A szkenner valószínűleg semmit nem fog tudni ezekről az aktív eszközökről, mivel azok a látószögén kívül esnek.
Az egész infrastruktúra lefedéséhez nemcsak szkennerekre, hanem egy egész szenzorkészletre is szükség van, beleértve a forgalom passzív lehallgatásának technológiáit az új eszközök észlelésére az infrastruktúrájában, az ügynöki módszert az adatok gyűjtésére, amely lehetővé teszi a valós idejű adatgyűjtést, a szkennelés szükségessége nélkül, fiókadatait megosztása nélkül.
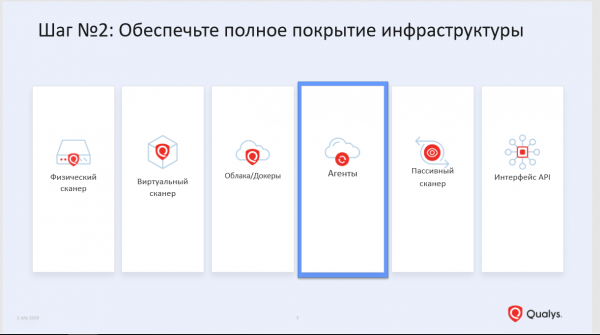
3. lépés: Kategorizálja az aktív eszközöket
Nem minden aktív eszköz egyformán fontos. Meg kell határozni, hogy mely aktív eszközök fontosak, és melyek nem, ez az Ön feladata. Egyetlen eszköz, például a szkenner, nem fogja megcsinálni ezt helyette. Ideális esetben az információbiztonsági, IT és üzleti szakemberek együtt elemzik az infrastruktúrát, hogy kiemeljék az üzletileg kritikus rendszereket. Számukra meg kell határozni a megengedett metrikákat az elérhetőség, integritás, adatvédelem, RTO/RPO stb. tekintetében.
Ez segíteni fog a prioritások meghatározásában a sebezhetőségek kezelésének folyamatában. Amikor a szakemberi csapatunk sebezhetőségekről kap adatokat, az nem lesz egy végtelen lista ezernyi sebezhetőséggel az egész infrastruktúrában, hanem részletes információ a rendszerek kritikalitásának figyelembevételével.
4. lépés: Végezzen infrastruktúraértékelést
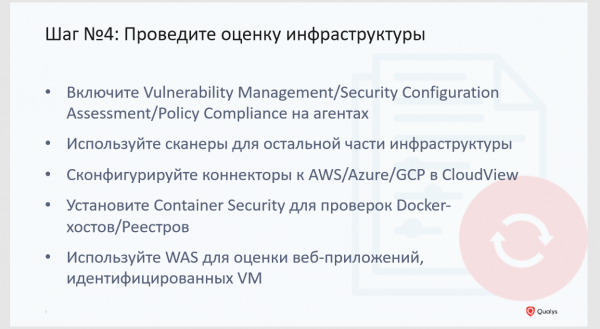
És csak a negyedik lépésben térünk át az infrastruktúra sebezhetőségeinek értékelésére. Javasoljuk, hogy ezen a ponton ne csak a szoftverek sebezhetőségeire figyeljen, hanem a konfigurációs hibákra is, amelyek szintén sebezhetőségek lehetnek. Itt az ügynöki módszert javasoljuk az információgyűjtéshez. A biztonsági perem értékelésére a szkenner használata szükséges és ajánlott. Ha felhőszolgáltatók erőforrásait használja, ott is információt kell gyűjteni az eszközökről és konfigurációkról. Külön figyelmet fordítson a Docker-konténerek használatával rendelkező infrastruktúrák sebezhetőségeinek elemzésére.
5. lépés: Állítsa be a jelentéskészítést
Ez a sebezhetőségek kezelésének egyik fontos eleme.
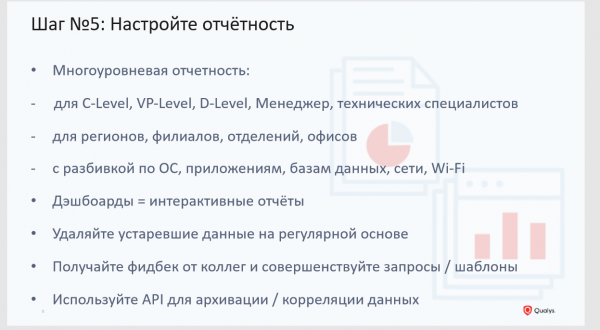
Az első pont: senki sem foglalkozik többoldalas jelentésekkel, amelyek rendezetlen sebezhetőségi listát és azok megszüntetésére vonatkozó leírást tartalmaznak. Először is kommunikálnia kell a kollégákkal, hogy kiderítse, mi legyen a jelentésben és hogyan lesz kényelmes számukra az adatok megkapása. Például egy adminisztrátornak nem szükséges részletes leírás a sebezhetőségről, csak az információ a javításról és annak hivatkozása. Egy másik szakembernek csak a hálózati infrastruktúrában talált sebezhetőségek fontosak.
A második pont: a jelentéskészítés alatt nemcsak papíralapú jelentéseket értek. Ez egy elavult információszerzési forma és statikus történet. Az ember megkapja a jelentést, és nem tudja befolyásolni, hogyan jelenjenek meg az adatok a jelentésben. Ahhoz, hogy a szükséges formátumban kapjon jelentést, az IT szakembernek kapcsolatba kell lépnie a biztonsági szakemberrel, és kérnie kell, hogy alakítsa át a jelentést. Az idő múlik, új sebezhetőségek jelennek meg. Ahelyett, hogy a jelentéseket egyik osztálytól a másikig továbbítanák, mindkét terület szakembereinek lehetőséget kell adniuk arra, hogy online figyelhessék az adatokat és láthassanak egy és ugyanolyan képet. Ezért a platformunkon dinamikus jelentéseket használunk testreszabható irányítópultok formájában.
6. lépés: Prioritások felállítása
Itt a következőket lehet tenni:
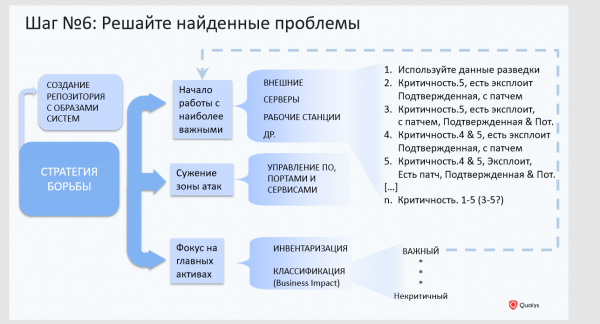
1. Készítsen egy tárolót a rendszerek arany példányaival. Dolgozzon az arany példányokkal, és folyamatosan ellenőrizze őket sebezhetőségeik és konfigurációik helyessége szempontjából. Ezt ügynökök segítségével lehet megtenni, amelyek automatikusan értesítik az új eszköz megjelenéséről és biztosítják a sebezhetőségeivel kapcsolatos információt.
2. Koncentráljon azokra az eszközökre, amelyek kritikusak az üzlet számára. Egyetlen szervezet a világon sem képes a sebezhetőségeket egy lépésben felszámolni. A sebezhetőségek felszámolása hosszadalmas és sokszor megterhelő folyamat.
3. Csökkentse a támadási felületet. Tisztítsa meg az infrastruktúráját a nem szükséges szoftverektől és szolgáltatásoktól, zárja le a felesleges portokat. Nemrégiben volt egy esetünk egy céggel, ahol 40 ezer eszközön körülbelül 100 ezer sebezhetőséget találtunk, amelyek egy régi Mozilla böngésző verzióval voltak összefüggésben. Később kiderült, hogy a Mozilla több éve a gold image-ban volt, senki sem használta, de rengeteg sebezhetőség forrása volt. Amikor eltávolították a böngészőt a számítógépekről (még néhány szerveren is rajta volt), ezek a tízezernyi sebezhetőség eltűnt.
4. Rangsorolja a sebezhetőségeket a fenyegetés-értelmezés (threat intelligence) alapján. Vegye figyelembe nemcsak a sebezhetőség kritikus voltát, hanem a nyilvános exploit, malware, patch, valamint a sebezhetőségvel rendelkező rendszerhez való külső hozzáférés meglétét is. Értékelje a sebezhetőség hatását a kritikus üzleti rendszerekre: okozhat-e adatvesztést, leállást stb.
7. lépés: Állapodjon meg a KPI-kban
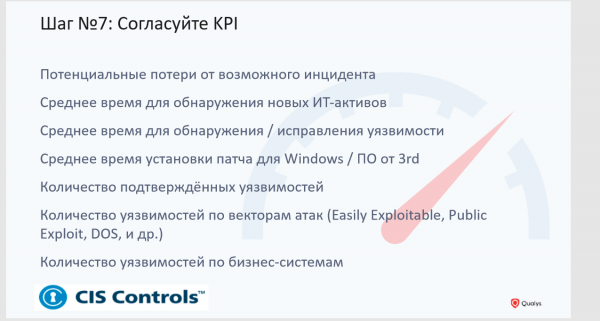
Ne csak azért szkenneljen, hogy szkenneljen. Ha a felfedezett sebezhetőségekkel semmi sem történik, akkor a szkennelés haszontalan műveletté válik. Ahhoz, hogy a sebezhetőségekkel kapcsolatos munka ne pusztán formalitássá váljon, gondolja át, hogyan fogja értékelni annak eredményeit. Az IT-nek és a biztonságnak meg kell állapodnia abban, hogy miként épül fel a sebezhetőségek felszámolására irányuló munka, milyen gyakran fognak szkennelni, telepíteni a javításokat stb.
A dián példákat lát a lehetséges KPI-król. Van egy kiterjesztett lista is, amelyet ügyfeleinknek ajánlunk. Ha érdekel, szívesen megosztom Önnel ezt az információt.
8. lépés: Automatizáljon
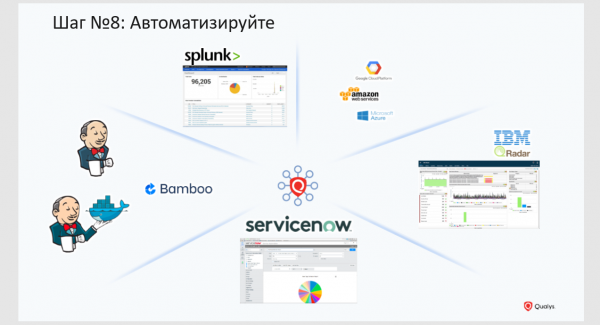
Ismét visszatérek a szkenneléshez. A Qualysnál úgy gondoljuk, hogy a szkennelés a legkevésbé fontos dolog, ami manapság a sebezhetőségkezelési folyamatban lehet, és hogy először is maximálisan automatizálni kell, hogy szakember bevonása nélkül végezhesse. Ma már sok olyan eszköz létezik, amely lehetővé teszi ezt. Elég, ha nyílt API-val és a szükséges számú csatlakozással rendelkeznek.
Egy példa, amit mindig szeretek említeni, a DevOps. Ha ide egy sebezhetőségi szkennert illesztesz be, akkor egyszerűen elfelejtheted a DevOpsot. A régi technológiákkal, mint amilyen a klasszikus szkenner, egyszerűen nem fogják engedni, hogy részt vegyél ezekben a folyamatokban. A fejlesztők nem fognak várni arra, hogy átvizsgáld és átadd nekik a sokoldalas, kényelmetlen jelentést. A fejlesztők azt várják, hogy a sebezhetőségekkel kapcsolatos információk bugok formájában kerüljenek be a kódgyűjtő rendszereikbe. A biztonságnak zökkenőmentesen be kell épülnie ezekbe a folyamatokba, és pusztán egy funkcióvá kell válnia, amelyet automatikusan hív a rendszer, amelyet a fejlesztőid használnak.
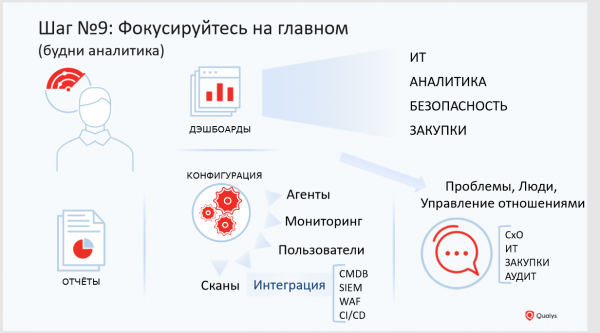
9. lépés: Koncentrálj a lényegre
Fókuszálj arra, ami valódi hasznot hoz a céged számára. A szkennelések automatikusak lehetnek, a jelentések is automatikusan küldhetők.
Fókuszálj a folyamatok javítására, hogy azok rugalmasabbak és kényelmesebbek legyenek minden résztvevő számára. Fókuszálj arra, hogy a biztonság be legyen építve az összes szerződésbe a partnereiddel, akik például webalkalmazásokat fejlesztenek számodra.
Ha további részletes információra van szükséged arról, hogyan lehet kialakítani egy sebezhetőségkezelési folyamatot a cégben, keress meg engem és kollégáimat. Örömmel segítünk.
Forrás: habr.com
