

Kezdő pentesteszközök: bemutatjuk a legfontosabb eszközök rövid áttekintését, amelyek hasznosak lehetnek a belső hálózat pentestelésekor. Ezeket az eszközöket már széles körben használják a szakértők, ezért hasznos tudni a képességeikről és tökéletesen elsajátítani őket.
Tartalom:
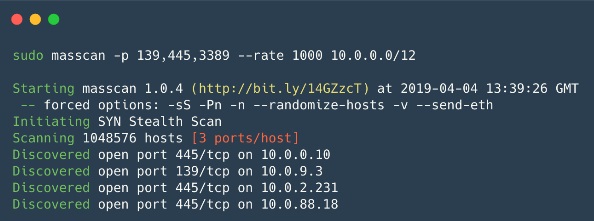
Nmap
– nyílt forráskódú hálózati szkenner, amely az egyik legnépszerűbb eszköz a biztonsági szakemberek és rendszergazdák körében. Elsősorban portok szkennelésére használják, de emellett rengeteg hasznos funkciót kínál, ami lényegében Nmap-ot egy szuper kombinátorá teszi a hálózatok kutatásához. szuperkombájn hálózatok kutatásához.
Az Nmap nemcsak az nyitott/zárt portok ellenőrzésére képes, hanem képes azonosítani az adott porton figyelő szolgáltatást és annak verzióját is, és néha segít meghatározni az operációs rendszert is. Az Nmap támogatja a szkripteket a szkenneléshez (NSE - Nmap Scripting Engine). Szkriptek használatával ellenőrizhetők a különféle szolgáltatások sebezhetőségei (ha persze van kész szkript, vagy mindig írhatunk sajátot), vagy jelszavakat lehet bruteforce-olni különböző szolgáltatásoktól.
Így az Nmap lehetővé teszi a részletes hálózati térkép elkészítését, hogy a lehető legtöbb információt kapjuk a hálózaton futó szolgáltatásokról, valamint megelőző jelleggel ellenőrizhetjük egyes sebezhetőségeket. Az Nmap rugalmas szkennelési beállításokkal rendelkezik, beállítható a szkennelés sebessége, a szálak száma, a szkennelési csoportok száma stb.
Kis hálózatok szkennelésére alkalmas és elengedhetetlen az egyes hosztok célzott szkenneléséhez.
Előnyök:
- Gyorsan működik kis tartományú hosztokkal;
- Beállítások rugalmassága - kombinálhatjuk a lehetőségeket úgy, hogy a lehető legtöbb információt kapjuk elfogadható időn belül;
- Párhuzamos szkennelés - a célzott hosztok listáját csoportokra osztják, majd minden csoportot sorban szkennelnek, a csoporton belül párhuzamos szkennelést alkalmazva. A csoportokra való bontás egy kis hátrányt jelent (lásd alább);
- Előre definiált szkriptnézetek különböző feladatokhoz - nem kell sok időt eltölteni a konkrét szkriptek kiválasztásával, hanem megadhatjuk a szkriptek csoportjait;
- Az eredmények kimenete - 5 különböző formátumban, beleértve az XML-t, amelyet más eszközökbe is importálhatunk;
Hátrányok:
- A hoszcsoportok szkennelése – egy host információja nem érhető el, amíg a teljes csoport szkennelése le nem zárul. Ez a csoport maximális méretének és a válaszra várakozási időszak maximális időintervallumának beállításával orvosolható, mielőtt megállítanánk a próbálkozásokat vagy újabbakat tennénk;
- A szkennelés során az Nmap SYN csomagokat küld a célportokra, és vár bármilyen válaszcsomagra vagy időtúllépésre, ha válasz nem érkezik. Ez negatívan befolyásolja a szkenner teljesítményét, összehasonlítva az aszinkron szkennerekkel (például zmap vagy masscan);
- Nagy hálózatok szkennelésénél, ha a szkennelést gyorsító flag-eket használunk (—min-rate, —min-parallelism), a false-negative eredmények előfordulhatnak, ami miatt nyitott portokat hagyhatunk ki egy hoston. Ezen opciók használatát óvatosan kell végezni, figyelembe véve, hogy a nagy packet-rate akaratlan DoS-t okozhat.
Zmap
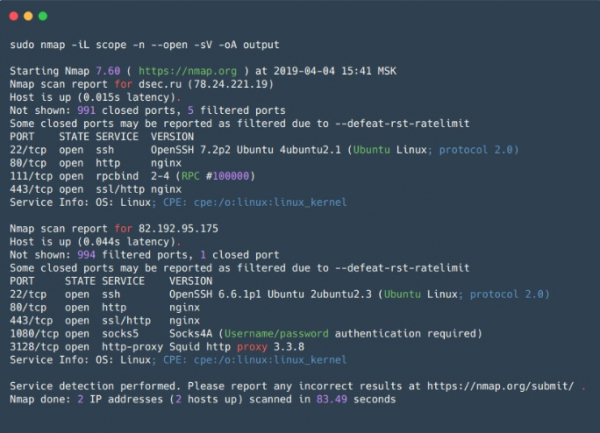
(ne keverjük össze a ZenMap-pel) – szintén nyílt forráskódú szkenner, amely a Nmap gyorsabb alternatívájaként készült.
Az nmap-től eltérően a Zmap, amikor SYN csomagokat küld, nem várja meg a válasz érkezését, hanem folytatja a szkennelést, párhuzamosan várva a válaszokat az összes hosztól, így gyakorlatilag nem tartja fenn a kapcsolat állapotát. Amikor a válasz a SYN csomagra érkezik, a Zmap a csomag tartalmából megérti, hogy melyik port és melyik hoszton volt nyitva. Ezen kívül a Zmap csak egyetlen SYN csomagot küld a szkennelt portra. Lehetséges a PF_RING használata nagyobb hálózatok gyorsabb szkennelésére, ha véletlenül van egy 10 gigabites interfész és kompatibilis hálózati kártya a kezünkben.
Előnyök:
- A szkennelési sebesség;
- A Zmap Ethernet kereteket generál a TCP/IP rendszerstack megkerülésével;
- A PF_RING használatának lehetősége;
- A ZMap véletlenszerűsíti a célokat a terhelés egyenletes eloszlása érdekében a szkennelt oldalon;
- A ZGrab integrálásának lehetősége (eszköz az L7 alkalmazási szintű szolgáltatások információinak gyűjtésére).
Hátrányok:
- Hálózati eszközök leállásához vezethet, például elronthatja az átjáró útválasztókat, annak ellenére, hogy a terhelés elosztott, mivel az összes csomag egy útválasztón halad át.
Masscan
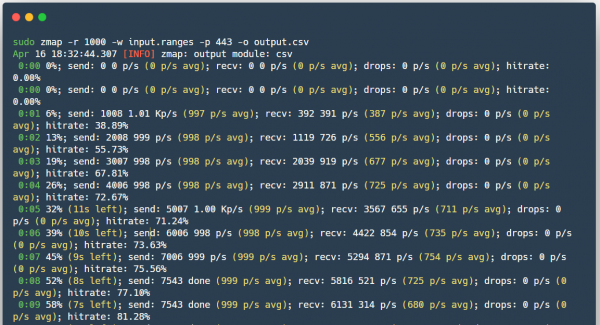
— meglepő, de ez is egy nyílt forráskódú szkenner, amelyet egyetlen céllal fejlesztettek — az internet gyorsabb szkennelése érdekében (kevesebb, mint 6 perc alatt, körülbelül 10 millió csomag/másodperces sebességgel). Alapvetően majdnem ugyanúgy működik, mint a Zmap, csak még gyorsabban.
Előnyök:
- A szintaxis hasonló az Nmaphoz, és a program támogat néhány, az Nmap-val kompatibilis opciót;
- A sebessége — az egyik leggyorsabb aszinkron szkenner.
- Rugalmas szkennelési mechanizmus — a megszakított szkennelés folytatásának lehetősége, terhelés elosztása több eszköz között (mint a Zmap esetében).
Hátrányok:
- Hasonlóan a Zmap-hez, a hálózatra gyakorolt terhelés rendkívül magas, ami DoS-hoz vezethet;
- Alapértelmezés szerint nincs lehetőség a L7 alkalmazási szintű szkennelésére;
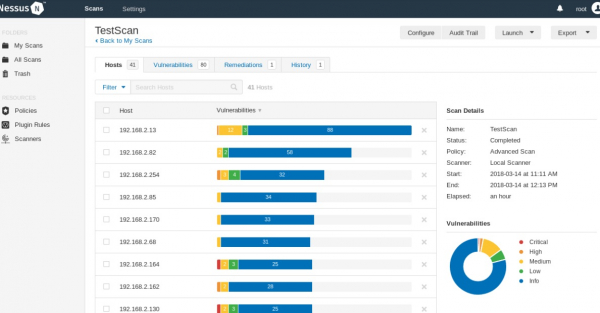
Nessus
— egy szkenner a rendszerszintű ismert sebezhetőségek ellenőrzésének és felfedezésének automatizálására. A forráskód zárt, létezik egy ingyenes Nessus Home verzió, amely lehetővé teszi 16 IP-cím szkennelését ugyanazzal a sebességgel és részletes elemzéssel, mint a fizetős verzió.
Képes meghatározni a szolgáltatások vagy szerverek sebezhető verzióit, felfedezni a rendszerkonfigurációs hibáit, és bruteforce jelszólistákat futtatni. Használható a szolgáltatások (például e-mail, frissítések stb.) beállításainak helyességének ellenőrzésére, valamint PCI DSS auditok előkészítésekor. Ezen kívül a Nessus lehetővé teszi a gazdagép hitelesítő adatait (SSH vagy domainekben lévő fiókok az Active Directory-ban) megadni, így a szkenner hozzáfér a gazdagéphez, és közvetlenül rajta hajtja végre a vizsgálatokat, ezt az opciót credential scan-nek nevezzük. Hasznos azoknak a cégeknek, akik saját hálózataik auditálását végzik.
Előnyök:
- Külön szkriptek minden sebezhetőséghez, amelyeket folyamatosan frissítenek;
- Az eredmények kimenete — egyszerű szöveg, XML, HTML és LaTeX;
- A Nessus API — lehetővé teszi a szkennelési folyamatok automatizálását és az eredmények megszerzését;
- Credential Scan, Windows vagy Linux hitelesítő adatokkal használható frissítések vagy más sebezhetőségek ellenőrzésére;
- Lehetőség saját beágyazott biztonsági modulok írására — a szkenner saját NASL (Nessus Attack Scripting Language) szkriptnyelvet használ;
- Időpontot állíthat be a helyi hálózat rendszeres szkennelésére — ennek köszönhetően az Információbiztonsági Szolgáltatás naprakész lesz a biztonsági konfiguráció változásairól, új gazdagépek megjelenéséről és a bruteforce jelszavak vagy alapértelmezett jelszavak használatáról.
Hátrányok:
- A működő rendszerekben előfordulhatnak zavarok - a safe checks opció kikapcsolt állapotában óvatosan kell eljárni;
- A kereskedelmi használatra engedélyezett verzió nem ingyenes.
Net-Creds
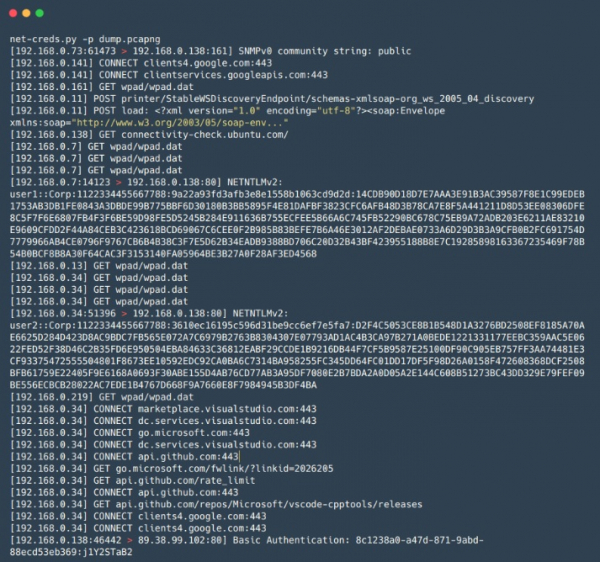
— egy Python nyelvű eszköz jelszavak és hashek, valamint más információk, például meglátogatott URL-ek, letöltött fájlok és egyéb adatok gyűjtésére, akár valós időben, MiTM-támadások során, akár előzetesen mentett PCAP-fájlokból. Alkalmas nagy mennyiségű forgalom gyors és felületes elemzésére, például hálózati MiTM-támadások során, amikor az idő korlátozott, és a Wireshark segítségével végzett manuális elemzés sok időt igényel.
Előnyök:
- A szolgáltatások azonosítása a csomagok elemzésén alapul, nem pedig a használt port számának meghatározásával;
- Könnyen használható;
- Széleskörűen kinyerhető adatok - beleértve az FTP, POP, IMAP, SMTP bejelentkezési adatokat és jelszavakat, NTLMv1/v2 protokollokat, valamint HTTP-kérésekből származó információkat, például bejelentkezési űrlapokat és basic authot;
network-miner
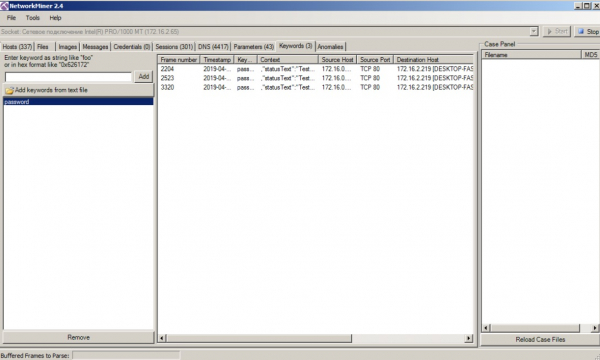
— a Net-Creds működési elvéhez hasonló eszköz, de nagyobb funkcionalitással bír, például fájlok kinyerését teszi lehetővé SMB protokollokon keresztül. Akárcsak a Net-Creds, kényelmes nagy mennyiségű forgalom gyors elemzésére. Emellett kényelmes grafikus felhasználói felülettel rendelkezik.
Előnyök:
- Grafikus felhasználói felület;
- Adatok vizualizálása és csoportokba sorolása - megkönnyíti a forgalom elemzését és gyorsítja azt.
Hátrányok:
- A bemutató verzió bizonyos funkciói korlátozottak.
mitm6
— eszköz IPv6 elleni támadások végrehajtására (SLAAC-támadás). Az IPv6 prioritást élvez a Windows operációs rendszerekben (általában más operációs rendszerekben is), és az alapértelmezett konfigurációban az IPv6 interfész be van kapcsolva, ami lehetővé teszi a támadó számára, hogy a célzott áldozat DNS-szerverét beállítsa Router Advertisement csomagokkal, majd a támadó lehetőséget kap arra, hogy megváltoztassa az áldozat DNS-ét. Kiválóan alkalmas Relay-támadás végrehajtására az ntlmrelayx segédeszközzel, amely lehetővé teszi Windows-hálózatok sikeres támadását.
Előnyök:
- Nagyszerűen működik sok hálózatban, éppen a Windows-hostok és hálózatok alapértelmezett konfigurációja miatt;
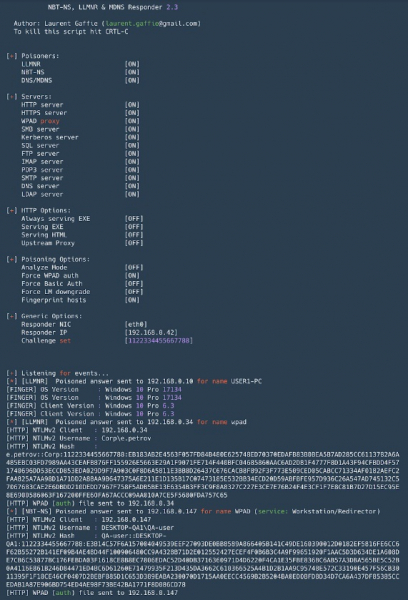
Responder
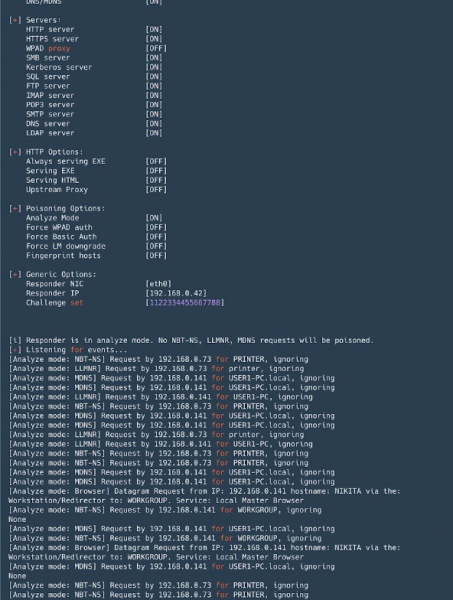
— eszköz a névkibővítő széleskörű protokollok (LLMNR, NetBIOS, MDNS) átírásához. Pótolhatatlan eszköz az Active Directory hálózatokban. A spoofing mellett képes az NTLM-hitelesítés elfogására is, emellett egy információgyűjtő és NTLM-Relay támadások végrehajtására alkalmas eszközcsomagot is tartalmaz.
Előnyök:
- Alapértelmezés szerint több NTLM-hitelesítést támogató szervert indít el: SMB, MSSQL, HTTP, HTTPS, LDAP, FTP, POP3, IMAP, SMTP;
- Lehetővé teszi a DNS manipulálását MITM-támadások (ARP-spoofing stb.) esetén;
- Azonosítója a széleskörűen megfogalmazott kérésekhez érkező hosztok számára;
- Elemző mód — passzív megfigyelés a kérések során;
- Az NTLM-hitelesítés során elfogott hash-k formátuma kompatibilis a John the Ripper és a Hashcat programokkal.
Hátrányok:
- Windows alatt a 445-ös port (SMB) bekötése némi nehézséget okoz (a megfelelő szolgáltatások leállítása és újraindítása szükséges);
Evil_Foca
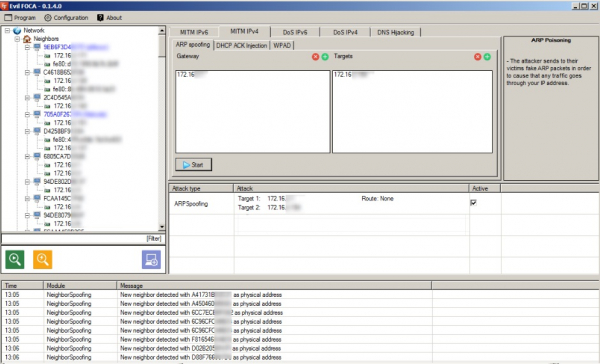
— eszköz különböző hálózati támadások ellenőrzésére IPv4 és IPv6 hálózatokban. Ellenőrzi a helyi hálózatot, és azonosítja az eszközöket, routereket és azok hálózati interfészeit, majd különféle támadásokat végezhet a hálózat tagjain.
Előnyök:
- Kényelmes MITM támadások lebonyolításához (ARP spoofing, DHCP ACK injekció, SLAAC támadás, DHCP spoofing);
- DoS-támadások végezhetők — ARP spoofing ív az IPv4 hálózatokhoz, SLAAC DoS az IPv6 hálózatokhoz;
- DNS elrablás végrehajtása lehetséges;
- Egyszerűen használható, kényelmes grafikus felület.
Hátrányok:
- Csak Windows alatt működik.
Bettercap
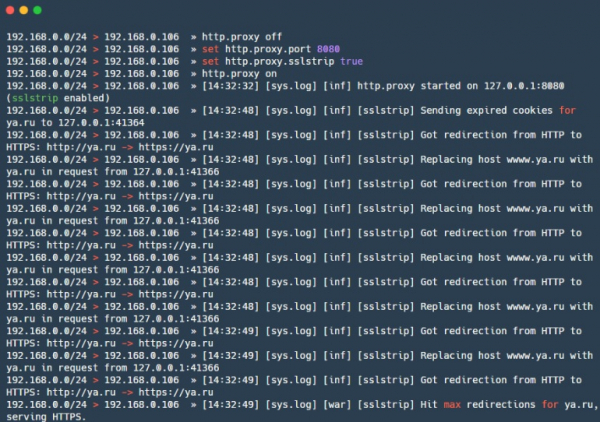
— erőteljes keretrendszer a hálózatok elemzésére és támadására, beleértve a vezeték nélküli hálózatok, BLE (bluetooth low energy) és akár a MouseJack támadásokat is vezeték nélküli HID eszközök ellen. Továbbá, tartalmazza a forgalomból származó információk gyűjtésére szolgáló funkciót (hasonló a net-creds-hez). Összességében egy svájci bicska (all in one). Most már rendelkezik .
Előnyök:
- Hitelesítő adatok sniffere — lehetővé teszi a meglátogatott URL-ek és HTTPS hosztok, HTTP-azonosítás, a különböző protokollok által biztosított hitelesítési adatok elfogását;
- Sok beépített MITM-támadás;
- Moduláris HTTP(S) átlátszó proxy — lehetővé teszi a forgalom kezelését az igények szerint;
- Beépített HTTP szerver;
- Caplet-támogatás — olyan fájlok, amelyek lehetővé teszik bonyolult és automatizált támadások leírását script nyelven.
Hátrányok:
- Néhány modul — például a ble.enum — részben nem támogatott macOS és Windows rendszeren, egyesek csak Linuxra készültek — packet.proxy.
gateway_finder
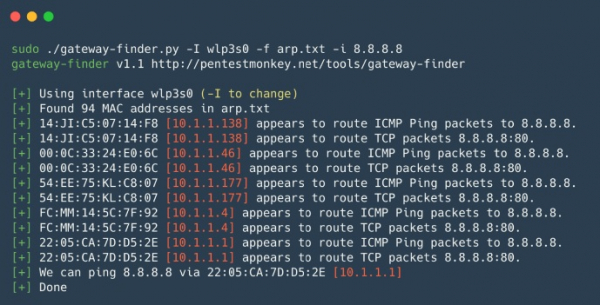
— Python script, amely segít azonosítani a lehetséges gateway-eket a hálózatban. Kényelmes a szegmentáció ellenőrzésére vagy olyan hosztok keresésére, amelyek képesek irányítani a szükséges alhálózatra vagy az Internetre. Alkalmas belső pentestekhez, amikor gyorsan kell ellenőrizni az engedély nélküli útvonalak vagy más belső helyi hálózatokhoz vezető útvonalak jelenlétét.
Előnyök:
- Könnyen használható és testreszabható.
mitmproxy
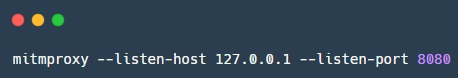
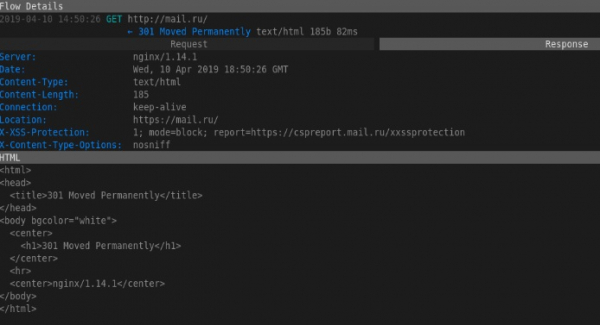
— nyílt forráskódú eszköz SSL/TLS védett forgalom elemzésére. A mitmproxy képes az SSL/TLS védett forgalom elfogására és módosítására, természetesen néhány korlátozás mellett; az eszköz nem hajt végre SSL/TLS dekódolási támadásokat. Akkor használják, amikor szükség van a SSL/TLS védett forgalom elfogására és a változások rögzítésére. A Mitmproxy-ból áll — forgalom proxizására, mitmdump — hasonló a tcpdump-ra, de HTTP(S) forgalomra vonatkozik, és mitmweb — a Mitmproxy webes felülete.
Előnyök:
- Különböző protokollokkal működik, támogatja különböző formátumok módosítását is, a HTML-től a Protobuf-ig;
- API Pythonhoz — lehetővé teszi, hogy nem szabványos feladatokhoz írhassunk szkripteket;
- Átlátszó proxiként is működhet a forgalom elfogásával.
Hátrányok:
- A dump formátuma nem kompatibilis semmivel — nehéz grep-et használni, szkripteket kell írni;
SIET
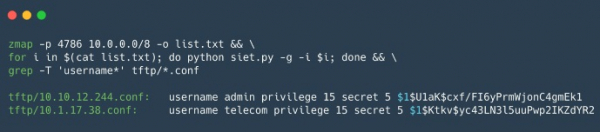
— eszköz a Cisco Smart Install protokoll lehetőségeinek kihasználására. Lehetőség van a konfiguráció megszerzésére és módosítására, valamint az eszköz feletti kontroll megszerzésére. Ha sikerült megszerezni a Cisco eszköz konfigurációját, akkor azt a következővel ellenőrizhetjük: , ez az eszköz hasznos a Cisco eszközök konfigurációjának biztonsági elemzésében.
Előnyök:
A Cisco Smart Install protokoll használata lehetővé teszi:
- Megváltoztatni a TFTP szerver címét az ügyféleszközön egy torzított TCP csomag küldésével;
- Másolni az eszköz konfigurációs fájlját;
- Kicserélni az eszköz konfigurációját, például új felhasználó hozzáadásával;
- Frissíteni az eszköz iOS képét;
- Tetszőleges parancsokat végrehajtani az eszközön. Ez egy új funkció, amely csak a 3.6.0E és 15.2 (2) E iOS verziókban működik;
Hátrányok:
- Csak egy korlátozott számú Cisco eszközzel működik, valamint szükséges egy "fehér" IP cím a válasz megszerzéséhez az eszközről, vagy egy hálózaton belül kell lenni az eszközzel;
yersinia
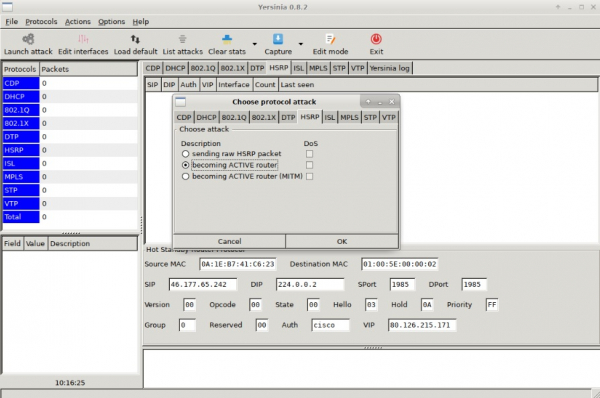
— keretrendszer L2 támadásokhoz, amelyet a különböző L2 hálózati protokollok biztonsági hiányosságainak kihasználására hoztak létre.
Előnyök:
- Lehetővé teszi támadások végrehajtását az STP, CDP, DTP, DHCP, HSRP, VTP és egyéb protokollok ellen.
Hátrányok:
- Nem a legkényelmesebb felület.
proxychains
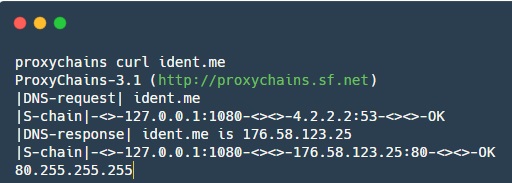
— eszköz, amely lehetővé teszi, hogy az alkalmazások forgalmát egy megadott SOCKS proxy-n keresztül irányítsuk.
Előnyök:
- Segít átirányítani néhány olyan alkalmazás forgalmát, amelyek alapértelmezés szerint nem tudnak dolgozni proxyval;
A cikkben röviden áttekintettük a belső hálózaton végzett penetrációs tesztelés fő eszközeinek előnyeit és hátrányait. Kövessék figyelemmel a frissítéseinket, a jövőben is tervezünk hasonló gyűjteményeket megosztani: Web, adatbázisok, mobilalkalmazások — ezekről is mindenképpen írni fogunk.
Ossza meg kedvenc segédprogramjait a hozzászólásokban!
Forrás: habr.com
