

Üdvözlet mindenkinek! E cikk folytatásaként szeretném részletesebben bemutatni a Sophos XG Firewall megoldás által kínált funkciókat és megismertetni a webes felületet. A kereskedelmi cikkek és dokumentumok hasznosak, de mindig érdekes, hogy néz ki a megoldás a valóságban? Hogyan van mindez kialakítva? Lássunk neki az áttekintésnek.
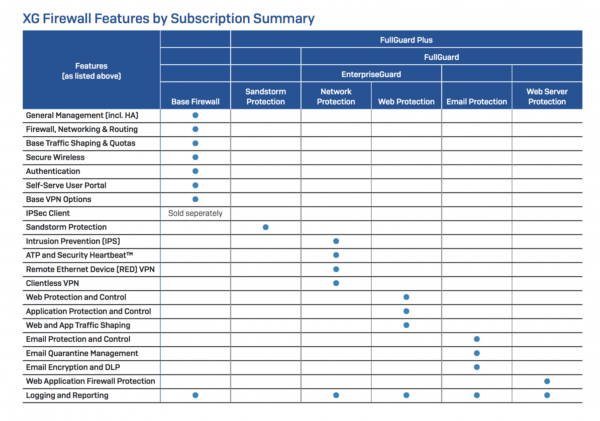
Ebben a cikkben bemutatjuk a Sophos XG Firewall első funkcióját — a „Monitoring és analitika”-t. A teljes áttekintés egy cikksorozatban fog megjelenni. A webes felület és a licencelési táblázat alapján haladunk.
Biztonsági központ
Most megnyitottuk a böngészőt és betöltöttük a következő NGFW webes felületét. Megjelenik a bejelentkezési kérdés, amelyben meg kell adnunk a felhasználónevet és a jelszót az adminisztrációs felülethez.
Beírjuk a felhasználónevet és a jelszót, amelyet az első aktiváláskor adtunk meg, és belépünk a kezelőfelületünkre. Így néz ki:
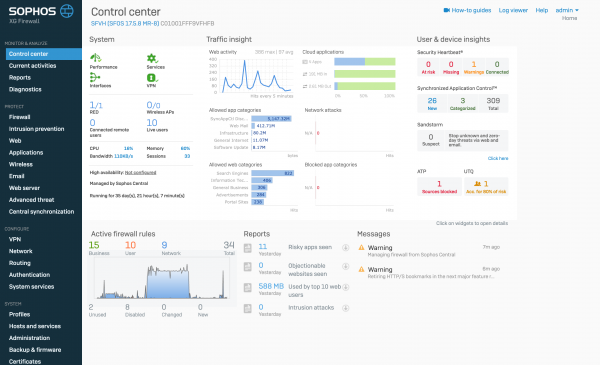
Majdnem mindegyik widget kattintható. Átnézhetjük a hibákat és megnézhetjük a részleteket.
Nézzük meg lépésről lépésre az egyes blokkokat, kezdjük a Rendszer blokkjával.
Rendszer blokk
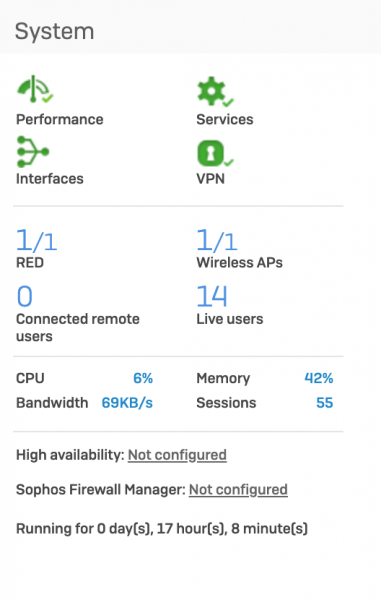
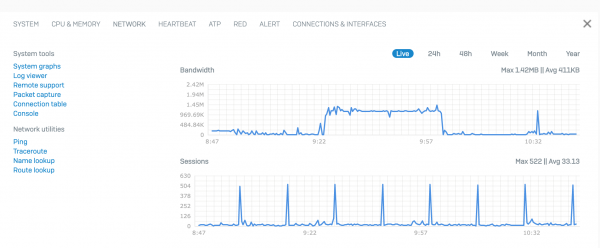
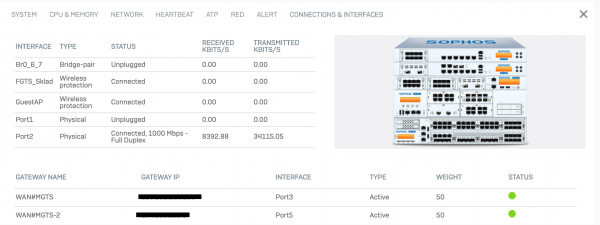
Ez a blokk valós időben mutatja a gép állapotát. Ha rákattintunk bármelyik ikonra, további részletek jelennek meg a rendszer állapotáról.
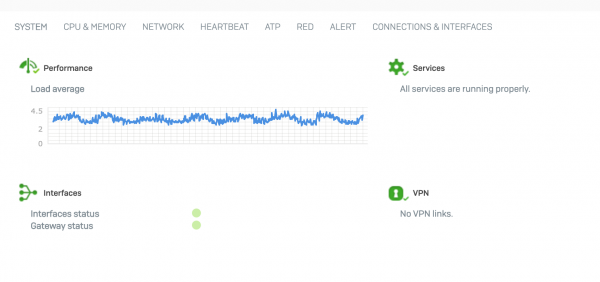
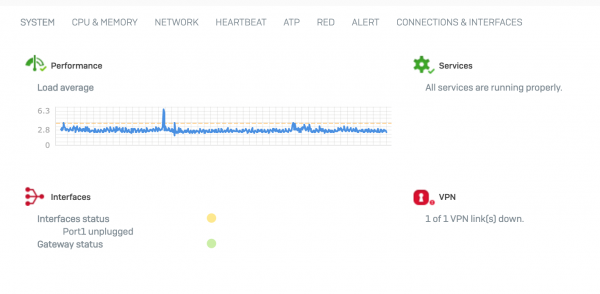
Ha a rendszerben problémák merülnek fel, akkor ez a widget figyelmeztet rá, a információs oldalon pedig megtekinthetjük az okokat.
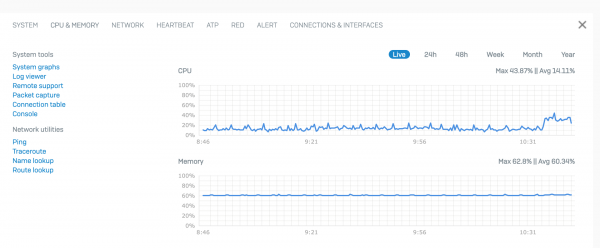
A fülbe lépkedve több információt kaphatunk a tűzfalszolgáltatás különböző aspektusairól.
Forgalom elemzés blokk
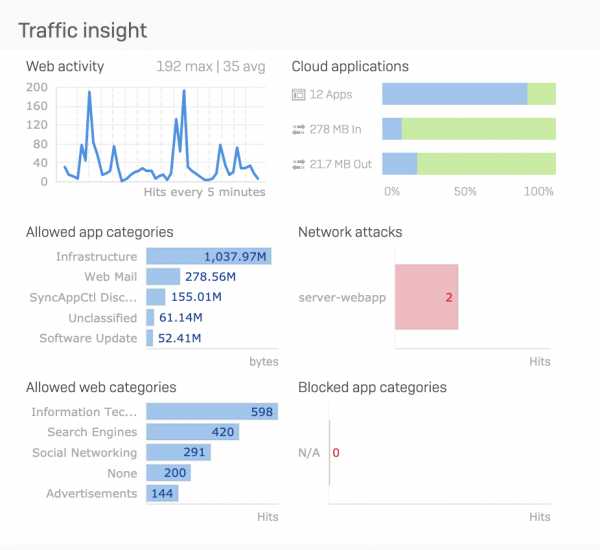
Ez a rész bemutatja, hogy mi történik a hálózatunkban jelenleg és az elmúlt 24 órában. A legfontosabb 5 webkategória és alkalmazás a forgalom alapján, hálózati támadások (IPS modul aktiválása) és a legfontosabb 5 letiltott alkalmazás.
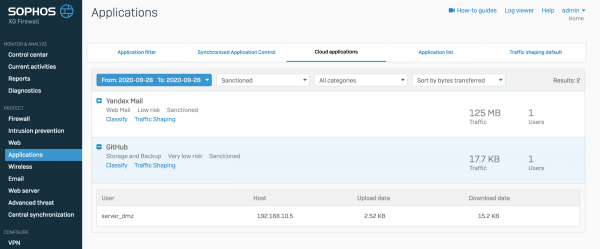
Egy külön szekciót érdemes kiemelni: a Felhő alkalmazások szakaszt. Itt megtekinthetjük a helyi hálózatban található felhőszolgáltatásokat használó alkalmazásokat. Az összes számuk, a bejövő és kimenő forgalom. Ha rákattintunk erre a widgetre, átkerülünk a felhőalkalmazásokkal kapcsolatos információs oldalra, ahol részletesebben is megnézhetjük, hogy mely felhőalkalmazások találhatók a hálózatban, ki használja azokat és a forgalom adatait.
Felhasználó- és eszközinformációk blokk
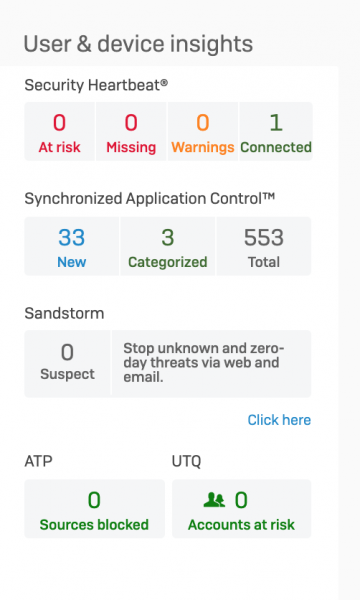
Ebben a blokkban a felhasználói információk találhatók. A felső sor az egészségügyi állapotot mutatja a felhasználók fertőzött számítógépeiről, összegyűjtve az információt a Sophos víruskeresőtől, és átadva azt a Sophos XG tűzfalnak. Az alapján a tűzfal képes fertőzés esetén leválasztani a felhasználó számítógépét a helyi hálózatról vagy a hálózat szegmenséről az L2 szinten, blokkolva minden kapcsolatot. A Security Heartbeat funkcióról részletesebben írtunk . A következő két sor – az alkalmazások ellenőrzése és a felhő alapú homokozó. Mivel ez egy külön funkció, ebben a cikkben nem tárgyaljuk.
Érdemes figyelni a két alsó widgetre. Ezek az ATP (Advanced Threat Protection) és az UTQ (User Threat Quotient).
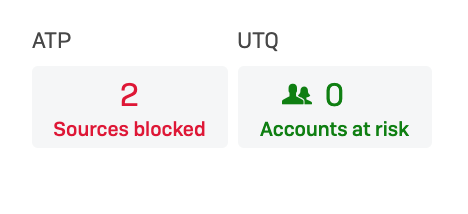
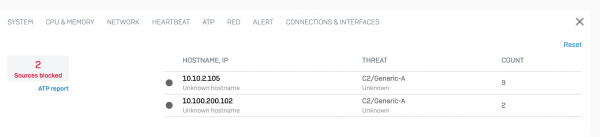
Az ATP modul blokkolja a C&C szerverekhez való kapcsolódást, amelyek a botnet hálózatok vezérlői. Ha egy eszköz a helyi hálózatában botnet hálózathoz került, akkor ez a modul értesíti erről és megakadályozza a kapcsolódást a vezérlő szerverhez. Így néz ki ez
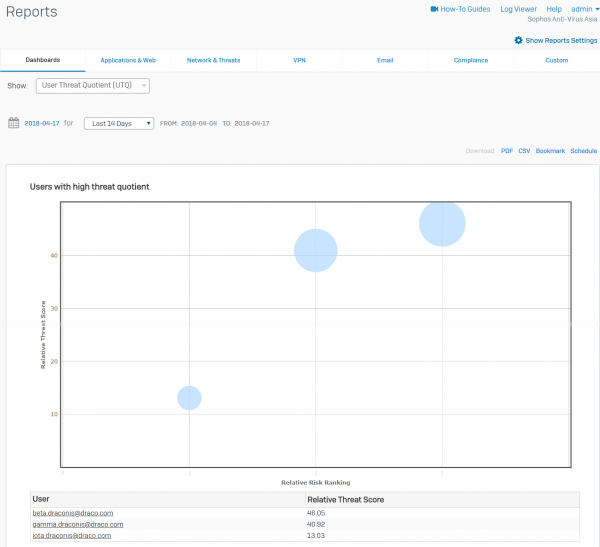
Az UTQ modul minden felhasználónak biztonsági indexet rendel. Minél inkább próbálkozik egy felhasználó tiltott webhelyekre lépni vagy tiltott alkalmazásokat indítani, annál magasabb a rangsora. Ezen adatok alapján előre betaníthatjuk az ilyen felhasználókat, anélkül hogy megvárnánk, hogy végül a számítógépük fertőzött legyen kártékony szoftver által. Így néz ki ez
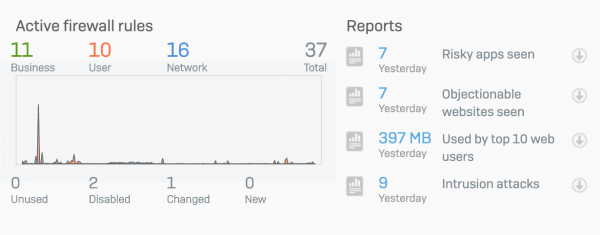
Ezután a tűzfal aktív szabályaival kapcsolatos általános információs szakasz következik, valamint a gyorsan letölthető PDF formátumú jelentések.
Lépjünk a menü következő részére – Aktuális tevékenységek
Aktuális tevékenységek
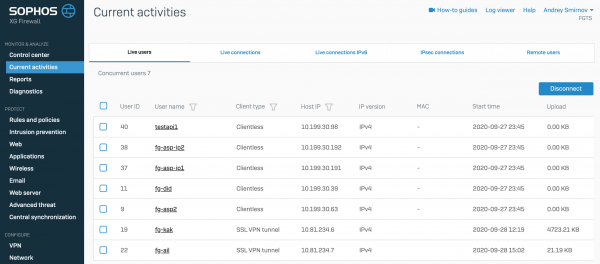
Az élő felhasználók fülből kezdjük a áttekintést. Ezen az oldalon megnézhetjük, ki csatlakozott éppen a Sophos XG tűzfalkhoz, az autentikálás módszerét, a gép IP címét, a csatlakozás időpontját és a forgalom mennyiségét.
Élő kapcsolatok
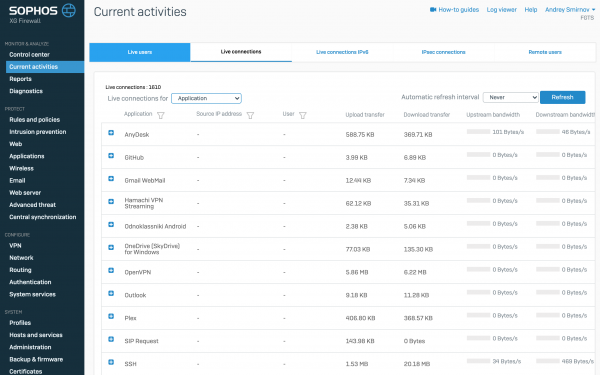
Ezen a lapon az aktív session-ök valós időben jelennek meg. Az táblázat szűrhető az alkalmazások, felhasználók és a kliens gépek IP címei szerint.
IPsec kapcsolatok
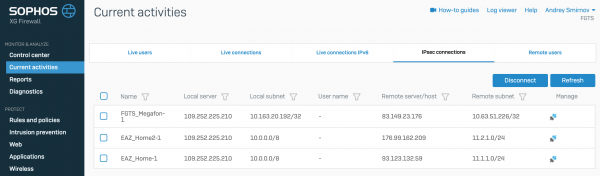
Ezen a lapon az aktív IPsec VPN kapcsolatok adatai jelennek meg.
Távoli felhasználók fül
A távoli felhasználók fülön megtalálhatók azok a távfelhasználók, akik SSL VPN-en keresztül csatlakoztak.
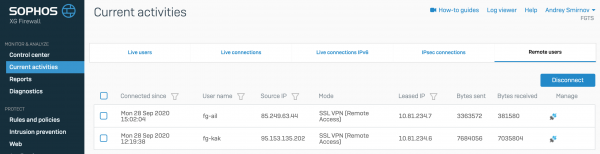
Ezen a lapon valós időben megnézheti a felhasználók forgalmát, és bármely felhasználót kényszerített kikapcsolhatja.
Hagyjuk ki a Jelentések fület, mivel a jelentési rendszer ebben a termékben nagyon terjedelmes, és külön cikket igényel.
Diagnosztika
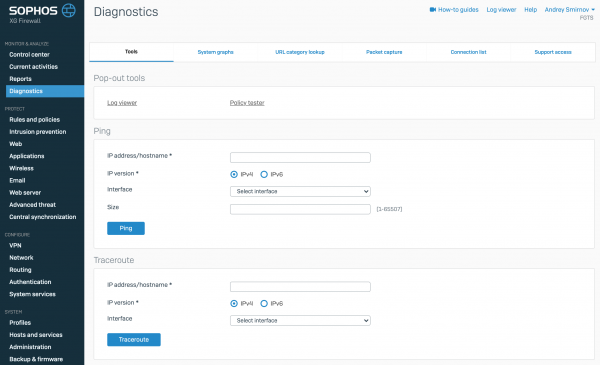
Azonnal megnyílik egy oldal, amely különböző hibaelhárító segédprogramokat tartalmaz. Ezek közé tartozik a Ping, Traceroute, Névkeresés, Útvonal-keresés.
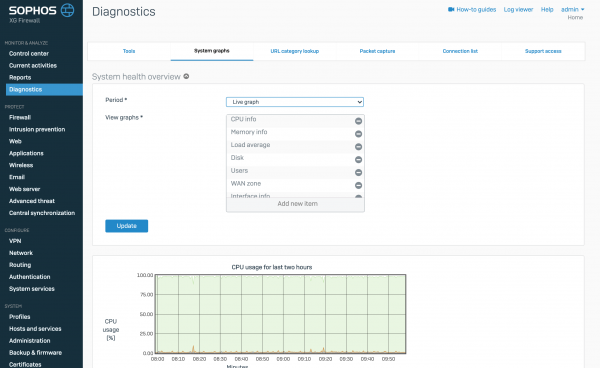
Ezután jön a fül, amely a hardver és a portok valós idejű terhelési grafikonjait tartalmazza.
Rendszergrafikonok
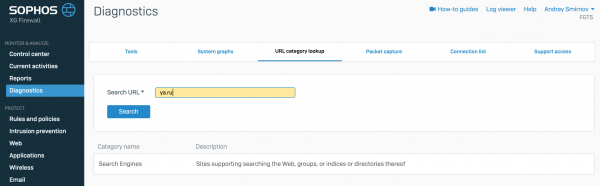
Ezután van egy fül, ahol ellenőrizheti a webes erőforrás kategóriáját.
URL kategória ellenőrzés
A következő fül csomaggyűjtés — ez lényegében a tcpdump beépített változata a webes felületen. Szűrőket is írhat.
Csomaggyűjtés
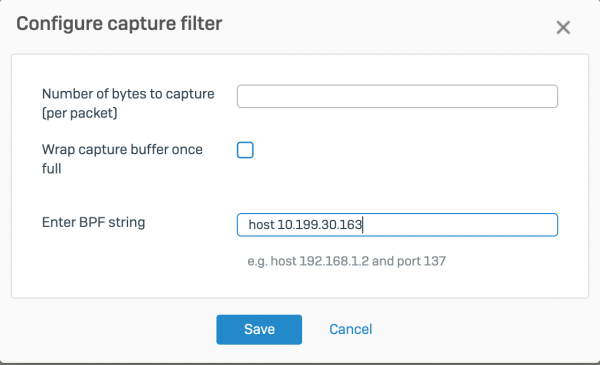
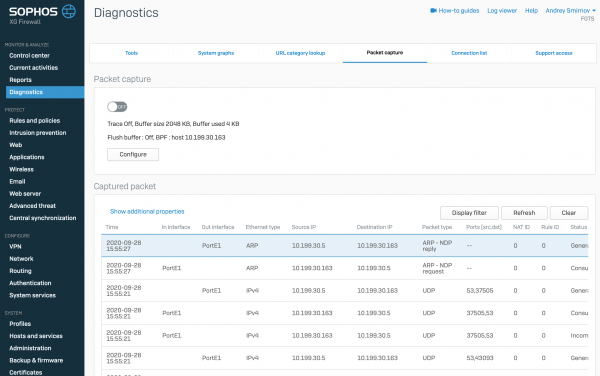
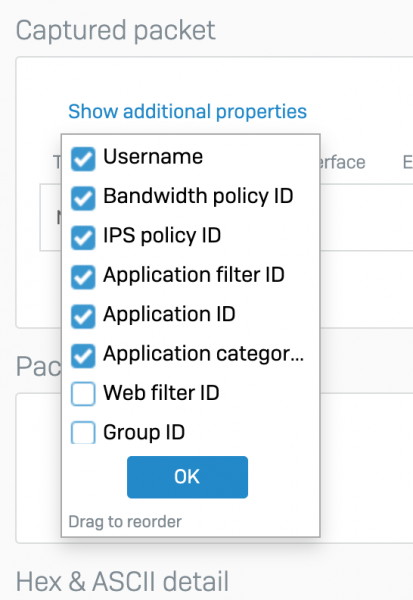
Érdekességként meg kell említeni, hogy a csomagok táblázatba vannak alakítva, ahol letilthat és engedélyezhet további információs oszlopokat. Ez a funkció nagyon kényelmes a hálózati problémák kereséséhez, például gyorsan megértheti, hogy milyen szűrési szabályok érvényesültek a valós forgalomra.
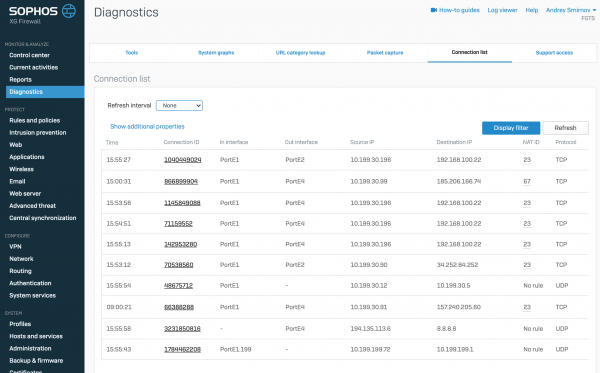
A Kapcsolatok listáján valós időben megtekintheti az összes meglévő kapcsolatot és azok információit.
Kapcsolatok listája
Zárás
Ezzel befejezzük az áttekintés első részét. Csak a rendelkezésre álló funkciók nagyon kis részét vizsgáltuk meg, és egyáltalán nem érintettük a védelmi modulokat. A következő cikkben szó lesz a beépített jelentési funkcióról és a tűzfalszabályok típusairól és céljairól.
Köszönjük az időt, amit ránk szánt.
Ha kérdése van a XG Firewall kereskedelmi verziójával kapcsolatban, forduljon hozzánk — a , a Sophos forgalmazójához. Elég, ha szabad formában ír nekünk a .
Forrás: habr.com
