

2017 augusztusa óta, amikor a Cisco megvásárolta a Viptelát, a fő technológiává a decentralizált vállalati hálózatok kialakításában Cisco SD-WAN. Az elmúlt 3 évben az SD-WAN technológia számos változáson ment keresztül, mind minőségi, mind mennyiségi szempontból. Jelentősen kiterjedtek a funkciók, és támogatás érkezett a klasszikus router-sorozatokhoz, mint például Cisco ISR 1000, ISR 4000, ASR 1000 és a virtuális CSR 1000v. Ugyanakkor a Cisco sok megrendelője és partnere továbbra is azt kérdezi, hogy miben különbözik a Cisco SD-WAN a már megszokott megközelítésektől, mint például Cisco DMVPN és Cisco Performance Routing és mennyire fontosak ezek a különbségek?
Itt érdemes megjegyezni, hogy az SD-WAN megjelenése előtt a Cisco portfóliójában a DMVPN és a PfR kulcsfontosságú része volt a Cisco IWAN (Intelligent WAN), amely a teljes értékű SD-WAN technológia elődjének számított. Bár hasonlóság van a megoldandó feladatokban és a megoldás módjaiban, az IWAN nem érte el a SD-WAN szintű automatizáltságot, rugalmasságot és skálázhatóságot, és az IWAN fejlődése idővel jelentősen csökkent. Ugyanakkor az IWAN összetevő technológiák továbbra is jelen vannak, és sok megrendelő sikeresen használja őket a modern eszközökön is. Ennek eredményeként érdekes helyzet alakult ki – ugyanaz a Cisco berendezés lehetővé teszi a legmegfelelőbb WAN technológia kiválasztását (klasszikus, DMVPN+PfR vagy SD-WAN) az ügyfelek igényei és elvárásai alapján.
A cikk nem célja, hogy részletesen megvizsgálja a Cisco SD-WAN és DMVPN (társítva vagy anélkül Performance Routing) technológiák minden sajátosságát — ehhez rengeteg elérhető dokumentum és anyag áll rendelkezésre. A fő cél az, hogy megpróbáljuk értékelni e technológiák kulcsfontosságú különbségeit. De mielőtt rátérnénk ezeknek a különbségeknek a megvitatására, emlékeztessük röviden magukra a technológiákra.
Mi az a Cisco DMVPN és mire jó?
A Cisco DMVPN megoldja a távoli fiók hálózat dinamikus (skálázható) csatlakoztatását a vállalat központi irodahálózatához, különböző kommunikációs csatornák, beleértve az internetet, használatával (titkosítva). Technikai szempontból ez egy L3-osztályú virtualizált, átfedéses hálózat létrehozásával valósul meg. VPN pont-pont — több pont (point-to-multipoint) módban, a "Csillag" (Hub-n-Spoke) típusú logikai topológiával. Ehhez a DMVPN a következő technológiák kombinációját használja:
- IP routing
- Multipont GRE alagutak (mGRE)
- Next Hop Resolution Protocol (NHRP)
- IPSec titkosítási profilok
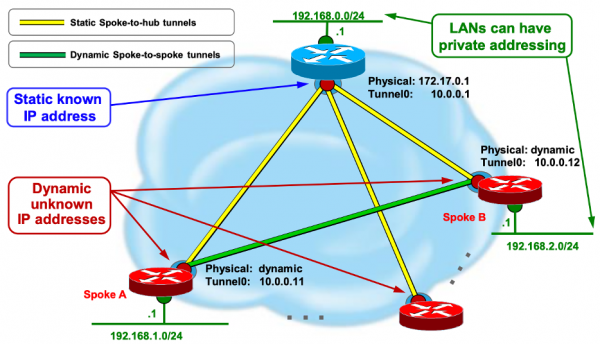
Mik az alapvető előnyei a Cisco DMVPN-nek a klasszikus MPLS VPN csatornákkal végzett routinggal szemben?
- Fiókok közötti hálózat létrehozásához bármilyen kommunikációs csatornát használhatunk – minden, ami IP-kapcsolatot biztosít a fiókok között, megfelelő, miközben a forgalom titkosítva lesz (ahol szükséges), és kiegyensúlyozva (ahol lehetséges).
- Automatikusan teljesen összekapcsolt topológia alakul ki a fiókok között. Ebben az esetben a központi és a távoli fiók között statikus alagutak, míg a távoli fiókok között dinamikus alagutak állnak rendelkezésre igény szerint (forgalom esetén).
- A központi és távoli fiók routerein egységes konfiguráció van az interfészek kivételével. IP-címek Az mGRE használatával nincs szükség arra, hogy egyedi beállításokat végezzünk tucatnyi, száz vagy akár ezer alagúton. Ennek következményeként megfelelő skálázhatóság érhető el a helyes tervezéssel.
Mi az a Cisco Performance Routing, és miért van szükség rá?
A DMVPN használata során a fiókok közötti hálózaton egy rendkívül fontos kérdés marad megválaszolatlanul – hogyan lehet dinamikusan értékelni minden DMVPN alagút állapotát a szervezetünk kritikus forgalma számára, és ezen értékelés alapján dinamikusan újratervezni az útvonalakat? Az a helyzet, hogy a DMVPN ezen a téren nem sokban különbözik a klasszikus routingtól – a legjobb, amit tehetünk, az QoS mechanizmusok beállítása, amelyek lehetővé teszik a forgalom priorizálását a kimenő irányban, de nem képesek figyelembe venni az egész útvonal állapotát egy adott időpontban.
Mi a teendő, ha a csatorna részlegesen, és nem teljesen romlik el – hogyan lehet ezt észlelni és értékelni? A DMVPN önmagában nem tudja ezt. Figyelembe véve, hogy a fiókokat összekötő csatornák teljesen különböző szolgáltatók hálózatán keresztül haladhatnak, teljesen eltérő technológiákat használva, ez a feladat rendkívül összetetté válik. Itt jön a képbe a Cisco Performance Routing technológia, amely addigra már több fejlesztési szakaszon ment keresztül.
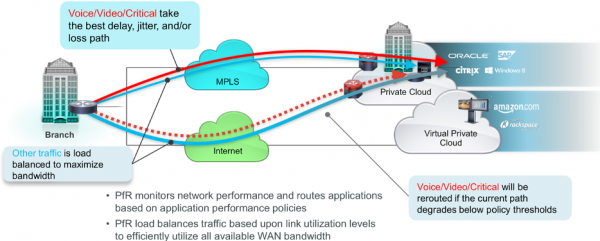
A Cisco Performance Routing (továbbiakban PfR) feladata a forgalom útvonalának (alagútjainak) állapotának mérése kulcsfontosságú metrikák alapján, amelyek fontosak a hálózati alkalmazások számára – késleltetés, késleltetés variáció (jitter) és csomagveszteség (százalékban). Továbbá mérhető a felhasznált sávszélesség is. Ezeket a méréseket a lehető legközelebb valós időhöz (amennyire ez lehetséges és indokolt) hajtják végre, és a mérések eredményei lehetővé teszik a PfR-t használó router számára, hogy dinamikusan döntsön a forgalom egyes típusainak routingjának megváltoztatásának szükségességéről.
Így a DMVPN/PfR kombinációjának feladatát röviden így lehet jellemezni:
- Lehetővé tenni az ügyfél számára, hogy bármilyen kommunikációs csatornát használjon a WAN hálózaton
- Biztosítani a lehető legjobb minőséget a fontos alkalmazások számára ezeken a csatornákon
Mi az a Cisco SD-WAN?
A Cisco SD-WAN egy olyan technológia, amely SDN megközelítést alkalmaz a szervezet WAN hálózatának létrehozásához és üzemeltetéséhez. Ez különösen azt jelenti, hogy úgynevezett kontrollerek (szoftverelemek) kerülnek felhasználásra, amelyek központosított orchestrationt és automatizált beállítást biztosítanak a megoldás minden összetevőjére. A klasszikus SDN-tól (Clean Slate típusú) eltérően a Cisco SD-WAN többféle kontrollert alkalmaz, amelyek mindegyike saját szerepét tölti be – ezt szándékosan tették a jobb skálázhatóság és georedundancia biztosítása érdekében.
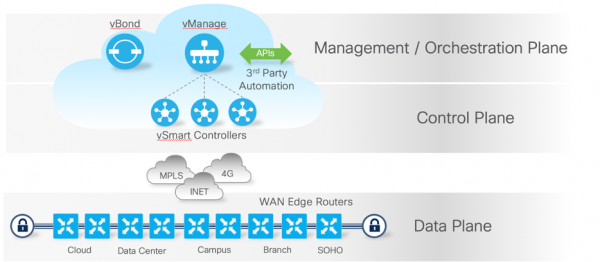
SD-WAN esetén a különféle típusú csatornák használatának és az üzleti alkalmazások működésének biztosítása megmarad, de a hálózat automatikus, skálázható, biztonságos és rugalmas igényei is bővülnek.
A különbségek megvitatása
Ha most elkezdjük elemezni e technológiák eltéréseit, akkor ezek egyike vagy másik kategóriába fognak tartozni:
- Architektúrák közötti különbségek – hogyan oszlanak meg a funkciók a megoldás különböző komponensei között, hogyan szerveződik a komponensek közötti kölcsönhatás, és ez hogyan befolyásolja a technológia lehetőségeit és rugalmasságát?
- Funkcionális lehetőségek – mit tud adni egy technológia, amit egy másik nem? Valóban fontos ez?
Mik a tervezési különbségek, és mennyire fontosak ezek?
Minden említett technológia mögött számos "mozgó rész" áll, amelyek különböző szerepet játszanak, és a kölcsönhatásuk elvei eltérnek egymástól. Attól függően, hogy mennyire megfontoltak ezek az elvek, a megoldás skálázhatósága, hibamentessége és általános hatékonysága közvetlenül kapcsolódik.
Vizsgáljuk meg részletesebben az architektúra különböző aspektusait:
Adatfokk – a megoldás azon része, amely a felhasználói forgalom átviteléért felelős a forrás és a címzett között. A DMVPN és SD-WAN alapvetően hasonlóan valósul meg a Multipoint GRE alagutakon alapuló路由器kon. A különbség abban rejlik, hogy mi képezi a szükséges alagútparaméterek készletét:
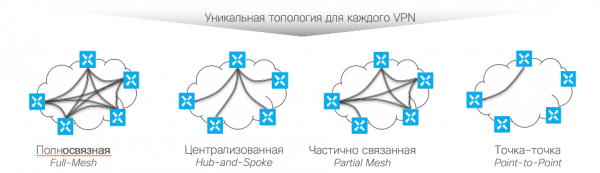
- be. DMVPN/PfR – ez kizárólag egy kétszintű hierarchia, amely «Csillag» vagy Hub-n-Spoke típusú topológiát követ. A hub állomás statikus beállítása és a spoke állomás statikus hozzárendelése a hubhoz kötelező, valamint a data-plane összekapcsolásának létrehozásához az NHRP protokollon keresztül történő kölcsönhatás. Ennek következtében jelentősen megnehezülnek a hubon végzett módosítások, például új WAN-csatornák módosítása/csatlakoztatása vagy a meglévő paraméterek változása.
- be. SD-WAN – ez egy teljesen dinamikus modell a telepített alagutak paramétereinek felfedezésére, amely a control-plane (OMP protokoll) és az orchestration-plane (kapcsolat a kontroller vBond kontrollerekkel a kontroller felfedezésének és NAT traversali feladatainak ellátására) támogatásával működik. Eközben bármilyen, akár hierarchikus topológia is beállítható. Az alagúttal rendelkező telepített topológián belül rugalmas logikai topológiai beállításra van lehetőség minden egyes VPN(VRF)-ben.
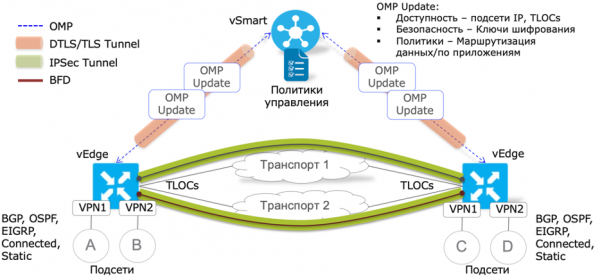
Control-plane – a megoldás komponensei közötti információcseréért, szűrésért és a routing és egyéb információk módosításáért felelős funkciók.
- be. DMVPN/PfR – kizárólag a hub és spoke路由器ek között végzik. A spoke-ek közötti közvetlen routing információcsere lehetetlen. Ennek következményeként a control-plane és a data-plane működéséhez aktív hub szükséges., ami további magas rendelkezésre állósági követelményeket támaszt a Hub-bal szemben, amelyek nem mindig teljesíthetők.
- be. SD-WAN – a control-plane soha nem valósul meg közvetlenül a routerek között – az interakció az OMP protokoll alapján történik, és kötelezően egy külön, speciális típusú vSmart vezérlőn keresztül valósul meg, amely lehetővé teszi a terheléselosztást, a földrajzi tartaléktervezést és a központosított vezérlést a jelzési forgalomban. Az OMP protokoll másik sajátossága a jelentős veszteségekkel szembeni ellenállósága és a vezérlőkkel való kapcsolat sebességétől való függetlensége (ésszerű határokon belül, természetesen). Ez lehetővé teszi a SD-WAN vezérlők elhelyezését nyilvános vagy magán felhőkben interneten való hozzáféréssel.
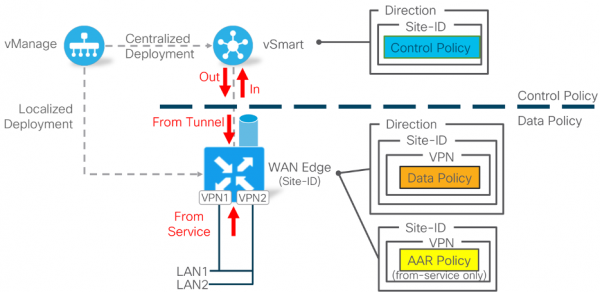
Policy-plane – a megoldás azon része, amely a forgalomkezelési politikák meghatározásáért, terjesztéséért és alkalmazásáért felelős egy elosztott hálózaton.
- DMVPN – a minőségbiztosítási (QoS) politikák által gyakorlatilag korlátozott, amelyeket egyedileg állítanak be minden routeren CLI-n vagy Prime Infrastructure sablonok révén.
- DMVPN/PfR – a PfR politikák központi routeren, a Master Controller-en (MC) keresztül jönnek létre CLI-n, majd automatikusan elosztásra kerülnek a fiók MC-hez. Ebben az esetben a politikák terjesztésére ugyanezeket az átviteli utakat használják, mint a data-plane-nél. Nincs lehetőség a politikák, útvonalinformációk és felhasználói adatok cseréjének szétválasztására. A politikák terjesztése megköveteli az IP-kapcsolat meglétét a Hub és Spoke között. Ebben az esetben az MC funkció szükség esetén összevonható a DMVPN routerrel. Lehetőség van (de nem kötelező) Prime Infrastructure sablonok használatára a politikák központosított kialakításához. Fontos jellemző – a politika globálisan, egységesen alakul ki az egész hálózaton – egyéni politikák a külön szegmensek számára nem támogatottak..
- SD-WAN A forgalomkezelési és szolgáltatásminőségi politikák központilag, a Cisco vManage grafikus felületén keresztül határozhatók meg, amely az interneten keresztül is elérhető (szükség esetén). Közvetlenül vagy közvetve a vSmart vezérlőkön keresztül terjesztik (a politika típusától függően). Nem függenek a routerek közötti data-plane kapcsolódástól, mivel a vezérlő és a router közötti forgalomátviteli utakat használják.
A különböző hálózati szegmensek számára rugalmas politikák kialakítása lehetséges – a politika alkalmazási köre számos egyedi azonosító által meghatározott, beleértve a fiók számát, az alkalmazás típusát, a forgalom irányát stb.
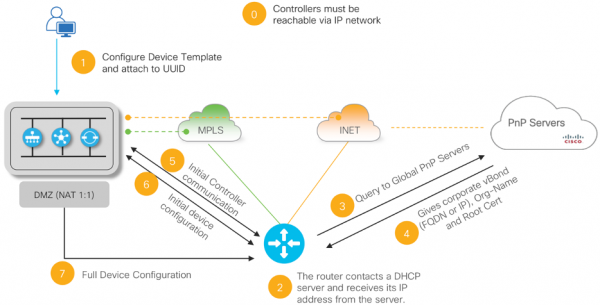
Orchestration-plane – olyan mechanizmusok, amelyek lehetővé teszik a komponensek számára, hogy dinamikusan felfedezzék egymást, beállítsák és koordinálják a további kölcsönhatást.
- be. DMVPN/PfR A routerek kölcsönös felfedezése a Hub eszközök statikus konfigurációján és a Spoke eszközök megfelelő beállításán alapul. Dinamikus felfedezés csak a Spoke esetében történik, amely tájékoztatja a Hub eszközt a csatlakozási paramétereiről, ami előre konfigurálva van a Spoke konfigurációjában. IP-kapcsolat nélkül a Spoke és legalább egy Hub között nem lehet létrehozni sem data-plane-t, sem control-plane-t.
- be. SD-WAN A megoldás komponenseinek orkestrációja a vBond vezérlő használatával történik, amelyhez minden komponensnek (routereknek és vManage/vSmart vezérlőknek) előzetesen IP-kapcsolatot kell létrehozniuk.
Kezdetben a komponensek nem ismerik egymás csatlakozási paramétereit – ehhez szükségük van egy közvetítő orkestrátorra, a vBond-ra. Az alapelv a következő: minden komponens a kezdeti fázisban csak a vBond-hoz való csatlakozási paramétereket ismeri meg (automatikusan vagy statikusan), majd a vBond tájékoztatja a routert a vManage és vSmart vezérlőkről (amelyeket korábban felfedeztek), ami lehetővé teszi az összes szükséges jelzési kapcsolat automatikus létrehozását.
A következő lépésben az új router az OMP-cserén keresztül tájékozódik a többi routerről a hálózatban a vSmart vezérlőtől. Így a router, amely kezdetben semmit sem tud a hálózat paramétereiről, képes teljesen automatikusan felfedezni és csatlakozni a vezérlőkhöz, majd szintén automatikusan felfedezni és kialakítani a kapcsolatot a többi routerrel. E közben a csatlakozások paraméterei minden komponens esetében kezdetben ismeretlenek, és a működés során változhatnak.
Menedszment sík – a megoldás azon része, amely központosított kezelést és figyelést biztosít.
- DMVPN/PfR – szpecializált menedzsment sík megoldás nem áll rendelkezésre. Alapvető automatizálás és figyelés céljára használhatók olyan termékek, mint a Cisco Prime Infrastructure. Minden router lehetőséget biztosít parancssoros kezelésre (CLI). Integrációk külső rendszerekkel API-n keresztül nem állnak rendelkezésre.
- SD-WAN – minden szokásos interakció és figyelés központosítva, a vManage vezérlő grafikus felületén keresztül történik. A megoldás minden lehetősége, kivétel nélkül, elérhető a vManage-en keresztül, valamint egy teljesen dokumentált REST API interfész könyvtáron keresztül.
A vManage-ben található SD-WAN hálózat összes beállítása két alapvető konstruktra vonatkozik – az eszközminták (Device Template) létrehozására és a politikák kialakítására, amelyek meghatározzák a hálózat működését és a forgalomkezelés logikáját. A vManage, az adminisztrátor által meghatározott politikát közvetítve, automatikusan kiválasztja, hogy milyen változtatásokra és mely egyes eszközök/védelem esetében van szükség, ami jelentősen növeli a megoldás hatékonyságát és skálázhatóságát.
A vManage felületén nemcsak a Cisco SD-WAN megoldás beállítása érhető el, hanem az összes komponens állapotának teljes körű figyelése is, beleértve az egyes alagutak aktuális metrikáinak állapotát és különböző alkalmazások DPI elemzésen alapuló használati statisztikáját.
Bár a kommunikáció centralizált, minden komponens (végpontok és routerek) teljes funkciós parancssori felülettel (CLI) rendelkezik, amely szükséges a bevezetési szakaszban vagy rendkívüli helyzetekben, helyi diagnosztikára. Normál üzemmódban (amikor jelzési csatorna áll rendelkezésre a komponensek között) a routereken a parancssor csak diagnosztikai célokra elérhető, és nem lehet helyben változtatásokat eszközölni, ami garantálja a helyi biztonságot és a változások egyetlen forrását az ilyen hálózatok esetében – vManage.
Integrált biztonság – ez nemcsak a felhasználói adatok védelméről szól az nyílt csatornákon történő átvitel során, hanem a választott technológián alapuló WAN-hálózat általános védettségéről is.
- be. DMVPN/PfR Biztosított a felhasználói adatok és a jelprotokollok titkosítása. Bizonyos routermodellek használata esetén a tűzfal funkciói, forgalomfigyelő rendszer (IPS/IDS) is rendelkezésre állnak. Lehetőség van a telephelyi hálózatok szegmentálására VRF használatával. Van lehetőség a vezérlő protokollok hitelesítésére (egyfaktoros).
Ezért a távoli router alapértelmezés szerint a hálózat bizalmas elemének számít – azaz nem számolnak és nem is veszik figyelembe a fizikai kompromittálás esetét, valamint a jogosulatlan hozzáférés lehetőségét. Nincs kéttényezős azonosítás a megoldás komponensei között, ami egy földrajzilag elosztott hálózat esetén súlyos további kockázatokat jelenthet.
- be. SD-WAN A DMVPN analógiájának megfelelően biztosított a felhasználói adatok titkosítása, azonban jelentősen kiterjesztett hálózatbiztonsági funkciókkal és L3/VRF szegmentálással (MSS, IPS/IDS, URL-szűrés, DNS-szűrés, AMP/TG, SASE, TLS/SSL proxy stb.). A titkosítási kulcsok cseréje hatékonyabban történik a vSmart vezérlőkön keresztül (nem közvetlenül), előre megállapított, DTLS/TLS titkosítással védett jelcsatornákon, amelyek biztosítják a biztonságos cserét és a megoldás jobb skálázhatóságát akár több tízezer eszköz egy hálózatban.
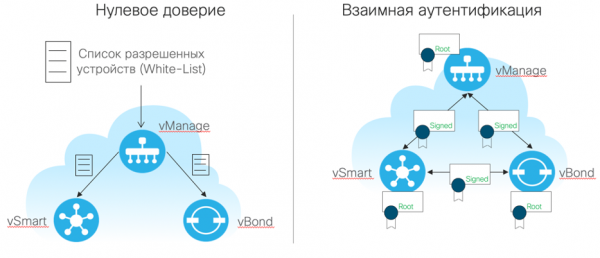
Minden jelző kapcsolat (vezérlő-vezérlő, vezérlő-irányító) szintén DTLS/TLS alapú védelemmel rendelkezik. Az irányítók gyártáskor biztonsági tanúsítványokkal vannak ellátva, amelyeket cserélni vagy megújítani lehet. A kéttényezős azonosítás elérése érdekében kötelező és egyidejűleg teljesíteni kell két feltételt ahhoz, hogy az irányító/vezérlő működése SD-WAN hálózatban lehetséges legyen:
- Érvényes biztonsági tanúsítvány
- Az adminisztrátor tudatos és kifejezett hozzájárulása az egyes komponensek "fehér listára" állításához.
Funkcionális eltérések az SD-WAN és a DMVPN/PfR között
A funkcionális eltérések megvitatásakor fontos megjegyezni, hogy sokuk az architekturális eltérések folytatásának tekinthető – nem titok, hogy a megoldás architektúrájának kialakításakor a fejlesztők azt a lehetőséget tartják szem előtt, amelyeket végső soron el szeretnének érni. Vizsgáljuk meg a két technológia legfontosabb különbségeit.
AppQ (Application Quality) – az üzleti alkalmazások forgalmának minőségének biztosítása érdekében tett funkciók
A megfontolt technológiák kulcsfontosságú funkciói az üzleti szempontból kritikus alkalmazások felhasználói élményének javítására irányulnak egy elosztott hálózatban. Ez különösen fontos, ha az infrastruktúra egy része nem ellenőrzött IT által, vagy akár nem garantálja az adatok sikeres továbbítását.
A DMVPN önmagában nem biztosít ilyen mechanizmusokat. A klasszikus DMVPN hálózatban a legjobb, amit tehetünk, az az, hogy az outgoing forgalmat alkalmazások szerint osztályozzuk és prioritást adunk neki a WAN-csatornára történő továbbítás során. A DMVPN alagút választása ebben az esetben csak annak elérhetőségén és a routing protokollok teljesítményén múlik. Ez nem veszi figyelembe az út/alagút átjárhatóságát és annak esetleges részleges romlását a hálózati alkalmazások – késés, késés variabilitás (jitter) és veszteség (%) szempontjából. Ezért a klasszikus DMVPN és az SD-WAN közvetlen összehasonlítása az AppQ problémák megoldásában teljesen értelmetlen – a DMVPN nem tudja ezt a feladatot megoldani. Ha pedig a Cisco Performance Routing (PfR) technológia is felmerül, a helyzet megváltozik, és az összehasonlítás a Cisco SD-WAN-nal ésszerűbbé válik.
Mielőtt áttérnénk a különbségek megbeszélésére, röviden nézzük meg, miben hasonlítanak a technológiák. Tehát mindkét technológia:
- rendelkezik egy mechanizmussal, amely lehetővé teszi a telepített alagút állapotának dinamikus értékelését meghatározott metrikák – legalábbis a késleltetés, a késleltetés variálódása és a csomagveszteség (%) – alapján.
- használ egy bizonyos eszközkészletet a forgalomirányítási szabályok (politikák) létrehozásához, terjesztéséhez és alkalmazásához, figyelembe véve a kulcsfontosságú alagutak állapotának mérésekor kapott eredményeket.
- kategorizálja az alkalmazások forgalmát az OSI modell L3-L4 (DSCP) szintein vagy L7 alkalmazásmintázatok alapján, a routerbe integrált DPI mechanizmusok segítségével.
- lehetővé teszi a jelentős alkalmazások számára a megengedett metrikák küszöbértékeinek meghatározását, az alapértelmezett forgalomátviteli szabályokat, valamint a forgalom átirányítási szabályait a küszöbértékek meghaladásakor.
- a GRE/IPSec forgalom kapszulázásánál már az iparágban elterjedt mechanizmust alkalmaznak, amely lehetővé teszi a belső DSCP címkék átvitelét a külső GRE/IPSEC csomagfejlécbe, így szinkronizálja a QoS politikákat a szervezet és a szolgáltató között (megfelelő SLA esetén).
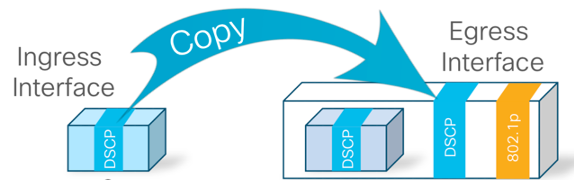
Hogyan különböznek a SD-WAN és a DMVPN/PfR átfogó metrikáinak értékelési mechanizmusai?
DMVPN/PfR
- A szokásos alagút állapotmetrikák értékelésére aktív és passzív szoftverérzékelők (Probes) egyaránt használhatók. Az aktívak a felhasználói forgalom alapján működnek, a passzívak pedig ennek a forgalomnak a szimulálásával működnek (ha az hiányzik).
- A degradáció felfedezésének finomhangolása nem áll rendelkezésre – az algoritmus rögzített.
- Továbbá elérhető a kimenő irányban használt sávszélesség mérése. Ez hozzáadja a DMVPN/PfR irányítási forgalom rugalmasságát.
- Ugyanakkor a PfR egyes mechanizmusai a metrikák túllépésénél visszajelző kapcsolatot igényelnek speciális TCA (Threshold Crossing Alert) üzenetek formájában, amelyeknek a forgalom címzettjétől kell kiindulniuk a forrás felé, ami viszont azt feltételezi, hogy az értékelt csatornák állapota legalább elegendő a TCA üzenetek továbbításához. Ez a legtöbb esetben nem jelent problémát, de nyilvánvalóan nem garantálható.
SD-WAN
- A tunneling protocol, utilized in echo mode, implements BFD for ongoing evaluation of standard tunnel condition metrics. Notably, this achieves isolation of failure domains without the need for specific feedback in the form of TCA or similar messages. Furthermore, user traffic presence is unnecessary to assess tunnel status.
- The adjustment of BFD timers allows for fine-tuning of the speed of trigger activation and the algorithm's sensitivity to communication channel degradations, ranging from a few seconds to minutes.

- At the time of writing, each tunnel supports only one BFD session. This potentially limits granularity in assessing tunnel health. In practice, this may only become a constraint under a WAN connection based on MPLS L2/L3 VPN with an agreed QoS SLA — if the DSCP marking of BFD traffic (post-encapsulation in IPSec/GRE) aligns with a high-priority queue within the service provider network, it may affect the accuracy and speed of degradation detection for lower-priority traffic. However, there is an option to alter the default BFD marking to mitigate the risk of such situations. Upcoming versions of Cisco SD-WAN are expected to allow for more nuanced BFD settings, as well as the capacity to initiate multiple BFD sessions within a single tunnel, each with distinct DSCP values for different applications.
- BFD additionally permits the assessment of the maximum packet size that can be transmitted over a given tunnel without fragmentation. This allows SD-WAN to dynamically adjust parameters such as MTU and TCP MSS Adjust to optimize the utilization of available bandwidth on each channel.
- SD-WAN also provides an option for synchronizing QoS with service providers not solely based on L3 DSCP fields but also on L2 CoS values, which can be automatically generated in the branch network by specialized devices such as IP phones.
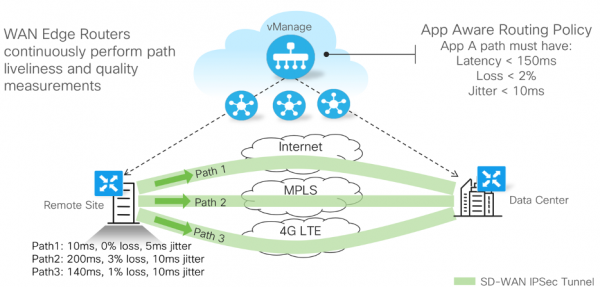
What are the differences in the capabilities, methods of identification, and application of AppQ policies?
DMVPN/PfR Policies:
- These are defined on the central branch router(s) via CLI command line or CLI configuration templates. The creation of CLI templates requires preparation and knowledge of policy syntax.

- Globálisan meghatározva anélkül, hogy egyedi beállítási lehetőségek lennének a hálózat egyes szegmenseinek igényeihez.
- Interaktív politikai formálás grafikus felületen nem elérhető.
- A változások nyomon követése, öröklés, több verzió létrehozása a gyors váltáshoz nem elérhető.
- Automatikusan kiterjednek a távoli fiókok routereire. Ekkor ugyanazokat a kommunikációs csatornákat használják, mint a felhasználói adatok átviteléhez. Ha nincs kommunikációs csatorna a központi és a távoli fiók között, a politikák terjesztése/módosítása lehetetlen.
- Alkalmazandók minden routeren és szükség esetén módosítják a standard routing protokollok eredményét, magasabb prioritással rendelkezve.
- Olyan esetekre, amikor a fiók összes WAN-csatornája jelentős forgalomveszteséget szenved, nincs kompenzáló mechanizmus..
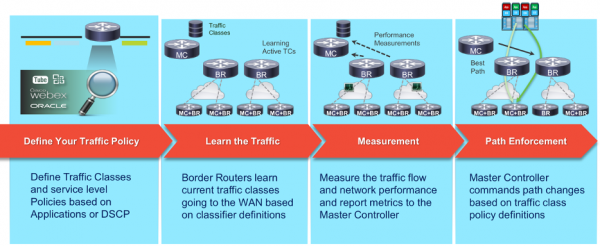
SD-WAN politikák:
- Grafikus felületen a vManage-ban interaktív sablonvarázslón keresztül határozzák meg.
- Támogatja a több politika létrehozását, másolását, öröklését és a politikák közötti valós idejű váltást.
- Támogatja a politika egyedi beállítását a hálózat különböző szegmensei (fiókjai) számára.
- Továbbítják, használva bármilyen elérhető jelcsatornát a vezérlő és a router, illetve a vSmart között – közvetlenül nem függenek a routerek közötti adatkapcsolattól. Szükséges azonban az IP-kapcsolat a router és a vezérlők között.

- Olyan esetekre, amikor a fiók összes elérhető csatornája jelentős adatveszteséggel jár, amely meghaladja a kritikus alkalmazások számára megengedett küszöbértékeket, lehetőség van további mechanizmusok használatára, amelyek növelik a kommunikáció megbízhatóságát:
- FEC (Előre Jelzett Hibajavítás) – különleges redundáns kódolási algoritmust használ. Kritikus forgalom átvitelénél olyan csatornákon, ahol jelentős arányú veszteség van, a FEC automatikusan aktiválható, és szükség esetén lehetővé teszi az elveszett adatok helyreállítását. Eközben enyhén növekszik a felhasználható sávszélesség, de jelentősen megnő a megbízhatóság.

- Adatfolyamok duplikálása A FEC politikának lehetősége van arra is, hogy automatikus forgalomduplikációt tervezzen a választott alkalmazások esetében, ha a veszteségek olyan magas szintet érnek el, amelyet a FEC nem tud kompenzálni. Ebben az esetben a kiválasztott adatok minden alagúton keresztül a fogadó fiók irányába lesznek továbbítva, majd a de-duplication (a felesleges csomagmásolatok eldobása) következik. Ez a mechanizmus jelentősen növeli a csatornák kihasználtságát, ugyanakkor a megbízhatóságot is jelentősen fokozza.
- FEC (Előre Jelzett Hibajavítás) – különleges redundáns kódolási algoritmust használ. Kritikus forgalom átvitelénél olyan csatornákon, ahol jelentős arányú veszteség van, a FEC automatikusan aktiválható, és szükség esetén lehetővé teszi az elveszett adatok helyreállítását. Eközben enyhén növekszik a felhasználható sávszélesség, de jelentősen megnő a megbízhatóság.
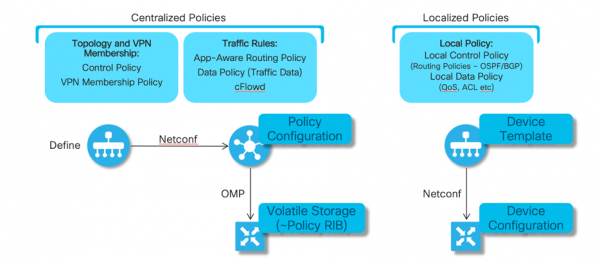
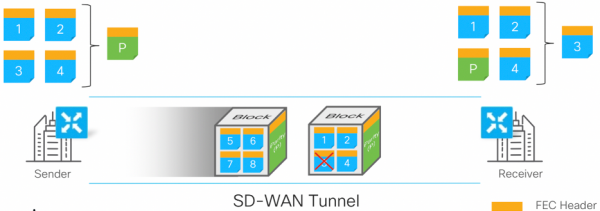
A Cisco SD-WAN lehetőségei, amelyeknek nincsenek közvetlen megfelelői a DMVPN/PfR-ben
A Cisco SD-WAN megoldás architektúrája néhány esetben lehetővé teszi olyan lehetőségek megszerzését, amelyek megvalósítása a DMVPN/PfR keretein belül vagy rendkívül nehéz, vagy nem célszerű a szükséges munkaerő-igény miatt, vagy egyáltalán nem lehetséges. Vizsgáljunk meg néhány a legérdekesebb közülük:
Forgalomirányítás (TE)
A TE magában foglalja azokat a mechanizmusokat, amelyek lehetővé teszik a forgalom eltérítését a díjazás által kialakított standard úttól, amelyet a routing protokollok képeznek. A TE-t gyakran használják a hálózati szolgáltatások magas rendelkezésre állásának biztosítására, mivel képes gyorsan és/vagy előre átirányítani a fontos forgalmat alternatív (egymással nem metsző) átviteli útra, hogy jobb szolgáltatási minőséget vagy a fő úton bekövetkező hiba esetén a helyreállítási sebességet biztosítsanak.
A TE megvalósításának nehézsége abban rejlik, hogy előre ki kell számítani és fenntartani (ellenőrizni) egy alternatív útvonalat. Az MPLS hálózatokban ezt a feladatot a szolgáltatók a MPLS forgalomirányítás (Traffic Engineering) technológia használatával oldják meg, IGP protokollok és RSVP protokoll kiterjesztéseivel. Az utóbbi időben egyre népszerűbbé válik a Segment Routing technológia, amely jobban optimalizálva van a központosított konfiguráció és orchestráció számára. A klasszikus WAN hálózatokban ezek a technológiák jellemzően nem jelennek meg, vagy csupán hop-by-hop mechanizmusokra, például Policy-Based Routing (PBR) használatára korlátozódnak, amelyek képesek elágaztatni a forgalmat, de ezt minden egyes routeren külön valósítják meg – anélkül, hogy figyelembe vennék a hálózat állapotát vagy a PBR korábbi vagy következő lépésének eredményét. Az ilyen TE megoldások alkalmazásának végkimenetele nem biztató – az MPLS TE bonyolult konfigurációja és üzemeltetése miatt jellemzően csak a hálózat legkritikusabb részén (mag) használják, míg a PBR-t különálló routereken alkalmazzák, anélkül, hogy egységes PBR politikát alkothatnának az egész hálózatra. Ez nyilvánvalóan a DMVPN-alapú hálózatokra is vonatkozik.
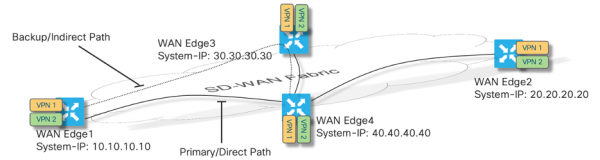
Az SD-WAN ebben a tekintetben sokkal elegánsabb megoldást kínál, amely nemcsak könnyen konfigurálható, hanem jelentősen jobban méretezhető is. Ennek eredménye a control-plane és policy-plane architektúrák használata. A policy-plane megvalósítása az SD-WAN-ban lehetővé teszi, hogy központosítottan határozzák meg a TE politikát – mely forgalom érdekes? Mely VPN-ek esetén? Milyen csomópontokon/tunnelekön kell létrehozni az alternatív útvonalat, vagy éppen ellenkezőleg, tiltani kell? Ezzel szemben a control-plane központosított irányítása a vSmart kontrollerek alapján lehetővé teszi a routing eredmények módosítását anélkül, hogy egyes eszközök beállításaival kellene foglalkozni – a routerek csak azt az eredményt látják, amelyet a vManage felületén meghatározott logika alakított ki és átadta a vSmart-ra való alkalmazásra.
Service-chaining (Szolgáltatásláncok)
A szolgáltatási láncok kialakítása a klasszikus routingban még munkaigényesebb feladat, mint a már említett forgalomirányítási mechanizmus. Ebben az esetben nemcsak egy speciális útvonal kialakítása szükséges egy adott hálózati alkalmazás számára, hanem a forgalom kivezetése is a hálózatból meghatározott (vagy az összes) SD-WAN csomóponton keresztül, hogy azt speciális alkalmazás vagy szolgáltatás (MSE, Terheléselosztás, Gyorsítótárazás, Forgalomellenőrzés stb.) kezelje. Ezen kívül lehetőség kell, hogy legyen ezen külső szolgáltatások állapotának ellenőrzésére, hogy elkerüljük a black-holing helyzeteket, valamint olyan mechanizmusokra is szükség van, amelyek lehetővé teszik, hogy az ilyen-egyformájú külső szolgáltatásokat különböző geo-lokációkban helyezzük el, lehetővé téve a hálózat számára, hogy automatikusan válassza ki a legoptimálisabb szolgáltatási csomópontot az adott fiók forgalmának kezelésére. Cisco SD-WAN esetén ezt viszonylag egyszerű osiągni, ha létrehozunk egy megfelelő központosított politikát, amely „összeilleszti” a célzott szolgáltatási lánc minden aspektusát egy egységgé, és automatikusan módosítja a data-plane és control-plane logikáját csak ott és akkor, ahol és amikor szükséges.
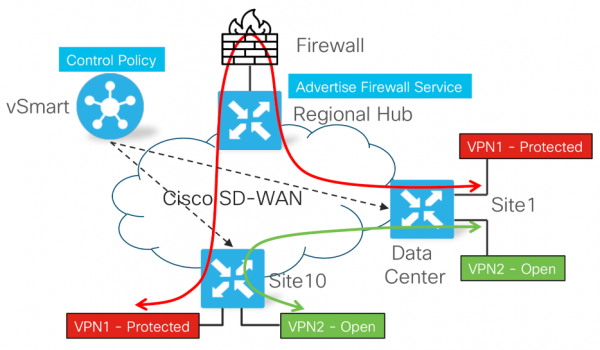
A képesség, hogy geo-elosztott feldolgozást hozzunk létre a kiválasztott alkalmazásfajták számára egy adott sorrendben, speciális (de a SD-WAN hálózathoz nem kapcsolódó) berendezéseken – talán ez a legjobb példa a Cisco SD-WAN előnyeire a klasszikus technológiákkal és néhány más gyártó SD-WAN alternatív megoldásaival szemben.
Mi az összefoglaló?
Nyilvánvaló, hogy a DMVPN (teljesítménynövelő routinggal együtt vagy anélkül) és a Cisco SD-WAN végső soron nagyon hasonló feladatokat oldanak meg a szervezet elosztott WAN hálózatával kapcsolatban. Ezen kívül a Cisco SD-WAN technológia lényeges architekturális és funkcionális különbségei a feladatok megoldásának folyamatát egy másik minőségi szintre emelik. Összefoglalva, a következő jelentős eltéréseket emelhetjük ki az SD-WAN és DMVPN/PfR technológiák között:
- A DMVPN/PfR rendszer alapvetően már bevált technológiákat alkalmaz az átfedéses VPN hálózatok kiépítésére, és a data-plane részben hasonlít a modernebb SD-WAN technológiára, ugyanakkor számos korlátozással jár, mint például a statikus routerkonfiguráció kötelező volta, és a topológiai lehetőségek korlátozottak a Hub-n-Spoke-ra. Másrészt a DMVPN/PfR rendelkezik bizonyos funkciókkal, amelyek egyelőre nem elérhetők az SD-WAN keretein belül (ez a per-application BFD-re vonatkozik).
- A control-plane technológia tekintetében alapvetően eltérő a megközelítés. A központosított jelzőprotokoll-feldolgozásnak köszönhetően az SD-WAN lehetővé teszi, hogy lényegesen csökkentsük a hibahatárokat, és „leválasszuk” a felhasználói forgalom átvitelét a jelző interakciókról – a vezérlők ideiglenes elérhetetlensége nem befolyásolja a felhasználói forgalom átvitelének lehetőségét. Ugyanakkor bármelyik telephely (beleértve a központit is) ideiglenes elérhetetlensége semmiféle hatással nincs a többi telephely közötti interakciókra, valamint a vezérlőkkel való kapcsolatra.
- Az SD-WAN forgalomkezelési politikák kialakításának és alkalmazásának architektúrája is jóval meghaladja a DMVPN/PfR képességeit – a geo-redundancia sokkal jobban van megvalósítva, nincs kötés a Hubhoz, lehetőségek széles skálája áll rendelkezésre a politikák finomhangolására, és a megvalósított forgalomkezelési forgatókönyvek listája is lényegesen nagyobb.
- A megoldás orkestrációs folyamata is jelentősen eltér. A DMVPN előre meghatározott paraméterek meglétét feltételezi, amelyeknek valamilyen módon tükröződniük kell a konfigurációban, ami némileg korlátozza a megoldás rugalmasságát és a dinamikus változtatások lehetőségét. Ezzel szemben az SD-WAN abból a paradigmából indul ki, hogy a router a csatlakozás kezdeti pillanatában „nem tud semmit” a vezérlőiről, de tudja, hogy „kitől lehet kérdezni” – ez elegendő nemcsak a vezérlőkkel való automatikus kapcsolatok létrehozásához, hanem egy teljesen összekapcsolt data-plane topológia automatikus kialakításához is, amelyet később rugalmasan be lehet állítani/változtatni a politikák segítségével.
- A központosított menedzsment, automatizálás és monitorozás terén az SD-WAN várhatóan felülmúlja a DMVPN/PfR lehetőségeit, amelyek a klasszikus technológiák fejlődésének eredményeként jöttek létre, és nagymértékben a CLI parancssorra és a sablonalapú NMS rendszerek alkalmazására támaszkodnak.
- Az SD-WAN biztonsági követelményei a DMVPN-hez képest egy új szintre léptek. A fő alapelvek - a nullás bizalom, a skálázhatóság és a kéttényezős azonosítás.
Ezekből az egyszerű megállapításokból téves benyomás alakulhat ki, hogy a DMVPN/PfR alapú hálózat létrehozása mára teljesen elavult. Ez természetesen nem teljesen igaz. Például, ahol a hálózaton sok elavult eszközt használnak és nincs lehetőség a cserére, a DMVPN lehetőséget adhat a "régi" és "új" eszközök egyesítésére egyetlen geo-elosztott hálózatban, a fent említett előnyökkel.
Másrészt fontos megjegyezni, hogy az összes aktuális Cisco vállalati router, amelyek az IOS XE (ISR 1000, ISR 4000, ASR 1000, CSR 1000v) alapjaira épülnek, manapság bármilyen üzemmódot támogatnak - akár klasszikus irányítás, akár DMVPN, akár SD-WAN - a választást a jelenlegi igények határozzák meg, és tudatában kell lenni annak, hogy bármikor elindulhatunk egy fejlettebb technológia irányába ugyanazon a berendezésen.
Forrás: habr.com
