

A domainek név rendszere (DNS) hasonlít egy telefonkönyvre, amely a felhasználóbarát neveket, például az „ussc.ru”-t IP-címekké alakítja. Mivel a DNS aktivitása gyakorlatilag minden kapcsolati szakaszban jelen van, a protokolltól függetlenül, a DNS naplózás értékes adatforrás a kiberbiztonsági szakember számára, lehetővé téve számukra, hogy anomáliákat észleljenek, vagy további adatokat nyerjenek a vizsgált rendszerről.
2004-ben Florian Weimer javasolta a passzív DNS naplózás módszerét, amely lehetővé teszi a DNS-adatok változásainak történetének helyreállítását, indexelhető és kereshető formában, amely hozzáférést enged a következő adatokhoz:
- A domain név
- A kérdéses domain név IP-címe
- A válasz dátuma és ideje
- A válasz típusa
- stb.
A passzív DNS-re vonatkozó adatokat rekurszív DNS-szerverek gyűjtik be beépített modulokkal vagy DNS-szerverek válaszainak elfogásával, amelyek felelősek a zónáért.
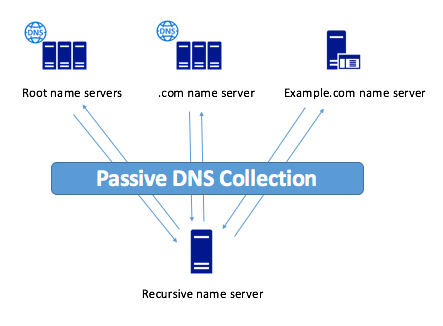
1. ábra. Passzív DNS (forrás: )
A passzív DNS sajátossága, hogy nem szükséges a kliens IP-címének regisztrálása, ami lehetővé teszi a felhasználók magánéletének védelmét.
Jelenleg számos szolgáltatás áll rendelkezésre, amelyek hozzáférést biztosítanak a passzív DNS adatokhoz:
Cég
Farsight Security
VirusTotal
Riskiq
SafeDNS
SecurityTrails
Cisco
Hozzáférés
Kérelemre
Nem igényel nyilvántartást
Szabad regisztráció
Kérelemre
Nem igényel nyilvántartást
Kérelemre
API
Jelen van
Jelen van
Jelen van
Jelen van
Jelen van
Jelen van
Kliens megléte
Jelen van
Jelen van
Jelen van
Nincs
Nincs
Nincs
Az adatok gyűjtésének kezdete
2010
2013
2009
Csak az utolsó 3 hónapot mutatja
2008
2006
2. táblázat. Szolgáltatások, amelyek hozzáférést biztosítanak a passzív DNS adatokhoz
A passzív DNS használati lehetőségei
A passzív DNS felhasználásával kapcsolatokat állíthatunk fel domainek, NS-szerverek és IP-címek között. Ez lehetővé teszi a vizsgált rendszerek térképeinek elkészítését és ezen térképek nyomon követését az első felfedezéstől az aktuális pillanatig.
A passzív DNS a forgalom anomáliáinak feltárását is megkönnyíti. Például a NS zónák és az A és AAAA típusú rekordok változásainak nyomon követése lehetővé teszi a gyors fluxus módszert alkalmazó rosszindulatú webhelyek azonosítását, amelyek az C&C elrejtésére és blokkolására szolgálnak. Mivel a legális domain nevek (kivéve azokat, amelyeket terheléselosztásra használnak) nem fogják gyakran megváltoztatni az IP-címüket, a legtöbb legális zónának ritkán változik a NS szervere.
A passzív DNS, ellentétben a közvetlen almnevek szótárakkal való keresésével, lehetővé teszi még a legszokatlanabb domain nevek felfedezését is, például „222qmxacaiqaaaaazibq4aaidhmbqaaa0undefined7140c0.p.hoff.ru”. Ezenkívül néha lehetőséget ad a weboldal tesztelésére (és sebezhető területeinek felfedezésére), fejlesztői anyagok és egyebek megtalálására is.
Link vizsgálata egy levélből, passzív DNS használatával
Jelenleg a spam az egyik fő módja annak, ahogyan a támadó bejut a sértett számítógépére vagy ellopja a bizalmas információkat. Próbáljuk meg vizsgálni a linket egy ilyen levélből, passzív DNS használatával, hogy felmérjük ennek a módszernek a hatékonyságát.
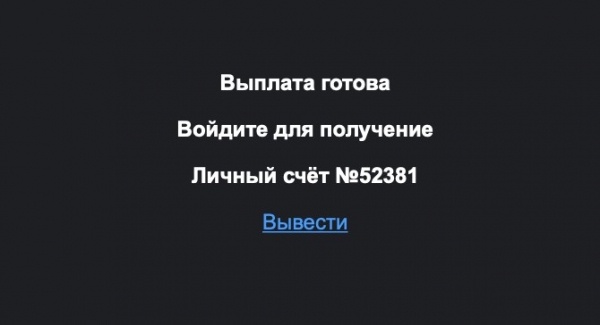
2. ábra. Spam levél
A levélből származó link a magnit-boss.rocks weboldalra vezetett, amely automatikusan bónuszok gyűjtését és pénzkeresést ígért:
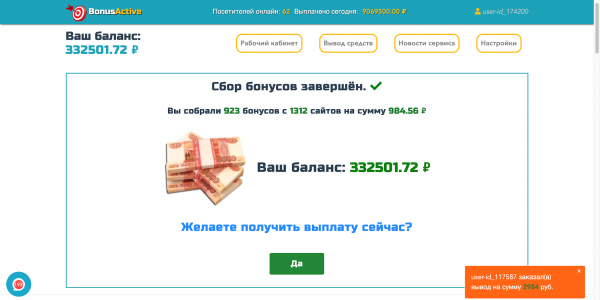
3. ábra. Az oldal a magnit-boss.rocks domain alatt
A weboldal vizsgálatához , amelynek már 3 működő ügyfele van a , és .
Először is, nézzük meg a domain név történetét, ehhez használjuk a következő parancsot:
pt-client pdns —query magnit-boss.rocks
Ez a parancs információt fog szolgáltatni az összes DNS feloldásról, amelyek e domain névhez kapcsolódnak.
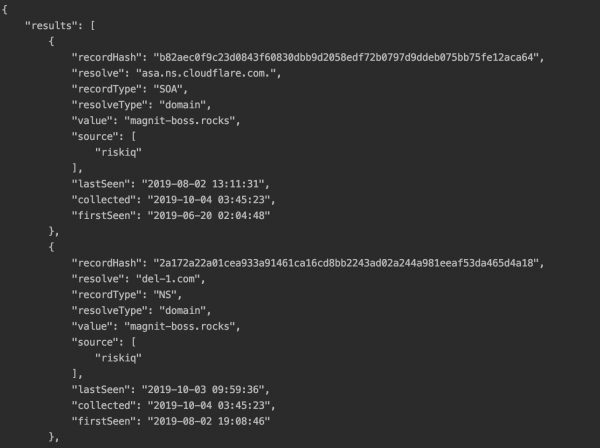
4. ábra. Válasz a Riskiq API-tól
Az API válaszát érthetőbbé tesszük:
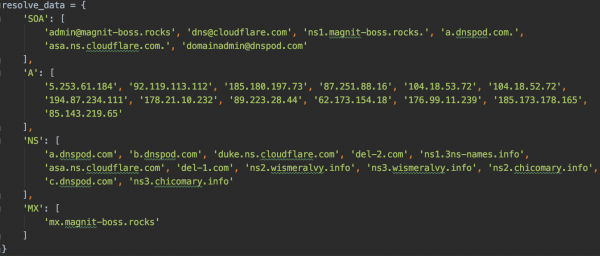
5. ábra. Minden bejegyzés a válaszból
További vizsgálatokhoz a 2019.08.01-i levél átvételekor a domain névhez kapcsolódó IP-címeket vettük, amelyek 92.119.113.112 és 85.143.219.65.
A következő parancs használatával:
pt-client pdns —query
minden domain név lekérdezhető, amelyek ezen IP-címekhez kapcsolódnak.
A 92.119.113.112 IP-címhez 42 egyedi domain név tartozik, amelyek ezen IP-címre oldódtak fel, ezek között megtalálhatók a következők:
- magnit-boss.club
- igrovie-avtomaty.me
- pro-x-audit.xyz
- zep3-www.xyz
- és mások
A 85.143.219.65 IP-címhez 44 egyedi domain név tartozik, amelyek ezen IP-címre oldódtak fel, ezek között megtalálhatók a következők:
- cvv2.name (a hitelkártyaadatok értékesítésére szolgáló weboldal)
- emaills.world
- www.mailru.space
- és mások
Ezek a domain nevek phishingre utalnak, de bízunk a jó emberekben, ezért megpróbáljuk megszerezni a 332 501,72 rubel bónuszt? A 'IGEN' gombra kattintva a weboldal arra kér, hogy 300 rubelt utaljunk át a kártyáról a számla feloldásához, és a as-torpay.info weboldalra irányít minket az adatok megadására.
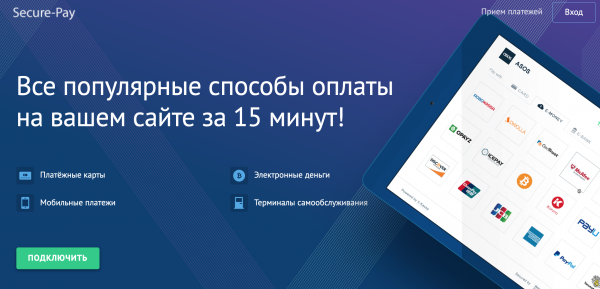
6. ábra. Az ac-pay2day.net weboldal főoldala
Első pillantásra legális webhely, van HTTPS tanúsítvány, és a főoldala felajánlja, hogy csatlakoztassa ezt a fizetési rendszert a saját webhelyéhez, de sajnos az összes csatlakozási hivatkozás nem működik. Ez a domain név csak egy IP-címre — 190.115.19.74 - tud feloldódni. Ez viszont 1475 egyedi domain névvel rendelkezik, amelyek ezen IP-címre oldódtak fel, köztük olyan nevekkel, mint:
- ac-pay2day.net
- ac-payfit.com
- as-manypay.com
- fletkass.net
- as-magicpay.com
- és mások
Ahogyan látjuk, a Passive DNS lehetővé teszi, hogy viszonylag gyorsan és hatékonyan gyűjtsünk adatokat a vizsgált erőforrásról, sőt létrehozzunk egyfajta nyomot, amely lehetővé teszi, hogy feltárjuk a személyes adatok ellopására vonatkozó teljes struktúrát, a megszerzésétől kezdve a valószínűsíthető értékesítési helyig.
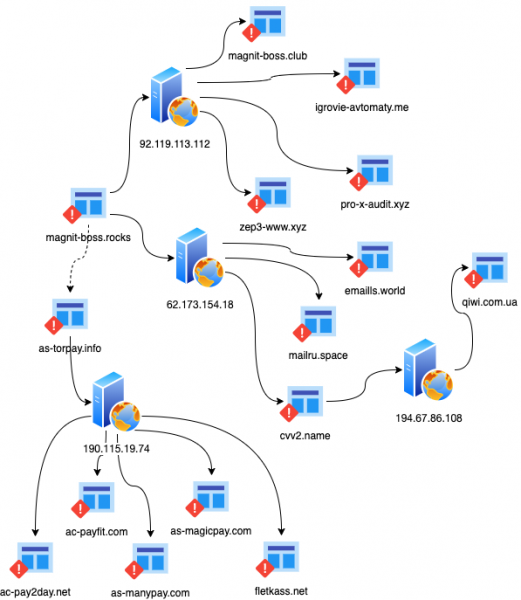
7. ábra. A vizsgált rendszer térképe
Nem minden olyan szép, mint szeretnénk. Például az ilyen nyomozások könnyen elakadhatnak a CloudFlare vagy hasonló szolgáltatásoknál. Az összegyűjtött adatbázis hatékonysága nagymértékben függ a Passive DNS adatok gyűjtésére szolgáló modulon keresztül áthaladó DNS-kérések számától. Mindazonáltal a Passive DNS kiegészítő információforrást jelent a kutató számára.
Szerző: A Urál Biztonsági Rendszerek Központ szakértője
Forrás: habr.com
